Khoa học Mật mã: Những công trình nghiên cứu nào đã tạo nên tất cả?
Từ al-Kindi đến Shannon, mật mã khóa công khai và bằng chứng không kiến thức — cội nguồn nghiên cứu đằng sau mỗi chữ ký ví và khối mà điện thoại của bạn xác nhận.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog

Mục lục
Blockchain đã bùng nổ trên màn hình di động rất lâu sau khi học giả lỗi lạc Abu Yusuf Yaqub ibn Ishaq al-Kindi viết bản thảo Về việc giải mã các thông điệp mật mã vào thế kỷ thứ IX, đặt nền móng khoa học đầu tiên cho việc giải mã lặp đi lặp lại các văn bản bí mật. Bằng cách xử lý các chữ cái như dữ liệu và đếm tần suất xuất hiện của chúng, al-Kindi đã thổi bùng ngọn lửa khai sáng cho mật mã học: minh chứng rằng sự quan sát có hệ thống, thay vì suy đoán theo cảm tính, có thể thấu suốt một văn bản bị che giấu.
Ngọn lửa tương tự vẫn bùng cháy mỗi khi một ví tiền điện tử được mở ngày hôm nay. Mỗi thao tác chạm trong giao dịch của người dùng bình thường để ủy quyền thanh toán hôm nay đều gợi lại tư duy đại số mà al-Kindi đã khởi xướng — thu thập số liệu thống kê, mô hình hóa sự không chắc chắn, đặt niềm tin vào toán học thay vì những lời đồn thổi. Sự kết hợp giữa chủ nghĩa thực nghiệm và lý thuyết của ông đã góp phần phát triển chính khái niệm rằng tính bảo mật và sự xác minh có thể được kiến tạo bằng kỹ thuật, một lời hứa cơ bản bảo chứng cho từng mục ghi sổ cái blockchain ngày nay.
Khởi đầu Khai sáng của Khoa học Mật mã
Khi Leon Battista Alberti viết bản mô tả đĩa mật mã của mình vào năm 1467, và khi Blaise de Vigenère phổ biến tác phẩm Traicté des Chiffres vào năm 1586, họ không chỉ đơn thuần giải trí bằng những mẹo thông minh. Họ đang chính thức hóa mối quan hệ giữa khóa và thông điệp, giới thiệu phương pháp thay thế đa bảng chữ cái có thể ngăn chặn các cuộc tấn công brute force (bằng tay). Đối với các học giả thời đó, điều đó đồng nghĩa với việc ngoại giao bí mật; đối với một nhà đầu tư tiền điện tử ngày nay, nó báo trước các khóa xoay vòng bảo vệ các API của sàn giao dịch khỏi bot.
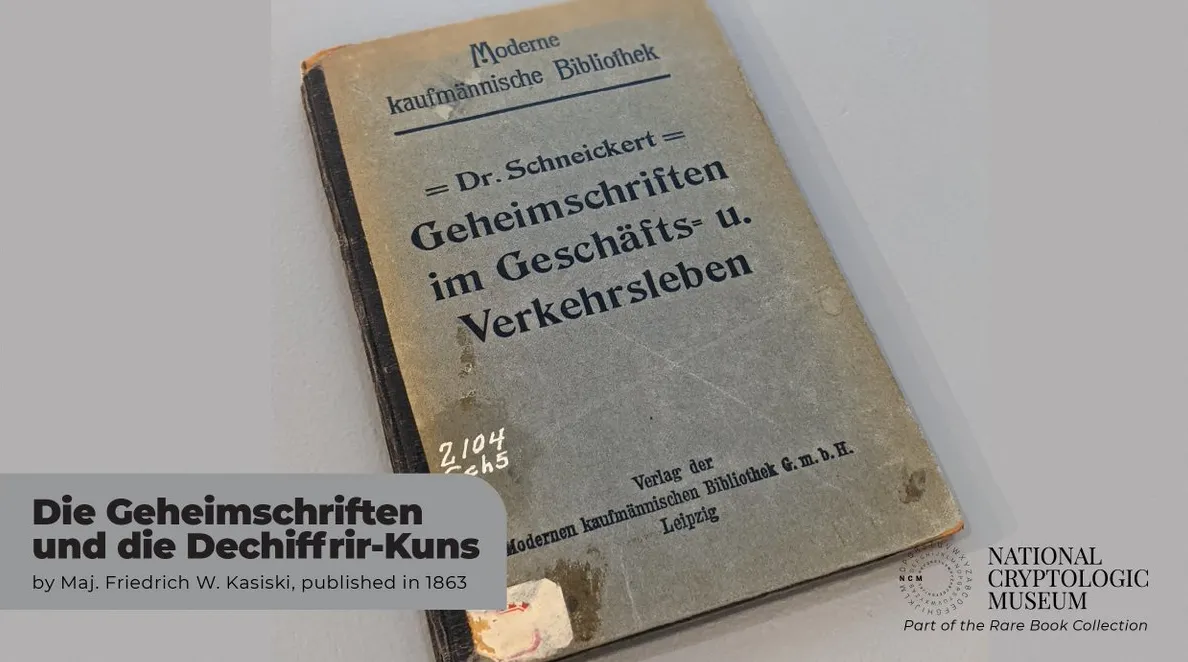
Bài nghiên cứu quan trọng tiếp theo xuất hiện vào cuối những năm 1850, khi Charles Babbage sử dụng khái niệm chỉ số và công bố thuật toán của mình; tuy nhiên, điều này đã bị lu mờ khi Handbuch của Friedrich Kasiski, trong đó ông mô tả phương pháp giải mã bằng cách tìm các mẫu lặp lại trong bản rõ (độ dài khóa), được xuất bản thành sách với tựa đề Die Geheimschriften und die Dechiffrir-Kunst.
Toán học của họ chỉ ra rằng không có khóa nào được phép lặp lại mà không để lại hậu quả, một trực giác mà người dùng tiền điện tử thông thường đều biết đến khi, chẳng hạn, một ứng dụng ví cảnh báo họ không được sử dụng lại mật khẩu hoặc cụm từ khôi phục (seed phrase).
Trong một bài tiểu luận năm 1883 có tên La Cryptographie Militaire, Kerckhoffs đã lập luận rằng một hệ thống mật mã phải an toàn ngay cả khi mọi thứ về hệ thống đều được công khai — ngoại trừ khóa. Châm ngôn đó vẫn vang vọng qua văn hóa hợp đồng thông minh mã nguồn mở, nơi các kiểm toán viên và nhà nghiên cứu mũ trắng công khai mã nguồn của họ cho mọi người cùng thấy để bảo mật đến từ khóa và toán học, chứ không phải sự che giấu mơ hồ.
Các nhà thống kê và ngôn ngữ học sau đó đã mài giũa những hiểu biết sâu sắc này thành giáo trình, khi các hệ thống bưu chính và cáp quốc tế lan rộng khắp thế giới. Phân tích tần suất thực tế đã được nhà phân tích mật mã quân sự Pháp Étienne Bazeries ghi lại vào những năm 1890 và ở bên kia bờ Đại Tây Dương, Elizabeth và William Friedman đã thiết lập các chương trình đào tạo chuẩn hóa, coi các mật mã là những tín hiệu cần được thống kê. Những chương trình đó đã tạo nên kỳ vọng rằng mật mã học sẽ được giảng dạy, thử nghiệm và cải tiến thay vì chỉ được lưu truyền kế thừa.
Từ Điện báo đến Turing
Khi các cuộc cạnh tranh công nghiệp làm nảy sinh nhu cầu liên lạc nhanh chóng, mật mã học đã phát triển song hành với các thiết bị điện tử. Năm 1917, các tập sách mỏng của William F. Friedman từ Phòng thí nghiệm Riverbank đã hệ thống hóa phân tích mật mã thống kê, tách biệt việc thiết kế mật mã khỏi việc phá mã và để lại cho thế giới chỉ số trùng khớp (index of coincidence). Các tập sách đã dạy cho các nhà phân tích cách đọc các bảng xác suất, một thói quen vẫn còn vang vọng cho đến ngày nay mỗi khi công cụ rủi ro của sàn giao dịch chấm điểm một nỗ lực đăng nhập.
Tác phẩm phơi bày The American Black Chamber năm 1931 của Herbert Yardley là cuốn cẩm nang khơi dậy sự tò mò của công chúng về việc giải mã các bí mật, đồng thời vạch trần các trạm đánh chặn và mở ra cuộc tranh luận toàn cầu đầu tiên về quyền riêng tư so với an ninh.
Những người đam mê tiền điện tử ngày nay tái hiện cuộc tranh luận đó mỗi khi các nhà làm luật thảo luận về các quy tắc yêu cầu khả năng truy vết tiền tệ trên blockchain khi nó được neo vào giá trị thế giới thực thông qua các stablecoin.
Cũng trong năm đó, kỹ sư Gilbert Vernam đã đăng ký bản quyền mật mã điện báo tại AT&T và vào năm 1919, Mauborgne đã mở rộng điều này thành nguyên tắc one-time pad (bảng dùng một lần). Không lâu sau đó, vào năm 1949, Claude Shannon đã chứng minh rằng hệ thống của Vernam mang lại sự bí mật hoàn hảo nếu các khóa là ngẫu nhiên, dài ít nhất bằng thông điệp và không bao giờ được tái sử dụng. Đó là lý do tại sao các ví phần cứng lại kiểm soát gắt gao các bộ tạo số ngẫu nhiên an toàn: nếu không có nguồn entropy cao, one-time pad sẽ biến thành cửa sau cho nhiều kẻ xâm nhập.
Những năm giữa hai cuộc thế chiến và Thế chiến II tình cờ mang đến cho chúng ta bài báo năm 1936 của Alan Turing có tên On Computable Numbers và công trình nghiên cứu của ông vào những năm 1940 tại Bletchley Park, cùng với các phân tích Enigma trước đó vào năm 1932 của Marian Rejewski. Những cỗ máy lý thuyết của Turing đã giới thiệu ý tưởng về thuật toán như một quy trình cơ học, từ đó dẫn đến các máy tính lưu trữ chương trình thực hiện xác thực chữ ký blockchain trên chip silicon. Khi một giải pháp rollup Layer-2 kiểm tra hàng nghìn giao dịch mỗi giây, nó đang chạy chuỗi chứng minh của Turing về những gì máy móc có thể tính toán.
Bài báo Communication Theory of Secrecy Systems năm 1949 của Claude Shannon đã khép lại giai đoạn này. Bằng cách đặt tính bí mật trong bối cảnh lý thuyết thông tin, ông đã giới thiệu các khái niệm như xáo trộn (confusion), khuếch tán (diffusion) và entropy. Người dùng tiền điện tử thông thường bắt gặp những khái niệm đó khi AES-GCM bảo vệ các phiên HTTPS mà qua đó họ nhận nguồn cấp dữ liệu giá về ứng dụng của mình, hoặc khi một ví lạnh từ chối mở khóa bất kể bạn đã nhập sai mã PIN bao nhiêu lần.
Tác phẩm Cybernetics năm 1948 của Norbert Wiener đã giới thiệu toán học về phản hồi và điều khiển, mở đường cho các mô-đun bảo mật thích ứng mà ngày nay đang điều chỉnh các ngưỡng phát hiện bất thường bên trong bảng điều khiển giám sát hợp đồng thông minh.
Các biện pháp phòng vệ bằng máy học đang tự mình giám sát hành vi giao dịch ảo (wash trading) mang ơn các vòng lặp phản hồi của Wiener nhiều như mang ơn thế hệ GPU hiện nay.
Khóa Công khai và Niềm tin Kỹ thuật số
Trước khi internet có thể tự động hóa giá trị, chúng ta cần tạo ra các hệ mật mã đối xứng mà chip silicon có thể xử lý. Các báo cáo kỹ thuật của IBM do Horst Feistel công bố năm 1971 về mật mã khối đã dẫn đến Tiêu chuẩn Mã hóa Dữ liệu (DES) của NIST vào năm 1977. Hàm từng vòng và cơ chế lập lịch của DES đã gieo mầm cho các cuộc thi AES ngày nay, đảm bảo rằng một giao dịch stablecoin giữa các châu lục vẫn được giữ kín trong các đường hầm TLS.
Không lâu sau, Ralph Merkle xuất bản luận án năm 1979 của mình về cây băm một chiều và mang đến cho chúng ta cấu trúc cây Merkle, thứ hiện cho phép các node xác minh bằng chứng bao gồm (inclusion proof) mà không cần phải tải toàn bộ khối dữ liệu. Tiêu đề khối được kiểm tra bởi mọi light client và sàn giao dịch NFT trong EVM đều dựa vào các cây này.
Sau đó, cuộc cách mạng đã diễn ra: bài báo New Directions in Cryptography năm 1976 của Whitfield Diffie và Martin Hellman đã bổ sung phương thức trao đổi khóa công khai, trong khi các câu đố do Ralph Merkle đề xuất đã cung cấp mảnh ghép thứ ba còn thiếu. Đột nhiên, những người xa lạ có thể cùng nhau tạo ra một bí mật chung trên các kênh truyền thông mở. Đối với một chủ sở hữu ví thông thường, phép màu đó chính là cái bắt tay diễn ra đằng sau mỗi lần quét mã QR ghép nối ứng dụng di động với tiện ích mở rộng trình duyệt.
RSA được giới thiệu vào năm 1977 khi Ron Rivest, Adi Shamir và Leonard Adleman xuất bản A Method for Obtaining Digital Signatures and Public-Key Cryptosystems. Thuật toán này được thành lập dựa trên việc sử dụng các số nguyên tố lớn và kể từ đó đã trở thành trụ cột cho chữ ký điện tử, cập nhật phần mềm và chứng chỉ SSL mà các trang web giao dịch tiền điện tử hàng đầu gia hạn hàng năm. Ngay cả các dịch vụ lưu ký đang triển khai các mô-đun bảo mật phần cứng cũng dựa vào RSA và các biến thể đường cong elip làm gốc tin cậy (root of trust).
Các giao thức xác thực phát triển song song. Mã hóa là một phần của giải pháp cho vấn đề này, và hóa ra vào năm 1978, bài báo Using Encryption for Authentication của Roger Needham và Michael Schroeder đã đề xuất các luồng hỏi-đáp (challenge-response) rất giống với vé Kerberos, ngoại trừ việc nó ra đời sớm hơn một thập kỷ. Ngân hàng di động và các sàn giao dịch tập trung tiếp tục sử dụng các phương pháp cấp vé phát triển từ phả hệ đó để đồng bộ hóa các phiên một cách an toàn.
Thập niên 1980 đã làm đa dạng hóa bộ công cụ. Chữ ký logarit rời rạc năm 1985 của Taher ElGamal là nguồn gốc cho cả Thuật toán Chữ ký Số (DSA) năm 1994 và chữ ký đa chữ ký (multisig) dựa trên Schnorr ngày nay. Năm 1985, mật mã đường cong elip được phát minh độc lập bởi Neal Koblitz và Victor Miller, mang lại cho các blockchain như Bitcoin một cơ chế chữ ký gọn nhẹ. Bài báo về chữ ký mù năm 1983 của David Chaum và các giao thức mật mã cho email không thể truy vết của ông hai năm sau đó là những dấu hiệu báo trước cho tiền kỹ thuật số rất lâu trước khi Satoshi Nakamoto tái tạo lại nó.
Khi các khóa 56-bit của DES trở nên dễ bị tổn thương, việc NIST thông qua thuật toán Rijndael vào năm 2001 đã dần lan tỏa để mang lại mức độ bảo mật 128-bit và sau đó là 256-bit cho tất cả mọi người.
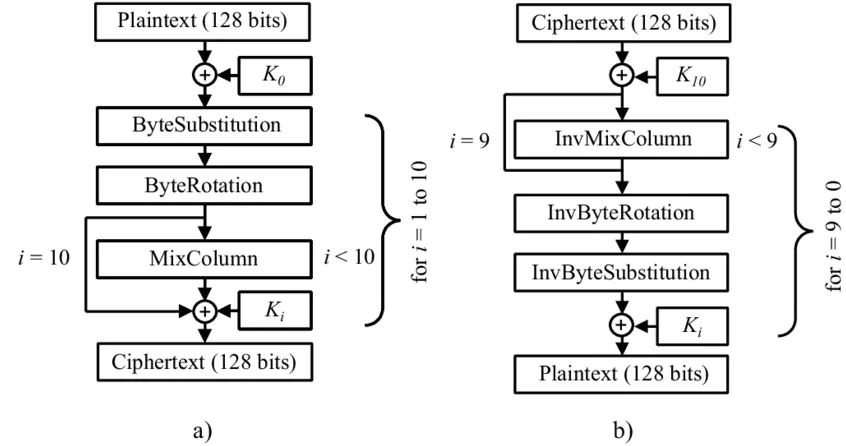
AES-GCM hiện đang mã hóa các lệnh gọi JSON-RPC mà các ứng dụng ví gửi đi, một minh chứng cho khả năng phục hồi cấp độ người tiêu dùng mà các cuộc thi do chính phủ tổ chức có thể mang lại.
Lý thuyết đã bắt kịp phần mềm tiêu dùng vào những năm 1990. Bộ phần mềm Pretty Good Privacy của Phil Zimmermann năm 1991 đã mang mã hóa đầu cuối đến với máy tính cá nhân, và cùng năm đó, Paul Kocher đã xuất bản một bài báo cho Bellcore vạch trần các cuộc tấn công theo kênh bên (timing attack), buộc các nhà thiết kế phần cứng phải che giấu các kênh rò rỉ này. Bằng chứng công việc (proof-of-work) như một biện pháp chống thư rác đã được chính thức hóa bởi “Hashcash” của Adam Back vào năm 1997; sau này nó mới phát triển để bảo vệ sự đồng thuận phi tập trung. Trong khi đó, bài báo định giá thông qua xử lý năm 1992 của Cynthia Dwork và Moni Naor là bản xem trước của thị trường phí mà mọi nhà giao dịch tiền điện tử tham gia khi sử dụng các dapp on-chain.
Các hàm băm cũng phát triển. Các hoạt động trong thời gian không đổi (constant time) đã được đưa vào các blockchain hiện đại nhờ nhận biết được các lỗi thiết kế từ nghiên cứu năm 1993 của Bart Preneel về các hàm nén một chiều, việc áp dụng SHA-256 vào năm 2000, và Curve25519 của Dan Bernstein vào năm 2005 cùng chữ ký Ed25519 theo sau vào năm 2012. Chữ ký BLS (được giới thiệu bởi Dan Boneh, Ben Lynn và Hovav Shacham vào năm 2001) gần đây đã được triển khai để tổng hợp các trình xác thực trong cơ chế đồng thuận của Ethereum và giảm bớt các thông điệp cồng kềnh.
Những bài báo này không chỉ là những câu chuyện lịch sử; chúng đang vận hành trong từng chiếc ví. Dưới đây là một vài hình ảnh phản chiếu của tinh thần đó trong đời sống tiền điện tử hàng ngày:
1. Mã thông báo xác thực hai yếu tố có nguồn gốc từ cùng một số học mô-đun như giao thức trao đổi khóa Diffie-Hellman, cho phép một ví nóng đồng bộ hóa an toàn với điện thoại.
2. Các pool nạp và rút tiền từ các danh mục lưu trữ lạnh sử dụng tính năng làm mù của Chaum, đồng thời dựa vào các chuỗi băm Lamport để đối soát các khoản rút tiền mà không làm lộ các khóa ký.
3. Các cuộc kiểm toán hợp đồng thông minh sử dụng các mô hình tấn công của Kocher và giới hạn tốc độ kiểu Hashcash để chặn bot, đảm bảo các bảng điều khiển staking duy trì khả năng phản hồi trong thời gian thị trường biến động.
Ranh giới Hậu Lượng tử và Đời sống Thường nhật
Và rồi vào tháng 10 năm 2008, Satoshi Nakamoto đã giới thiệu với thế giới một sách trắng có tựa đề Bitcoin: A Peer-to-Peer Electronic Cash System — khắc sâu cây Merkle cùng với Hashcash và chữ ký số vào một nền kinh tế. Khối nguyên thủy (genesis block) đầu tiên đi vào hoạt động vào tháng 1 năm 2009 và chứng minh rằng các động lực kinh tế có thể được sử dụng để duy trì một sổ cái kế toán mà không cần cơ quan trung ương. Chuỗi nghiên cứu kết hợp đó vẫn tạo thành nền tảng cho mỗi cú chạm để xác minh số dư trên một nền tảng play-to-earn.
Trong cùng năm đó, luận án A Fully Homomorphic Encryption Scheme của Craig Gentry đã chỉ ra rằng việc tính toán tùy ý trên dữ liệu được mã hóa là hoàn toàn khả thi. Ngày nay, hai mươi năm sau, các sàn giao dịch sử dụng các bằng chứng đồng cấu theo lô để cân bằng các cổng nạp rút fiat mà không tiết lộ thông tin khách hàng cho các đối tác. Đối với người dùng, nó cung cấp một cách để chứng minh khả năng thanh toán hoặc thu nhập trong khi vẫn giữ bí mật các khóa cá nhân.
Tính toán đa bên an toàn đã đi một chặng đường dài kể từ giao thức SPDZ năm 2011 của Nigel Smart và các cộng sự, cho phép các tổ chức lưu ký chia sẻ khóa giữa các bên đồng ký tên được ủy quyền. Khi một bàn giao dịch phê duyệt một lệnh chuyển khoản lớn, số học kiểu SPDZ đảm bảo rằng không một nhân viên đơn lẻ nào có thể tuồn thông tin bí mật ra ngoài.
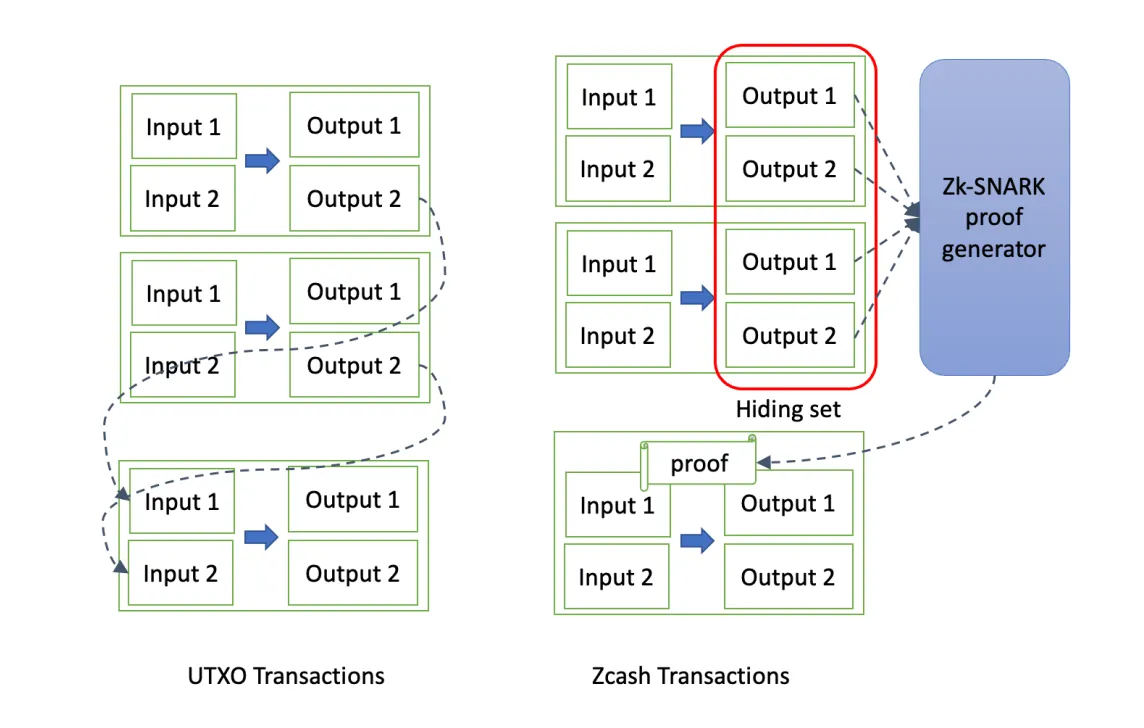
Nghiên cứu về bằng chứng không kiến thức tiếp tục được đẩy mạnh. Bài báo năm 2012 của Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer và Madars Virza lần đầu tiên đưa zk-SNARKs đến với độc giả blockchain, cuối cùng dẫn đến Zcash vào năm 2016 và các cầu nối bảo vệ quyền riêng tư ngày nay. Giao thức Sonic năm 2018 của Mary Maller và hệ thống Plonk năm 2019 của Ariel Gabizon đã hạ thấp độ phức tạp của các thuật toán chứng minh, giúp các ví di động có thể thực hiện xác minh tức thì các giao dịch được che chắn (shielded transactions).
Các bằng chứng phạm vi kích thước logarit (logarithmic-size range proofs) đã được giới thiệu trong bài báo Bulletproofs năm 2018 của Benedikt Bünz, vốn được tích hợp vào các đồng tiền ẩn danh và các sàn giao dịch phi tập trung để chứng minh rằng có đủ tài sản thế chấp mà không làm lộ số dư. Việc nhiều đội ngũ Layer 2 dự kiến áp dụng Bulletproofs++ vào năm 2025 sẽ mang lại giao dịch DeFi bảo mật tốc độ cao cho phần cứng cấp độ người tiêu dùng.
Những tiến bộ kịp thời cũng đã hoàn thiện cơ chế đồng thuận. Nghiên cứu về khả năng chịu lỗi Byzantine đã được tinh chỉnh sâu hơn trong bài báo Practical Byzantine Fault Tolerance năm 2001 của Leslie Lamport, Dahlia Malkhi và các cộng sự, trong khi bài báo Algorand năm 2017 của Silvio Micali đã chỉ ra con đường dẫn đến bằng chứng cổ phần (proof of stake) có khả năng mở rộng. Sự kiện The Merge của Ethereum năm 2022 — dựa trên nghiên cứu năm 2017 từ Casper FFG — hiện cho phép người dùng thông thường stake thông qua các dịch vụ ủy thác chung (pooled services), gói gọn hàng trang công thức toán học đằng sau một giao diện bảng điều khiển đẹp mắt.
Các kênh thanh toán Layer-2 đã trưởng thành dưới dạng bài báo Mạng Lightning năm 2015 của Joseph Poon và Thaddeus Dryja cùng các thông số kỹ thuật BOLT tiếp theo. Các giao dịch cam kết và giao thức phạt của họ thực chất chỉ đơn giản là các ứng dụng của hợp đồng khóa thời gian băm (HTLC) được nghiên cứu vào năm 2000, cho phép những người mua sắm thực tế tại các cửa hàng hưởng mức phí dưới một xu khi họ thanh toán bằng thẻ tích hợp tiền điện tử.
Sự cấp bách mới xuất hiện cùng với những dự đoán về điện toán lượng tử. CRYSTALS-Kyber và CRYSTALS-Dilithium đã được NIST lựa chọn để tiêu chuẩn hóa vào năm 2022, với các bản dự thảo của FIPS 203 và FIPS 204 được gửi đến các nhà cung cấp ngay từ năm 2024. Vào năm 2024, các sàn giao dịch như Coinbase và Binance đã bắt đầu thử nghiệm beta việc đóng gói khóa dựa trên Kyber trong các mô-đun phần cứng; trong khi đó lộ trình phần sụn năm 2025 của Ledger chứa các đề xuất về bằng chứng kết hợp RSA/Kyber để yêu cầu hoán đổi (swap) có thể chống lại các đối thủ lượng tử trong tương lai.
Các nghiên cứu được thực hiện trong năm 2024 và 2025 đã phát triển lý thuyết sâu hơn, hiện thực hóa và biến nó thành thực tiễn.
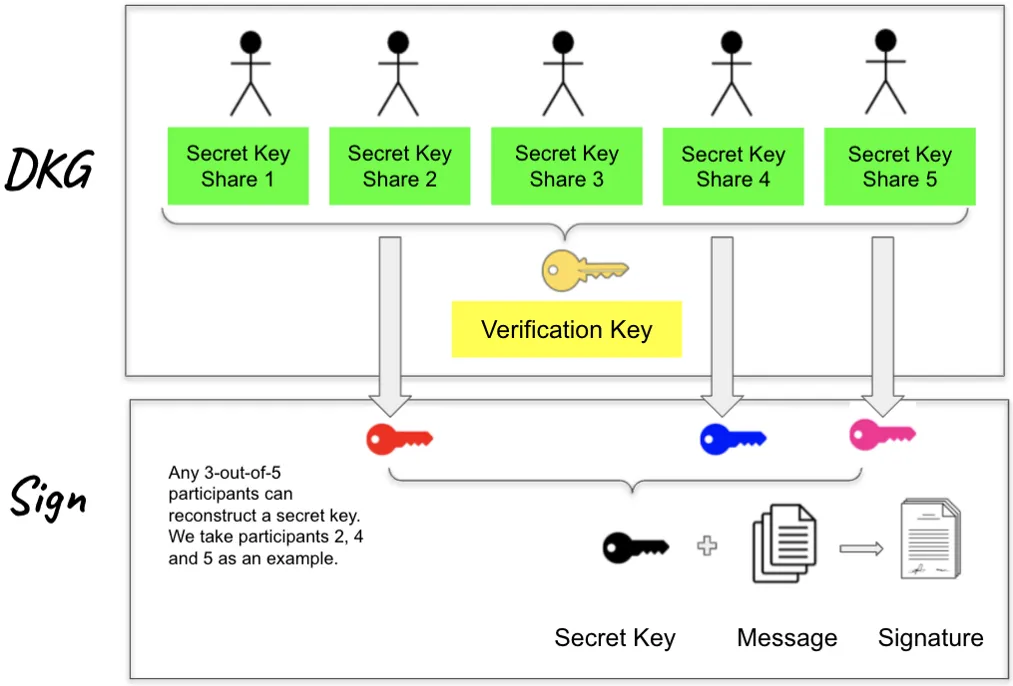
Vào đầu năm 2024, lược đồ chữ ký ngưỡng FROST đã được đưa vào bản dự thảo của IETF và các ví đa chữ ký có thể đồng ký với các vòng giao tiếp hiệu quả hơn. Các nguyên mẫu danksharding của Ethereum dựa trên bài báo về cam kết đa thức Kate năm 2020 và đặc tả Proto-Danksharding năm 2023, cho phép các giải pháp rollup thanh toán các khoản tiền vào sổ cái toàn cầu cho các lao động tự do (gig workers) với mức phí dễ chịu hơn rất nhiều.
Nghiên cứu trừu tượng hóa tài khoản (account abstraction), nơi hàng loạt chi tiết quan trọng đã được kết tinh thành tiêu chuẩn ERC-4337 năm 2023 và đề xuất EIP-7702 năm 2024 của Ethereum, chính là thứ đưa các ví hợp đồng thông minh đến với người dùng phổ thông. Các bài báo của Trail of Bits và Ethereum Foundation đã định lượng kinh tế học của người đóng gói (bundler economics), để cuối cùng chúng ta có thể đưa trình ký sinh trắc học hoặc các nhóm khôi phục xã hội vào DeFi mà không yêu cầu bất kỳ ai phải ghi nhớ các cụm từ khôi phục.
Ngày nay, hành trình của một hodler tiền điện tử được định hình bởi những cột mốc đó. Sao lưu ví dựa trên mô hình chia sẻ bí mật năm 1979 của Shamir, các vùng bảo mật phần cứng triển khai sách trắng chứng thực từ xa SGX năm 2016, và các đội ngũ tuân thủ mật khẩu tham khảo hướng dẫn Travel Rule năm 2021 của FATF cùng với các chứng thực không kiến thức từ nghiên cứu năm 2023 tại Electric Coin Company. Khi một nông dân DeFi tìm kiếm lợi nhuận (yield farming), họ đang sống trong sự giao thoa của chứng minh hình thức, khoa học quản lý và thiết kế giao diện.
Ngay cả các tác vụ hàng ngày như chuyển USDT trên blockchain TRON cũng đều bắt nguồn từ những tài liệu đó. Các thị trường cho thuê Energy xuất hiện sau bài báo về Máy ảo TRON năm 2018 sử dụng các mô hình định giá dựa trên tài nguyên vốn ban đầu được đề xuất trong các bằng chứng công việc của Dwork và Naor. Những người đang cân nhắc xem nên thuê TRON Energy từ một nhóm ủy quyền hay chỉ đơn giản là thuê ngoài sẽ cân nhắc giá cả, quy tắc ủy quyền và danh tiếng của nhà cung cấp khi họ tìm kiếm trên các thị trường TRON Energy.
Trong tương lai gần, các nỗ lực hợp tác như bài báo năm 2024 của MIT/Stanford về xác minh khối cô đọng, hoặc nghiên cứu năm 2025 của Đại học Waterloo về các hợp đồng thông minh bảo mật dựa trên lưới (lattices) sẽ mang đến các lộ trình nâng cấp mà các nhà giao dịch không chuyên có thể không bao giờ biết đến một cách trực tiếp. Nhưng mỗi khi một ví phần cứng đồng bộ hóa nhanh hơn, hoặc một khoản kiều hối tập hợp được nhiều khoản thanh toán vi mô hơn vào một khối, đó là vì các học giả đã làm việc miệt mài trong nhiều thế kỷ để biến phỏng đoán thành các bản thiết kế đã qua bình duyệt.
Cùng nhau, phả hệ này cho thấy một sự thật hiển nhiên: nếu không có số liệu thống kê của al-Kindi, entropy của Shannon, trao đổi khóa của Diffie và Hellman, chữ ký của RSA, sự đồng thuận của Nakamoto và các cuộc cách mạng không kiến thức cũng như hậu lượng tử của những năm 2010 và 2020 — từ vựng của thế giới tiền điện tử sẽ chỉ là một lớp vỏ hào nhoáng trống rỗng. Việc bạn có thể quét mã, ký tin nhắn hay hoán đổi mã thông báo đều dựa trên các bài báo khoa học đã mang lại niềm tin rằng mỗi bước đi đều hợp lý và an toàn.
Bài viết này được mang đến cho bạn bởi Netts. Công cụ tính toán chuyển USDT của Netts là một trong nhiều tính năng nổi bật của nền tảng, cho phép bạn tìm hiểu chính xác lượng Energy bạn sẽ cần thuê cho giao dịch tiếp theo: