ศาสตร์แห่งคริปโต: เปเปอร์วิจัยฉบับใดบ้างที่ทำให้ทุกอย่างเกิดขึ้นจริง?
ตั้งแต่อัลคินดีสู่แชนนอน สู่การเข้ารหัสแบบกุญแจสาธารณะ และ Zero-Knowledge Proofs — ย้อนรอยสายธารงานวิจัยเบื้องหลังทุกการลงลายมือชื่อในวอลเล็ตและทุกบล็อกที่โทรศัพท์ของคุณยืนยัน
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

สารบัญ
บล็อกเชนได้ปะทุขึ้นบนหน้าจอมือถือเนิ่นนานหลังจากที่พหูสูตอย่าง Abu Yusuf Yaqub ibn Ishaq al-Kindi ได้รจนาต้นฉบับเรื่อง On Deciphering Cryptographic Messages ขึ้นในศตวรรษที่เก้า ซึ่งเป็นการวางรากฐานแนวทางทางวิทยาศาสตร์วิธีแรกสำหรับการถอดรหัสข้อความลับได้อย่างสม่ำเสมอ การที่เขาปฏิบัติต่อตัวอักษรเสมือนข้อมูลและการนับความถี่ของตัวอักษรเหล่านั้น ทำให้อัลคินดีมอบประกายไฟอันยิ่งใหญ่ดั่งโพรมีธีอุสให้แก่วงการวิทยาการรหัสลับ: นั่นคือการพิสูจน์ให้เห็นว่าการสังเกตอย่างเป็นระบบ สามารถเจาะทะลุข้อความที่ถูกซ่อนไว้ได้ โดยไม่ต้องพึ่งการคาดเดาตามสัญชาตญาณ
ประกายไฟเดียวกันนั้นยังคงปรากฏให้เห็นทุกครั้งที่วอลเล็ตคริปโตถูกเปิดใช้งานในปัจจุบัน ทุกการแตะเพื่ออนุมัติการชำระเงินในธุรกรรมของนายสมมุติในวันนี้ ล้วนเชื้อเชิญกรอบความคิดทางพีชคณิตแบบเดียวกับที่อัลคินดีได้ริเริ่มขึ้น — นั่นคือการเก็บสถิติ การสร้างแบบจำลองความไม่แน่นอน และการเชื่อมั่นในคณิตศาสตร์มากกว่าเรื่องปรัมปรา การผสมผสานระหว่างประสบการณ์นิยมและทฤษฎีของเขาช่วยพัฒนาแนวคิดที่ว่า การรักษาความลับและการยืนยันความถูกต้องสามารถสร้างขึ้นได้ด้วยวิศวกรรม ซึ่งเป็นคำมั่นสัญญาพื้นฐานที่ค้ำจุนทุกการบันทึกรายการบนบัญชีแยกประเภทของบล็อกเชนในทุกวันนี้
จุดเริ่มต้นแบบโพรมีธีอุสของศาสตร์แห่งคริปโต
เมื่อ Leon Battista Alberti ได้บันทึกคำอธิบายเกี่ยวกับจานหมุนรหัสลับ (cipher disk) ของเขาเองในปี 1467 และเมื่อ Blaise de Vigenère ได้เผยแพร่ผลงาน Traicté des Chiffres สู่แวดวงรอบตัวเขาในปี 1586 พวกเขาไม่ได้เพียงแค่เพลิดเพลินกับกลเม็ดอันชาญฉลาดเท่านั้น แต่พวกเขากำลังกำหนดความสัมพันธ์เชิงรูปแบบระหว่างกุญแจและข้อความ โดยนำเสนอการแทนที่แบบหลายชุดตัวอักษร (polyalphabetic substitution) ที่สามารถป้องกันการโจมตีแบบ Brute Force (ด้วยมือ) ได้ สำหรับนักวิชาการในยุคนั้น นั่นหมายถึงการทูตที่เป็นความลับ แต่สำหรับนักลงทุนคริปโตในยุคปัจจุบัน สิ่งนี้ได้บอกล่วงหน้าถึงการหมุนเวียนคีย์ที่ใช้ปกป้อง API ของศูนย์ซื้อขายจากบอท
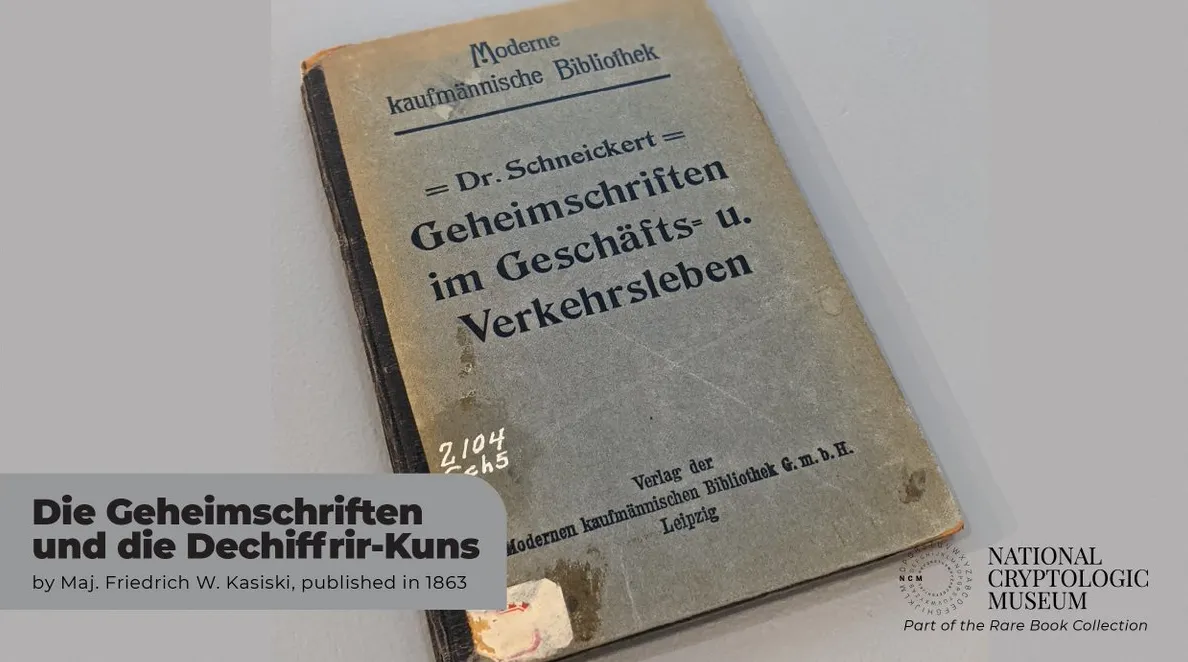
เปเปอร์สำคัญชิ้นถัดมาเกิดขึ้นในช่วงปลายทศวรรษ 1850 เมื่อ Charles Babbage ได้ใช้แนวคิดเรื่องตัวบ่งชี้และตีพิมพ์อัลกอริทึมของเขา ทว่าสิ่งนี้ถูกบดบังรัศมีเมื่อผลงาน Handbuch ของ Friedrich Kasiski ซึ่งอธิบายวิธีการถอดรหัสด้วยการค้นหารูปแบบที่ซ้ำกันในข้อความธรรมดา (ความยาวของคีย์) ได้รับการตีพิมพ์เป็นหนังสือชื่อ Die Geheimschriften und die Dechiffrir-Kunst
คณิตศาสตร์ของพวกเขาระบุว่าต้องไม่มีกุญแจใดถูกใช้ซ้ำโดยไม่มีผลกระทบตามมา ซึ่งเป็นสัญชาตญาณที่ผู้ใช้คริปโตทั่วไปคุ้นเคยดี เช่น เมื่อวอลเล็ตแจ้งเตือนไม่ให้พวกเขาใช้รหัสผ่านหรือ Seed Phrase ซ้ำ
ในบทความปี 1883 เรื่อง La Cryptographie Militaire ทาง Kerckhoffs ได้แย้งว่ารหัสลับควรมีความปลอดภัยแม้ว่าทุกสิ่งทุกอย่างเกี่ยวกับระบบจะถูกเปิดเผยต่อสาธารณะ — ยกเว้นตัวกุญแจเท่านั้น คติพจน์ดังกล่าวสะท้อนก้องอยู่ในวัฒนธรรม Smart Contract แบบโอเพนซอร์ส ซึ่งผู้ตรวจสอบ (Auditor) และนักวิจัยสาย White-hat ต่างนำโค้ดของตนออกมาเปิดเผยให้ทุกคนเห็น เพื่อให้ความปลอดภัยเกิดขึ้นจากกุญแจและคณิตศาสตร์ ไม่ใช่การปิดบังเป็นความลับ
ในเวลาต่อมา นักสถิติและนักภาษาศาสตร์ได้ขัดเกลาข้อมูลเชิงลึกเหล่านี้จนกลายเป็นหลักสูตรการเรียนรู้ เมื่อระบบไปรษณีย์และสายเคเบิลระหว่างประเทศแพร่หลายไปทั่วโลก การวิเคราะห์ความถี่เชิงปฏิบัติได้รับการบันทึกโดย Étienne Bazeries นักวิเคราะห์รหัสลับของกองทัพฝรั่งเศสในทศวรรษ 1890 และในอีกฝั่งของมหาสมุทรแอตแลนติก Elizabeth และ William Friedman ได้จัดตั้งโปรแกรมการศึกษาที่ได้มาตรฐานซึ่งมองว่ารหัสคือสัญญาณที่ต้องตรวจนับ โปรแกรมเหล่านั้นได้สร้างความคาดหวังว่าวิทยาการรหัสลับจะต้องได้รับการเรียนการสอน การทดสอบ และการพัฒนา ต่อยอดมากกว่าเป็นเพียงมรดกตกทอด
จากโทรเลขสู่ทัวริง
เมื่อข้อพิพาททางอุตสาหกรรมเรียกร้องความต้องการในการสื่อสารที่รวดเร็ว วิทยาการรหัสลับจึงพัฒนาควบคู่ไปกับระบบอิเล็กทรอนิกส์ ในปี 1917 แผ่นพับของ William F. Friedman จาก Riverbank Laboratories ได้วางระบบการวิเคราะห์รหัสลับเชิงสถิติ โดยแยกการออกแบบรหัสลับออกจากการถอดรหัส และมอบสิ่งตกทอดให้แก่โลกนั่นคือ Index of Coincidence แผ่นพับเหล่านี้ได้สอนให้นักวิเคราะห์ทราบถึงวิธีพิจารณาตารางความน่าจะเป็น ซึ่งเป็นพฤติกรรมที่ยังคงสะท้อนมาถึงทุกวันนี้เมื่อใดก็ตามที่กลไกประเมินความเสี่ยงของศูนย์ซื้อขายให้คะแนนความพยายามในการเข้าสู่ระบบ
หนังสือเปิดโปงเรื่อง The American Black Chamber ในปี 1931 ของ Herbert Yardley เปรียบเสมือนคู่มือที่กระตุ้นความกระหายของสาธารณชนในการไขความลับ ขณะเดียวกันก็เปิดโปงสถานีสกัดกั้นสัญญาณและจุดชนวนการถกเถียงระดับโลกครั้งแรกเกี่ยวกับประเด็นความเป็นส่วนตัวกับความปลอดภัย
ผู้ที่ชื่นชอบคริปโตในปัจจุบันต่างเผชิญกับข้อพิพาทนั้นซ้ำอีกครั้งเมื่อใดก็ตามที่ฝ่ายนิติบัญญัติถกเถียงกันเรื่องกฎเกณฑ์ที่กำหนดให้สามารถตรวจสอบย้อนกลับของเงินบนบล็อกเชนได้เมื่อมีการตรึงมูลค่าไว้กับโลกแห่งความเป็นจริงด้วย Stablecoin
ในปีเดียวกันนั้น วิศวกร Gilbert Vernam ได้ยื่นจดสิทธิบัตรรหัสโทรเลขที่ AT&T และในปี 1919 Mauborgne ได้ต่อยอดสิ่งนี้ไปสู่หลักการ One-time pad และหลังจากนั้นไม่นาน ในปี 1949 Claude Shannon ได้แสดงให้เห็นว่าระบบของ Vernam มอบความปลอดภัยระดับสมบูรณ์แบบ (Perfect Secrecy) หากกุญแจเป็นแบบสุ่ม มีความยาวอย่างน้อยเท่ากับข้อความ และไม่เคยถูกนำมาใช้ซ้ำ นี่คือเหตุผลว่าทำไม Hardware Wallet จึงเข้มงวดอย่างยิ่งเกี่ยวกับตัวสร้างตัวเลขสุ่มที่ปลอดภัย: หากปราศจากแหล่งเอนโทรปีสูง One-time pad ก็จะกลายเป็นประตูลับ (Backdoor) สำหรับผู้ใช้หลายรายไปในทันที
ช่วงระหว่างสงครามและสงครามโลกครั้งที่สองได้มอบผลงานเปเปอร์ปี 1936 ของ Alan Turing ในชื่อ On Computable Numbers และงานของเขาในช่วงทศวรรษ 1940 ที่ Bletchley Park พร้อมกับการวิเคราะห์เครื่อง Enigma ก่อนหน้านั้นของ Marian Rejewski ในปี 1932 เครื่องจักรเชิงทฤษฎีของทัวริงได้นำเสนอแนวคิดของอัลกอริทึมในฐานะกระบวนการเชิงกล ซึ่งต่อมาได้นำไปสู่คอมพิวเตอร์แบบโปรแกรมบันทึกในหน่วยความจำที่ทำหน้าที่ตรวจสอบลายมือชื่อของบล็อกเชนบนชิปซิลิคอน เมื่อ Layer-2 Rollup ตรวจสอบธุรกรรมหลายพันรายการในทุกๆ วินาที มันกำลังประมวลผลลำดับการพิสูจน์ของทัวริงว่าเครื่องจักรสามารถคำนวณสิ่งใดได้บ้าง
Communication Theory of Secrecy Systems ในปี 1949 ของ Claude Shannon ถือเป็นบทสรุปของยุคนี้ ด้วยการจัดวางความลับให้อยู่ในบริบทของทฤษฎีสารสนเทศ เขาได้แนะนำแนวคิดต่างๆ เช่น Confusion, Diffusion และ Entropy ผู้ใช้คริปโทเคอร์เรนซีทั่วไปมักพบเจอแนวคิดเหล่านั้นเมื่อ AES-GCM ปกป้องเซสชัน HTTPS ที่ส่งข้อมูลราคามายังแอปของตน หรือเมื่อ Cold Wallet ไม่ยอมปล่อยคีย์ออกมา ไม่ว่าคุณจะพิมพ์รหัส PIN ผิดไปกี่ครั้งก็ตาม
หนังสือ Cybernetics ในปี 1948 ของ Norbert Wiener ได้นำเสนอคณิตศาสตร์ของการป้อนกลับ (Feedback) และการควบคุม ซึ่งนำทางไปสู่โมดูลความปลอดภัยแบบปรับตัวได้ ซึ่งในปัจจุบันทำหน้าที่ปรับเกณฑ์ค่าผิดปกติภายในแดชบอร์ดตรวจสอบ Smart Contract
ระบบป้องกันด้วย Machine Learning ที่คอยเฝ้าระวังพฤติกรรมการปั่นปริมาณการซื้อขาย (Wash Trading) นั้น ต้องยกความดีความชอบให้กับลูปป้อนกลับของ Wiener มากพอๆ กับ GPU รุ่นปัจจุบันเลยทีเดียว
กุญแจสาธารณะและความไว้วางใจทางดิจิทัล
ก่อนที่อินเทอร์เน็ตจะสามารถส่งผ่านมูลค่าได้โดยอัตโนมัติ เราจำเป็นต้องสร้างการเข้ารหัสแบบสมมาตรที่ทำงานบนซิลิคอนได้อย่างเหมาะสม รายงานทางเทคนิคของ IBM สำหรับ Block Cipher ที่ตีพิมพ์โดย Horst Feistel ในปี 1971 ได้นำไปสู่ Data Encryption Standard ของ NIST ในปี 1977 ฟังก์ชันต่อรอบและกลไกจัดตารางเวลาของ DES ได้หว่านเมล็ดพันธุ์สำหรับการแข่งขันคัดเลือก AES ในปัจจุบัน เพื่อให้มั่นใจว่าธุรกรรม Stablecoin ข้ามทวีปจะยังคงเป็นส่วนตัวภายในอุโมงค์ TLS
ไม่นานหลังจากนั้น Ralph Merkle ได้ตีพิมพ์วิทยานิพนธ์ปี 1979 ว่าด้วยเรื่อง One-way Hash Trees และมอบโครงสร้าง Merkle Tree ให้แก่เรา ซึ่งปัจจุบันช่วยให้โหนดสามารถตรวจสอบหลักฐานการมีอยู่ของข้อมูล (Inclusion Proofs) ได้โดยไม่จำเป็นต้องดึงบล็อกข้อมูลทั้งหมดมา ข้อมูลส่วนหัวของบล็อก (Block Header) จะได้รับการตรวจสอบโดย Light Client ทุกตัวและมาร์เก็ตเพลส NFT ใน EVM ที่ต้องพึ่งพาโครงสร้างต้นไม้เหล่านี้
จากนั้นการปฏิวัติก็มาถึง: เปเปอร์ปี 1976 ของ Whitfield Diffie และ Martin Hellman เรื่อง New Directions in Cryptography ได้เพิ่มการแลกเปลี่ยนกุญแจสาธารณะเข้ามา ในขณะที่ปริศนาที่ Ralph Merkle เสนอได้กลายเป็นขาหยั่งอันที่สามที่เติมเต็มส่วนที่ขาดหายไป ในทันทีทันใด คนแปลกหน้าก็สามารถร่วมกันสร้างความลับผ่านช่องทางสาธารณะได้ สำหรับผู้ถือวอลเล็ตทั่วไป ปาฏิหาริย์นั้นคือการจับมือสื่อสาร (Handshake) ที่เกิดขึ้นเบื้องหลังการสแกนคิวอาร์โค้ดทุกครั้งเพื่อจับคู่แอปมือถือกับส่วนขยายเบราว์เซอร์
RSA ถือกำเนิดขึ้นในปี 1977 เมื่อ Ron Rivest, Adi Shamir และ Leonard Adleman ตีพิมพ์ผลงาน A Method for Obtaining Digital Signatures and Public-Key Cryptosystems อัลกอริทึมนี้มีรากฐานมาจากการใช้จำนวนเฉพาะขนาดใหญ่ และนับแต่นั้นมาก็ได้กลายเป็นรากฐานของลายมือชื่ออิเล็กทรอนิกส์ การอัปเดตซอฟต์แวร์ และใบรับรอง SSL ที่เว็บไซต์เทรดคริปโตชั้นนำต้องต่ออายุในทุกๆ ปี แม้แต่บริการรับฝากสินทรัพย์ (Custody) ที่ติดตั้งโมดูลความปลอดภัยฮาร์ดแวร์ (HSM) ก็ยังพึ่งพา RSA และตัวแปรแบบเส้นโค้งวงรีเป็น Root of Trust
โพรโทคอลการยืนยันตัวตนได้รับการพัฒนาควบคู่กันไป การเข้ารหัสเป็นหนึ่งในรูปแบบการแก้ปัญหานี้ และปรากฏว่าในปี 1978 เปเปอร์ของ Roger Needham และ Michael Schroeder เรื่อง Using Encryption for Authentication ได้เสนอโฟลว์แบบ Challenge-Response ซึ่งมีลักษณะคล้ายตั๋ว Kerberos อย่างมาก เพียงแต่เกิดขึ้นก่อนเวลาถึงหนึ่งทศวรรษ โมบายแบงก์กิ้งและศูนย์ซื้อขายแบบรวมศูนย์ (CEX) ยังคงใช้วิธีการออกตั๋วที่วิวัฒนาการมาจากสายตระกูลนั้นเพื่อซิงโครไนซ์เซสชันอย่างปลอดภัย
ทศวรรษ 1980 ได้เพิ่มความหลากหลายให้กับชุดเครื่องมือ ลายมือชื่อแบบลอการิทึมไม่ต่อเนื่องในปี 1985 ของ Taher ElGamal เป็นต้นกำเนิดของทั้ง Digital Signature Algorithm ในปี 1994 และระบบ Multisig บนพื้นฐาน Schnorr ในปัจจุบัน ในปี 1985 วิทยาการรหัสลับแบบเส้นโค้งวงรี (ECC) ถูกคิดค้นขึ้นอย่างอิสระโดย Neal Koblitz และ Victor Miller ซึ่งทำให้บล็อกเชนอย่าง Bitcoin มีโครงร่างลายมือชื่อที่มีขนาดกะทัดรัด เปเปอร์เรื่อง Blind Signature ในปี 1983 ของ David Chaum และโพรโทคอลเข้ารหัสสำหรับอีเมลที่ตรวจสอบย้อนกลับไม่ได้ของเขาในอีกสองปีต่อมา ถือเป็นผู้ประกาศการมาถึงของเงินสดดิจิทัล ก่อนหน้าที่ Satoshi Nakamoto จะประดิษฐ์มันขึ้นมาใหม่ในเวลาต่อมานานนับปี
เมื่อกุญแจขนาด 56 บิตของ DES เริ่มตกอยู่ในความเสี่ยง การที่ NIST นำอัลกอริทึม Rijndael มาใช้ในปี 2001 จึงค่อยๆ ซึมซับและสร้างระดับความปลอดภัยขนาด 128 บิต และ 256 บิตให้แก่ทุกคนในที่สุด
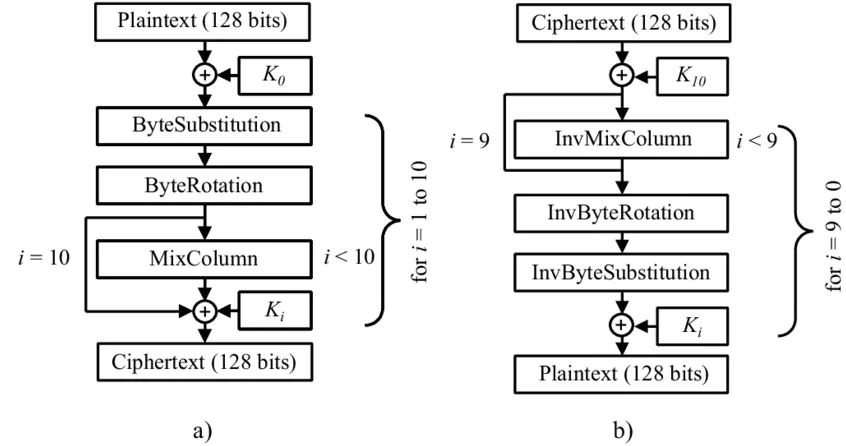
ปัจจุบัน AES-GCM ทำหน้าที่เข้ารหัสการเรียกใช้งาน JSON-RPC ที่แอปวอลเล็ตส่งออกไป ซึ่งเป็นเครื่องพิสูจน์ถึงความทนทานระดับผู้บริโภคที่การแข่งขันของภาครัฐสามารถสร้างขึ้นได้
ทฤษฎีได้ไล่ตามซอฟต์แวร์สำหรับผู้บริโภคทันในทศวรรษ 1990 ชุดโปรแกรม Pretty Good Privacy ของ Phil Zimmermann ในปี 1991 ได้นำการเข้ารหัสแบบ End-to-End มาสู่คอมพิวเตอร์ส่วนบุคคล และในปีเดียวกัน Paul Kocher ได้ตีพิมพ์เปเปอร์ให้กับ Bellcore ซึ่งเปิดโปงการโจมตีผ่านช่องทางการจับเวลา (Timing Attacks) ทำให้ผู้ออกแบบฮาร์ดแวร์ต้องปกปิดช่องทางแฝง (Side Channels) ระบบ Proof-of-Work ในฐานะมาตรการป้องกันสแปมได้รับการจัดทำอย่างเป็นทางการโดย “Hashcash” ของ Adam Back ในปี 1997 ซึ่งต่อมาได้วิวัฒนาการไปสู่การปกป้องฉันทามติแบบกระจายศูนย์ ในขณะเดียวกัน เปเปอร์ pricing via processing ในปี 1992 ของ Cynthia Dwork และ Moni Naor ก็เป็นภาพตัวอย่างล่วงหน้าของตลาดค่าธรรมเนียมที่เทรดเดอร์คริปโตทุกคนต้องสัมผัสเมื่อใช้งาน Dapp บนเชน
ฟังก์ชันแฮชก็มีวิวัฒนาการเช่นกัน การดำเนินการแบบเวลาคงที่ (Constant Time) ถูกนำมาใช้ในบล็อกเชนยุคใหม่ผ่านการเรียนรู้ความล้มเหลวในการออกแบบจากผลงานของ Bart Preneel ในปี 1993 เกี่ยวกับฟังก์ชันการบีบอัดทางเดียว การนำ SHA-256 มาใช้ในปี 2000 และ Curve25519 ของ Dan Bernstein ในปี 2005 โดยมีลายมือชื่อ Ed25519 เดินตามรอยในปี 2012 ส่วนลายมือชื่อ BLS (นำเสนอโดย Dan Boneh, Ben Lynn และ Hovav Shacham ในปี 2001) เพิ่งถูกนำมาปรับใช้เพื่อรวบรวม Validator ในระบบฉันทามติของ Ethereum และลดขนาดข้อความที่เทอะทะลง
เปเปอร์เหล่านี้เป็นมากกว่าเรื่องเล่าขานในอดีต เพราะพวกมันกำลังทำงานอยู่เบื้องหลังในทุกวอลเล็ต และนี่คือตัวอย่างสะท้อนของรากฐานเหล่านั้นในชีวิตประจำวันของโลกคริปโต:
1. โทเค็นสำหรับการยืนยันตัวตนแบบสองปัจจัย (2FA) มีที่มาจากเลขคณิตมอดุลาร์แบบเดียวกับโพรโทคอลแลกเปลี่ยนกุญแจ Diffie-Hellman ช่วยให้ Hot Wallet สามารถซิงค์กับโทรศัพท์ได้อย่างปลอดภัย
2. พูลการฝากและถอนเงินสำหรับหมวดหมู่ Cold Storage ใช้การปกปิดแบบ Chaumian Blinding และยังพึ่งพา Lamport Hash Chains เพื่อกระทบยอดการถอนโดยไม่ต้องเปิดเผยคีย์สำหรับลงลายมือชื่อ
3. การตรวจสอบ Smart Contract ใช้โมเดลการโจมตีของ Kocher และการจำกัดอัตราคำขอในรูปแบบ Hashcash เพื่อสกัดกั้นบอท ทำให้มั่นใจได้ว่าแดชบอร์ดการ Staking จะยังคงตอบสนองได้ดีในช่วงตลาดผันผวน
พรมแดนยุคหลังควอนตัมและชีวิตประจำวัน
และแล้วในเดือนตุลาคม 2008 Satoshi Nakamoto ได้แนะนำให้โลกได้รู้จักกับสมุดปกขาวในชื่อ Bitcoin: A Peer-to-Peer Electronic Cash System — โดยสลัก Merkle Trees เข้ากับ Hashcash และลายมือชื่อดิจิทัลเข้าสู่ระบบเศรษฐกิจ บล็อกแรก (Genesis Block) เริ่มทำงานในเดือนมกราคม 2009 และพิสูจน์ให้เห็นว่าสิ่งจูงใจทางเศรษฐกิจสามารถนำมาใช้เพื่อรักษาบัญชีแยกประเภทได้โดยไม่ต้องมีหน่วยงานรวมศูนย์ การผสานรวมงานวิจัยเหล่านั้นยังคงเป็นรากฐานของการแตะหน้าจอทุกครั้งเพื่อตรวจสอบยอดคงเหลือบนแพลตฟอร์ม Play-to-Earn
ภายในปีเดียวกันนั้น วิทยานิพนธ์ของ Craig Gentry เรื่อง A Fully Homomorphic Encryption Scheme ได้แสดงให้เห็นว่าการคำนวณใดๆ บนข้อมูลที่เข้ารหัสสามารถทำได้จริง ในปัจจุบัน สองทศวรรษให้หลัง ศูนย์ซื้อขายต่างใช้การพิสูจน์แบบโฮโมมอร์ฟิกเป็นชุด (Batched Homomorphic Proofs) เพื่อสร้างสมดุลให้กับช่องทางเชื่อมต่อเงินเฟียต (Fiat Ramp) โดยไม่ต้องเปิดเผยข้อมูลลูกค้าแก่คู่สัญญา สำหรับผู้ใช้ สิ่งนี้มอบวิธีในการพิสูจน์ความสามารถในการชำระหนี้หรือรายได้ไปพร้อมๆ กับการเก็บรักษาคีย์ไว้เป็นส่วนตัว
การคำนวณแบบหลายฝ่ายที่ปลอดภัย (Secure Multi-Party Computation หรือ MPC) ก้าวหน้าไปอย่างมากนับตั้งแต่โพรโทคอล SPDZ ในปี 2011 โดย Nigel Smart และคณะ ซึ่งช่วยให้สถาบันผู้รับฝากสินทรัพย์สามารถแบ่งปันคีย์ระหว่างผู้ร่วมลงนามที่ได้รับอนุญาต เมื่อโต๊ะเทรดลงนามอนุมัติการโอนมูลค่ามหาศาล เลขคณิตแบบ SPDZ จะทำให้พนักงานเพียงคนเดียวไม่สามารถขโมยความลับไปได้
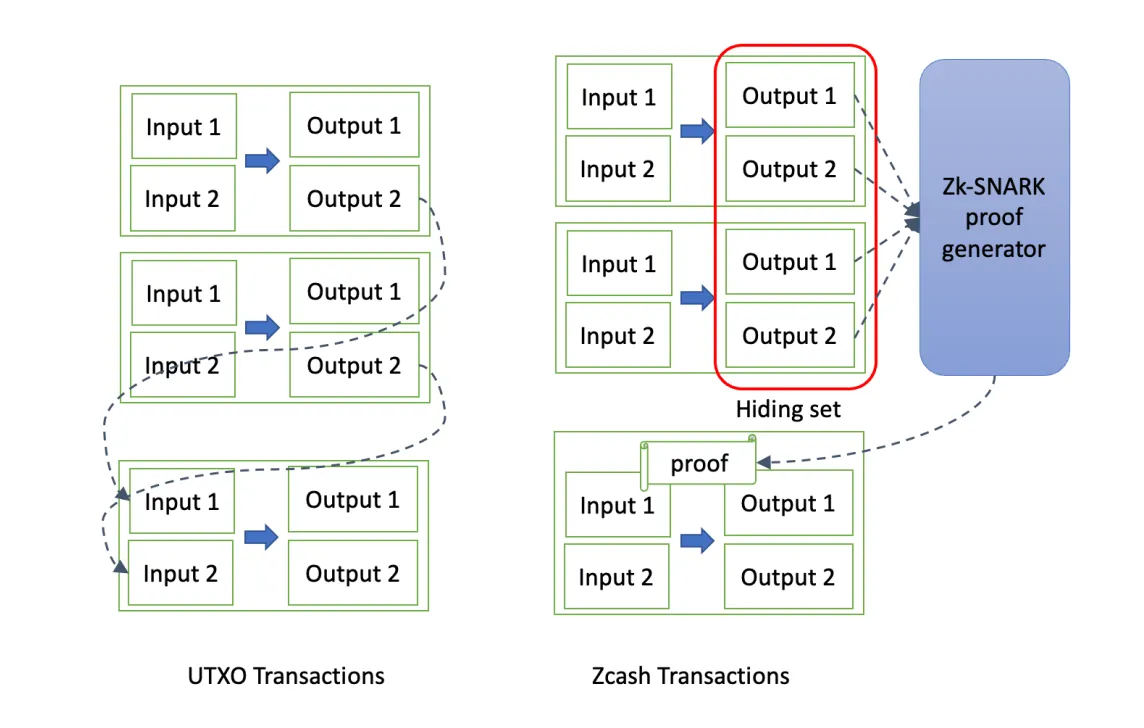
การวิจัยด้าน Zero-Knowledge เร่งตัวขึ้นเป็นลำดับถัดมา เปเปอร์ในปี 2012 โดย Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer และ Madars Virza ได้นำ zk-SNARKs มาสู่สายตาของผู้อ่านในวงการบล็อกเชนเป็นครั้งแรก ซึ่งนำไปสู่การเกิดของ Zcash ในปี 2016 และบริดจ์รักษาความเป็นส่วนตัวในปัจจุบัน โพรโทคอล Sonic ในปี 2018 ของ Mary Maller และระบบ Plonk ในปี 2019 ของ Ariel Gabizon ได้ลดความซับซ้อนของอัลกอริทึมการพิสูจน์ ทำให้วอลเล็ตบนมือถือสามารถทำการยืนยันธุรกรรมที่ถูกปกปิด (Shielded Transactions) ได้ในทันที
หลักฐานแสดงช่วงขนาดลอการิทึม (Logarithmic-size Range Proofs) ถูกนำเสนอในเปเปอร์ Bulletproofs ปี 2018 ของ Benedikt Bünz ซึ่งถูกผนวกรวมเข้ากับเหรียญเน้นความเป็นส่วนตัว (Privacy Coin) และศูนย์ซื้อขายแบบกระจายศูนย์ (DEX) เพื่อพิสูจน์ว่ามีหลักประกันเพียงพอโดยไม่ต้องเปิดเผยยอดคงเหลือ การนำ Bulletproofs++ มาปรับใช้โดยทีม Layer 2 หลายทีมในปี 2025 จะนำการเทรด DeFi แบบเป็นส่วนตัวและรวดเร็วมาสู่ฮาร์ดแวร์ระดับผู้บริโภคทั่วไป
ความก้าวหน้าที่เกิดขึ้นอย่างถูกจังหวะยังช่วยจัดการระบบฉันทามติ งานวิจัยด้าน Byzantine Fault Tolerance ได้รับการขัดเกลาเพิ่มเติมในเปเปอร์ Practical Byzantine Fault Tolerance ปี 2001 โดย Leslie Lamport, Dahlia Malkhi และคณะ ขณะที่เปเปอร์ Algorand ปี 2017 ของ Silvio Micali ได้แสดงหนทางสู่ Proof of Stake ที่ปรับขยายขนาดได้ การ The Merge ของ Ethereum ในปี 2022 — ซึ่งอิงจากงานวิจัยปี 2017 ของ Casper FFG — ทำให้ปัจจุบันผู้ใช้ทั่วไปสามารถ Stake ผ่านบริการแบบพูลที่ซ่อนคณิตศาสตร์หลายหน้านี้ไว้เบื้องหลังแดชบอร์ดหน้าบ้านที่สวยงาม
Payment Channel บน Layer-2 เติบโตขึ้นมาจากเปเปอร์ Lightning Network ปี 2015 ของ Joseph Poon และ Thaddeus Dryja รวมถึงข้อกำหนด BOLT ในเวลาต่อมา ธุรกรรมข้อผูกพัน (Commitment Transactions) และโพรโทคอลบทลงโทษของพวกเขานั้น แท้จริงแล้วเป็นเพียงการประยุกต์ใช้ Hash Timelock Contracts ที่ศึกษากันมาตั้งแต่ปี 2000 ช่วยให้ผู้ซื้อสินค้าในร้านค้าจริงๆ จ่ายค่าธรรมเนียมไม่ถึงเศษสตางค์เมื่อชำระเงินด้วยบัตรที่รองรับคริปโทเคอร์เรนซี
ความเร่งด่วนระลอกใหม่มาพร้อมกับการคาดการณ์ด้านควอนตัม CRYSTALS-Kyber และ CRYSTALS-Dilithium ได้รับการคัดเลือกโดย NIST เพื่อเข้าสู่กระบวนการสร้างมาตรฐานในปี 2022 โดยมีการเวียนร่างเอกสาร FIPS 203 และ FIPS 204 ให้แก่ผู้จำหน่ายตั้งแต่ปี 2024 ในปี 2024 ศูนย์ซื้อขายอย่าง Coinbase และ Binance ได้เริ่มทดสอบการห่อหุ้มคีย์ (Key Wrapping) บนพื้นฐานของ Kyber ในโมดูลฮาร์ดแวร์ ในขณะที่แผนงานเฟิร์มแวร์ปี 2025 ของ Ledger มีข้อเสนอสำหรับการพิสูจน์แบบไฮบริด RSA/Kyber เพื่อให้คำขอสวอปสามารถต้านทานภัยคุกคามจากควอนตัมในอนาคตได้
การศึกษาที่ดำเนินการในปี 2024 และ 2025 ได้พัฒนาทฤษฎีเพิ่มเติม ทำให้เกิดขึ้นจริงและนำไปใช้ได้ในเชิงปฏิบัติ
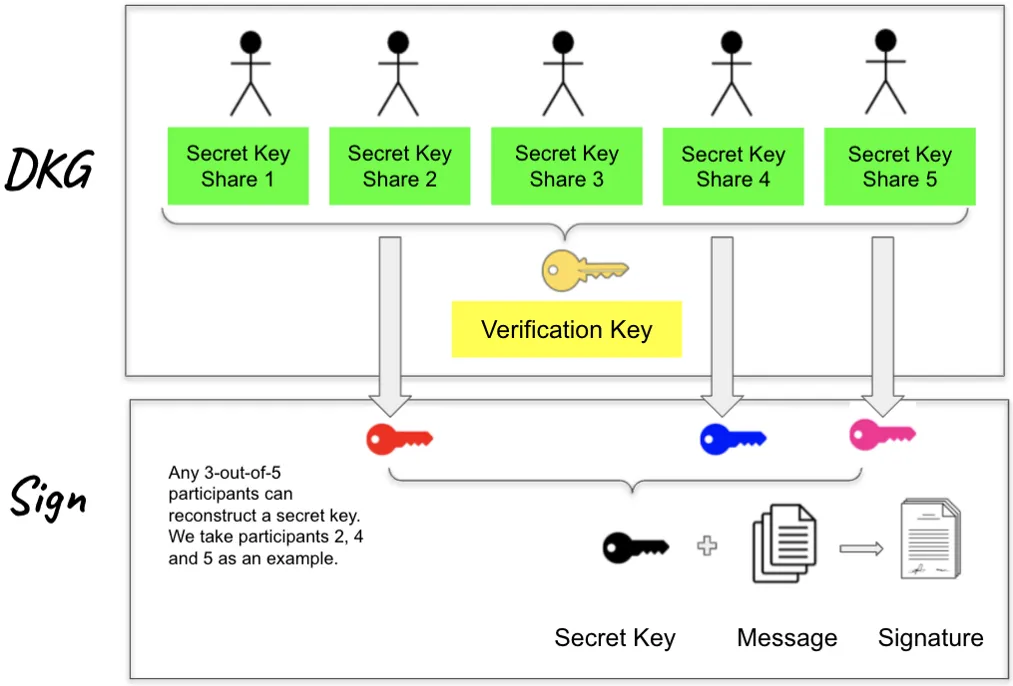
ในช่วงต้นปี 2024 โครงร่างลายมือชื่อแบบกำหนดเกณฑ์ FROST ได้เข้าสู่ฉบับร่างของ IETF ทำให้วอลเล็ตแบบ Multisig สามารถร่วมลงนามด้วยรอบการทำงานที่มีประสิทธิภาพมากขึ้น ต้นแบบ Danksharding ของ Ethereum สร้างขึ้นบนพื้นฐานเปเปอร์ข้อผูกพันพหุนามของ Kate ในปี 2020 และข้อกำหนด Proto-Danksharding ปี 2023 ซึ่งช่วยให้ Rollup สามารถชำระบัญชีการชำระเงินลงในบัญชีแยกประเภทรอบโลกสำหรับแรงงานกิ๊ก (Gig Worker) ด้วยอัตราค่าบริการที่จัดการได้ง่ายขึ้นมาก
การวิจัยเรื่อง Account Abstraction ซึ่งมีรายละเอียดสำคัญมากมายที่ตกผลึกเป็นมาตรฐาน ERC-4337 ในปี 2023 ของ Ethereum และข้อเสนอ EIP-7702 ในปี 2024 คือสิ่งที่นำ Smart Contract Wallet มาสู่ผู้ใช้กระแสหลัก เปเปอร์โดย Trail of Bits และ Ethereum Foundation ได้คำนวณตัวเลขทางเศรษฐศาสตร์ของ Bundler เพื่อให้เราสามารถนำระบบลงนามด้วยไบโอเมตริกหรือกลุ่มกู้คืนทางสังคม (Social Recovery) เข้าสู่ DeFi ได้ในที่สุด โดยไม่ต้องขอให้ใครมาคอยท่องจำ Seed Phrase อีกต่อไป
ในปัจจุบัน เส้นทางของชาวคริปโตสาย Hodler ล้วนขับเคลื่อนด้วยหมุดหมายเหล่านั้น การสำรองข้อมูลวอลเล็ตอิงตาม Secret Sharing ของ Shamir ในปี 1979 อุปกรณ์ความปลอดภัยฝั่งฮาร์ดแวร์ (Hardware Enclave) ปรับใช้ตามสมุดปกขาว SGX Remote Attestation ในปี 2016 และทีมดูแลการปฏิบัติตามกฎระเบียบด้านรหัสผ่านก็อ้างอิงตามแนวทาง FATF Travel Rule ปี 2021 ควบคู่ไปกับการรับรองด้วย Zero-Knowledge จากงานวิจัยปี 2023 ที่ Electric Coin Company เมื่อชาวนา DeFi ทำ Yield Farming พวกเขากำลังอาศัยอยู่ท่ามกลางการประกบกันของการพิสูจน์เชิงรูปแบบ วิทยาศาสตร์ด้านกฎระเบียบ และการออกแบบอินเทอร์เฟซ
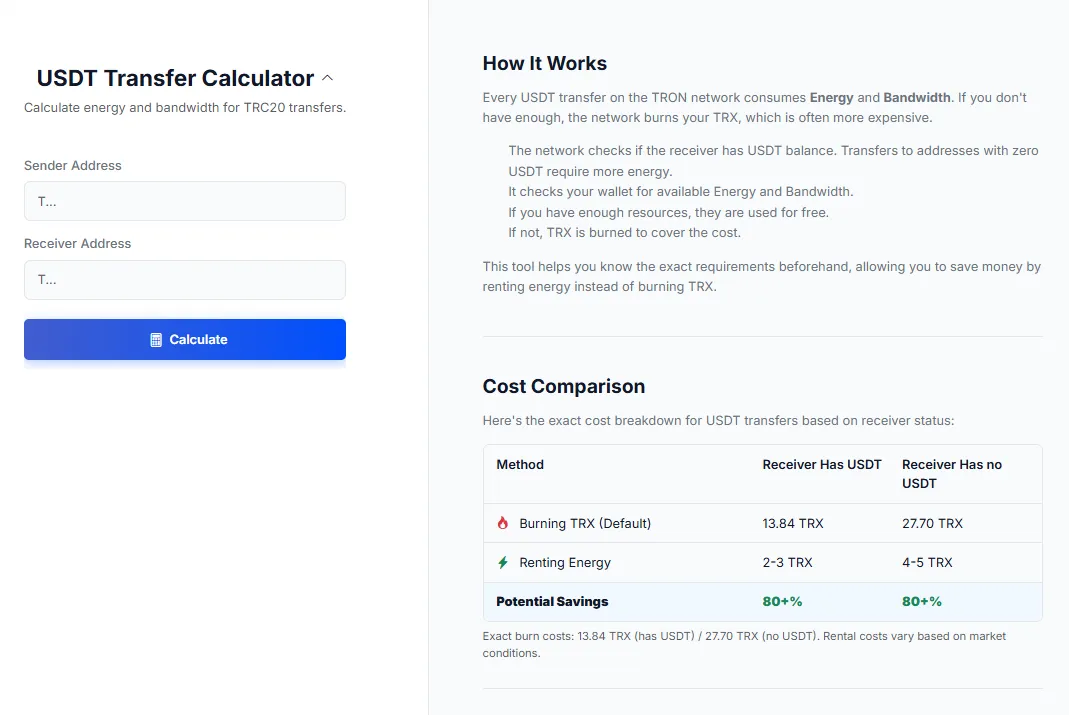
แม้กระทั่งงานประจำวัน เช่น การโอน USDT บนบล็อกเชน TRON ก็สามารถเชื่อมโยงย้อนกลับไปสู่เปเปอร์เหล่านั้นได้ มาร์เก็ตเพลสสำหรับการเช่า Energy ซึ่งผุดขึ้นหลังจากการเปิดตัวเปเปอร์ TRON Virtual Machine ในปี 2018 ได้ใช้โมเดลการกำหนดราคาตามทรัพยากรซึ่งเดิมเสนอไว้ใน Proof-of-Work ของ Dwork และ Naor สำหรับผู้ที่กำลังชั่งใจว่าจะเช่า TRON Energy จากพูลการมอบหมาย (Delegation Pool) หรือเพียงแค่จ้างบุคคลภายนอกจัดการให้ ต่างก็ต้องชั่งน้ำหนักเรื่องราคา กฎการมอบหมาย และชื่อเสียงของผู้ให้บริการเมื่อพวกเขาเลือกซื้อมาร์เก็ตเพลส TRON Energy
ในอนาคตอันใกล้ ความร่วมมือต่างๆ เช่น เปเปอร์การตรวจสอบบล็อกแบบย่อของ MIT/Stanford ในปี 2024 หรือการวิจัยของมหาวิทยาลัยวอเตอร์ลูในปี 2025 เกี่ยวกับ Smart Contract ที่เป็นความลับบนพื้นฐานแลตทิซ (Lattice) นำเสนอเส้นทางการอัปเกรดที่เทรดเดอร์ทั่วไปอาจไม่เคยรับรู้โดยตรง แต่ทุกครั้งที่ Hardware Wallet ซิงค์เร็วขึ้น หรือการโอนเงินสามารถรวบรวมไมโครเพย์เมนต์เข้าสู่บล็อกได้มากขึ้น นั่นเป็นเพราะเหล่านักวิชาการได้ตรากตรำทำงานมาหลายศตวรรษเพื่อเปลี่ยนข้อสันนิษฐานให้กลายเป็นพิมพ์เขียวที่ผ่านการตรวจสอบโดยผู้ทรงคุณวุฒิ (Peer-reviewed)
เมื่อมองภาพรวม สายธารประวัติศาสตร์นี้แสดงให้เห็นความจริงที่ตรงไปตรงมา: หากปราศจากสถิติของอัลคินดี, เอนโทรปีของแชนนอน, การแลกเปลี่ยนกุญแจของดิฟฟีและเฮลล์แมน, ลายมือชื่อของ RSA, ฉันทามติของนากาโมโตะ ตลอดจนการปฏิวัติด้าน Zero-Knowledge และยุคหลังควอนตัมในทศวรรษ 2010 และ 2020 แล้วไซร้ — คำศัพท์ในวงการคริปโตก็คงเป็นเพียงแค่คำพูดที่ว่างเปล่า การที่คุณสามารถสแกนโค้ด ลงลายมือชื่อในข้อความ หรือสวอปโทเค็นได้นั้น ล้วนขึ้นอยู่กับเปเปอร์ที่มอบความมั่นใจว่าทุกขั้นตอนมีความสมเหตุสมผลและปลอดภัย
บทความนี้นำเสนอโดย Netts โดย USDT Transfer Calculator ของ Netts เป็นหนึ่งในฟีเจอร์มากมายที่ช่วยให้คุณค้นพบได้อย่างแม่นยำว่าคุณจะต้องเช่า Energy ปริมาณเท่าใดสำหรับธุรกรรมถัดไปของคุณ: