Kriptonun Bilimi: Hepsini Mümkün Kılan Makaleler Hangileriydi?
El-Kindi'den Shannon'a, açık anahtarlı kriptografiden sıfır bilgi ispatlarına — telefonunuzun onayladığı her cüzdan imzasının ve bloğun arkasındaki bilimsel miras.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

İçindekiler
Polimat Ebu Yusuf Yakub bin İshak el-Kindi, dokuzuncu yüzyılda gizli metinleri defalarca deşifre etmek için ilk bilimsel yaklaşımı sistemleştirdiği Kriptografik Mesajların Deşifresi Üzerine adlı el yazmasını kaleme aldıktan çok uzun zaman sonra blokzincir mobil ekranlara patlama yaptı. Harfleri veri olarak ele alan ve frekanslarını sayan el-Kindi, kriptografiye Promethean bir kıvılcım sağladı: sezgisel tahminler yerine sistematik gözlemin gizli bir metne nüfuz edebileceğinin kanıtı.
Aynı kıvılcım bugün bir kripto cüzdanı her açıldığında kendini gösterir. Sıradan bir kullanıcının ödemeyi onaylamak için bugünkü işleminde yaptığı her dokunuş, el-Kindi'nin başlattığı aynı cebirsel zihniyeti davet eder: istatistik topla, belirsizliği modelle, efsaneye değil matematiğe inan. Onun ampirizm ve teori karışımı, gizliliğin ve doğrulamanın tasarlanabileceği fikrinin gelişmesine yardımcı oldu; bu da bugün her blokzincir defteri kaydının temelini oluşturan temel bir vaattir.
Kripto Biliminin Promethean Başlangıçları
Leon Battista Alberti 1467'de kendi şifre diskinin açıklamasını yazdığında ve Blaise de Vigenère 1586'da Traicté des Chiffres'i çevresine yaydığında, sadece akıllıca numaralarla eğlenmiyorlardı. Anahtarlar ve mesajlar arasındaki ilişkiyi resmileştiriyor, kaba kuvveti (elle) savuşturabilecek çok alfabeli ikameyi sunuyorlardı. Dönemlerinin bilginleri için bu gizli diplomasi anlamına geliyordu; günümüzün bir kripto yatırımcısı içinse borsa API'lerini botlardan koruyan dönen anahtarların habercisiydi.
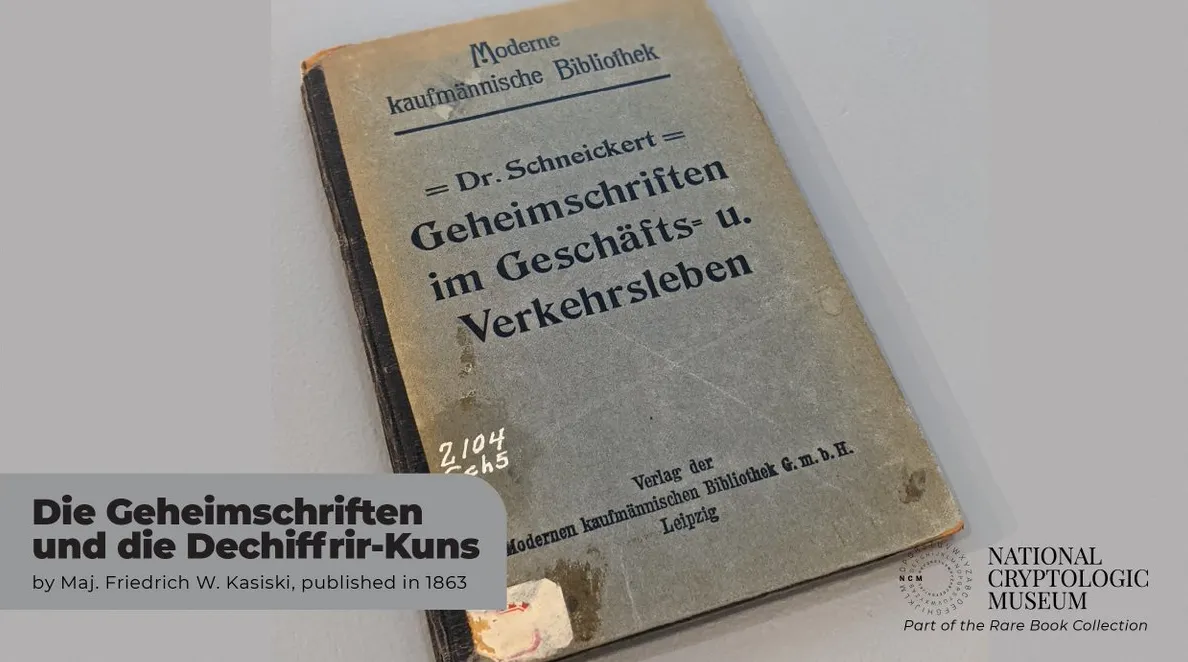
Bir sonraki önemli makale 1850'lerin sonunda geldi; Charles Babbage göstergeler kavramını kullandı ve algoritması üzerine yayın yaptı; ancak bu, Friedrich Kasiski'nin düz metindeki tekrarlayan kalıpları (bir anahtar uzunluğu) bularak deşifre etme yöntemini anlattığı Handbuch'unun Die Geheimschriften und die Dechiffrir-Kunst başlıklı bir kitap olarak yayınlanmasıyla gölgede kaldı.
Matematikleri, hiçbir anahtarın sonuçları olmadan tekrarlanmaması gerektiğini söylüyordu; ortalama bir kripto kullanıcısının, örneğin bir cüzdan şifresini veya kurtarma ifadesini (seed phrase) yeniden kullanmamasını söylediğinde aşina olduğu bir sezgi.
1883 tarihli bir makale olan La Cryptographie Militaire'de Kerckhoffs, bir şifrenin, anahtar hariç sistemle ilgili her şey kamuya açık olsa bile güvenli olması gerektiğini savundu. Bu ilke, denetçilerin ve beyaz şapkalı araştırmacıların kodlarını herkesin görmesi için ortaya koyduğu açık kaynaklı akıllı sözleşme kültüründe yankılanmaktadır; böylece güvenlik belirsizlikten değil, anahtarlardan ve matematikten gelir.
Posta sistemleri ve uluslararası kablolar tüm dünyaya yayıldıkça, istatistikçiler ve dilbilimciler bu içgörüleri daha sonra müfredatlara dönüştürdüler. Pratik frekans analizi 1890'larda Fransız askeri kriptanalisti Étienne Bazeries tarafından kaydedildi ve Atlantik'in diğer tarafında Elizabeth ve William Friedman, kodları sayılacak sinyaller olarak gören standartlaştırılmış eğitim programları kurdu. Bu programlar, kriptografinin yalnızca miras alınmak yerine öğretileceği, test edileceği ve geliştirileceği beklentisini yarattı.
Telgraflardan Turing'e
Endüstriyel çekişmeler hızlı iletişim ihtiyacını doğurdukça, kriptografi elektronikle el ele gelişti. 1917'de William F. Friedman'ın Riverbank Laboratories'den çıkan broşürleri istatistiksel kriptanalizi sistematikleştirdi, şifre tasarımını kod kırmadan ayırdı ve dünyaya çakışma indeksini (index of coincidence) miras bıraktı. Broşürler, analistlere olasılık tablolarına nasıl bakılacağını öğretti; bu alışkanlık, bir borsanın risk motoru bir oturum açma girişimini puanladığında bugüne kadar yankılanmaktadır.
Herbert Yardley'in 1931 tarihli her şeyi anlatan The American Black Chamber adlı eseri, gizleme istasyonlarını ifşa ederken ve gizliliğe karşı güvenlik konusunda ilk dünya çapındaki tartışmayı başlatırken, halkın sırları çözme iştahını kabartan bir rehber oldu.
Bugün kripto meraklıları, yasa yapıcılar blokzincirdeki paranın sabit kripto paralarla (stablecoin) gerçek dünyadaki bir değere sabitlendiğinde izlenebilirliğini gerektiren kuralları tartıştığında bu anlaşmazlığı yeniden canlandırıyor.
Aynı yıl, mühendis Gilbert Vernam AT&T'de bir telgraf şifresi başvurusunda bulundu ve 1919'da Mauborgne bunu tek seferlik şerit (one-time pad) prensibine genişletti. Ve bundan çok geçmeden, 1949'da Claude Shannon, anahtarların rastgele olması, en az mesajlar kadar uzun olması ve asla tekrar kullanılmaması durumunda Vernam sisteminin mükemmel gizlilik sağladığını gösterdi. Donanım cüzdanlarının güvenli rastgele sayı üreteçleri konusunda bu kadar titiz olmasının nedeni budur: yüksek entropili bir kaynak olmadan, tek seferlik şerit çok kullanıcılı bir arka kapıya dönüşür.
İki savaş arası yıllar ve İkinci Dünya Savaşı, bize Alan Turing'in 1936 tarihli On Computable Numbers adlı makalesini, 1940'larda Bletchley Park'taki çalışmalarını ve Marian Rejewski'nin 1932'deki daha önceki Enigma analizini kazandırdı. Turing'in teorik makineleri, algoritmaların mekanik süreçler olduğu fikrini getirdi; bu da silikon üzerinde blokzincir imzalarının doğrulamalarını gerçekleştiren depolanmış programlı bilgisayarlara yol açtı. Bir katman-2 (layer-2) rollup'ı her saniye binlerce işlemi kontrol ettiğinde, makinelerin neleri hesaplayabileceğine dair Turing'in kanıtlarının dizisini çalıştırır.
Claude Shannon'ın 1949 tarihli Communication Theory of Secrecy Systems makalesi bu dönemi noktaladı. Gizliliği bilgi teorisi bağlamına yerleştirerek karmaşa (confusion), yayılma (diffusion) ve entropi gibi kavramları tanıttı. Kripto paraların sıradan kullanıcıları, uygulamalarına fiyat beslemelerini aldıkları HTTPS oturumlarını AES-GCM güvence altına aldığında veya bir soğuk cüzdan kaç kez yanlış PIN girerseniz girin bir anahtarı serbest bırakmadığında bu kavramlarla karşılaşır.
Norbert Wiener'in 1948 tarihli Cybernetics adlı başyapıtı, geri bildirim ve kontrol matematiğini tanıttı ve bugün akıllı sözleşme izleme panolarında anormallik eşiklerini ayarlayan uyarlanabilir güvenlik modüllerine öncülük etti.
Wash trading (hacim manipülasyonu) için izleme yapan makine öğrenimi savunmaları, mevcut GPU nesline olduğu kadar Wiener'in geri bildirim döngülerine de çok şey borçludur.
Açık Anahtarlar ve Dijital Güven
İnternet değeri otomatikleştirmeden önce, silikonun önemsediği simetrik şifreler yapmamız gerekiyordu. Horst Feistel'in blok şifreler için 1971'de yayınlanan IBM teknik raporları, 1977'de NIST'in Veri Şifreleme Standardına (DES) yol açtı. DES'in tur başına işlevi ve zamanlama mekanizması, günümüzün AES yarışmalarının tohumunu attı ve kıtalar arasındaki bir stablecoin işleminin TLS tünelleri içinde gizli kalmasını sağladı.
Kısa bir süre sonra Ralph Merkle, tek yönlü karma ağaçları (hash trees) üzerine 1979 tarihli tezini yayınladı ve artık düğümlerin her veri bloğunu almak zorunda kalmadan dahil etme kanıtlarını (inclusion proofs) doğrulamasına olanak tanıyan Merkle ağacı yapısını bize kazandırdı. Blok başlıkları, bu ağaçlara dayanan EVM'deki her hafif istemci (light client) ve NFT pazaryeri tarafından kontrol edilir.
Ardından devrim geldi: Whitfield Diffie ve Martin Hellman'ın 1976 tarihli New Directions in Cryptography adlı makalesi açık anahtarlı değişimi ekledi, Ralph Merkle'ın önerdiği bulmacalar ise eksik olan üçüncü ayağı sağladı. Aniden, yabancılar açık kanallar üzerinden bir sır üzerinde anlaşabilir hale geldi. Ortalama bir cüzdan sahibi için bu mucize, bir mobil uygulamayı bir tarayıcı uzantısıyla eşleştiren her QR kod taramasının arkasında gerçekleşen el sıkışmadır.
RSA, 1977'de Ron Rivest, Adi Shamir ve Leonard Adleman'ın A Method for Obtaining Digital Signatures and Public-Key Cryptosystems'ı yayınlamasıyla tanıtıldı. Algoritma büyük asal sayıların kullanımına dayanıyordu ve o zamandan beri elektronik imzaların, yazılım güncellemelerinin ve en iyi kripto alım satım sitelerinin her yıl yenilediği SSL Sertifikalarının temelini oluşturdu. Donanım güvenlik modüllerini (HSM) devreye alan saklama (custody) hizmetleri bile güven kaynağı olarak RSA ve eliptik eğri türevlerine güvenir.
Kimlik doğrulama protokolleri paralel olarak olgunlaştı. Şifreleme bu sorunun çözümünün bir versiyonudur ve görünüşe göre 1978'de Roger Needham ve Michael Schroeder'in Using Encryption for Authentication adlı makalesi, Kerberos biletlerine çok benzeyen sorgu-yanıt akışları önerdi; tek fark bunun on yıl önce olmasıydı. Mobil bankacılık ve merkezi borsalar, oturumları güvenli bir şekilde senkronize etmek için bu soy ağacından evrilen bilet verme yöntemlerini kullanmaya devam ediyor.
1980'ler araç kutusunu çeşitlendirdi. Taher ElGamal'ın 1985 ayrık logaritma imzaları, hem 1994 Dijital İmza Algoritması'nın (DSA) hem de günümüzün Schnorr tabanlı çoklu imzalarının (multisig) kaynağıydı. 1985'te eliptik eğri kriptografisi bağımsız olarak Neal Koblitz ve Victor Miller tarafından icat edildi ve bu, Bitcoin gibi blokzincirlere küçük bir imza şeması sağladı. David Chaum'un 1983 tarihli kör imza makalesi ve iki yıl sonraki izlenemez e-postalar için kriptografik protokolleri, Satoshi Nakamoto onu yeniden icat etmeden çok önce dijital nakdin müjdecileridir.
DES'in 56 bitlik anahtarları savunmasız hale geldiğinde, NIST'in 2001'de Rijndael algoritmasını benimsemesi kademeli olarak herkes için 128 ve ardından 256 bitlik güvenlik üretti.
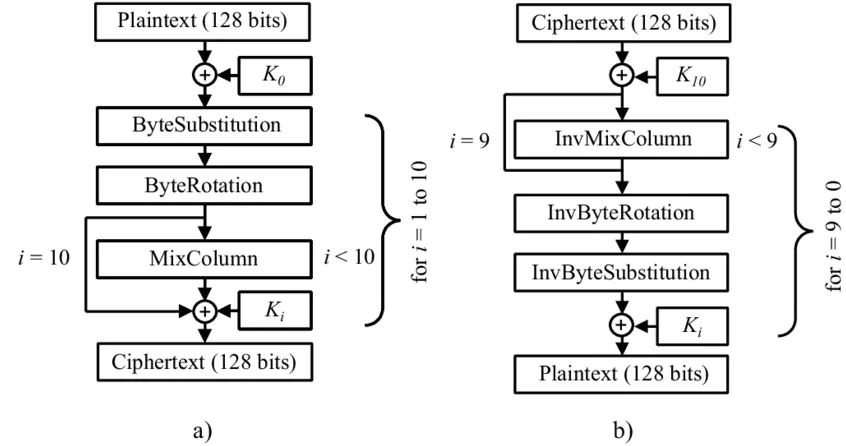
AES-GCM artık cüzdan uygulamalarının yayınladığı JSON-RPC çağrılarını şifreliyor; bu, devlet yarışmalarının sağlayabileceği tüketici düzeyinde bir dayanıklılık göstergesidir.
Teori 1990'larda tüketici yazılımlarına yetişti. Phil Zimmermann'ın 1991'deki Pretty Good Privacy (PGP) paketi kişisel bilgisayarlara uçtan uca şifreleme getirdi ve aynı yıl Paul Kocher, Bellcore için donanım tasarımcılarının yan kanalları maskelemesini gerektiren zamanlama saldırılarını ortaya koyan bir makale yayınladı. Bir anti-spam önlemi olarak iş kanıtı (proof-of-work), 1997'de Adam Back'in "Hashcash"i ile resmileştirildi; merkeziyetsiz mutabakatı korumak için ancak daha sonra evrildi. Bu arada, Cynthia Dwork ve Moni Naor'un 1992 tarihli pricing via processing makalesi, her kripto tüccarının zincir üstünde dapp'leri kullanırken dahil olduğu ücret piyasalarının bir ön izlemesiydi.
Özet (hash) fonksiyonları da evrildi. Bart Preneel'in tek yönlü sıkıştırma fonksiyonları üzerine 1993 tarihli çalışmasındaki tasarım hatalarının fark edilmesi, 2000 yılında SHA-256'nın benimsenmesi ve 2005'te Dan Bernstein'ın Curve25519'u ile 2012'de onun ayak izlerini takip eden Ed25519 imzaları aracılığıyla modern blokzincirlere sabit zamanlı operasyonlar kazandırıldı. BLS imzaları (2001'de Dan Boneh, Ben Lynn ve Hovav Shacham tarafından tanıtıldı), son zamanlarda Ethereum'un konsensüsünde doğrulayıcıları toplamak ve şişkin mesajları azaltmak için uygulanmıştır.
Bu makaleler birer efsaneden ibaret değildir; her cüzdanda çalışmaya devam ederler. Günlük kripto yaşamında bu yaklaşımın birkaç yankısı şunlardır:
1. İki faktörlü kimlik doğrulama token'ları, sıcak bir cüzdanın bir telefonla güvenli bir şekilde senkronize olmasını sağlayan Diffie-Hellman anahtar değişim protokolüyle aynı modüler aritmetikten kaynaklanır.
2. Soğuk depolama kategorilerinden para yatırma ve çekme havuzları, imzalama anahtarlarını ifşa etmeden para çekme işlemlerini denkleştirmek için Lamport karma zincirlerine de dayanan Chaumian körleme kullanır.
3. Akıllı sözleşme denetimleri, botları sınırlamak için Kocher saldırı modellerini ve Hashcash tarzı hız sınırlarını kullanır ve volatilite sırasında staking panolarının yanıt vermeye devam etmesini sağlar.
Kuantum Sonrası Sınırlar ve Günlük Yaşam
Ve ardından Ekim 2008'de Satoshi Nakamoto, Merkle ağaçlarını Hashcash ve dijital imzalarla bir ekonomi üzerine işleyen Bitcoin: A Peer-to-Peer Electronic Cash System başlıklı bir teknik bültenle (white paper) dünyayı tanıştırdı. İlk başlangıç bloğu (genesis block) Ocak 2009'da yayına girdi ve merkezi bir otorite olmadan bir defter tutmak için ekonomik teşviklerin kullanılabileceğini kanıtladı. Bu araştırma zinciri, oyna-kazan platformunda bir bakiyeyi doğrulamak için yapılan her dokunuşun temelini oluşturmaya devam ediyor.
Aynı yıl içinde Craig Gentry'nin A Fully Homomorphic Encryption Scheme adlı tezi, şifrelenmiş veriler üzerinde keyfi hesaplamaların mümkün olduğunu gösterdi. Bugün, yirmi yıl sonra, borsalar müşteri bilgilerini karşı taraflara ifşa etmeden itibari para (fiat) geçitlerini dengelemek için toplu homomorfik kanıtlar kullanıyor. Kullanıcılar için bu, anahtarları gizli tutarken aynı zamanda ödeme gücünü veya geliri göstermenin bir yolunu sağlar.
Güvenli çok taraflı hesaplama (MPC), saklama kurumlarının anahtarları yetkili ortak imzalayanlar arasında paylaşmasına olanak tanıyan Nigel Smart ve diğerlerinin 2011 SPDZ protokolünden bu yana uzun bir yol kat etti. Bir alım satım masası büyük bir transferi onayladığında, SPDZ tarzı aritmetik, tek bir çalışanın sırrı ifşa edememesini sağlar.
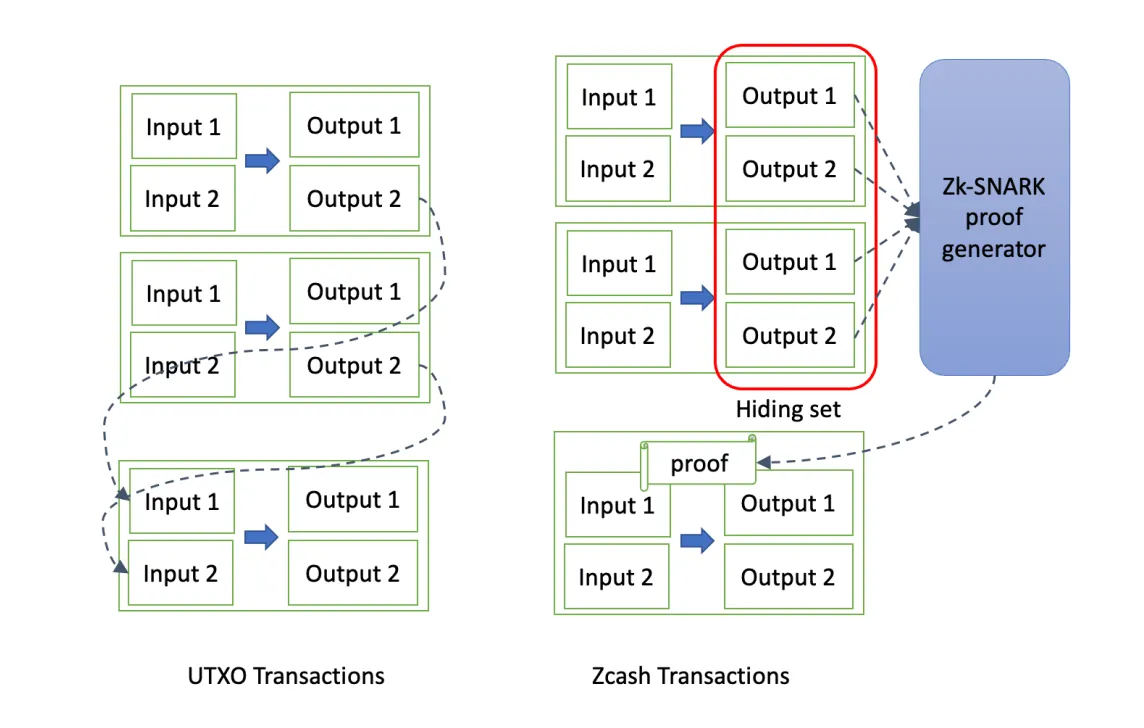
Sıfır bilgi araştırmaları daha sonra hız kazandı. Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer ve Madars Virza'nın 2012 tarihli makalesi zk-SNARK'ları ilk kez blokzincir okuyucularının dikkatine sundu ve nihayetinde 2016'da Zcash'e ve günümüzün gizliliği koruyan köprülerine yol açtı. Mary Maller'ın 2018 Sonic protokolü ve Ariel Gabizon'un 2019'daki Plonk sistemi kanıtlama algoritmalarını küçülterek mobil cüzdanların korumalı işlemlerin anında doğrulamasını gerçekleştirmesini mümkün kıldı.
Benedikt Bünz'ün 2018 Bulletproofs makalesinde logaritmik boyutlu aralık kanıtları tanıtıldı; bunlar gizlilik odaklı paralara ve merkeziyetsiz borsalara bakiyeyi ifşa etmeden yeterli teminat olduğunu kanıtlamak için dahil edildi. 2025 yılında birkaç Katman 2 ekibi tarafından Bulletproofs++'ın yakında benimsenmesi, tüketici düzeyindeki donanımlara hızlı ve gizli DeFi işlemlerini getirecektir.
Zamanında yapılan ilerlemeler mutabakatı da dizginledi. Bizans hata toleransı çalışması, Leslie Lamport, Dahlia Malkhi ve diğerlerinin 2001 tarihli Practical Byzantine Fault Tolerance makalesinde daha da geliştirilirken, Silvio Micali'nin 2017 Algorand makalesi ölçeklenebilir hisse kanıtına (proof of stake) giden bir yol gösterdi. Ethereum'un 2022 birleşmesi (merge) — Casper FFG'nin 2017 araştırmasına dayanan — artık düzenli kullanıcıların sayfalarca matematiği şık bir ön uç kontrol panelinin arkasına gizleyen havuzlanmış hizmetler aracılığıyla stake yapmasına olanak tanıyor.
Katman-2 ödeme kanalları, Joseph Poon ve Thaddeus Dryja'nın 2015 Lightning Network makalesi ve sonraki BOLT spesifikasyonları şeklinde büyüdü. Taahhüt işlemleri ve ceza protokolleri, aslında 2000 yılında incelenen hash süreli kilit sözleşmelerinin (HTLC) basit uygulamalarıdır ve mağazalardaki gerçek müşterilere kripto para özellikli kartlarla ödeme yaptıklarında cent altı ücretler sunar.
Kuantum tahminleriyle birlikte yeni bir aciliyet ortaya çıktı. CRYSTALS-Kyber ve CRYSTALS-Dilithium, 2022'de NIST tarafından standardizasyon için seçildi ve FIPS 203 ile FIPS 204 taslakları 2024 gibi erken bir tarihte sağlayıcılara dağıtıldı. 2024'te Coinbase ve Binance gibi borsalar, donanım modüllerinde Kyber tabanlı anahtar sarma (key wrapping) işlemlerini beta olarak test etmeye başladı; bu arada Ledger'ın 2025 bellenim (firmware) yol haritası, bir takas (swap) talebinin yarının kuantum saldırganlarına karşı koyabilmesi için hibrit RSA/Kyber kanıtları önerilerini içeriyor.
2024 ve 2025'te yapılan çalışmalar teoriyi daha da geliştirdi, hayata geçirdi ve pratik hale getirdi.
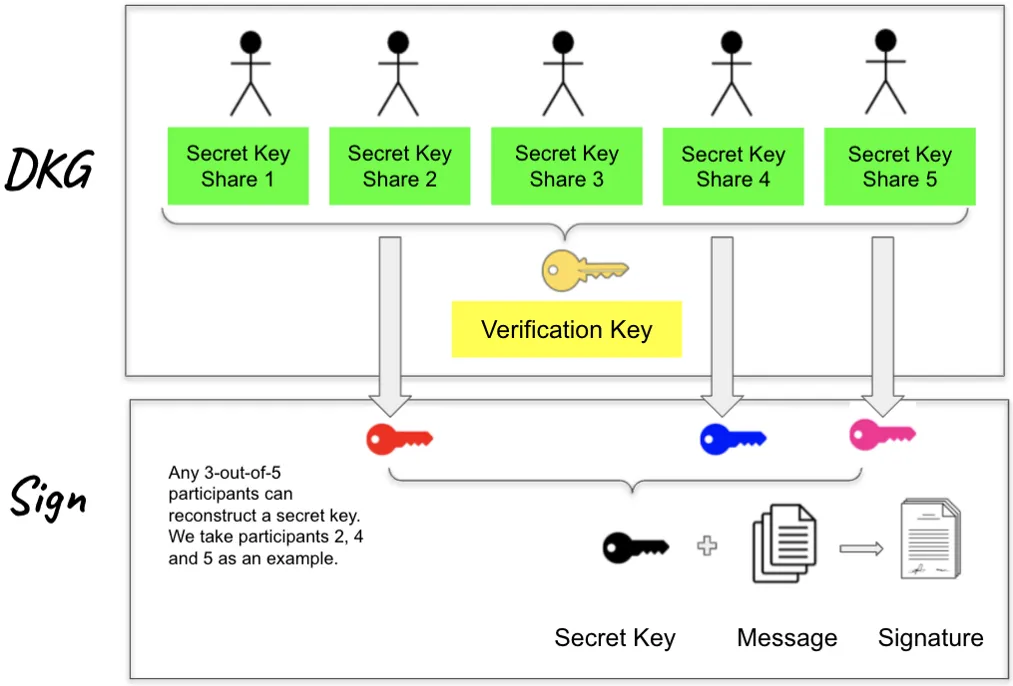
2024'ün başlarında, FROST eşik imza şeması bir IETF taslağı haline geldi ve multisig cüzdanlar verimli turlarla ortak imza atabilir duruma geldi. Ethereum danksharding prototipleri, 2020 Kate polinom taahhüt makalesine ve 2023 Proto-Danksharding spesifikasyonuna dayanıyordu; bu sayede ödemeleri serbest çalışanlar için küresel defterlere çok daha makul bir oranda yerleştiren rollup'lar mümkün oldu.
Önemli ayrıntılardan oluşan bir fırtınanın Ethereum'un 2023 ERC-4337 standardı ve 2024 EIP-7702 teklifinde somutlaştırıldığı hesap soyutlama (account abstraction) araştırması, akıllı sözleşme cüzdanlarını ana akım kullanıcılara ulaştıran unsurdur. Trail of Bits ve Ethereum Foundation tarafından hazırlanan makaleler paketleyici (bundler) ekonomisini sayısallaştırdı, böylece kimseye kurtarma ifadelerini ezberlemesini söylemeden biyometrik imzalayıcıları veya sosyal kurtarma gruplarını nihayet DeFi'ye dahil edebiliyoruz.
Bugün, bir kripto yatırımcısının yolculuğu bu kilometre taşlarıyla şekilleniyor. Cüzdan yedeklemeleri Shamir'in 1979 gizli paylaşımına dayanıyor, donanım enklavları 2016 SGX uzaktan onaylama (remote attestation) teknik bültenini kullanıyor ve parola uyumluluk ekipleri Electric Coin Company'deki 2023 araştırmalarından elde edilen sıfır bilgi kanıtlarının yanı sıra 2021 FATF Seyahat Kuralı kılavuzuna başvuruyor. Bir DeFi çiftçisi getirileri takip ettiğinde, biçimsel kanıt, düzenleme bilimi ve arayüz tasarımından oluşan bir sandviçin içinde yaşamaktadır.
TRON blokzincirinde USDT transfer etmek gibi günlük görevler bile bu makalelere kadar uzanır. 2018 TRON Sanal Makinesi makalesinin ardından ortaya çıkan Energy kiralama pazaryerleri, orijinal olarak Dwork ve Naor'un iş kanıtlarında önerilen kaynak tabanlı fiyatlandırma modellerini kullanır. Bir delegasyon havuzundan TRON Energy kiralamayı veya bunu doğrudan dışarıdan temin etmeyi düşünenler, TRON Energy pazaryerlerinde alışveriş yaparken fiyatlandırmayı, delegasyon kurallarını ve sağlayıcı itibarını tartar.
Yakın gelecekte, 2024 MIT/Stanford yoğunlaştırılmış blok doğrulama makalesi veya Waterloo Üniversitesi'nin kafeslere dayalı gizli akıllı sözleşmeler üzerine 2025 araştırması gibi iş birlikleri, uzman olmayan tüccarların doğrudan hiçbir zaman haberdar olamayacağı yükseltme yolları sunuyor. Ancak bir donanım cüzdanı her daha hızlı senkronize olduğunda veya bir havale işlemi bir bloğa daha fazla mikro ödeme topladığında, bu durum bilim insanlarının varsayımları hakemli planlara dönüştürmek için yüzyıllar boyunca çalışmış olmasından kaynaklanmaktadır.
Bu soy ağacı hep birlikte basit bir gerçeği gösteriyor: el-Kindi'nin istatistikleri, Shannon'ın entropisi, Diffie ve Hellman'ın anahtar değişimi, RSA'nın imzaları, Nakamoto'nun mutabakatı ve 2010'lar ile 2020'lerin sıfır bilgi ve kuantum sonrası devrimleri olmasaydı — kripto terminolojisi sadece içi boş bir ciladan ibaret olurdu. Bir kodu tarayabilmeniz, bir mesajı imzalayabilmeniz veya bir token takas edebilmeniz, her adımın mantıklı ve güvenli olduğuna dair güveni sağlayan makalelere dayanmaktadır.
Bu makale sizlere Netts tarafından sunulmuştur. Netts'in USDT Transfer Hesaplayıcısı, bir sonraki işleminiz için tam olarak ne kadar Energy kiralamanız gerektiğini öğrenmenizi sağlayan birçok özelliğinden biridir: