क्रिप्टो का विज्ञान: किन शोधपत्रों ने इसे संभव बनाया?
अल-किंदी से लेकर शैनन, पब्लिक-की क्रिप्टो और ज़ीरो-नॉलेज प्रूफ़्स तक — वह शोध परंपरा जो आपके फ़ोन द्वारा पुष्टि किए जाने वाले हर वॉलेट सिग्नेचर और ब्लॉक के पीछे मौजूद है।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

विषय-सूची
ब्लॉकचेन मोबाइल स्क्रीन पर तब छा गया, जब नौवीं शताब्दी में बहुज्ञ अबू यूसुफ याकूब इब्न इसहाक अल-किंदी ने अपनी पांडुलिपि 'ऑन डिसाइफरिंग क्रिप्टोग्राफिक मैसेजेस' तैयार की थी, जिसमें गुप्त संदेशों को बार-बार डिकोड करने के पहले वैज्ञानिक दृष्टिकोण को संहिताबद्ध किया गया था। अक्षरों को डेटा के रूप में देखने और उनकी आवृत्तियों की गणना करने में, अल-किंदी ने क्रिप्टोग्राफी को एक बुनियादी शुरुआत दी: यह प्रदर्शन कि प्रेरणा आधारित अनुमान के बजाय व्यवस्थित अवलोकन एक गुप्त टेक्स्ट में पैठ बना सकता है।
वही वैज्ञानिक दृष्टि आज भी तब सामने आती है जब कोई क्रिप्टो वॉलेट खोला जाता है। आज भुगतान को अधिकृत करने के लिए किसी सामान्य उपयोगकर्ता के लेनदेन में हर टैप उसी बीजगणितीय सोच को आमंत्रित करता है जिसकी शुरुआत अल-किंदी ने की थी — आंकड़े जुटाना, अनिश्चितता का मॉडल बनाना और मिथक के बजाय गणित पर भरोसा करना। उनके अनुभववाद और सिद्धांत के मिश्रण ने इस धारणा को विकसित करने में मदद की कि गोपनीयता और सत्यापन को इंजीनियर किया जा सकता है, एक ऐसा बुनियादी वादा जो आज हर ब्लॉकचेन लेज़र प्रविष्टि का आधार बनता है।
क्रिप्टो विज्ञान की प्रॉमथियन शुरुआत
जब 1467 में लियोन बतिस्ता अल्बर्टी ने अपनी सिफर डिस्क का विवरण लिखा, और जब ब्लाइस डी विगेनेरे ने 1586 में अपनी 'Traicté des Chiffres' प्रस्तुत की, तो वे केवल चतुर ट्रिक्स से अपना मनोरंजन नहीं कर रहे थे। वे कीज़ (keys) और संदेशों के बीच के संबंध को औपचारिक रूप दे रहे थे, पॉलीअल्फाबेटिक प्रतिस्थापन पेश कर रहे थे जो (मैन्युअल) ब्रूट फ़ोर्स को रोक सकता था। उनके दौर के विद्वानों के लिए, इसका मतलब गुप्त कूटनीति था; एक आधुनिक क्रिप्टो निवेशक के लिए, यह उन रिवॉल्विंग कीज़ का पूर्वाभास था जो एक्सचेंज API को बॉट्स से बचाती हैं।
अगला महत्वपूर्ण शोधपत्र 1850 के दशक के अंत में आया, जब चार्ल्स बैबेज ने संकेतकों की अवधारणा का उपयोग किया और अपने एल्गोरिदम पर प्रकाशन किया; हालाँकि, इस पर तब ग्रहण लग गया जब फ्रेडरिक कासिस्की की 'हैंडबुच', जिसमें उन्होंने प्लेनटेक्स्ट में दोहराए जाने वाले पैटर्न (एक की-लेंथ) को खोजकर डिक्रिप्ट करने की अपनी पद्धति का वर्णन किया था, 'Die Geheimschriften und die Dechiffrir-Kunst' नामक पुस्तक के रूप में प्रकाशित हुई।
उनके गणित ने कहा कि किसी भी की (key) को बिना किसी परिणाम के कभी दोहराया नहीं जाना चाहिए, एक ऐसा सहज ज्ञान जिससे औसत क्रिप्टो उपयोगकर्ता तब परिचित होता है, जब उदाहरण के लिए, एक वॉलेट उन्हें अपने पासवर्ड या सीड फ़्रेज़ का पुनः उपयोग न करने के लिए कहता है।
1883 के एक निबंध, 'ला क्रिप्टोग्राफी मिलिटेयर' में, केरकॉफ्स ने तर्क दिया कि एक सिफर तब भी सुरक्षित होना चाहिए जब सिस्टम के बारे में सब कुछ सार्वजनिक हो — सिवाय की (key) के। यह सिद्धांत ओपन-सोर्स स्मार्ट कॉन्ट्रैक्ट संस्कृति में गूंजता है, जहां ऑडिटर्स और व्हाइट-हैट शोधकर्ता अपना कोड सभी के देखने के लिए सामने रखते हैं ताकि सुरक्षा अस्पष्टता (obscurity) से नहीं, बल्कि कीज़ और गणित से आए।
सांख्यिकीविदों और भाषाविदों ने बाद में इन अंतर्दृष्टियों को पाठ्यक्रमों में ढाला, क्योंकि डाक प्रणालियाँ और अंतरराष्ट्रीय केबल दुनिया भर में फैल गए थे। 1890 के दशक में फ्रांसीसी सैन्य क्रिप्टएनालिस्ट एटियेन बेज़ेरीस द्वारा व्यावहारिक आवृत्ति विश्लेषण दर्ज किया गया था और, अटलांटिक के दूसरी ओर, एलिजाबेथ और विलियम फ्रीडमैन ने मानकीकृत शैक्षिक कार्यक्रम स्थापित किए जिन्होंने कोड को गिने जाने वाले संकेतों के रूप में माना। उन कार्यक्रमों ने यह अपेक्षा पैदा की कि क्रिप्टोग्राफी को केवल विरासत में पाने के बजाय सिखाया, परखा और उन्नत किया जाएगा।
टेलीग्राफ से ट्यूरिंग तक
जैसे-जैसे औद्योगिक प्रतिस्पर्धा ने तीव्र संचार की आवश्यकता को जन्म दिया, क्रिप्टोग्राफी इलेक्ट्रॉनिक्स के साथ-साथ विकसित हुई। 1917 में रिवरबैंक लेबोरेटरीज से विलियम एफ. फ्रीडमैन के पैम्फलेट्स ने सांख्यिकीय क्रिप्टएनालिसिस को व्यवस्थित किया, सिफर डिज़ाइन को कोडब्रेकिंग से अलग किया और दुनिया को इंडेक्स ऑफ कोइंसिडेंस की सौगात दी। पैम्फलेट्स ने विश्लेषकों को प्रायिकता तालिकाओं का उपयोग करना सिखाया, एक ऐसी आदत जो आज भी तब गूंजती है जब कोई एक्सचेंज रिस्क इंजन लॉगिन प्रयास का मूल्यांकन करता है।
हर्बर्ट यार्डले की 1931 की चर्चित पुस्तक 'द अमेरिकन ब्लैक चैंबर' एक ऐसी मार्गदर्शिका थी जिसने गुप्त बातों को उजागर करने के लिए जनता की उत्सुकता बढ़ाई, साथ ही इंटरसेप्ट स्टेशनों को उजागर किया और गोपनीयता बनाम सुरक्षा पर पहली विश्वव्यापी बहस शुरू की।
क्रिप्टो उत्साही आज उस विवाद को फिर से जीते हैं जब नीति-निर्माता ब्लॉकचेन पर पैसे की ट्रैसेबिलिटी की आवश्यकता वाले नियमों पर बहस करते हैं, जब इसे स्थिर सिक्कों (stablecoins) के साथ वास्तविक दुनिया के मूल्य से आंका जाता है।
उसी वर्ष, इंजीनियर गिल्बर्ट वर्नम ने AT&T में एक टेलीग्राफ सिफर फ़ाइल किया और 1919 में मॉबोर्गने ने इसे वन-टाइम पैड सिद्धांत तक विस्तारित किया। और उसके कुछ ही समय बाद, 1949 में, क्लाउड शैनन ने दिखाया कि वर्नम की प्रणाली पूर्ण गोपनीयता प्रदान करती है यदि कीज़ यादृच्छिक (random) हों और कम से कम संदेशों जितनी लंबी हों लेकिन उनका कभी पुन: उपयोग न किया जाए। यही कारण है कि हार्डवेयर वॉलेट सुरक्षित यादृच्छिक संख्या जनरेटर (RNG) को लेकर इतने संवेदनशील होते हैं: बिना उच्च-एन्ट्रॉपी स्रोत के, वन-टाइम पैड एक मल्टी-यूज़र बैकडोर में बदल जाता है।
युद्ध के बीच के वर्षों और द्वितीय विश्व युद्ध ने हमें एलन ट्यूरिंग का 1936 का शोधपत्र 'ऑन कम्प्यूटेबल नंबर्स' और ब्लेचली पार्क में उनका 1940 के दशक का कार्य दिया, साथ ही मैरियन रेजेव्स्की का पहले का 1932 का एनिग्मा विश्लेषण भी मिला। ट्यूरिंग की सैद्धांतिक मशीनों ने यांत्रिक प्रक्रियाओं के रूप में एल्गोरिदम के विचार को पेश किया, जिसके परिणामस्वरूप स्टोर्ड-प्रोग्राम कंप्यूटर बने जो सिलिकॉन पर ब्लॉकचेन हस्ताक्षरों का सत्यापन करते हैं। जब एक लेयर-2 रोलअप हर सेकंड हजारों लेनदेन की जांच करता है, तो यह ट्यूरिंग के प्रमाणों के क्रम को चलाता है कि मशीनें क्या गणना कर सकती हैं।
क्लाउड शैनन के 1949 के 'कम्युनिकेशन थ्योरी ऑफ सीक्रेसी सिस्टम्स' ने इस अवधि का समापन किया। गोपनीयता को एक सूचना-सैद्धांतिक संदर्भ में रखकर, उन्होंने भ्रम (confusion), प्रसार (diffusion) और एन्ट्रॉपी जैसी अवधारणाओं को प्रस्तुत किया। क्रिप्टोकरेंसी के सामान्य उपयोगकर्ता उन अवधारणाओं से तब रूबरू होते हैं जब AES-GCM उन HTTPS सत्रों को सुरक्षित करता है जिनके माध्यम से वे अपने ऐप पर मूल्य फ़ीड प्राप्त करते हैं, या जब कोई कोल्ड वॉलेट गलत पिन डालने पर की (key) जारी नहीं करता है।
नॉरबर्ट वीनर की 1948 की पुस्तक 'साइबरनेटिक्स' ने फीडबैक और नियंत्रण के गणित की शुरुआत की, जो आज उन अनुकूली सुरक्षा मॉड्यूलों का मार्गदर्शन करती है जो स्मार्ट कॉन्ट्रैक्ट मॉनिटरिंग डैशबोर्ड के भीतर विसंगति थ्रेसहोल्ड को समायोजित करते हैं।
मशीन लर्निंग सुरक्षा प्रणालियाँ जो खुद वॉश ट्रेडिंग की निगरानी कर रही हैं, वे वीनर के फीडबैक लूप की उतनी ही ऋणी हैं जितनी कि वे जीपीयू की वर्तमान पीढ़ी की हैं।
पब्लिक कीज़ और डिजिटल विश्वास
इंटरनेट द्वारा मूल्य को स्वचालित करने से पहले, हमें ऐसे सिमेट्रिक सिफर बनाने की आवश्यकता थी जो सिलिकॉन के अनुकूल हों। ब्लॉक सिफर के लिए हॉर्स्ट फीस्टेल की 1971 में प्रकाशित IBM तकनीकी रिपोर्टों ने 1977 में NIST के डेटा एन्क्रिप्शन स्टैंडर्ड (DES) को जन्म दिया। DES के प्रति-राउंड फ़ंक्शन और शेड्यूलिंग तंत्र ने आज के AES टूर्नामेंटों के लिए आधार तैयार किया, जिससे यह सुनिश्चित हुआ कि महाद्वीपों के बीच एक स्थिर सिक्का लेनदेन TLS सुरंगों के भीतर निजी बना रहे।
इसके कुछ ही समय बाद, राल्फ मर्कल ने वन-वे हैश ट्री पर अपना 1979 का शोध प्रबंध प्रकाशित किया और हमें मर्कल ट्री संरचना दी जो अब नोड्स को हर डेटा ब्लॉक प्राप्त किए बिना समावेशन प्रमाणों (inclusion proofs) को सत्यापित करने की अनुमति देती है। ब्लॉक हेडर की जाँच हर लाइट क्लाइंट और EVM में NFT मार्केटप्लेस द्वारा की जाती है जो उन ट्री पर निर्भर करते हैं।
फिर क्रांति आई: व्हिटफ़ील्ड डिफ़ी और मार्टिन हेलमैन के 1976 के शोधपत्र 'न्यू डायरेक्शन्स इन क्रिप्टोग्राफी' ने पब्लिक-की एक्सचेंज को जोड़ा, जबकि राल्फ मर्कल की प्रस्तावित पहेलियों ने गायब तीसरा पाया प्रदान किया। अचानक, अजनबी खुले चैनलों पर एक रहस्य पर सहमति बना सकते थे। औसत वॉलेट धारक के लिए, यह चमत्कार हर उस QR कोड स्कैन के पीछे होने वाला हैंडशेक है जो एक मोबाइल ऐप को ब्राउज़र एक्सटेंशन के साथ जोड़ता है।
RSA को 1977 में पेश किया गया था जब रॉन रिवेस्ट, आदि शमीर और लियोनार्ड एडलमैन ने 'ए मेथड फॉर ऑब्टेनिंग डिजिटल सिग्नेचर्स एंड पब्लिक-की क्रिप्टोसिस्टम्स' प्रकाशित किया था। यह एल्गोरिदम बड़ी अभाज्य संख्याओं के उपयोग पर आधारित था और तब से इसने इलेक्ट्रॉनिक हस्ताक्षर, सॉफ्टवेयर अपडेट और SSL सर्टिफिकेट्स को आधार प्रदान किया है जिन्हें शीर्ष क्रिप्टो ट्रेडिंग साइटें हर साल नवीनीकृत करती हैं। यहां तक कि हार्डवेयर सुरक्षा मॉड्यूल लागू करने वाली कस्टडी सेवाएं भी अपने विश्वास के स्रोत (root of trust) के रूप में RSA और एलिप्टिक कर्व वेरिएंट पर निर्भर करती हैं।
प्रमाणीकरण प्रोटोकॉल समानांतर में परिपक्व हुए। एन्क्रिप्शन इस समस्या के समाधान का एक रूप है, और यह पता चलता है कि 1978 में रोजर नीधम और माइकल श्रोएडर के शोधपत्र 'यूजिंग एन्क्रिप्शन फॉर ऑथेंटिकेशन' ने चैलेंज-रिस्पॉन्स प्रवाह का प्रस्ताव रखा था जो कर्ब्रोस टिकटों से काफी मिलता-जुलता है, बस यह एक दशक पहले था। मोबाइल बैंकिंग और केंद्रीकृत एक्सचेंज सुरक्षित रूप से सत्रों को सिंक्रनाइज़ करने के लिए उस परिवार के ट्री से विकसित टिकट-अनुदान विधियों का उपयोग करना जारी रखते हैं।
1980 के दशक ने टूलबॉक्स में विविधता ला दी। ताहेर एलगामल के 1985 के असतत लघुगणक हस्ताक्षर 1994 के डिजिटल सिग्नेचर एल्गोरिदम और आज के श्नॉर-आधारित मल्टीसिग दोनों के स्रोत थे। 1985 में नील कोब्लिट्ज़ और विक्टर मिलर द्वारा स्वतंत्र रूप से एलिप्टिक कर्व क्रिप्टोग्राफी का आविष्कार किया गया था, जिसने बिटकॉइन जैसे ब्लॉकचेन को एक छोटा हस्ताक्षर तंत्र प्रदान किया। डेविड चाउम का 1983 का ब्लाइंड सिग्नेचर पेपर और दो साल बाद अनट्रेसेबल ईमेल के लिए उनके क्रिप्टोग्राफिक प्रोटोकॉल सातोशी नाकामोटो द्वारा इसे फिर से आविष्कार करने से बहुत पहले डिजिटल कैश के अग्रदूत थे।
एक बार जब DES की 56-बिट कीज़ असुरक्षित हो गईं, तो NIST द्वारा 2001 में रिजन्डेल (Rijndael) एल्गोरिदम को अपनाया गया, जो धीरे-धीरे सभी के लिए 128- और फिर 256-बिट सुरक्षा का उत्पादन करने के लिए प्रसारित हुआ।
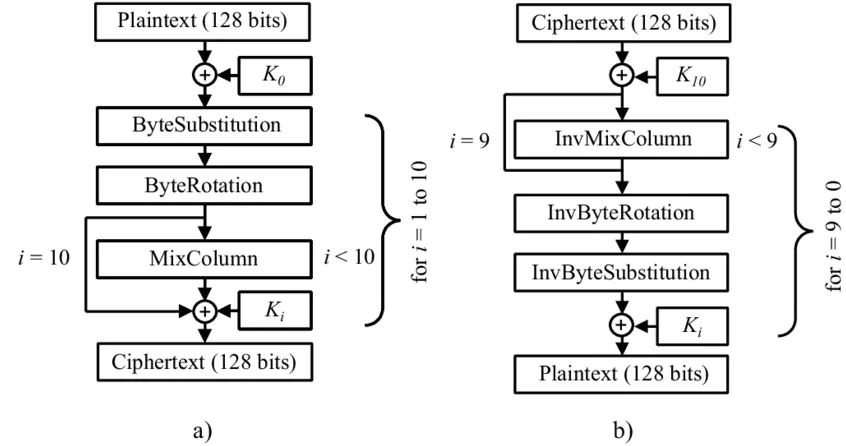
AES-GCM अब JSON-RPC कॉल्स को एन्क्रिप्ट कर रहा है जो वॉलेट ऐप जारी करते हैं, जो उपभोक्ता-ग्रेड लचीलेपन का एक प्रदर्शन है जो सरकारी प्रतियोगिताएं ला सकती हैं।
1990 के दशक तक सिद्धांत उपभोक्ता सॉफ्टवेयर के साथ तालमेल बिठा चुका था। 1991 में फिल ज़िमरमैन के प्रिटी गुड प्राइवेसी (PGP) पैकेज ने व्यक्तिगत कंप्यूटरों में एंड-टू-एंड एन्क्रिप्शन लाया, और उसी वर्ष पॉल कोचर ने बेलकोर के लिए एक शोधपत्र प्रकाशित किया जिसने टाइमिंग हमलों को उजागर किया जिसके कारण हार्डवेयर डिजाइनरों को साइड चैनलों को छिपाने की आवश्यकता हुई। एंटी-स्पैम उपाय के रूप में प्रूफ-ऑफ-वर्क को 1997 में एडम बैक के "हैशकैश" द्वारा औपचारिक रूप दिया गया था; यह केवल बाद में विकेंद्रीकृत सर्वसम्मति की रक्षा के लिए विकसित हुआ। इस बीच, सिंथिया ड्वॉर्क और मोनी नोर का 1992 का 'प्राइसिंग वाया प्रोसेसिंग' शोधपत्र उन शुल्क बाज़ारों का पूर्वावलोकन था जिन्हें हर क्रिप्टो ट्रेडर ऑन-चेन dapps का उपयोग करते समय अनुभव करता है।
हैश फ़ंक्शन भी विकसित हुए। बार्ट प्रीनेल के वन-वे कम्प्रेशन फ़ंक्शंस पर 1993 के काम से डिज़ाइन विफलताओं को समझने, SHA-256 को 2000 में अपनाने और 2005 में डैन बर्नस्टीन के Curve25519 के साथ 2012 में उनके नक्शेकदम पर चलते हुए Ed25519 हस्ताक्षरों के माध्यम से आधुनिक ब्लॉकचेन में कॉन्स्टेंट-टाइम ऑपरेशंस लाए गए। BLS हस्ताक्षर (2001 में डैन बोनेह, बेन लिन और होवाव शशम द्वारा पेश किए गए) को हाल ही में एथेरियम की सर्वसम्मति में सत्यापनकर्ताओं को एकत्रित करने और अत्यधिक बड़े संदेशों को कम करने के लिए लागू किया गया है।
ये शोधपत्र केवल इतिहास नहीं हैं; वे हर वॉलेट में सक्रिय रहते हैं। दैनिक क्रिप्टो जीवन में उस भावना की कुछ झलकियाँ यहाँ दी गई हैं:
1. टू-फैक्टर ऑथेंटिकेशन के टोकन उसी मॉड्यूलर अंकगणित से उत्पन्न होते हैं जैसे डिफ़ी-हेलमैन की-एक्सचेंज प्रोटोकॉल, जिससे एक हॉट वॉलेट सुरक्षित रूप से एक फ़ोन के साथ सिंक्रनाइज़ हो पाता है।
2. कोल्ड स्टोरेज श्रेणियों से जमा और निकासी पूल चाउमियन ब्लाइंडिंग का उपयोग करते हैं, जो अपने हस्ताक्षर कीज़ को प्रकट किए बिना निकासी का मिलान करने के लिए लैम्पॉर्ट हैश श्रृंखलाओं पर भी निर्भर करते हैं।
3. स्मार्ट कॉन्ट्रैक्ट ऑडिट बॉट्स को नियंत्रित करने के लिए कोचर अटैक मॉडल और हैशकैश-शैली की दर सीमाओं का उपयोग करते हैं, जिससे यह सुनिश्चित होता है कि अस्थिरता के दौरान स्टेकिंग डैशबोर्ड उत्तरदायी बने रहें।
पोस्ट-क्वांटम सीमाएं और दैनिक जीवन
और फिर अक्टूबर 2008 में, सातोशी नाकामोटो ने दुनिया को 'बिटकॉइन: ए पीयर-टू-पीयर इलेक्ट्रॉनिक कैश सिस्टम' शीर्षक वाला एक श्वेतपत्र प्रस्तुत किया — जिसने एक अर्थव्यवस्था पर हैशकैश और डिजिटल हस्ताक्षरों के साथ मर्कल ट्री को उकेरा। पहला जेनेसिस ब्लॉक जनवरी 2009 में लाइव हुआ, और यह साबित हुआ कि केंद्रीकृत प्राधिकरण के बिना बहीखाता लेज़र बनाए रखने के लिए आर्थिक प्रोत्साहनों का उपयोग किया जा सकता है। शोध का वह समन्वय आज भी प्ले-टू-अर्न प्लेटफॉर्म पर शेष राशि को सत्यापित करने के लिए प्रत्येक टैप की नींव बनता है।
उसी वर्ष के भीतर, क्रेग जेंट्री के शोध प्रबंध 'ए फुली होमोमॉर्फिक एन्क्रिप्शन स्कीम' ने दिखाया कि एन्क्रिप्टेड डेटा पर मनमाना संगणन संभव है। आज, बीस साल बाद, एक्सचेंज बिना ग्राहकों की जानकारी समकक्षों को बताए फिएट रैंप को संतुलित करने के लिए बैच किए गए होमोमॉर्फिक प्रमाणों का उपयोग करते हैं। उपयोगकर्ताओं के लिए, यह कीज़ को निजी रखते हुए सॉल्वेंसी या आय प्रदर्शित करने का एक तरीका प्रदान करता है।
सुरक्षित मल्टी-पार्टी कंप्यूटेशन ने निगेल स्मार्ट और अन्य लोगों द्वारा 2011 के SPDZ प्रोटोकॉल के बाद से एक लंबा सफर तय किया है, जिसने कस्टडी संस्थानों को अधिकृत सह-हस्ताक्षरकर्ताओं के बीच कीज़ साझा करने की अनुमति दी। जब एक ट्रेडिंग डेस्क एक बड़े ट्रांसफर पर हस्ताक्षर करता है, तो SPDZ-शैली का अंकगणित इसे ऐसा बनाता है कि कोई भी एकल कर्मचारी रहस्य को उजागर नहीं कर सकता।
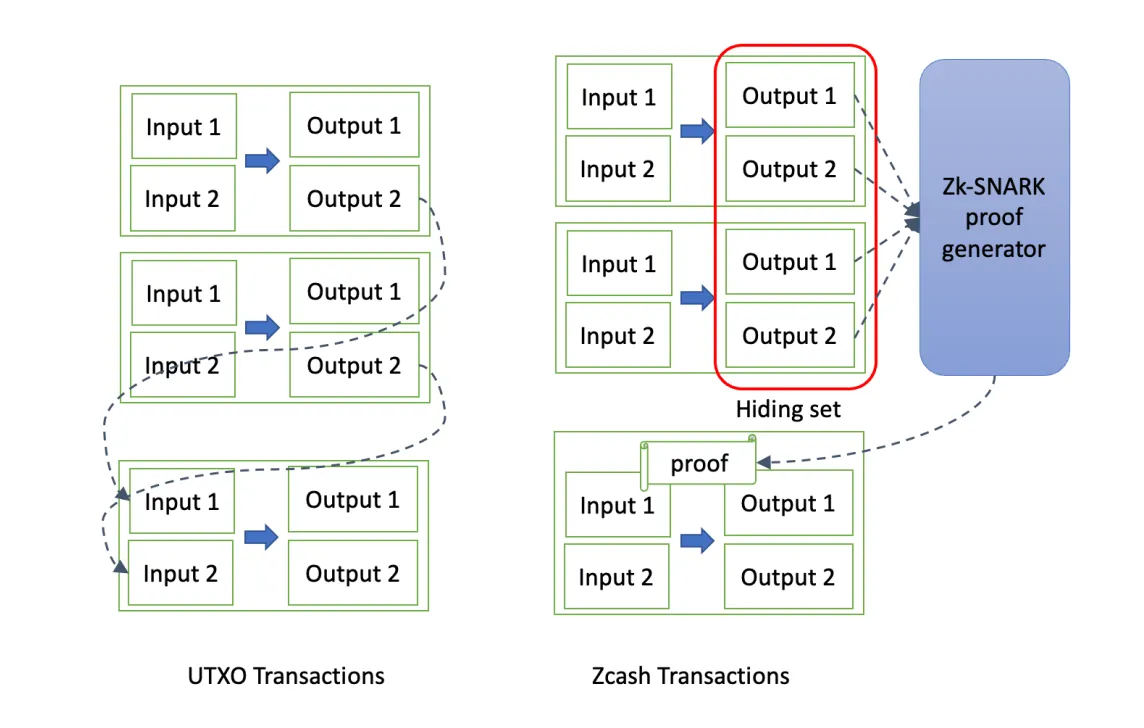
इसके बाद ज़ीरो-नॉलेज शोध में तेजी आई। एली बेन-सैसन, एलेसेंड्रो चिएसा, एरन ट्रोमर और मदर्स विरज़ा द्वारा 2012 के शोधपत्र ने पहली बार ब्लॉकचेन पाठकों का ध्यान zk-SNARKs की ओर आकर्षित किया, जिसके परिणामस्वरूप अंततः 2016 में Zcash और आज के प्राइवेसी-प्रिजर्विंग ब्रिज बने। मैरी मैलर के 2018 के सोनिक प्रोटोकॉल और 2019 में एरियल गैबिजोन के प्लोंक सिस्टम ने साबित करने वाले एल्गोरिदम को आसान बना दिया, जिससे मोबाइल वॉलेट के लिए शील्डेड लेनदेन का त्वरित सत्यापन करना संभव हो गया।
लॉगरिदमिक-आकार के रेंज प्रमाणों को बेनेडिक्ट बूंज के 2018 बुलेटप्रूफ़्स शोधपत्र में पेश किया गया था, जिसे प्राइवेसी सिक्कों और विकेंद्रीकृत एक्सचेंजों में यह साबित करने के लिए शामिल किया गया है कि बैलेंस का खुलासा किए बिना पर्याप्त संपार्श्विक है। 2025 में कई लेयर 2 टीमों द्वारा बुलेटप्रूफ़्स++ का आगामी उपयोग उपभोक्ता-ग्रेड हार्डवेयर में तेज़ गोपनीय DeFi ट्रेडिंग लाएगा।
सामयिक प्रगतियों ने सर्वसम्मति को भी नियंत्रित किया। बाइज़ेंटाइन फॉल्ट टॉलरेंस कार्य को लेस्ली लैम्पॉर्ट, डाहलिया मल्ही और अन्य लोगों द्वारा 2001 के प्रैक्टिकल बाइज़ेंटाइन फॉल्ट टॉलरेंस शोधपत्र में और परिष्कृत किया गया था, जबकि सिल्वियो मिकाली के 2017 के अल्गोरैंड शोधपत्र ने स्केलेबल प्रूफ ऑफ स्टेक का एक रास्ता दिखाया। एथेरियम का 2022 का मर्ज — जो कैस्पर FFG के 2017 के शोध पर आधारित है — अब नियमित उपयोगकर्ताओं को पूल्ड सेवाओं के माध्यम से स्टेक करने की अनुमति देता है जो एक सुंदर फ्रंट-एंड डैशबोर्ड के पीछे गणित के कई पन्नों को समेटे हुए है।
लेयर-2 भुगतान चैनल जोसेफ पून और थडियस ड्रायजा के 2015 के लाइटनिंग नेटवर्क शोधपत्र और बाद के BOLT विनिर्देशों के रूप में विकसित हुए। उनके कमिटमेंट लेनदेन और पेनाल्टी प्रोटोकॉल वास्तव में 2000 में अध्ययन किए गए हैश टाइमलॉक कॉन्ट्रैक्ट्स के सीधे अनुप्रयोग हैं, जो दुकानों पर सामान्य खरीदारों को क्रिप्टोकरेंसी-सक्षम कार्ड से भुगतान करने पर एक सेंट से भी कम का शुल्क प्रदान करते हैं।
क्वांटम भविष्यवाणियों के साथ नई तत्परता आई। CRYSTALS-Kyber और CRYSTALS-Dilithium को 2022 में NIST द्वारा मानकीकरण के लिए चुना गया था, जिसमें FIPS 203 और FIPS 204 के ड्राफ्ट 2024 की शुरुआत में विक्रेताओं को परिचालित किए गए थे। 2024 में, कॉइनबेस और बिनेंस जैसे एक्सचेंजों ने हार्डवेयर मॉड्यूल में काइबर-आधारित की-रैपिंग का बीटा-परीक्षण शुरू किया; इस बीच लेजर के 2025 फर्मवेयर रोडमैप में हाइब्रिड RSA/Kyber प्रमाणों के प्रस्ताव शामिल हैं ताकि एक स्वैप अनुरोध भविष्य के क्वांटम विरोधियों का सामना कर सके।
2024 और 2025 में किए गए अध्ययनों ने सिद्धांत को और विकसित किया, इसे साकार और व्यावहारिक बनाया।
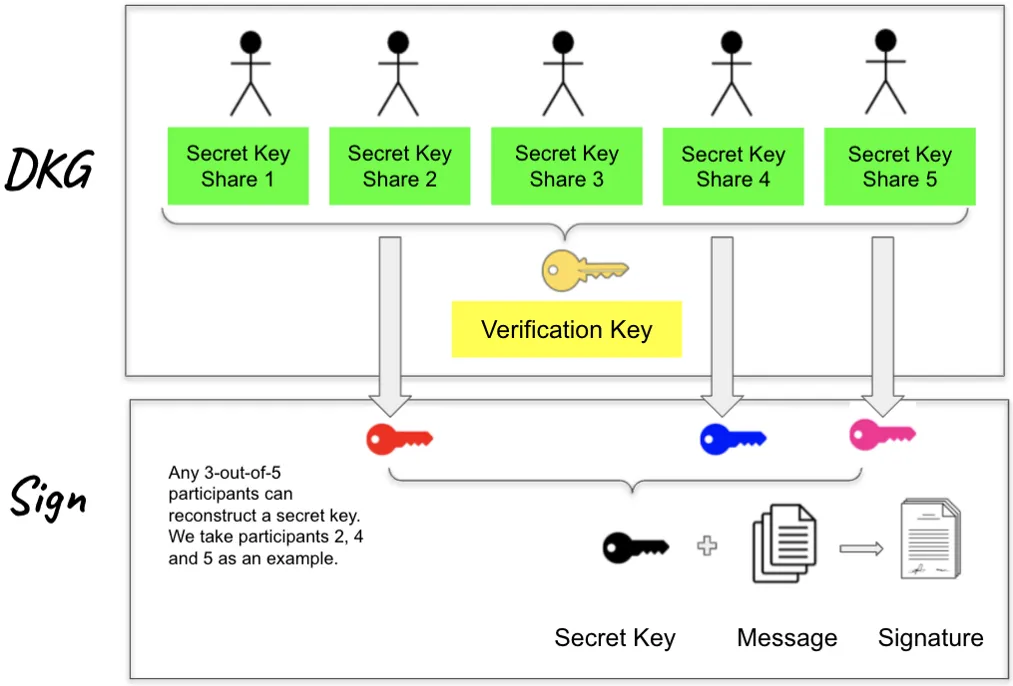
2024 की शुरुआत में, FROST थ्रेशोल्ड सिग्नेचर स्कीम एक IETF ड्राफ्ट तक पहुँचती है और मल्टीसिग वॉलेट कुशल राउंड के साथ सह-हस्ताक्षर कर सकते हैं। एथेरियम डैंकशार्डिंग प्रोटोटाइप 2020 के केट बहुपद कमिटमेंट पेपर और 2023 प्रोटो-डैंकशार्डिंग स्पेक पर आधारित थे, जो रोलअप को सक्षम करते हैं जो गिग वर्कर्स के लिए बहुत अधिक प्रबंधनीय दर पर वैश्विक लेज़र में भुगतान का निपटान करते हैं।
अकाउंट एब्स्ट्रैक्शन रिसर्च, जहां महत्वपूर्ण विवरणों की भरमार को एथेरियम के 2023 ERC-4337 मानक और 2024 EIP-7702 प्रस्ताव में अंतिम रूप दिया गया है, वह है जो मुख्यधारा के उपयोगकर्ताओं के लिए स्मार्ट कॉन्ट्रैक्ट वॉलेट लाता है। ट्रेल ऑफ बिट्स और एथेरियम फाउंडेशन के शोधपत्र बंडलर अर्थशास्त्र को स्पष्ट करते हैं, ताकि हम अंततः किसी से सीड वाक्यांशों को याद रखने के लिए कहे बिना बायोमेट्रिक हस्ताक्षरकर्ताओं या सोशल रिकवरी समूहों को DeFi में ला सकें।
आज, एक क्रिप्टो होल्डर की यात्रा उन मील के पत्थरों से आकार लेती है। वॉलेट बैकअप शमीर के 1979 के सीक्रेट शेयरिंग पर आधारित हैं, हार्डवेयर एन्क्लेव 2016 के SGX रिमोट अटेस्टेशन श्वेतपत्र को तैनात करते हैं, और पासवर्ड अनुपालन टीमें इलेक्ट्रिक कॉइन कंपनी में 2023 के शोध से ज़ीरो-नॉलेज अटेस्टेशन के साथ 2021 के FATF ट्रैवल रूल मार्गदर्शन का संदर्भ लेती हैं। जब एक DeFi किसान यील्ड का अनुसरण करता है, तो वे औपचारिक प्रमाण, नियामक विज्ञान और इंटरफ़ेस डिज़ाइन के संयोजन के भीतर रह रहे होते हैं।
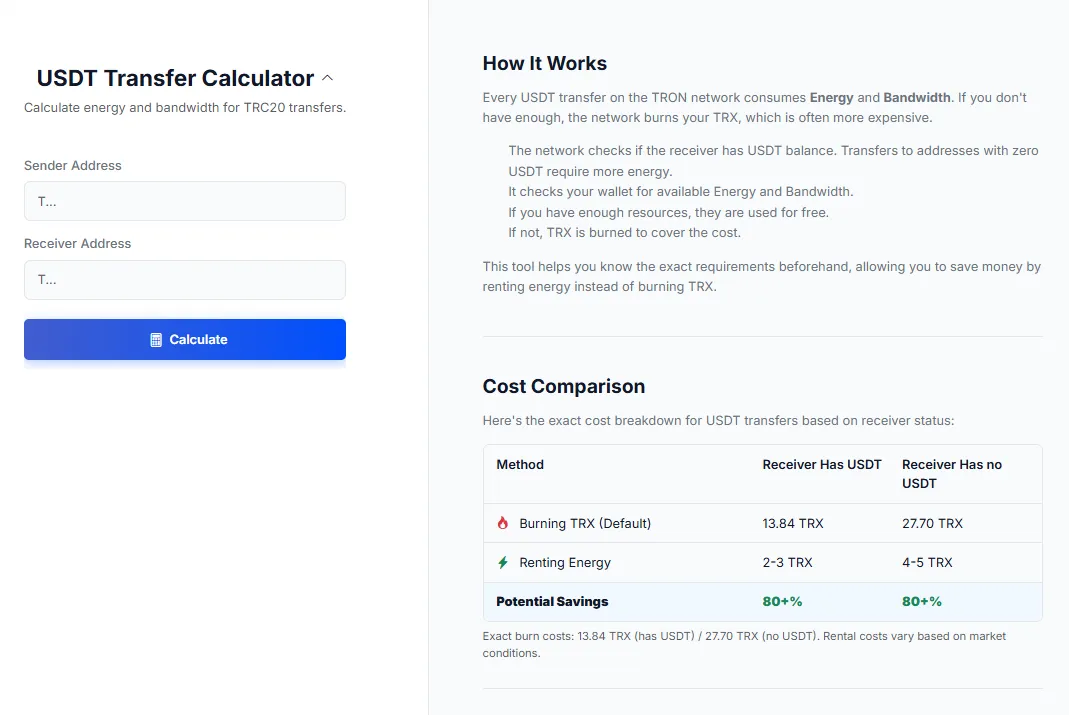
TRON नेटवर्क पर USDT स्थानांतरित करने जैसे दैनिक कार्य भी उन शोधपत्रों से जुड़े हैं। 2018 के TRON वर्चुअल मशीन शोधपत्र के बाद उभरे Energy रेंटल मार्केटप्लेस मूल रूप से ड्वॉर्क और नोर के प्रूफ-ऑफ-वर्क में सुझाए गए संसाधन-आधारित मूल्य निर्धारण मॉडल का उपयोग करते हैं। जो लोग इस बात पर विचार कर रहे हैं कि क्या डेलिगेशन पूल से TRON Energy लीज पर ली जाए या बस इसे आउटसोर्स किया जाए, वे TRON Energy मार्केटप्लेस पर खरीदारी करते समय मूल्य निर्धारण, डेलिगेशन नियमों और प्रदाता की प्रतिष्ठा का मूल्यांकन करते हैं।
निकट भविष्य में, 2024 का MIT/स्टैनफोर्ड कंडेंस्ड ब्लॉक सत्यापन पत्र, या वाटरलू विश्वविद्यालय का लैटिस पर आधारित गोपनीय स्मार्ट कॉन्ट्रैक्ट्स पर 2025 का शोध जैसे सहयोग ऐसे अपग्रेड मार्ग प्रदान करते हैं जिनके बारे में गैर-विशेषज्ञ ट्रेडर्स को सीधे कभी पता नहीं चल सकता है। लेकिन हर बार जब कोई हार्डवेयर वॉलेट अधिक तेज़ी से सिंक होता है, या कोई प्रेषण एक ब्लॉक में अधिक माइक्रो-भुगतान एकत्र करता है, तो ऐसा इसलिए होता है क्योंकि विद्वानों ने अनुमान को सहकर्मी-समीक्षित ब्लूप्रिंट में बदलने के लिए सदियों तक मेहनत की है।
साथ में, यह परंपरा एक सीधा सच दिखाती है: अल-किंदी के आंकड़ों, शैनन की एन्ट्रॉपी, डिफ़ी और हेलमैन के की-एक्सचेंज, RSA के हस्ताक्षरों, नाकामोटो की सर्वसम्मति और 2010 और 2020 के दशक की ज़ीरो-नॉलेज और पोस्ट-क्वांटम क्रांतियों के बिना — क्रिप्टो शब्दावली सिर्फ एक खोखली चमक होगी। आप कोड स्कैन कर सकते हैं, संदेश पर हस्ताक्षर कर सकते हैं या टोकन स्वैप कर सकते हैं, यह उन शोधपत्रों पर निर्भर करता है जिन्होंने यह विश्वास प्रदान किया कि प्रत्येक कदम समझदारी भरा और सुरक्षित था।
यह लेख आपके लिए Netts द्वारा लाया गया है। Netts का USDT Transfer Calculator इसकी कई विशेषताओं में से एक है, जो आपको यह पता लगाने की अनुमति देता है कि आपको अगले लेनदेन के लिए वास्तव में कितनी Energy किराए पर लेने की आवश्यकता होगी: