Wissenschaft der Krypto: Welche Paper haben das alles ermöglicht?
Von al-Kindī über Shannon bis hin zu Public-Key-Kryptographie und Zero-Knowledge-Proofs — die Forschungsgeschichte hinter jeder Wallet-Signatur und jedem Block, den Ihr Smartphone bestätigt.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog

Inhalt
Die Blockchain explodierte erst lange auf den Bildschirmen unserer Smartphones, nachdem der Universalgelehrte Abū Yūsuf Yaʿqūb ibn Isḥāq al-Kindī im neunten Jahrhundert sein Manuskript Über das Entziffern kryptografischer Botschaften verfasste und damit den ersten wissenschaftlichen Ansatz zur wiederholten Entschlüsselung geheimer Texte kodifizierte. Indem er Buchstaben als Daten behandelte und ihre Häufigkeiten zählte, lieferte al-Kindī den Funken für die Kryptographie: den Beweis, dass eine systematische Beobachtung und nicht bloßes inspiriertes Raten einen verborgenen Text durchdringen kann.
Derselbe Funke zeigt sich heute jedes Mal, wenn eine Krypto-Wallet geöffnet wird. Jeder Klick in der Transaktion von Max Mustermann zur Autorisierung einer Zahlung nutzt dieselbe algebraische Denkweise, die al-Kindī begründet hat — Statistiken sammeln, Unsicherheiten modellieren und der Mathematik mehr glauben als Mythen. Seine Mischung aus Empirie und Theorie trug dazu bei, die Idee zu entwickeln, dass Geheimhaltung und Verifizierung konstruiert werden können – ein grundlegendes Versprechen, das heute jedem Eintrag im Blockchain-Ledger zugrunde liegt.
Prometheische Anfänge der Krypto-Wissenschaft
Als Leon Battista Alberti 1467 die Beschreibung seiner eigenen Chiffrierscheibe niederschrieb und Blaise de Vigenère 1586 seinen Traicté des Chiffres veröffentlichte, vertrieben sie sich nicht einfach die Zeit mit cleveren Tricks. Sie formalisierten die Beziehung zwischen Schlüsseln und Nachrichten und stellten die polyalphabetische Substitution vor, die Brute-Force-Angriffe (von Hand) abwehren konnte. Für die Gelehrten ihrer Zeit bedeutete das geheime Diplomatie; für einen Krypto-Investor von heute nahm es die rotierenden Schlüssel vorweg, die Börsen-APIs vor Bots schützen.
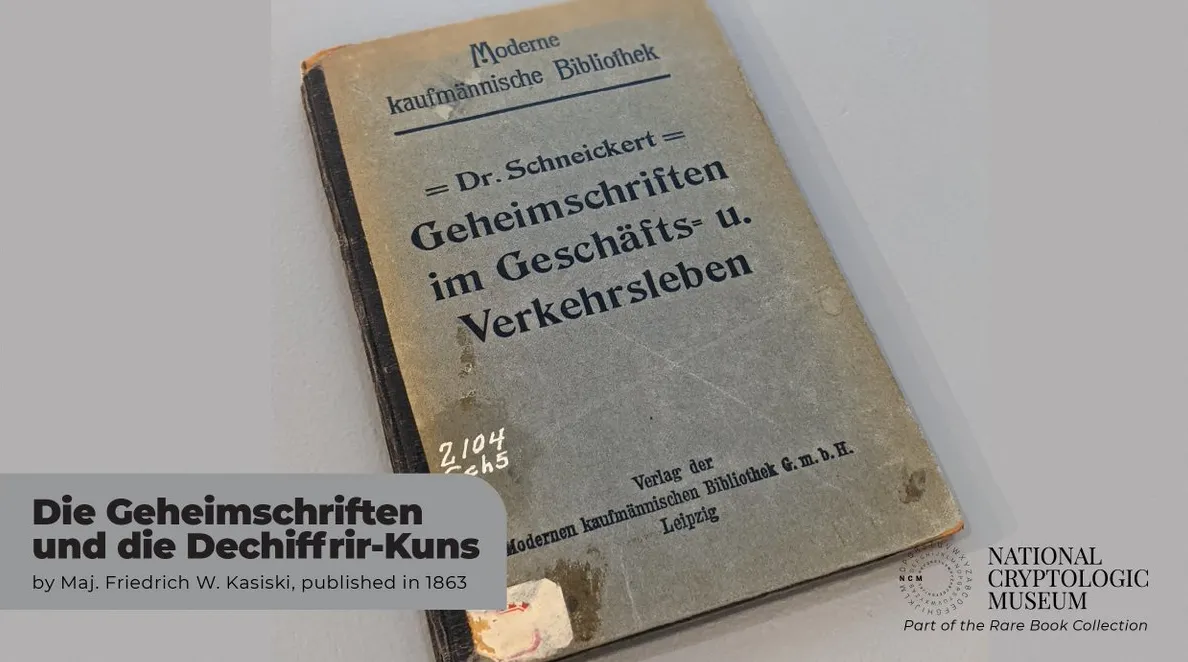
Das nächste bedeutende Dokument erschien Ende der 1850er Jahre, als Charles Babbage das Konzept der Indikatoren verwendete und über seinen Algorithmus publizierte; dies wurde jedoch in den Schatten gestellt, als Friedrich Kasiskis Handbuch, in dem er seine Methode der Entzifferung durch das Auffinden sich wiederholender Muster im Klartext (eine Schlüssellänge) beschrieb, als Buch mit dem Titel Die Geheimschriften und die Dechiffrir-Kunst veröffentlicht wurde.
Ihre Mathematik besagte, dass sich kein Schlüssel jemals ohne Konsequenzen wiederholen sollte – eine Intuition, mit der der durchschnittliche Krypto-Nutzer vertraut ist, wenn ihm beispielsweise eine Wallet mitteilt, sein Passwort oder seine Seed-Phrase nicht wiederzuverwenden.
In einem Essay von 1883, La Cryptographie Militaire, argumentierte Kerckhoffs, dass eine Chiffre selbst dann sicher sein sollte, wenn alles am System öffentlich ist – mit Ausnahme des Schlüssels. Diese Maxime hallt in der Open-Source-Kultur von Smart Contracts wider, in der Auditoren und White-Hat-Forscher ihren Code für alle sichtbar offenlegen, sodass die Sicherheit auf Schlüsseln und Mathematik beruht, nicht auf Unklarheit.
Statistiker und Linguisten verfeinerten diese Erkenntnisse später zu Lehrplänen, während sich Postsysteme und internationale Überseekabel über die ganze Welt ausbreiteten. Die praktische Frequenzanalyse wurde in den 1890er Jahren vom französischen Militärkryptanalytiker Étienne Bazeries aufgezeichnet, und auf der anderen Seite des Atlantiks bauten Elizabeth und William Friedman standardisierte Bildungsprogramme auf, die Codes als zu zählende Signale betrachteten. Diese Programme schufen die Erwartungshaltung, dass Kryptographie gelehrt, getestet und weiterentwickelt werden sollte, anstatt nur vererbt zu werden.
Vom Telegrafen zu Turing
Da Arbeitskämpfe und industrielle Anforderungen schnelle Kommunikation verlangten, entwickelte sich die Kryptographie parallel zur Elektronik. 1917 systematisierten die Broschüren von William F. Friedman aus den Riverbank Laboratories die statistische Kryptanalyse, trennten das Chiffrierdesign von der Kryptoanalyse und schenkten der Welt den Koinzidenzindex. Die Schriften lehrten Analysten den Umgang mit Wahrscheinlichkeitstabellen – eine Gewohnheit, die bis heute nachhallt, wann immer die Risiko-Engine einer Börse einen Login-Versuch bewertet.
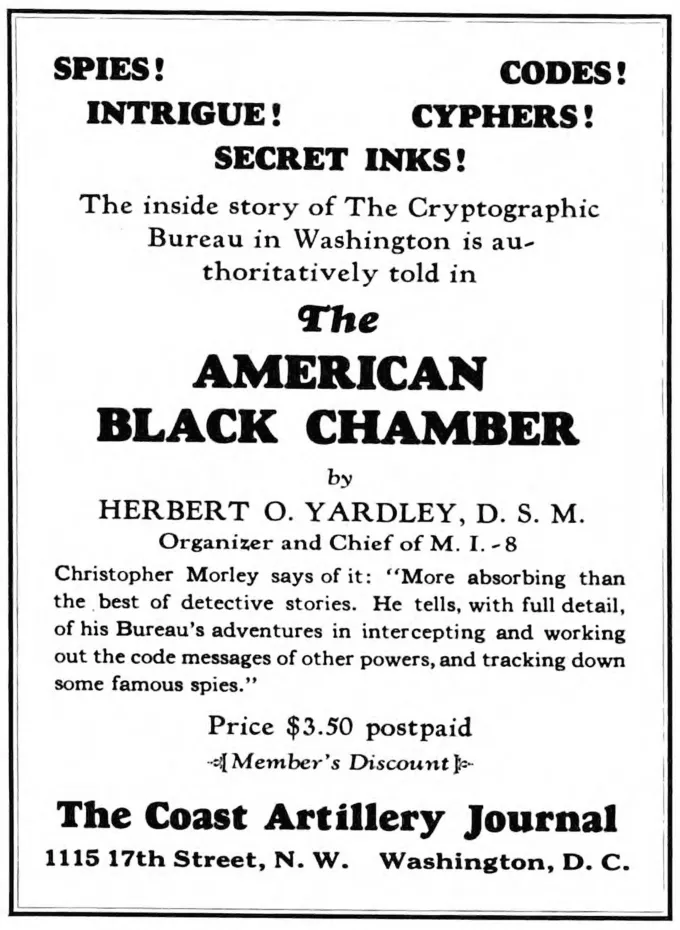
Herbert Yardleys Enthüllungsbuch The American Black Chamber von 1931 war ein Rezeptbuch, das den Appetit der Öffentlichkeit auf das Lüften von Geheimnissen anregte, während es Abhörstationen aufdeckte und die erste weltweite Debatte über Privatsphäre versus Sicherheit entfachte.
Krypto-Enthusiasten von heute durchleben diesen Streit aufs Neue, wann immer Gesetzgeber über Regeln debattieren, die eine Rückverfolgbarkeit von Geld auf der Blockchain fordern, wenn es mit Stablecoins an einen realen Wert gekoppelt ist.
Im selben Jahr reichte der Ingenieur Gilbert Vernam bei AT&T ein Telegrafen-Chiffrierverfahren ein, und 1919 erweiterte Mauborgne dies auf das One-Time-Pad-Prinzip. Und nicht lange danach, im Jahr 1949, zeigte Claude Shannon, dass Vernams System perfekte Sicherheit bot, wenn die Schlüssel zufällig und mindestens so lang wie die Nachrichten waren und niemals wiederverwendet wurden. Deshalb legen Hardware-Wallets so großen Wert auf sichere Zufallszahlengeneratoren: Ohne eine Quelle hoher Entropie wird das One-Time-Pad zu einer Hintertür für mehrere Nutzer.
Die Zwischenkriegszeit und der Zweite Weltkrieg brachten uns 1936 Alan Turings bahnbrechendes Paper On Computable Numbers und seine Arbeit in den 1940er Jahren in Bletchley Park ein, zusammen mit Marian Rejewskis früherer Enigma-Analyse von 1932. Turings theoretische Maschinen führten das Konzept von Algorithmen als mechanische Prozesse ein, was wiederum zu programmgesteuerten Computern führte, die Blockchain-Signaturen auf Silizium validieren. Wenn ein Layer-2-Rollup jede Sekunde Tausende von Transaktionen verifiziert, führt es die Abfolge von Turings Beweisen darüber aus, was Maschinen berechnen können.
Claude Shannons Communication Theory of Secrecy Systems von 1949 schloss diese Epoche ab. Indem er Geheimhaltung in einen informationstheoretischen Kontext stellte, führte er Begriffe wie Konfusion, Diffusion und Entropie ein. Normale Krypto-Nutzer begegnen diesen Konzepten, wenn AES-GCM die HTTPS-Sitzungen absichert, über die sie Preis-Feeds in ihre Apps erhalten, oder wenn eine Cold Wallet keinen Schlüssel freigibt, egal wie oft man eine falsche PIN eingibt.
Norbert Wieners Wälzer Cybernetics von 1948 führte die Mathematik von Feedback und Steuerung ein und bereitete den Weg für adaptive Sicherheitsmodule, die heute Anomalieschwellen in Smart-Contract-Monitoring-Dashboards anpassen.
Die Mechanismen des maschinellen Lernens, die Systeme auf Wash Trading überwachen, verdanken Wieners Rückkopplungsschleifen ebenso viel wie der aktuellen GPU-Generation.
Public Keys und digitales Vertrauen
Bevor das Internet Werte automatisieren konnte, mussten wir symmetrische Chiffren entwickeln, die auf Silizium zugeschnitten waren. Horst Feistels 1971 veröffentlichte technische Berichte von IBM über Blockchiffren führten 1977 zum Data Encryption Standard des NIST. Die Rundenfunktion und der Schlüsselplan des DES bildeten die Grundlage für spätere AES-Wettbewerbe und stellen sicher, dass eine Stablecoin-Transaktion zwischen Kontinenten innerhalb von TLS-Tunneln privat bleibt.
Kurz darauf veröffentlichte Ralph Merkle 1979 seine Dissertation über Einweg-Hash-Bäume und lieferte uns die Merkle-Tree-Struktur, die es Nodes heute erlaubt, Inklusionsbeweise zu verifizieren, ohne jeden einzelnen Datenblock abrufen zu müssen. Block-Header werden von jedem Light Client und NFT-Marktplatz in der EVM geprüft, die sich auf genau diese Bäume stützen.
Dann folgte die Revolution: Whitfield Diffies und Martin Hellmans Paper New Directions in Cryptography von 1976 brachte den Public-Key-Austausch hervor, während Ralph Merkles vorgeschlagene Puzzles die fehlende dritte Säule beisteuerten. Plötzlich konnten Fremde über offene Kanäle ein gemeinsames Geheimnis vereinbaren. Für den durchschnittlichen Wallet-Inhaber ist dieses Wunder der Handshake, der hinter jedem QR-Code-Scan abläuft, wenn eine mobile App mit einer Browser-Erweiterung gekoppelt wird.
RSA wurde 1977 vorgestellt, als Ron Rivest, Adi Shamir und Leonard Adleman A Method for Obtaining Digital Signatures and Public-Key Cryptosystems publizierten. Der Algorithmus basierte auf der Verwendung großer Primzahlen und bildet seitdem die Basis für elektronische Signaturen, Software-Updates und SSL-Zertifikate, die führende Krypto-Handelsplattformen jedes Jahr erneuern. Selbst Verwahrungsdienste, die Hardware-Sicherheitsmodule einsetzen, stützen sich auf RSA und elliptische Kurvenvarianten als ihre Vertrauensbasis (Root of Trust).
Parallel dazu entwickelten sich die Authentifizierungsprotokolle. Verschlüsselung ist eine Variante der Lösung für dieses Problem, und es zeigte sich, dass Roger Needham und Michael Schroeder 1978 in ihrem Paper Using Encryption for Authentication Challenge-Response-Abläufe vorschlugen, die Kerberos-Tickets sehr ähnlich sahen – nur eben ein ganzes Jahrzehnt früher. Mobile Banking und zentralisierte Börsen nutzen weiterhin Ticket-Vergabemethoden, die aus diesem Stammbaum hervorgegangen sind, um Sitzungen sicher zu synchronisieren.
Die 1980er Jahre diversifizierten das Instrumentarium. Taher ElGamals Signaturen basierend auf dem diskreten Logarithmus von 1985 waren der Ursprung für den Digital Signature Algorithm von 1994 sowie für heutige Schnorr-basierte Multisig-Lösungen. 1985 wurde die Kryptographie mit elliptischen Kurven unabhängig voneinander von Neal Koblitz und Victor Miller erfunden, was Blockchains wie Bitcoin ein kompaktes Signaturschema bescherte. David Chaums Paper über Blinde Signaturen von 1983 und seine kryptographischen Protokolle für nicht rückverfolgbare E-Mails zwei Jahre später waren die Vorboten des digitalen Geldes, lange bevor Satoshi Nakamoto es neu erfand.
Als die 56-Bit-Schlüssel des DES anfällig wurden, führte die Übernahme des Rijndael-Algorithmus durch das NIST im Jahr 2001 schrittweise zu 128- und später 256-Bit-Sicherheit für jedermann.
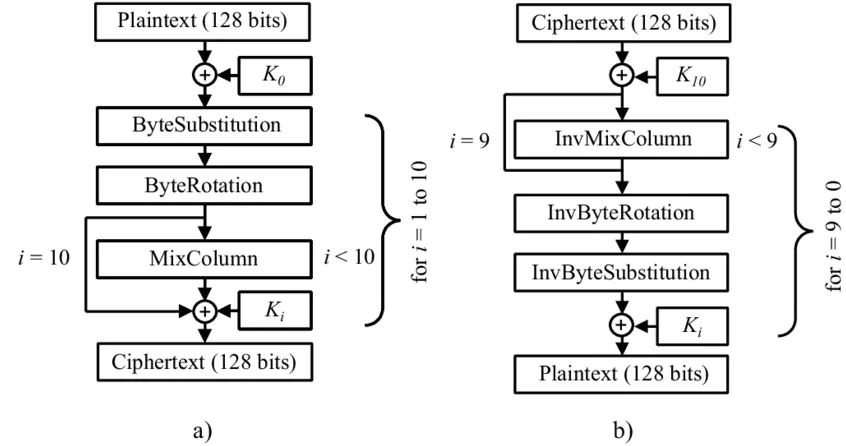
AES-GCM verschlüsselt heute die JSON-RPC-Aufrufe, die Wallet-Apps absetzen – ein Beweis für die Widerstandsfähigkeit im Endanwenderbereich, die aus Regierungswettbewerben hervorgehen kann.
In den 1990er Jahren hatte die Theorie die Software für Endanwender eingeholt. Phil Zimmermanns Pretty Good Privacy-Paket brachte 1991 Ende-zu-Ende-Verschlüsselung auf PCs, und im selben Jahr veröffentlichte Paul Kocher ein Paper für Bellcore, das Timing-Angriffe aufdeckte und Hardware-Entwickler dazu zwang, Seitenkanäle zu maskieren. Proof-of-Work als Anti-Spam-Maßnahme wurde 1997 von Adam Backs „Hashcash“ formalisiert; erst später entwickelte es sich weiter, um dezentralen Konsens abzusichern. Unterdessen war Cynthia Dworks und Moni Naors Paper Pricing via Processing von 1992 ein Vorgeschmack auf die Gebührenmärkte, an denen jeder Krypto-Trader teilnimmt, wenn er DApps auf der Chain nutzt.
Auch Hash-Funktionen entwickelten sich weiter. Operationen mit konstanter Laufzeit hielten Einzug in moderne Blockchains, ausgelöst durch das Erkennen von Designfehlern aus Bart Preneels Arbeit von 1993 über Einweg-Kompressionsfunktionen, die Einführung von SHA-256 im Jahr 2000 und Dan Bernsteins Curve25519 im Jahr 2005, gefolgt von Ed25519-Signaturen im Jahr 2012. BLS-Signaturen (2001 von Dan Boneh, Ben Lynn und Hovav Shacham eingeführt) wurden kürzlich implementiert, um Validatoren im Ethereum-Konsens zu aggregieren und aufgeblähte Nachrichten zu reduzieren.
Diese Veröffentlichungen sind mehr als bloße Anekdoten; sie arbeiten aktiv in jeder Wallet. Hier sind einige Beispiele aus dem alltäglichen Krypto-Leben:
1. Token für die Zwei-Faktor-Authentifizierung stammen aus derselben modularen Arithmetik wie das Diffie-Hellman-Schlüsselaustauschprotokoll, wodurch sich eine Hot Wallet sicher mit einem Smartphone synchronisieren kann.
2. Einzahlungs- und Auszahlungspools aus Cold-Storage-Kategorien nutzen Chaumianisches Blinding und stützen sich auch auf Lamport-Hash-Ketten, um Auszahlungen abzugleichen, ohne die Signaturschlüssel preiszugeben.
3. Smart-Contract-Audits verwenden Kochers Angriffsmodelle und Ratenbegrenzungen nach Hashcash-Art zur Drosselung von Bots, um sicherzustellen, dass Staking-Dashboards auch in Phasen hoher Volatilität reaktionsfähig bleiben.
Post-Quanten-Grenzen und der Alltag
Und dann, im Oktober 2008, stellte Satoshi Nakamoto der Welt ein Whitepaper mit dem Titel Bitcoin: A Peer-to-Peer Electronic Cash System vor — und verband Merkle-Bäume mit Hashcash und digitalen Signaturen zu einer funktionierenden Ökonomie. Der erste Genesis-Block ging im Januar 2009 online und bewies, dass wirtschaftliche Anreize genutzt werden können, um ein Kontobuch ohne zentrale Autorität zu führen. Diese Verknüpfung von Forschungsergebnissen bildet noch heute das Fundament für jedes Tippen zur Guthabenprüfung auf einer Play-to-Earn-Plattform.
Im selben Jahr zeigte Craig Gentrys Dissertation A Fully Homomorphic Encryption Scheme, dass beliebige Berechnungen auf verschlüsselten Daten machbar sind. Heute, zwanzig Jahre später, nutzen Börsen gebündelte homomorphe Beweise, um Fiat-On/Off-Ramps abzugleichen, ohne Kundeninformationen an Gegenparteien preiszugeben. Für Nutzer bietet dies eine Möglichkeit, Zahlungsfähigkeit oder Einkommen nachzuweisen und gleichzeitig die Schlüssel geheim zu halten.
Sichere Mehrparteienberechnung (Secure Multi-Party Computation) hat seit dem SPDZ-Protokoll von 2011 von Nigel Smart und anderen große Fortschritte gemacht, was es Depotstellen ermöglicht, Schlüssel auf autorisierte Mitunterzeichner aufzuteilen. Wenn ein Trading-Desk einen großen Transfer freigibt, sorgt die Arithmetik im SPDZ-Stil dafür, dass kein einzelner Mitarbeiter das Geheimnis weitergeben kann.
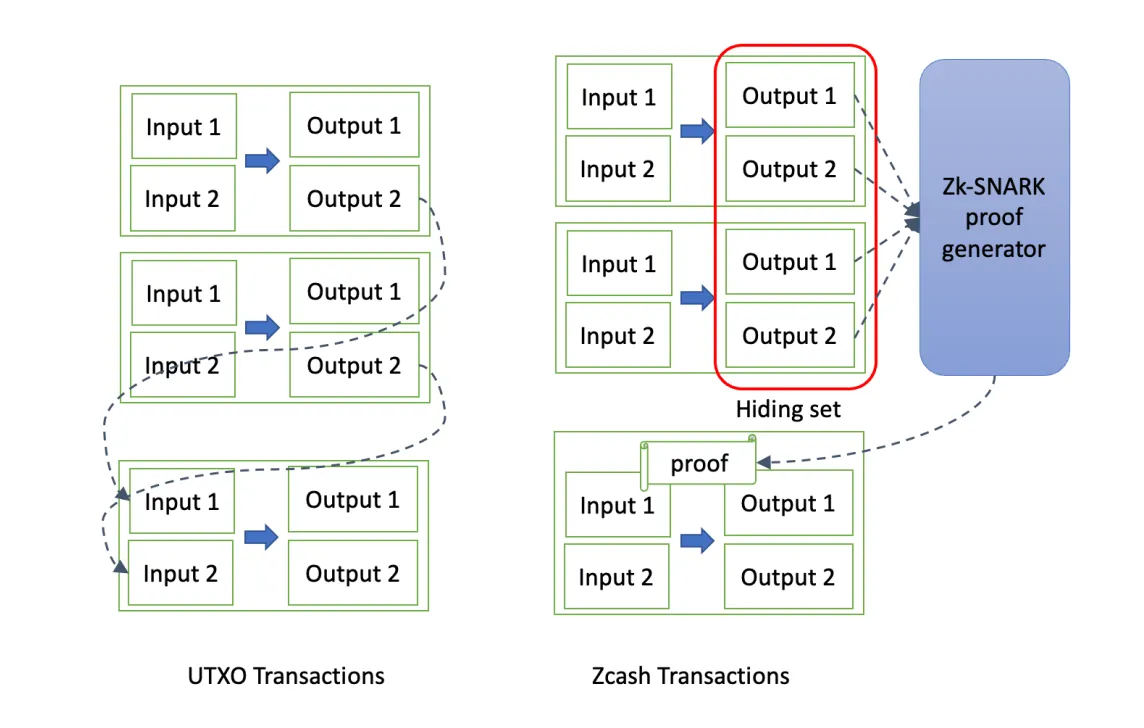
Als Nächstes beschleunigte sich die Zero-Knowledge-Forschung. Das Paper von Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer und Madars Virza aus dem Jahr 2012 brachte zk-SNARKs erstmals ins Blickfeld der Blockchain-Leser, was schließlich zu Zcash im Jahr 2016 und den heutigen datenschutzfreundlichen Brücken führte. Mary Mallers Sonic-Protokoll von 2018 und Ariel Gabizons Plonk-System von 2019 reduzierten den Rechenaufwand für Beweise, sodass mobile Wallets geschützte Transaktionen sofort verifizieren können.
Logarithmische Bereichsbeweise (Range Proofs) wurden in Benedikt Bünz' Bulletproofs-Paper von 2018 vorgestellt, die in Privacy Coins und dezentrale Börsen integriert sind, um nachzuweisen, dass ausreichend Sicherheiten vorhanden sind, ohne den Kontostand offenzulegen. Die anstehende Einführung von Bulletproofs++ durch mehrere Layer-2-Teams im Jahr 2025 wird den schnellen, vertraulichen DeFi-Handel auf Hardware für Privatanwender bringen.
Zeitnahe Fortschritte machten auch den Konsens praxistauglich. Die Arbeiten zur byzantinischen Fehlertoleranz wurden im Paper Practical Byzantine Fault Tolerance von 2001 durch Leslie Lamport, Dahlia Malkhi und andere verfeinert, während Silvio Micalis Algorand-Paper von 2017 einen Weg zu skalierbarem Proof-of-Stake aufzeigte. Ethereums Merge von 2022 – basierend auf den Forschungen zu Casper FFG aus dem Jahr 2017 – ermöglicht es normalen Nutzern heute, über Pooling-Dienste zu staken, die das, was einst seitenlange mathematische Formeln waren, hinter einem übersichtlichen Dashboard verbergen.
Layer-2-Zahlungskanäle entwickelten sich in Form von Joseph Poons und Thaddeus Dryjas Paper zum Lightning Network von 2015 und den nachfolgenden BOLT-Spezifikationen. Ihre Commitment-Transaktionen und Strafprotokolle sind im Wesentlichen einfache Anwendungen der im Jahr 2000 untersuchten Hash-Time-Locked-Contracts (HTLC), die Einkäufern in Geschäften Gebühren von unter einem Cent ermöglichen, wenn sie mit Krypto-Karten bezahlen.
Neue Dringlichkeit entstand durch Prognosen im Bereich des Quantencomputings. CRYSTALS-Kyber und CRYSTALS-Dilithium wurden 2022 vom NIST für die Standardisierung ausgewählt, wobei Entwürfe von FIPS 203 und FIPS 204 bereits 2024 an Hersteller verteilt wurden. 2024 begannen Börsen wie Coinbase und Binance mit dem Betatesten von Kyber-basiertem Key Wrapping in Hardware-Modulen; unterdessen enthält Ledgers Firmware-Roadmap für 2025 Vorschläge für hybride RSA/Kyber-Beweise, damit eine Swap-Anfrage auch künftigen Quantenangreifern standhält.
Studien aus den Jahren 2024 und 2025 entwickelten die Theorie weiter, setzten sie um und machten sie praxistauglich.
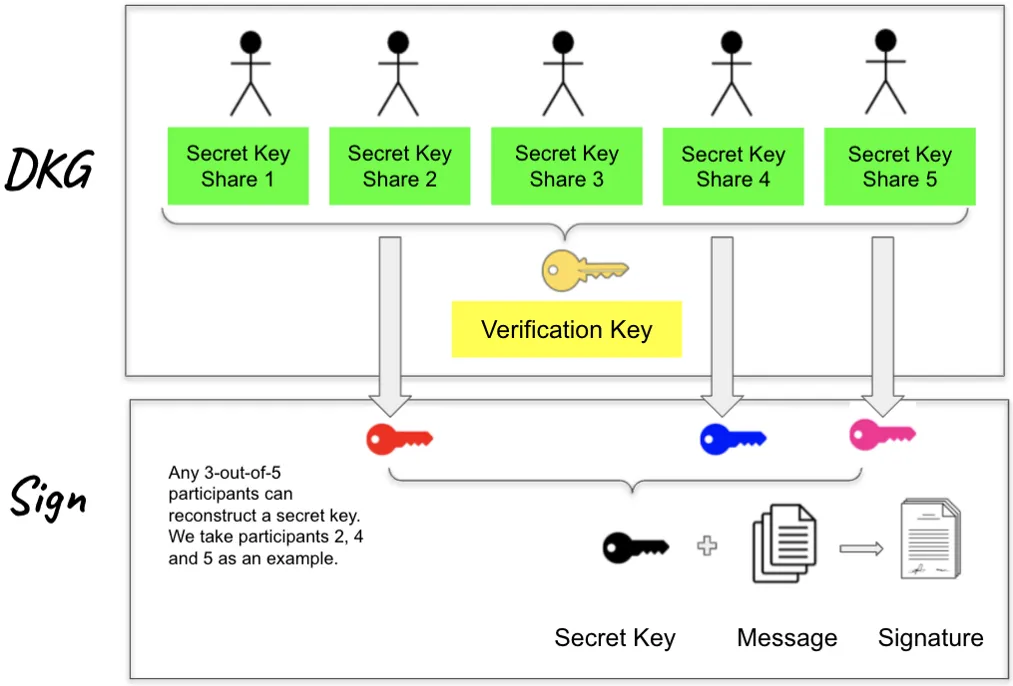
Anfang 2024 schaffte es das FROST-Schwellenwert-Signaturschema in einen IETF-Entwurf, wodurch Multisig-Wallets mit effizienten Runden gemeinsam signieren können. Ethereum-Danksharding-Prototypen basierten auf dem Kate-Polynom-Commitment-Paper von 2020 und der Proto-Danksharding-Spezifikation von 2023, was Rollups ermöglicht, die Zahlungen für Gig-Worker auf globalen Ledgern zu weitaus erträglicheren Gebühren abwickeln.
Die Forschung zur Kontoabstraktion (Account Abstraction), bei der eine Fülle wichtiger Details in Ethereums ERC-4337-Standard von 2023 und dem EIP-7702-Vorschlag von 2024 zusammengefasst wurde, bringt Smart-Contract-Wallets zu Mainstream-Nutzern. Paper von Trail of Bits und der Ethereum Foundation quantifizierten die Bundler-Ökonomie, sodass wir endlich biometrische Signaturen oder Social-Recovery-Gruppen in DeFi integrieren können, ohne dass sich jemand Seed-Phrasen merken muss.
Heute wird der Weg jedes Krypto-Hodlers von diesen Meilensteinen geprägt. Wallet-Backups basieren auf Shamirs Secret Sharing von 1979, Hardware-Enklaven nutzen das SGX Remote Attestation Whitepaper von 2016, und Compliance-Teams für Passwörter beziehen sich auf die FATF Travel Rule Guidelines von 2021 sowie auf Zero-Knowledge-Bescheinigungen aus der Forschung der Electric Coin Company von 2023. Wenn ein DeFi-Farmer Renditen erwirtschaftet, bewegt er sich im Zusammenspiel aus formalen Beweisen, Regulierungswissenschaft und Interface-Design.
Selbst alltägliche Aufgaben wie der Transfer von USDT im TRON-Netzwerk führen auf diese Paper zurück. Mietmarktplätze für Energy, die nach dem Paper über die TRON Virtual Machine im Jahr 2018 entstanden sind, nutzen ressourcenbasierte Preismodelle, die ursprünglich in den Proof-of-Work-Arbeiten von Dwork und Naor vorgeschlagen wurden. Wer überlegt, ob er TRON Energy aus einem Delegationspool leasen oder sie einfach auslagern soll, wägt Preise, Delegationsregeln und den Ruf der Anbieter ab, wenn er Marktplätze für TRON Energy durchstöbert.
In naher Zukunft bieten Kooperationen wie das Paper von MIT und Stanford von 2024 zur komprimierten Blockverifizierung oder die Forschung der University of Waterloo von 2025 zu gitterbasierten vertraulichen Smart Contracts Upgrade-Möglichkeiten, von denen Nicht-Experten-Trader vielleicht nie direkt erfahren werden. Aber jedes Mal, wenn eine Hardware-Wallet schneller synchronisiert oder eine Überweisung mehr Mikrozahlungen in einen Block bündelt, geschieht dies, weil Wissenschaftler jahrhundertelang daran gearbeitet haben, Vermutungen in Peer-Review-geprüfte Baupläne zu verwandeln.
Zusammenfassend zeigt dieser Stammbaum eine einfache Wahrheit: Ohne al-Kindīs Statistiken, Shannons Entropie, Diffies und Hellmans Schlüsselaustausch, RSAs Signaturen, Nakamotos Konsens sowie die Zero-Knowledge- und Post-Quanten-Revolutionen der 2010er und 2020er Jahre wäre das Krypto-Vokabular nur eine leere Hülle. Ob Sie einen Code scannen, eine Nachricht signieren oder einen Token tauschen können – all dies beruht auf den Arbeiten, die das Vertrauen geschaffen haben, dass jeder Schritt sinnvoll und sicher ist.
Dieser Artikel wurde Ihnen von Netts präsentiert. Der USDT Transfer Calculator von Netts ist eine von vielen Funktionen, mit denen Sie genau ermitteln können, wie viel Energy Sie für Ihre nächste Transaktion mieten müssen: