Agham ng Crypto: Anong mga Papel Pananaliksik ang Nagbigay-Daan Dito?
Mula kay al-Kindi hanggang kay Shannon, public-key crypto, at zero-knowledge proofs — ang pinagmulang pananaliksik sa likod ng bawat wallet signature at block na kinukumpirma ng iyong telepono.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch

Nilalaman
Sumabog ang blockchain sa screen ng mga mobile phone matagal matapos ilabas ng polymath na si Abu Yusuf Yaqub ibn Ishaq al-Kindi ang kanyang manuskritong On Deciphering Cryptographic Messages noong ikasiyam na siglo, kung saan binuo ang unang siyentipikong paraan para sa paulit-ulit na pagbasag ng mga lihim na teksto. Sa pagtrato sa mga titik bilang data at sa pagbilang ng kanilang dalas (frequency), nagbigay si al-Kindi ng mahalagang mitsa sa cryptography: ang pagpapatunay na ang sistematikong obserbasyon, sa halip na simpleng panghuhula, ay kayang magbunyag ng nakatagong teksto.
Ang parehong mitsang iyon ay naroroon sa tuwing may binubuksan na crypto wallet ngayon. Ang bawat pag-tap sa transaksyon ni Juan dela Cruz upang aprubahan ang pagbabayad ngayon ay gumagamit ng parehong algebraic mindset na pinasimulan ni al-Kindi — magtipon ng estadistika, imodelo ang kawalan ng katiyakan, at maniwala sa matematika kaysa sa mito. Ang kanyang kumbinasyon ng empirisismo at teorya ay nakatulong sa pagbuo ng mismong ideya na ang pagiging lihim at pag-verify ay maaaring idisenyo, isang pangunahing garantiya na sumusuporta sa bawat entry sa ledger ng blockchain ngayon.
Ang Makasaysayang Simula ng Agham ng Crypto
Nang isulat ni Leon Battista Alberti noong 1467 ang paglalarawan ng kanyang sariling cipher disk, at nang ibahagi ni Blaise de Vigenère ang kanyang Traicté des Chiffres noong 1586, hindi lang sila naglilibang sa mga matatalinong paraan. Pormal nilang binalangkas ang relasyon sa pagitan ng mga key at mensahe, na nagpakilala ng polyalphabetic substitution na kayang labanan ang mano-manong brute force. Para sa mga iskolar ng kanilang panahon, nangangahulugan iyon ng lihim na diplomasya; para sa isang modernong crypto investor, ito ang nagpasimula ng mga umiikot na key na nagpoprotekta sa mga exchange API laban sa mga bot.
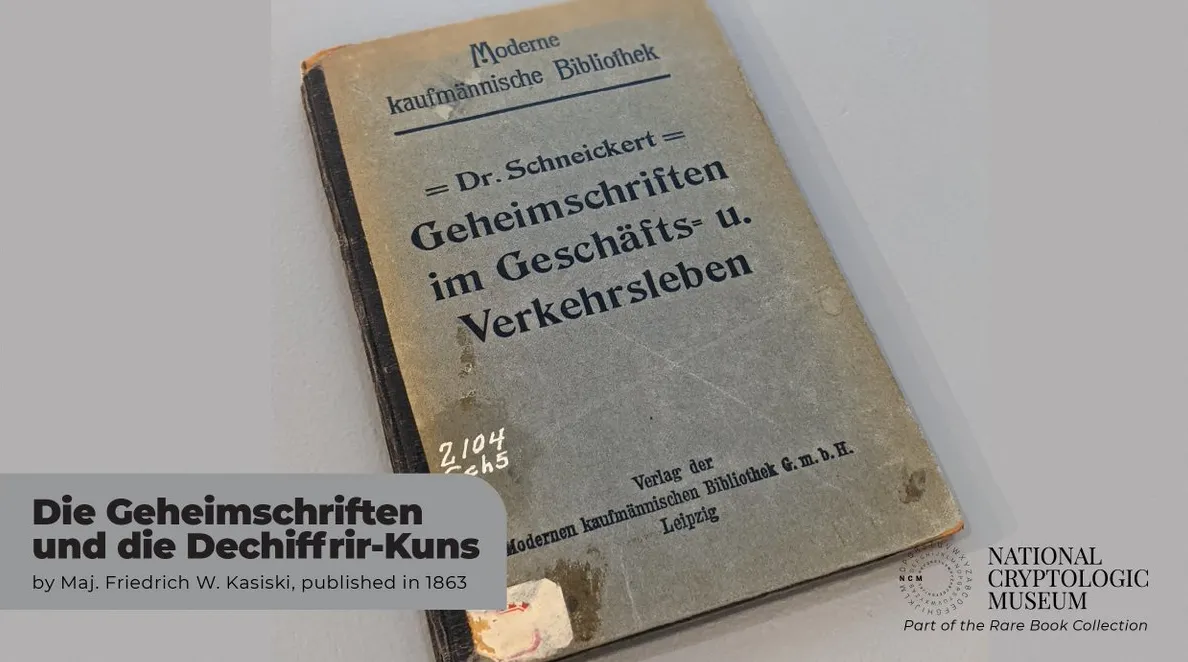
Ang sumunod na mahalagang papel ay sa pagtatapos ng dekada 1850, nang gamitin ni Charles Babbage ang konsepto ng mga indicator at naglathala ukol sa kanyang algoritmo; gayunpaman, ito ay nadaig nang ang Handbuch ni Friedrich Kasiski — kung saan inilarawan niya ang kanyang paraan ng pag-decipher sa pamamagitan ng paghahanap ng mga paulit-ulit na pattern sa plaintext (ang haba ng key) — ay inilathala bilang aklat na pinamagatang Die Geheimschriften und die Dechiffrir-Kunst.
Ayon sa kanilang matematika, hindi dapat kailanman maulit ang isang key nang walang masamang epekto, isang prinsipyong pamilyar sa karaniwang gumagamit ng crypto kapag, halimbawa, sinasabihan sila ng wallet na huwag gamiting muli ang kanilang password o seed phrase.
Sa isang sanaysay noong 1883, ang La Cryptographie Militaire, iginiit ni Kerckhoffs na ang isang cipher ay dapat manatiling ligtas kahit na ang lahat ng impormasyon tungkol sa sistema ay pampubliko — maliban sa key. Ang simulaing iyon ay patuloy na umiiral sa open-source smart contract na kultura, kung saan inilalabas ng mga auditor at white-hat researcher ang kanilang code upang makita ng lahat upang ang seguridad ay magmula sa mga key at matematika, hindi sa paglilihim.
Kalaunan ay pinino ng mga estadistiko at linggwista ang mga pananaw na ito tungo sa mga kurikulum, kasabay ng paglaganap ng mga sistemang postal at internasyonal na kable sa buong mundo. Ang praktikal na frequency analysis ay itinala ng French military cryptanalyst na si Étienne Bazeries noong dekada 1890 at, sa kabilang ibayo ng Atlantiko, nagtatag sina Elizabeth at William Friedman ng mga standardized na programang pang-edukasyon na tumuturing sa mga code bilang mga signal na dapat bilangin. Ang mga programang iyon ang nagtakda ng inaasahan na ang cryptography ay dapat ituro, subukan, at paunlarin sa halip na basta na lamang minamana.
Mula Telegrapo Hanggang kay Turing
Habang ang mga alitang pang-industriya ay humingi ng mabilis na komunikasyon, ang cryptography ay umunlad kasabay ng electronics. Noong 1917, ang mga polyeto ni William F. Friedman mula sa Riverbank Laboratories ay nagsistema sa estadistikong cryptanalysis, inihiwalay ang disenyo ng cipher mula sa codebreaking at ipinamana sa mundo ang index of coincidence. Tinuruan ng mga polyeto ang mga analyst kung paano suriin ang mga probability table, isang gawi na ginagamit pa rin hanggang ngayon tuwing ang risk engine ng isang exchange ay sumusuri sa isang pagtatangkang mag-login.
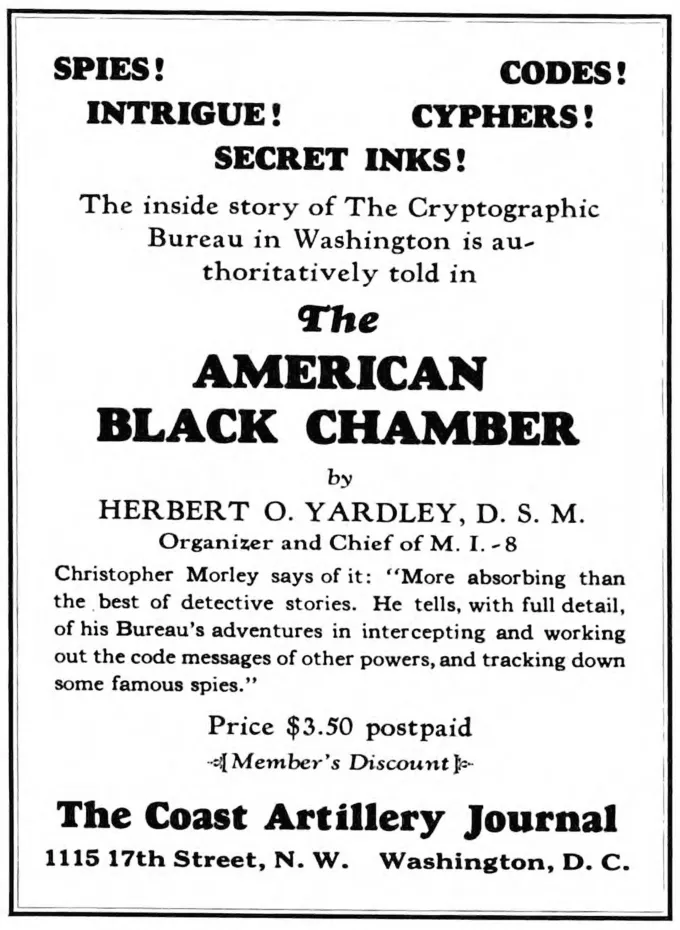
Ang librong The American Black Chamber ni Herbert Yardley noong 1931 ay nagpasabik sa publiko sa pag-alam ng mga lihim, habang inilalantad ang mga intercept station at pinasimulan ang unang pandaigdigang debate tungkol sa privacy laban sa seguridad.
Muling isinasabuhay ng mga mahilig sa crypto ngayon ang debateng iyon tuwing pinag-uusapan ng mga mambabatas ang mga patakaran na nag-aatas ng traceability ng pera sa blockchain kapag ito ay naka-peg sa halaga sa totoong mundo gamit ang mga stablecoin.
Nang taon ding iyon, nagsumite ang inhinyerong si Gilbert Vernam ng telegraph cipher sa AT&T at noong 1919 pinalawig ito ni Mauborgne sa one-time pad principle. Hindi nagtagal pagkatapos noon, noong 1949, ipinakita ni Claude Shannon na ang sistema ni Vernam ay nagbibigay ng perpektong seguridad (perfect secrecy) kung ang mga key ay random at kasinghaba man lang ng mga mensahe ngunit hindi kailanman muling gagamitin. Ito ang dahilan kung bakit napakahigpit ng mga hardware wallet pagdating sa secure random number generators: kung walang high-entropy source, ang one-time pad ay nagiging isang backdoor para sa maraming user.
Sa mga taon sa pagitan ng mga digmaan at noong Ikalawang Digmaang Pandaigdig lumabas ang 1936 na papel ni Alan Turing, ang On Computable Numbers at ang kanyang trabaho noong dekada 1940 sa Bletchley Park, kasama ang mas naunang pagsusuri sa Enigma ni Marian Rejewski noong 1932. Ang mga teoretikal na makina ni Turing ang nagpakilala sa ideya ng mga algoritmo bilang mga mekanikal na proseso, na nagbunga naman ng mga stored-program computer na nagsasagawa ng pag-validate ng mga lagda sa blockchain gamit ang silicon. Kapag ang isang layer-2 rollup ay sumusuri ng libu-libong transaksyon bawat segundo, pinapatakbo nito ang serye ng mga patunay ni Turing sa kung ano ang kayang kalkulahin ng mga makina.
Ang Communication Theory of Secrecy Systems ni Claude Shannon noong 1949 ang nagwakas sa panahong ito. Sa paglalagay ng pagiging lihim sa konteksto ng information theory, ipinakilala niya ang mga konseptong tulad ng confusion, diffusion, at entropy. Nararanasan ng mga ordinaryong gumagamit ng cryptocurrency ang mga konseptong iyon kapag sinisiguro ng AES-GCM ang mga HTTPS session kung saan tumatanggap sila ng price feed sa kanilang mga app, o kapag ayaw maglabas ng key ng isang cold wallet gaano mo man karaming beses ilagay ang maling PIN.
Ang librong Cybernetics ni Norbert Wiener noong 1948 ay nagpakilala ng matematika ng feedback at control, na nagbunsod sa mga adaptive security module na nag-aakma ngayon ng mga limitasyon sa anomalya sa loob ng mga smart contract monitoring dashboard.
Ang mga machine learning defense na sumusubaybay mismo laban sa wash trading ay may malaking utang na loob sa mga feedback loop ni Wiener tulad din sa kasalukuyang henerasyon ng mga GPU.
Mga Public Key at Digital na Tiwala
Bago na-automate ng internet ang halaga, kailangan nating gumawa ng mga symmetric cipher na angkop para sa mga microchip. Ang mga teknikal na ulat ng IBM para sa mga block cipher na inilathala ni Horst Feistel noong 1971 ay humantong sa Data Encryption Standard ng NIST noong 1977. Ang per-round function at scheduling mechanism ng DES ang nagtanim ng binhi para sa mga kumpetisyon sa AES ngayon, na tinitiyak na ang isang transaksyon ng stablecoin sa pagitan ng mga kontinente ay nananatiling pribado sa loob ng mga TLS tunnel.
Hindi nagtagal, inilathala ni Ralph Merkle ang kanyang thesis noong 1979 tungkol sa one-way hash trees at ibinigay sa atin ang istruktura ng Merkle tree na nagbibigay-daan ngayon sa mga node na mag-verify ng inclusion proofs nang hindi kinakailangang kunin ang bawat block ng data. Ang mga block header ay sinusuri ng bawat light client at NFT marketplace sa EVM na umaasa sa mga tree na iyon.
Pagkatapos ay dumating ang rebolusyon: ang 1976 na papel nina Whitfield Diffie at Martin Hellman na New Directions in Cryptography ay nagdagdag ng public-key exchange, habang ang mga puzzle na iminungkahi ni Ralph Merkle ang nagbigay ng nawawalang ikatlong bahagi. Sa isang iglap, ang mga estranghero ay maaari nang magkasundo sa isang lihim gamit ang mga bukas na channel. Para sa karaniwang may-ari ng wallet, ang himalang iyon ay ang handshake na nagaganap sa likod ng bawat pag-scan ng QR code na nagpapares sa isang mobile app at browser extension.
Ipinakilala ang RSA noong 1977 nang ilathala nina Ron Rivest, Adi Shamir, at Leonard Adleman ang A Method for Obtaining Digital Signatures and Public-Key Cryptosystems. Ang algoritmo ay nakabatay sa paggamit ng malalaking prime number at mula noon ay naging sandigan ng mga electronic signature, software update, at SSL Certificate na pinapanibago taon-taon ng mga nangungunang crypto trading site. Maging ang mga serbisyo sa pag-iingat (custody) na naglalagay ng mga hardware security module ay umaasa sa RSA at mga variant ng elliptic curve bilang kanilang root of trust.
Sumabay din sa pag-unlad ang mga authentication protocol. Ang encryption ay isang bahagi ng solusyon sa problemang ito, at noong 1978, ang papel nina Roger Needham at Michael Schroeder na Using Encryption for Authentication ay nagmungkahi ng mga challenge-response flow na kahalintulad ng mga Kerberos ticket, ngunit mas maaga ito nang isang dekada. Patuloy na ginagamit ng mobile banking at mga sentralisadong exchange ang mga paraan ng ticket-granting na nagmula sa linyang iyon upang ligtas na mag-synchronize ng mga session.
Pinalawak ng dekada 1980 ang mga kasangkapan. Ang discrete logarithm signatures ni Taher ElGamal noong 1985 ang pinagmulan ng parehong Digital Signature Algorithm noong 1994 at ng multisig na nakabatay sa Schnorr ngayon. Noong 1985, ang elliptic curve cryptography ay independiyenteng naimbento nina Neal Koblitz at Victor Miller, na nagbigay sa mga blockchain, tulad ng Bitcoin, ng isang compact signature scheme. Ang papel ni David Chaum tungkol sa blind signature noong 1983 at ang kanyang mga cryptographic protocol para sa untraceable emails pagkalipas ng dalawang taon ang nagbadya ng digital cash bago pa man ito muling inimbento ni Satoshi Nakamoto.
Nang maging mahina ang 56-bit keys ng DES, pinagtibay ng NIST noong 2001 ang Rijndael algorithm habang unti-unti itong lumalaganap upang maghatid ng 128- at pagkatapos ay 256-bit na seguridad para sa lahat.
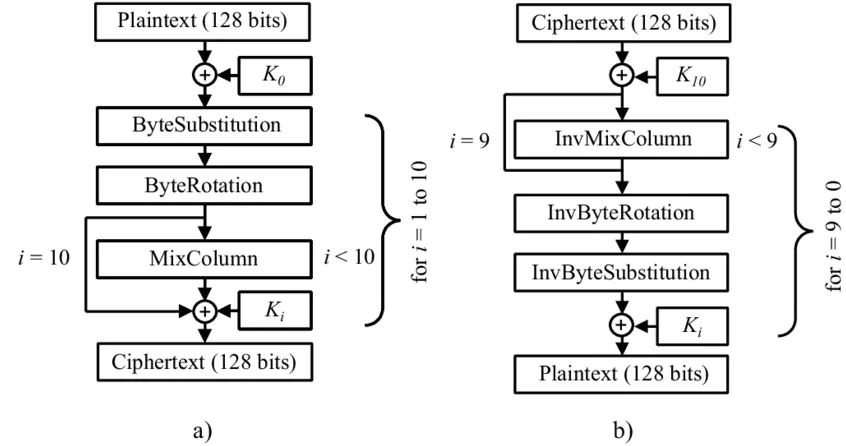
Kasalukuyang ine-encrypt ng AES-GCM ang mga JSON-RPC call na ipinapadala ng mga wallet app, isang patunay ng consumer-grade resilience na kayang ibunga ng mga kumpetisyon ng pamahalaan.
Naabutan na ng teorya ang consumer software noong dekada 1990. Ang Pretty Good Privacy package ni Phil Zimmermann noong 1991 ay nagdala ng end-to-end encryption sa mga personal computer, at nang taon ding iyon, naglathala si Paul Kocher ng papel para sa Bellcore na naglantad ng mga timing attack na nag-atas sa mga hardware designer na harangan ang mga side channel. Ang proof-of-work bilang proteksyon sa spam ay pormal na ipinakilala sa “Hashcash” ni Adam Back noong 1997; kalaunan na lamang ito naging proteksyon para sa desentralisadong consensus. Samantala, ang 1992 na papel sa pricing via processing nina Cynthia Dwork at Moni Naor ay naging paunang sulyap sa mga fee market na nararanasan ng bawat crypto trader kapag gumagamit ng mga dapp on-chain.
Umunlad din ang mga hash function. Dinala ang mga constant time operation sa mga modernong blockchain sa pamamagitan ng pag-iwas sa mga kahinaan sa disenyo mula sa 1993 na gawa ni Bart Preneel sa one-way compression functions, ang pagpapatibay sa SHA-256 noong 2000, at ang Curve25519 ni Dan Bernstein noong 2005 kasama ang mga Ed25519 signature na sumunod noong 2012. Ang mga BLS signature (ipinakilala nina Dan Boneh, Ben Lynn, at Hovav Shacham noong 2001) ay ipinatupad kamakailan upang pagsama-samahin ang mga validator sa consensus ng Ethereum at bawasan ang malalaking mensahe.
Ang mga papel na ito ay higit pa sa kasaysayan; aktibo ang mga ito sa bawat wallet. Narito ang ilang halimbawa sa pang-araw-araw na buhay sa crypto:
1. Ang mga token para sa two-factor authentication ay nagmula sa parehong modular arithmetic gaya ng Diffie-Hellman key-exchange protocol, na nagpapahintulot sa isang hot wallet na ligtas na mag-synchronize sa isang telepono.
2. Ang mga deposit at withdrawal pool mula sa mga cold storage category ay gumagamit ng Chaumian blinding, at umaasa rin sa mga Lamport hash chain upang i-reconcile ang mga withdrawal nang hindi inilalantad ang mga signing key nito.
3. Ang mga audit ng smart contract ay gumagamit ng mga Kocher attack model at mga rate limit na estilong Hashcash upang pigilan ang mga bot, na tinitiyak na ang mga staking dashboard ay mananatiling mabilis tumugon sa panahon ng volatility.
Mga Post-Quantum Frontier at Pang-Araw-Araw na Buhay
At noong Oktubre 2008, ipinakilala ni Satoshi Nakamoto sa mundo ang isang white paper na pinamagatang Bitcoin: A Peer-to-Peer Electronic Cash System — pinagsama ang Merkle trees sa Hashcash at mga digital signature tungo sa isang ekonomiya. Ang unang genesis block ay nailunsad noong Enero 2009, at nagpatunay na ang mga pang-ekonomyang insentibo ay magagamit upang mapanatili ang isang bookkeeping ledger nang walang sentralisadong awtoridad. Ang pagsasama-samang iyon ng pananaliksik ay bumubuo pa rin sa pundasyon ng bawat pag-tap upang suriin ang balanse sa isang play-to-earn platform.
Nang taon ding iyon, ipinakita ng thesis ni Craig Gentry na A Fully Homomorphic Encryption Scheme na posible ang arbitrary computation sa encrypted data. Ngayon, makalipas ang dalawampung taon, gumagamit ang mga exchange ng batched homomorphic proofs upang balansehin ang mga fiat ramp nang hindi ibinubunyag ang impormasyon ng customer sa mga counterparty. Para sa mga user, nagbibigay ito ng paraan upang patunayan ang solvency o kita habang pinapanatiling pribado ang mga key.
Malaki na ang iniunlad ng secure multi-party computation mula noong 2011 SPDZ protocol nina Nigel Smart at iba pa, na nagbigay-daan sa mga institusyon ng kustodiya na magbahagi ng mga key sa mga awtorisadong co-signer. Kapag inaprubahan ng isang trading desk ang isang malaking paglilipat, tinitiyak ng SPDZ-style arithmetic na walang iisang empleyado ang makakapagbenta o makapagnanakaw ng lihim.
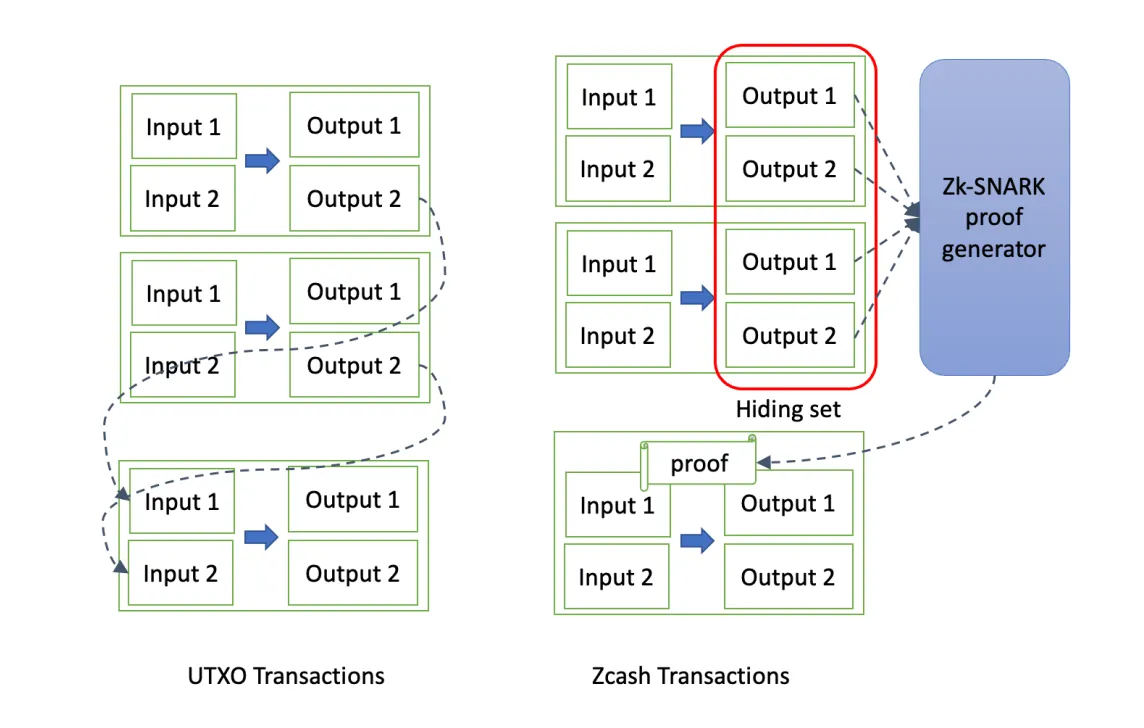
Bumilis pa lalo ang pananaliksik sa zero-knowledge. Ang 2012 na papel nina Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer, at Madars Virza ang unang nagdala ng zk-SNARKs sa pansin ng mga mambabasa ng blockchain, na humantong kalaunan sa Zcash noong 2016 at sa mga privacy-preserving bridge ngayon. Ang 2018 Sonic protocol ni Mary Maller at ang Plonk system ni Ariel Gabizon noong 2019 ay nagpababa sa kailangan ng mga proving algorithm, na nagbigay-daan sa mga mobile wallet na magsagawa ng agarang beripikasyon ng mga shielded transaction.
Ipinakilala ang logarithmic-size range proofs sa 2018 Bulletproofs paper ni Benedikt Bünz, na isinama sa mga privacy coin at desentralisadong exchange upang patunayan na may sapat na kolateral nang hindi inilalantad ang balanse. Ang paparating na paggamit ng Bulletproofs++ ng ilang Layer 2 team sa 2025 ay magdadala ng mabilis at kumpidensyal na DeFi trading sa karaniwang hardware.
Pinahusay din ng mga napapanahong pag-unlad ang consensus. Ang gawa sa Byzantine fault tolerance ay higit pang pinino sa 2001 Practical Byzantine Fault Tolerance paper nina Leslie Lamport, Dahlia Malkhi, at iba pa habang ang 2017 Algorand paper ni Silvio Micali ay nagpakita ng paraan patungo sa scalable proof of stake. Ang 2022 merge ng Ethereum — batay sa 2017 pananaliksik mula sa Casper FFG — ay nagpapahintulot na ngayon sa mga regular na user na mag-stake sa pamamagitan ng mga pooled service na nagtatago ng mga kumplikadong pahina ng matematika sa likod ng isang magandang front-end dashboard.
Ang mga Layer-2 payment channel ay lumago sa pamamagitan ng 2015 Lightning Network paper nina Joseph Poon at Thaddeus Dryja at ng mga sumunod na BOLT specification. Ang kanilang mga commitment transaction at penalty protocol ay mga simpleng aplikasyon lamang ng mga hash timelock contract na pinag-aralan noong 2000, na nagbibigay sa mga namimili sa mga tindahan ng mga bayarin na mas mababa sa isang sentimo kapag nagbabayad sila gamit ang mga card na may suporta sa cryptocurrency.
Nagkaroon ng bagong pangangailangan dahil sa mga prediksyon sa quantum computing. Ang CRYSTALS-Kyber at CRYSTALS-Dilithium ay pinili ng NIST para sa standardisasyon noong 2022, na may mga draft ng FIPS 203 at FIPS 204 na ipinamahagi sa mga vendor noong 2024. Noong 2024, sinimulan ng mga exchange tulad ng Coinbase at Binance ang beta-testing ng Kyber-based key wrapping sa mga hardware module; samantala, ang 2025 firmware roadmap ng Ledger ay naglalaman ng mga panukala para sa hybrid RSA/Kyber proofs upang ang isang swap request ay makatagal sa mga quantum adversary sa hinaharap.
Ang mga pag-aaral na isinagawa noong 2024 at 2025 ay higit pang nagpaunlad sa teorya, ginawa itong totoo at praktikal.
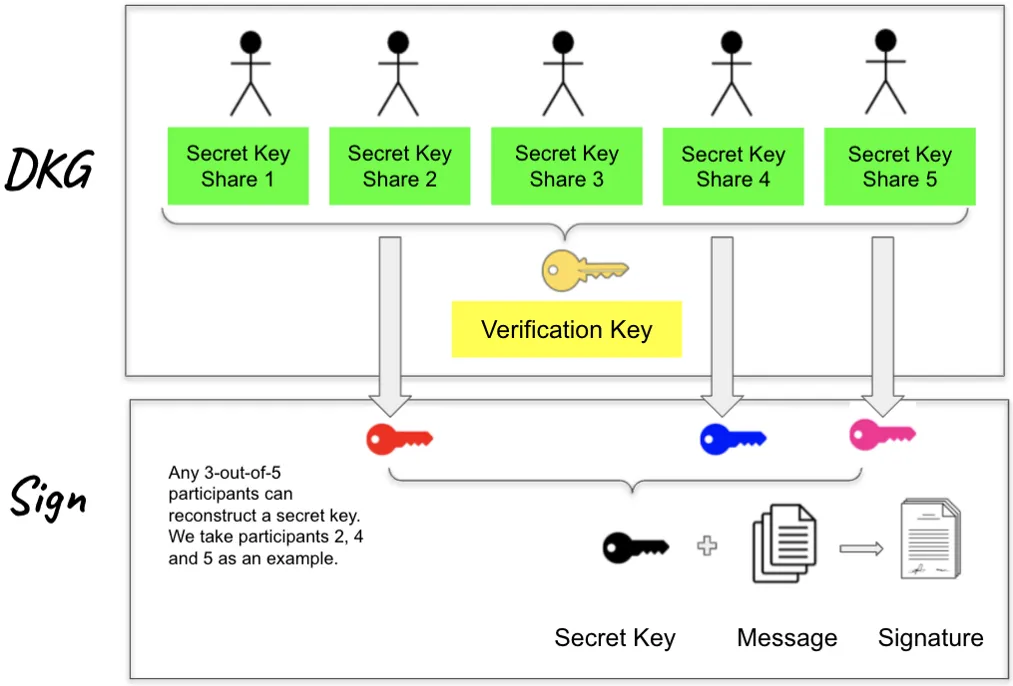
Sa unang bahagi ng 2024, ang FROST threshold signature scheme ay umabot sa isang IETF draft at ang mga multisig wallet ay nakakapag-co-sign na gamit ang mahusay na mga round. Ang mga Ethereum danksharding prototype ay ibinatay sa 2020 Kate polynomial commitment paper at sa 2023 Proto-Danksharding spec, na nagbibigay-daan sa mga rollup na mag-settle ng mga pagbabayad sa mga pandaigdigang ledger para sa mga gig worker sa mas mababang halaga.
Ang pananaliksik sa account abstraction, kung saan ang napakaraming mahahalagang detalye ay naging pamantayan sa Ethereum 2023 ERC-4337 standard at sa 2024 EIP-7702 proposal, ang nagdadala ng mga smart contract wallet sa mga pangkaraniwang user. Ang mga papel ng Trail of Bits at ng Ethereum Foundation ay nagbigay ng tiyak na kalkulasyon sa bundler economics, upang sa wakas ay madala natin ang mga biometric signer o social recovery group sa DeFi nang hindi kinakailangang magsaulo ng seed phrases ang sinuman.
Ngayon, ang paglalakbay ng isang crypto hodler ay ginagabayan ng mga makasaysayang tagumpay na iyon. Ang mga backup ng wallet ay batay sa 1979 secret sharing ni Shamir, ang mga hardware enclave ay gumagamit ng 2016 SGX remote attestation white paper, at ang mga team sa password compliance ay sumasangguni sa 2021 FATF Travel Rule guidance kasama ang zero-knowledge attestations mula sa 2023 pananaliksik sa Electric Coin Company. Kapag ang isang DeFi farmer ay naghahanap ng yield, naroroon sila sa gitna ng pormal na patunay, regulasyong pang-agham, at disenyo ng interface.
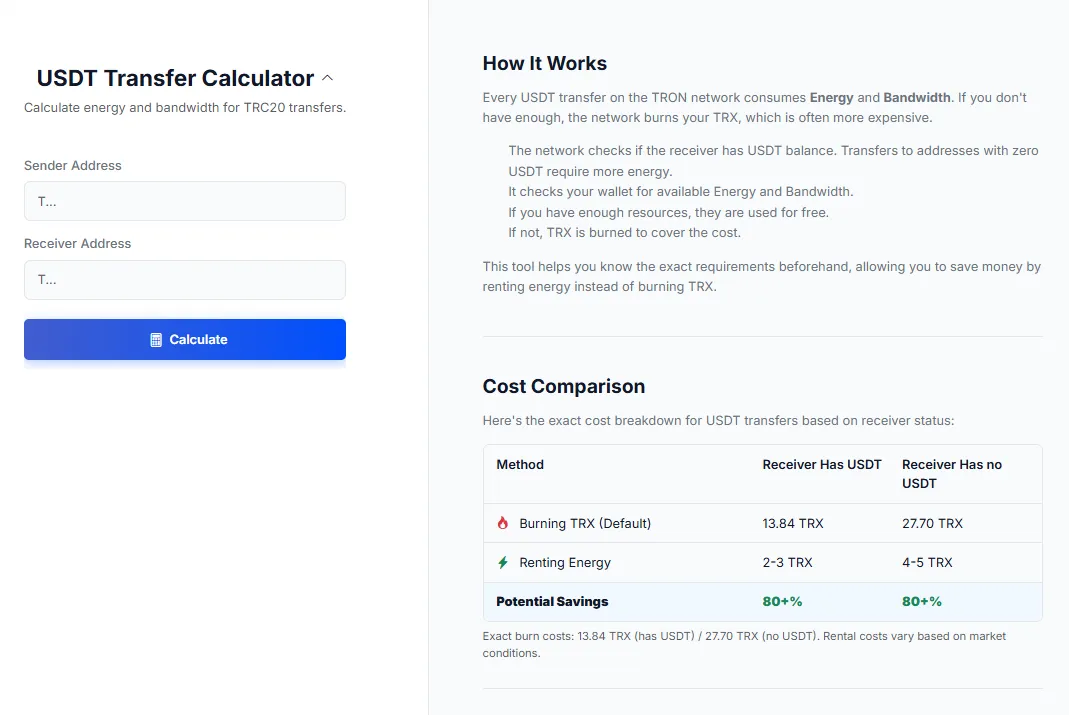
Maging ang mga pang-araw-araw na gawain tulad ng paglilipat ng USDT sa TRON blockchain ay nag-uugat sa mga papel na iyon. Ang mga marketplace sa pag-upa ng Energy na lumitaw kasunod ng 2018 TRON Virtual Machine paper ay gumagamit ng resource-based pricing models na orihinal na iminungkahi sa mga proof-of-work nina Dwork at Naor. Ang mga nag-iisip kung mag-lease ng TRON Energy mula sa isang delegation pool o ipaubaya na lamang ito sa iba ay tumitimbang sa presyo, mga panuntunan sa delegasyon, at reputasyon ng provider kapag bumibili sa mga TRON Energy marketplace.
Sa malapit na hinaharap, ang mga kolaborasyon tulad ng 2024 MIT/Stanford condensed block verification paper, o ang 2025 pananaliksik ng University of Waterloo sa mga kumpidensyal na smart contract batay sa lattice ay nag-aalok ng mga landas sa pag-upgrade na maaaring hindi direktang malaman ng mga non-expert na trader. Ngunit sa bawat oras na ang isang hardware wallet ay mas mabilis na nagsu-sync, o ang isang remittance ay nagsasama ng mas maraming micro-payment sa isang block, ito ay dahil ang mga iskolar ay nagsumikap nang maraming siglo upang gawing peer-reviewed na plano ang mga hinuha.
Sama-sama, ipinapakita ng kasaysayang ito ang isang simpleng katotohanan: kung wala ang estadistika ni al-Kindi, ang entropy ni Shannon, ang key exchange nina Diffie at Hellman, ang mga lagda ng RSA, ang consensus ni Nakamoto, at ang mga rebolusyon sa zero-knowledge at post-quantum noong dekada 2010 at 2020 — ang mga terminolohiya sa crypto ay magiging walang saysay lamang. Ang kakayahan mong mag-scan ng code, lumagda sa mensahe, o mag-swap ng token ay nakasalalay sa mga pananaliksik na nagbigay ng tiwala na ang bawat hakbang ay may saysay at ligtas.
Ang artikulong ito ay hatid sa inyo ng Netts. Ang USDT Transfer Calculator ng Netts ay isa sa maraming tampok nito, na nagbibigay-daan sa iyong malaman nang eksakto kung gaano karaming Energy ang kakailanganin mong rentahan para sa susunod na transaksyon: