Ciência da Criptografia: Quais Artigos Tornaram Tudo Possível?
De al-Kindi a Shannon, criptografia de chave pública e provas de conhecimento zero — a linhagem de pesquisa por trás de cada assinatura de carteira e bloco que seu celular confirma.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

Conteúdo
A blockchain explodiu na tela dos celulares muito depois de o polímata Abu Yusuf Yaqub ibn Ishaq al-Kindi produzir seu manuscrito Sobre a Decifração de Mensagens Criptográficas no século IX, codificando a primeira abordagem científica para quebrar textos secretos repetidamente. Ao tratar letras como dados e contar suas frequências, al-Kindi forneceu a centelha prometéica para a criptografia: a demonstração de que a observação sistemática, e não adivinhações inspiradas, poderia decifrar um texto oculto.
Essa mesma centelha surge sempre que uma carteira cripto é aberta hoje. Cada toque na transação de um usuário comum para autorizar um pagamento hoje convida à mesma mentalidade algébrica inaugurada por al-Kindi — reunir estatísticas, modelar incertezas, acreditar na matemática em vez de no mito. Sua mistura de empirismo e teoria ajudou a desenvolver a própria noção de que o sigilo e a verificação poderiam ser projetados tecnicamente, uma promessa fundamental que sustenta cada entrada no registro contábil de uma blockchain hoje.
Primórdios Prometéicos da Ciência Criptográfica
Quando, em 1467, Leon Battista Alberti registrou a descrição de seu próprio disco de cifras, e quando Blaise de Vigenère divulgou seu Traicté des Chiffres em 1586, eles não estavam apenas se divertindo com truques inteligentes. Estavam formalizando a relação entre chaves e mensagens, apresentando a substituição polialfabética capaz de afastar a força bruta (feita à mão). Para os estudiosos de sua época, isso significava diplomacia secreta; para um investidor cripto moderno, prenunciou as chaves rotativas que defendem as APIs de corretoras contra bots.
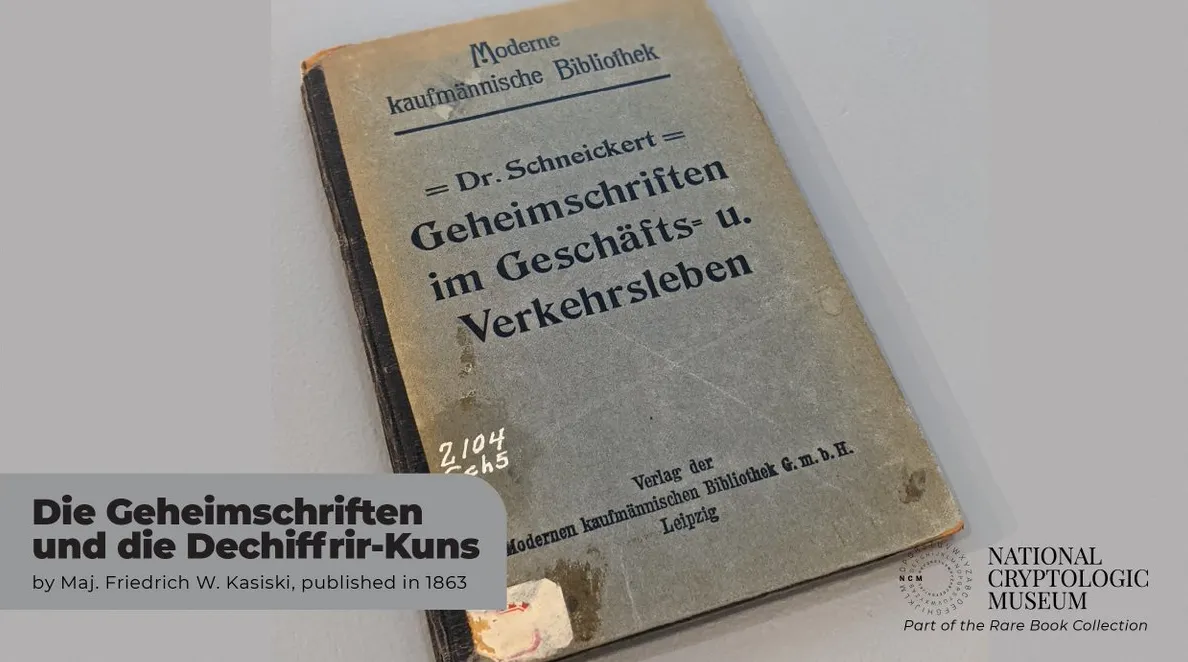
O artigo significativo seguinte surgiu no final da década de 1850, quando Charles Babbage usou o conceito de indicadores e publicou sobre seu algoritmo; contudo, este foi ofuscado quando o Handbuch de Friedrich Kasiski, no qual ele descrevia seu método de decifração ao encontrar padrões repetidos no texto puro (o comprimento da chave), foi publicado como um livro intitulado Die Geheimschriften und die Dechiffrir-Kunst.
A matemática deles dizia que nenhuma chave deveria se repetir sem consequências, uma intuição com a qual o usuário cripto comum está familiarizado quando, por exemplo, uma carteira o aconselha a não reutilizar sua senha ou seed phrase.
Em um ensaio de 1883, La Cryptographie Militaire, Kerckhoffs argumentou que uma cifra deve ser segura mesmo que tudo no sistema seja público — exceto a chave. Essa máxima reverbera na cultura de contratos inteligentes de código aberto, onde auditores e pesquisadores white-hat expõem seu código para que todos vejam, garantindo que a segurança venha das chaves e da matemática, e não da obscuridade.
Estatísticos e linguistas aprimoraram mais tarde essas ideias em programas de ensino, à medida que os sistemas postais e os cabos internacionais se espalhavam pelo mundo. A análise prática de frequência foi documentada pelo criptanalista militar francês Étienne Bazeries na década de 1890 e, do outro lado do Atlântico, Elizabeth e William Friedman estabeleceram programas educacionais padronizados que concebiam os códigos como sinais a serem contados. Esses programas criaram a expectativa de que a criptografia seria ensinada, testada e aprimorada, em vez de apenas herdada.
Dos Telégrafos a Turing
À medida que as disputas industriais exigiam uma comunicação rápida, a criptografia desenvolveu-se em conjunto com a eletrônica. Em 1917, os panfletos de William F. Friedman dos Laboratórios Riverbank sistematizaram a criptanálise estatística, desvinculando o design de cifras da decifração de códigos e deixando para o mundo o índice de coincidência. Os panfletos ensinaram os analistas a utilizar tabelas de probabilidade, um hábito que ecoa até hoje sempre que um motor de risco de uma exchange avalia uma tentativa de login.
O livro revelador de 1931 de Herbert Yardley, The American Black Chamber, foi um guia que atiçou o apetite do público por desvendar segredos, ao mesmo tempo que expunha estações de interceptação e dava início ao primeiro debate global sobre privacidade versus segurança.
Hoje, os entusiastas cripto revivem essa disputa sempre que os legisladores debatem regras que exigem a rastreabilidade do dinheiro na blockchain quando este é lastreado em um valor do mundo real com stablecoins.
No mesmo ano, o engenheiro Gilbert Vernam registrou a patente de uma cifra telegráfica na AT&T e, em 1919, Mauborgne estendeu isso ao princípio do one-time pad (bloco de uso único). Pouco tempo depois, em 1949, Claude Shannon demonstrou que o sistema de Vernam oferecia sigilo perfeito caso as chaves fossem aleatórias, com comprimento no mínimo igual ao das mensagens e nunca reutilizadas. É por isso que as carteiras de hardware dão tanta importância a geradores de números aleatórios seguros: sem uma fonte de alta entropia, o one-time pad transforma-se em uma porta dos fundos para múltiplos usuários.
O período entreguerras e a Segunda Guerra Mundial acabaram por nos trazer o artigo de 1936 de Alan Turing, On Computable Numbers, e seu trabalho nos anos 1940 em Bletchley Park, juntamente com a análise anterior da Enigma feita por Marian Rejewski em 1932. As máquinas teóricas de Turing introduziram a ideia de algoritmos como processos mecânicos, o que mais tarde originou os computadores com programa armazenado que realizam validações de assinaturas de blockchain no silício. Quando um rollup de segunda camada verifica milhares de transações a cada segundo, ele executa a sequência de provas de Turing sobre o que as máquinas podem computar.
O trabalho Communication Theory of Secrecy Systems, publicado por Claude Shannon em 1949, encerrou esse período. Ao colocar o sigilo em um contexto de teoria da informação, ele introduziu noções como confusão, difusão e entropia. Os usuários comuns de criptomoedas deparam-se com essas noções quando o AES-GCM protege as sessões HTTPS pelas quais recebem feeds de preços nos seus apps, ou quando uma cold wallet se recusa a liberar uma chave, independentemente de quantas vezes você insira um PIN incorreto.
O tomo Cibernética de Norbert Wiener, de 1948, introduziu a matemática do feedback e do controle, abrindo caminho para os módulos de segurança adaptativos que hoje ajustam os limites de anomalia dentro dos painéis de monitoramento de smart contracts.
As defesas baseadas em machine learning que monitoram operações de wash trading devem tanto aos loops de feedback de Wiener quanto à geração atual de GPUs.
Chaves Públicas e Confiança Digital
Antes que a internet pudesse automatizar o valor, precisávamos criar cifras simétricas compatíveis com os chips de silício. Os relatórios técnicos da IBM publicados por Horst Feistel em 1971 para cifras de bloco conduziram ao Data Encryption Standard do NIST em 1977. A função por rodada e o mecanismo de agendamento do DES plantaram a semente para os torneios modernos do AES, assegurando que uma transação de stablecoin entre continentes permaneça privada dentro de túneis TLS.
Pouco depois, Ralph Merkle publicou sua tese de 1979 sobre árvores de hash unidirecionais e nos presenteou com a estrutura da árvore de Merkle, que agora permite que nós verifiquem provas de inclusão sem precisar baixar todos os blocos de dados. Os cabeçalhos dos blocos são checados por cada cliente leve e marketplace de NFTs na EVM com base nessas árvores.
Então ocorreu a revolução: o artigo New Directions in Cryptography, de Whitfield Diffie e Martin Hellman em 1976, introduziu a troca de chaves públicas, enquanto os enigmas propostos por Ralph Merkle forneceram o terceiro pilar necessário. De repente, desconhecidos podiam estabelecer um segredo compartilhado através de canais abertos. Para o proprietário comum de uma carteira, esse milagre é o handshake que ocorre por trás de cada leitura de QR code ao emparelhar um aplicativo móvel com uma extensão de navegador.
O RSA foi apresentado em 1977, quando Ron Rivest, Adi Shamir e Leonard Adleman publicaram A Method for Obtaining Digital Signatures and Public-Key Cryptosystems. O algoritmo baseava-se no uso de grandes números primos e, desde então, serviu de base para assinaturas digitais, atualizações de software e certificados SSL que os principais sites de negociação cripto renovam anualmente. Até mesmo serviços de custódia que utilizam módulos de segurança em hardware recorrem ao RSA e a variantes de curvas elípticas como raiz de confiança.
Os protocolos de autenticação amadureceram em paralelo. A criptografia é uma versão da solução para esse problema e, em 1978, o artigo Using Encryption for Authentication, de Roger Needham e Michael Schroeder, propôs fluxos de desafio-resposta muito semelhantes aos tíquetes do Kerberos, porém uma década antes. O mobile banking e as exchanges centralizadas continuam utilizando métodos de concessão de tíquetes derivados dessa linhagem para sincronizar sessões com segurança.
A década de 1980 diversificou o conjunto de ferramentas. As assinaturas de logaritmo discreto de Taher ElGamal em 1985 serviram de base para o Digital Signature Algorithm de 1994 e para as assinaturas multisig baseadas em Schnorr da atualidade. Em 1985, a criptografia de curvas elípticas foi inventada de forma independente por Neal Koblitz e Victor Miller, fornecendo a blockchains como a do Bitcoin um esquema de assinatura conciso. O artigo de David Chaum sobre assinaturas cegas em 1983 e seus protocolos criptográficos para e-mails não rastreáveis, dois anos depois, foram os precursores do dinheiro digital muito antes de Satoshi Nakamoto reinventá-lo.
Quando as chaves de 56 bits do DES se tornaram vulneráveis, a adoção pelo NIST em 2001 do algoritmo Rijndael expandiu-se gradualmente para oferecer segurança de 128 e, depois, de 256 bits para todos.
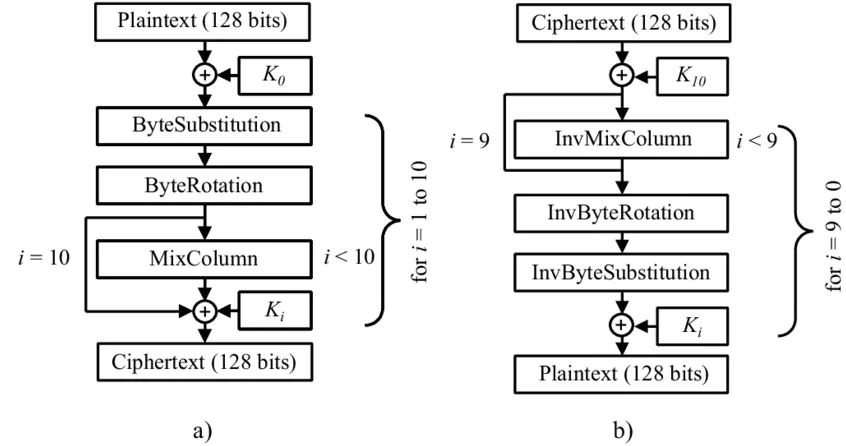
O AES-GCM agora criptografa as chamadas JSON-RPC emitidas por aplicativos de carteira, uma demonstração da resiliência acessível ao consumidor que as disputas governamentais podem render.
A teoria alcançou os softwares comerciais nos anos 1990. O pacote Pretty Good Privacy de Phil Zimmermann, em 1991, trouxe a criptografia de ponta a ponta para os computadores pessoais e, no mesmo ano, Paul Kocher publicou um artigo pela Bellcore expondo ataques de temporização, exigindo que os projetistas de hardware mascarassem canais laterais. O proof-of-work como medida antispam foi formalizado pelo “Hashcash” de Adam Back em 1997; mais tarde, evoluiu para proteger o consenso descentralizado. Enquanto isso, o artigo de precificação por processamento de 1992, de Cynthia Dwork e Moni Naor, antecipou os mercados de taxas com os quais todo investidor cripto lida ao interagir com dapps on-chain.
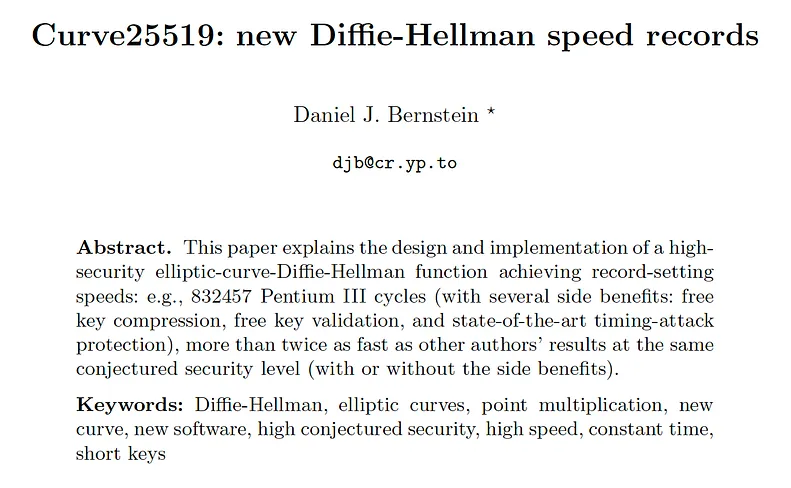
As funções hash também evoluíram. Operações em tempo constante foram introduzidas nas blockchains modernas a partir da percepção de falhas de design no trabalho de 1993 de Bart Preneel sobre funções de compressão unidirecionais, da adoção do SHA-256 em 2000 e da Curve25519 de Dan Bernstein em 2005, com as assinaturas Ed25519 seguindo seus passos em 2012. As assinaturas BLS (introduzidas por Dan Boneh, Ben Lynn e Hovav Shacham em 2001) foram implementadas recentemente para agregar validadores no consenso da Ethereum e reduzir mensagens sobrecarregadas.
Esses artigos são mais do que patrimônio histórico; eles operam dentro de cada carteira. Aqui estão alguns ecos desse legado na rotina diária do ecossistema cripto:
1. Tokens de autenticação de dois fatores originam-se da mesma aritmética modular do protocolo de troca de chaves Diffie-Hellman, permitindo que uma hot wallet sincronize de forma segura com um celular.
2. Pools de depósito e saque em categorias de armazenamento a frio utilizam a blindagem de Chaum, recorrendo também a cadeias de hash de Lamport para conciliar saques sem expor suas chaves de assinatura.
3. Auditorias de contratos inteligentes empregam os modelos de ataque de Kocher e limites de frequência no estilo Hashcash para conter bots, garantindo que os painéis de staking permaneçam responsivos em momentos de volatilidade.
Fronteiras Pós-Quânticas e a Vida Cotidiana
E então, em outubro de 2008, Satoshi Nakamoto apresentou ao mundo o white paper intitulado Bitcoin: A Peer-to-Peer Electronic Cash System — integrando árvores de Merkle, Hashcash e assinaturas digitais em uma economia. O primeiro bloco gênese entrou em operação em janeiro de 2009, provando que incentivos econômicos poderiam ser usados para manter um livro-razão contábil sem uma autoridade centralizada. Essa concatenação de pesquisas ainda serve de base para cada toque com o qual você confere um saldo em uma plataforma play-to-earn.
No mesmo ano, a tese de Craig Gentry, A Fully Homomorphic Encryption Scheme, demonstrou que a computação arbitrária sobre dados criptografados é viável. Hoje, vinte anos depois, as exchanges usam provas homomórficas em lote para balancear conversões com moedas fiduciárias sem revelar informações dos clientes às contrapartes. Para os usuários, isso oferece uma forma de comprovar solvência ou renda mantendo as chaves privadas.
A computação multipartidária segura avançou muito desde o protocolo SPDZ de 2011, desenvolvido por Nigel Smart e colaboradores, permitindo que instituições de custódia compartilhem chaves entre cossignatários autorizados. Quando uma mesa de operações aprova uma grande transferência, a aritmética do tipo SPDZ assegura que nenhum colaborador isolado consiga negociar o segredo.
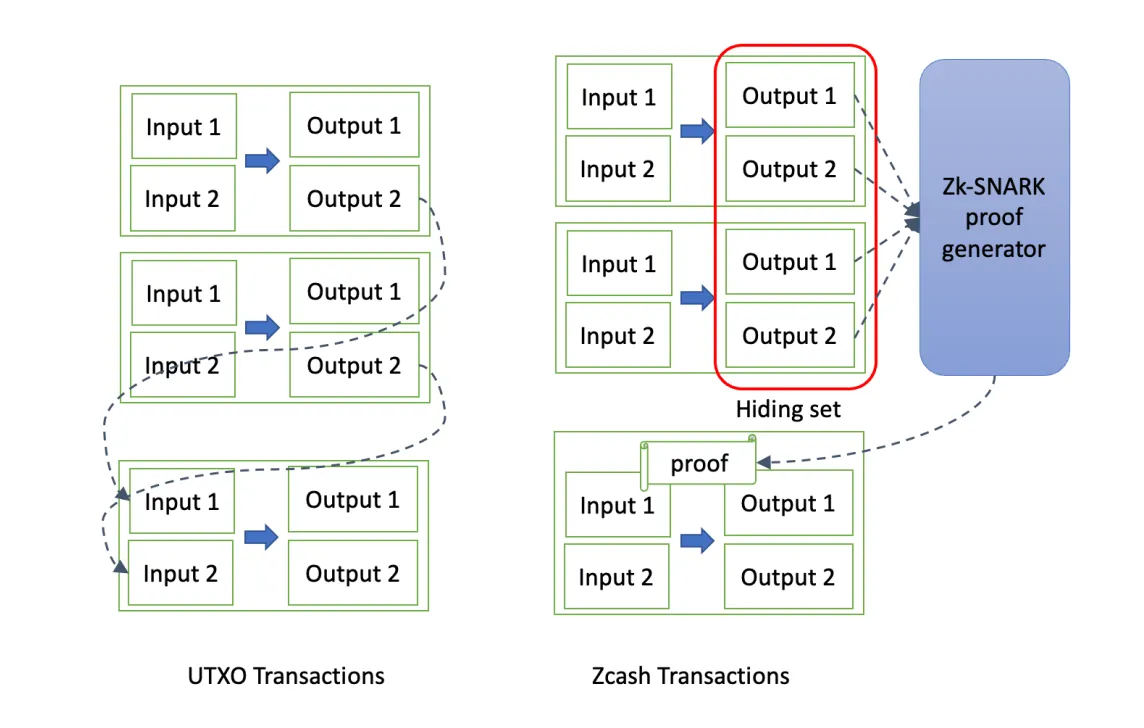
A pesquisa em conhecimento zero acelerou em seguida. O artigo de 2012 de Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer e Madars Virza atraiu pela primeira vez a atenção dos leitores de blockchain para os zk-SNARKs, levando por fim ao Zcash em 2016 e às pontes focadas em privacidade dos dias de hoje. O protocolo Sonic de Mary Maller em 2018 e o sistema Plonk de Ariel Gabizon em 2019 reduziram os custos dos algoritmos de prova, viabilizando que carteiras móveis realizem a verificação instantânea de transações blindadas.
Provas de intervalo com tamanho logarítmico foram introduzidas no artigo Bulletproofs de 2018, de Benedikt Bünz, sendo incorporadas em privacy coins e exchanges descentralizadas para provar a suficiência de garantias colaterais sem expor o saldo. A iminente adoção do Bulletproofs++ por várias equipes de Layer 2 em 2025 viabilizará negociações DeFi confidenciais e rápidas em hardwares de consumo geral.
Avanços oportunos também aprimoraram os modelos de consenso. O trabalho em tolerância a falhas bizantinas foi refinado no artigo Practical Byzantine Fault Tolerance de 2001, por Leslie Lamport, Dahlia Malkhi e outros, enquanto o artigo de Silvio Micali sobre a Algorand em 2017 apontou um caminho viável para um proof of stake escalável. O Merge da Ethereum em 2022 — baseado na pesquisa de 2017 do Casper FFG — permite agora que usuários comuns façam staking por meio de pools, sintetizando páginas densas de matemática em uma interface amigável.
Os canais de pagamento em Layer-2 expandiram-se com o artigo da Lightning Network de 2015, escrito por Joseph Poon e Thaddeus Dryja, e as especificações BOLT seguintes. Suas transações de compromisso e protocolos de penalidade são, na verdade, aplicações diretas de contratos com travas de hash e tempo estudados no ano 2000, proporcionando taxas inferiores a um centavo a compradores em lojas físicas que pagam com cartões integrados a criptomoedas.
Uma nova urgência surgiu com as projeções quânticas. O CRYSTALS-Kyber e o CRYSTALS-Dilithium foram selecionados pelo NIST para padronização em 2022, com rascunhos das normas FIPS 203 e FIPS 204 distribuídos a fornecedores a partir de 2024. Em 2024, exchanges como Coinbase e Binance iniciaram testes beta de encapsulamento de chaves baseado em Kyber em módulos de hardware; ao mesmo tempo, o roadmap de firmware da Ledger para 2025 contém propostas para provas híbridas de RSA/Kyber, garantindo que uma solicitação de swap possa resistir aos adversários quânticos do futuro.
Estudos realizados em 2024 e 2025 expandiram a teoria, tornando-a prática e aplicável.
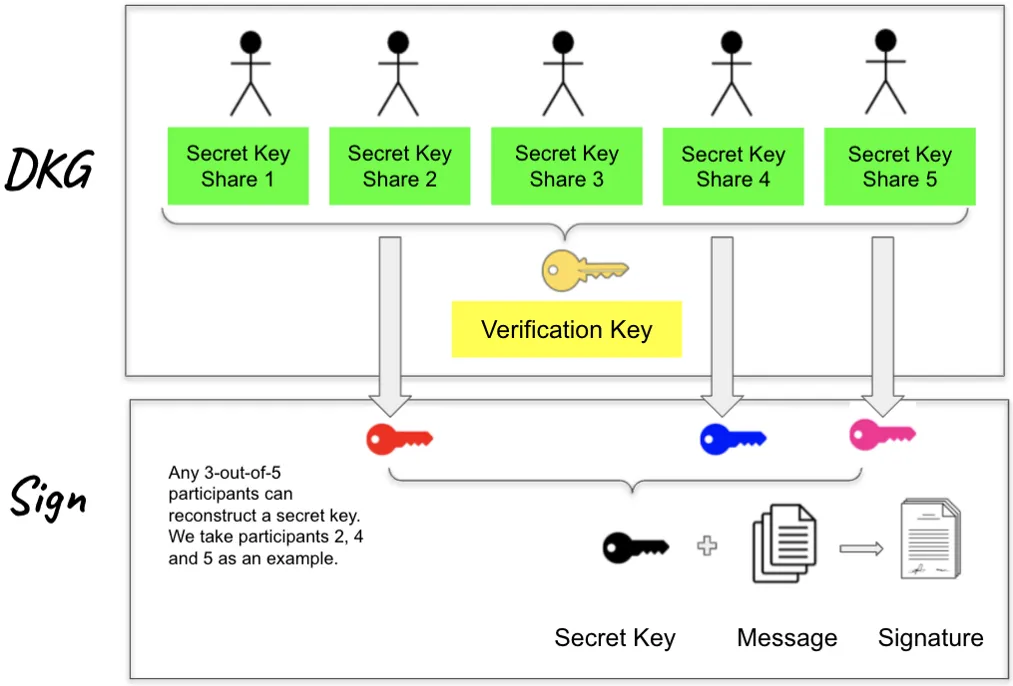
No início de 2024, o esquema de assinatura por limiar FROST atingiu o status de rascunho na IETF, permitindo que carteiras multisig assinem conjuntamente com rodadas eficientes. Os protótipos de danksharding da Ethereum basearam-se no artigo de 2020 sobre compromissos polinomiais de Kate e na especificação do Proto-Danksharding de 2023, viabilizando rollups que liquidam pagamentos em ledgers globais para trabalhadores autônomos com taxas muito mais acessíveis.
A pesquisa de abstração de contas, consolidada em uma variedade de detalhes cruciais no padrão ERC-4337 de 2023 da Ethereum e na proposta EIP-7702 de 2024, é o que torna as carteiras baseadas em smart contracts acessíveis ao público em geral. Artigos da Trail of Bits e da Fundação Ethereum quantificaram a economia dos bundlers, permitindo finalmente a implementação de signers biométricos ou recuperação social no ecossistema DeFi sem exigir que ninguém memorize seed phrases.
Hoje, a trajetória do investidor cripto é orientada por esses marcos históricos. Cópias de segurança de carteiras utilizam o compartilhamento de segredos de Shamir de 1979, enclaves de hardware implementam o white paper de atestação remota do SGX de 2016, e equipes de conformidade com senhas consultam a orientação da Travel Rule do GAFI de 2021 junto a atestações de conhecimento zero desenvolvidas em 2023 pela Electric Coin Company. Ao buscar rendimentos em DeFi, o investidor está atuando na interseção exata de provas formais, ciência regulatória e design de interfaces.
Mesmo tarefas rotineiras, como transferir USDT na rede TRON, têm origem nesses artigos. Os mercados de aluguel de Energy que surgiram após o artigo da TRON Virtual Machine em 2018 utilizam modelos de precificação baseados em recursos, originalmente propostos nas provas de trabalho de Dwork e Naor. Quem avalia se deve alugar TRON Energy por meio de um pool de delegação ou simplesmente terceirizar o processo analisa custos, regras de delegação e a reputação dos provedores ao escolher um marketplace de TRON Energy.
Em um futuro próximo, colaborações como o artigo de 2024 do MIT e de Stanford sobre verificação de blocos condensados, ou as pesquisas de 2025 da Universidade de Waterloo sobre smart contracts confidenciais baseados em reticulados, oferecem caminhos de modernização que os traders iniciantes talvez nunca venham a conhecer diretamente. Contudo, sempre que uma carteira em hardware sincroniza com mais rapidez, ou uma remessa agrupa mais micropagamentos em um único bloco, isso ocorre porque pesquisadores trabalharam por séculos para converter suposições em projetos científicos consolidados.
Junta, essa linhagem demonstra uma verdade irrefutável: sem as estatísticas de al-Kindi, a entropia de Shannon, a troca de chaves de Diffie e Hellman, as assinaturas do RSA, o consenso de Nakamoto e as inovações em conhecimento zero e computação pós-quântica das décadas de 2010 e 2020 — o vocabulário cripto seria apenas um discurso vazio. A capacidade de escanear um código, assinar uma mensagem ou trocar um token depende diretamente dos artigos científicos que forneceram a certeza de que cada etapa é coerente e segura.
Este artigo foi trazido até você pela Netts. A Calculadora de Transferência de USDT da Netts é um de seus múltiplos recursos, permitindo descobrir com precisão quanta Energy será necessária alugar para sua próxima transação: