Săn Tiền Thưởng Lỗi Crypto: Kiếm Tiền Từ Việc Hack Blockchain
Trước blockchain đã có Netscape, Google và Heartbleed. Giờ đây là thời đại của Immunefi, những khoản tiền thưởng mười triệu đô la và các hợp đồng thông minh đang chờ được mổ xẻ.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
Định kiến gắn liền với từ "hacker" dai dẳng một cách đáng kinh ngạc: một gã trẻ tuổi mặc áo hoodie đen, nhìn chằm chằm vào màn hình trong một căn phòng tối tăm, đánh cắp mật khẩu của những người quá tin tưởng vào internet. Hình ảnh đó đã tồn tại qua nhiều thập kỷ trong văn hóa bảo mật ngoài đời thực bởi vì nó là một cách tiện lợi để biến một thứ phức tạp thành một kẻ phản diện — và kẻ phản diện thì luôn hữu ích. Điều bạn thường ít nghe thấy hơn là một số hacker giỏi nhất lại đứng ở phía bên kia chiến tuyến, tìm ra các lỗ hổng trước những kẻ bất lương (và nhận thù lao xứng đáng cho công sức của mình). Hoạt động này có tên gọi riêng, có truyền thống lâu đời và một cơ cấu chuyên nghiệp có từ nhiều thập kỷ trước khi blockchain ra đời.
Chương trình săn tiền thưởng lỗi (bug bounty) có tổ chức, theo phong cách hiện đại đầu tiên được khởi xướng vào ngày 10 tháng 10 năm 1995 bởi Netscape. Khi đó, công ty đang phát triển Navigator 2.0, trình duyệt dẫn đầu thị trường thời bấy giờ, và đã đưa ra lời kêu gọi công khai: hãy tìm một lỗi bảo mật, báo cáo lỗ hổng đó một cách có trách nhiệm cho công ty và nhận tiền thưởng cho nỗ lực của bạn. Dù ngân sách khá khiêm tốn theo tiêu chuẩn ngày nay — 50.000 USD chia cho toàn bộ chương trình — ý tưởng này thực sự mang tính đột phá. Netscape trên thực tế đã công khai thừa nhận rằng phần mềm của họ có những lỗ hổng mà nội bộ không thể phát hiện và những người bên ngoài có thể ở vị thế tốt hơn để tìm ra chúng. Hơn cả tiền bạc, đó là ý nghĩa của sự thừa nhận ngầm này.
Phong trào này khởi đầu chậm chạp trong suốt những năm 2000 và chỉ thực sự bứt tốc khi các nền tảng lớn tham gia. Năm 2010, Google công bố Chương trình Thưởng Lỗ hổng Bảo mật (Vulnerability Reward Program), chương trình mà chỉ riêng ngày nay đã chi trả hơn 12.000.000 USD cho các nhà nghiên cứu và lũy kế đến nay đã hơn 50.000.000 USD. Mãi đến năm 2013, Microsoft mới theo kịp xu hướng với một chương trình chính thức, và Apple — công ty từ lâu đã phản đối ý tưởng này — cuối cùng đã mở một chương trình công khai của riêng mình vào năm 2020. Đến giữa những năm 2010, bug bounty đã trở thành thông lệ phổ biến đối với bất kỳ công ty công nghệ nào nghiêm túc về bảo mật, với các dịch vụ như HackerOne và Bugcrowd xuất hiện để hỗ trợ triển khai các chương trình trên quy mô lớn bằng cách kết nối các công ty với những nhà nghiên cứu bảo mật độc lập chuyên săn tìm lỗ hổng toàn thời gian.
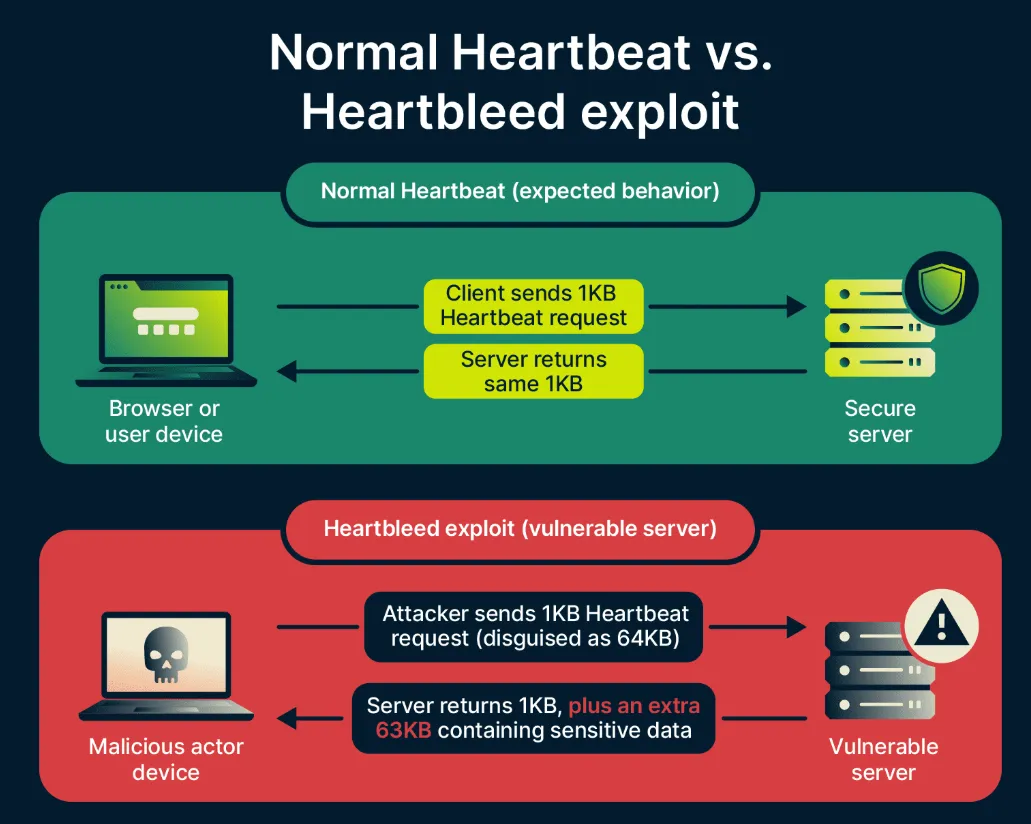
Tuy nhiên, không phải tất cả các phát hiện bảo mật lớn đều diễn ra trong một chương trình bug bounty chính thức, và một số vụ nghiêm trọng nhất đã minh họa cho những gì có thể xảy ra khi không có chúng. Trở lại năm 2014, hai nhóm — Neel Mehta của Google và nhóm tại công ty Codenomicon của Phần Lan — đã độc lập phát hiện ra một lỗ hổng nghiêm trọng trong OpenSSL, thư viện mật mã làm nền tảng cho một phần lớn lưu lượng truy cập được mã hóa trên internet. Lỗ hổng mới được phát hiện này, được gọi là Heartbleed, cho phép kẻ tấn công đọc bộ nhớ từ một máy chủ (vốn là nơi chúng không thể truy cập), làm lộ khóa cá nhân dưới dạng văn bản thuần túy (clear text), thông tin xác thực được hàng chục nghìn dịch vụ sử dụng và dữ liệu người dùng. Không có khoản tiền thưởng lỗi nào để nhận ở đó. Mặc dù lỗ hổng đã được báo cáo có trách nhiệm, nó đã phơi bày trong khoảng thời gian từ lúc phát hiện đến khi vá lỗi dài hơn bất kỳ ai trong chúng ta muốn nghĩ tới, và hậu quả kéo theo là một cuộc chạy đua toàn cầu kéo dài nhiều tháng trời cho đủ mọi thứ, từ bản vá phần mềm, cập nhật nội dung cho đến chuyển tiếp lưu lượng. Một kịch bản giả định — điều gì sẽ xảy ra nếu cơ quan tình báo chính phủ hoặc tổ chức tội phạm phát hiện ra nó trước — đã đủ đáng lo ngại để thúc đẩy việc triển khai các chương trình tiết lộ lỗ hổng có cấu trúc trên toàn ngành.
Tại Sao Crypto Cần Mũ Trắng Hơn Hầu Hết Các Lĩnh Vực Khác
Do đó, bài toán bảo mật trong blockchain về mặt cấu trúc khác biệt (và về cơ bản phức tạp hơn) so với bài toán bảo mật phần mềm thông thường, điều này lý giải tại sao bug bounty lại trở thành một phần cốt lõi trong bối cảnh nơi đây.
Trong phần mềm truyền thống, một lỗ hổng dù nghiêm trọng nhưng vẫn có giới hạn. Một ứng dụng web của ngân hàng bị xâm nhập có thể làm rò rỉ dữ liệu hoặc gây ra gian lận, nhưng thiệt hại được kiềm tỏa trong một hệ thống có luật pháp, bảo hiểm, phát hiện gian lận và khả năng đảo ngược các giao dịch bất hợp pháp. Dòng tiền luôn có dấu vết lưu lại. Kẻ tấn công không hoạt động trong một khoảng chân không.
Còn các kịch bản thiệt hại trong DeFi thì sao: một vụ khai thác thành công (hoặc thất bại) diễn ra khác biệt trên hầu hết mọi khía cạnh. Chỉ trong vài giây, toàn bộ tiền trong một giao thức có thể bị rút cạn nếu kẻ xâm nhập khai thác được một lỗ hổng thời gian (timing flaw) trong hợp đồng thông minh. Nếu thành công, kẻ tấn công đã chiếm được tiền mã hóa — thứ không chỉ khó truy vết mà còn gần như không thể thu hồi nếu không có sự hợp tác của chính kẻ nắm giữ. Không ai có thể hoàn tác giao dịch vì không có cơ quan trung ương nào tồn tại. Tại bất kỳ thời điểm nào, hàng tỷ đô la nằm bất biến trong các hợp đồng thông minh có thể đọc công khai và hoạt động tự động này. Code chính là sản phẩm của bạn, và sản phẩm của bạn chính là một két sắt. Hầu như mọi cơ chế đều vận hành theo nguyên tắc ai đến trước được phục vụ trước, với cứu cánh duy nhất là bản ghi không thể phá vỡ trên chuỗi.
Đây là điều khiến cho thế trận giáo - khiên trong crypto trở nên vô cùng cấp bách. Kể từ thời điểm bạn triển khai bất kỳ giao thức nào nắm giữ giá trị, nó đã trở thành một vector tấn công ngay từ ngày đầu tiên. Các kẻ tấn công không hề hoạt động vô tổ chức. Một số có liên hệ với các quốc gia, một số là các tổ chức tội phạm tinh vi, và nhiều kẻ khác chỉ đơn giản là vô đạo đức và thành thạo Solidity; chúng có sẵn tiền mặt và rình rập như chim ưng trước mọi thứ được triển khai. Chờ đợi người dùng rời bỏ dịch vụ vì các sự cố bảo mật không phải là một chiến lược kinh doanh bền vững. Không, lựa chọn duy nhất là tìm ra những lỗ hổng đó trước những kẻ khác — và thuê những người đủ tài năng để tìm ra chúng.
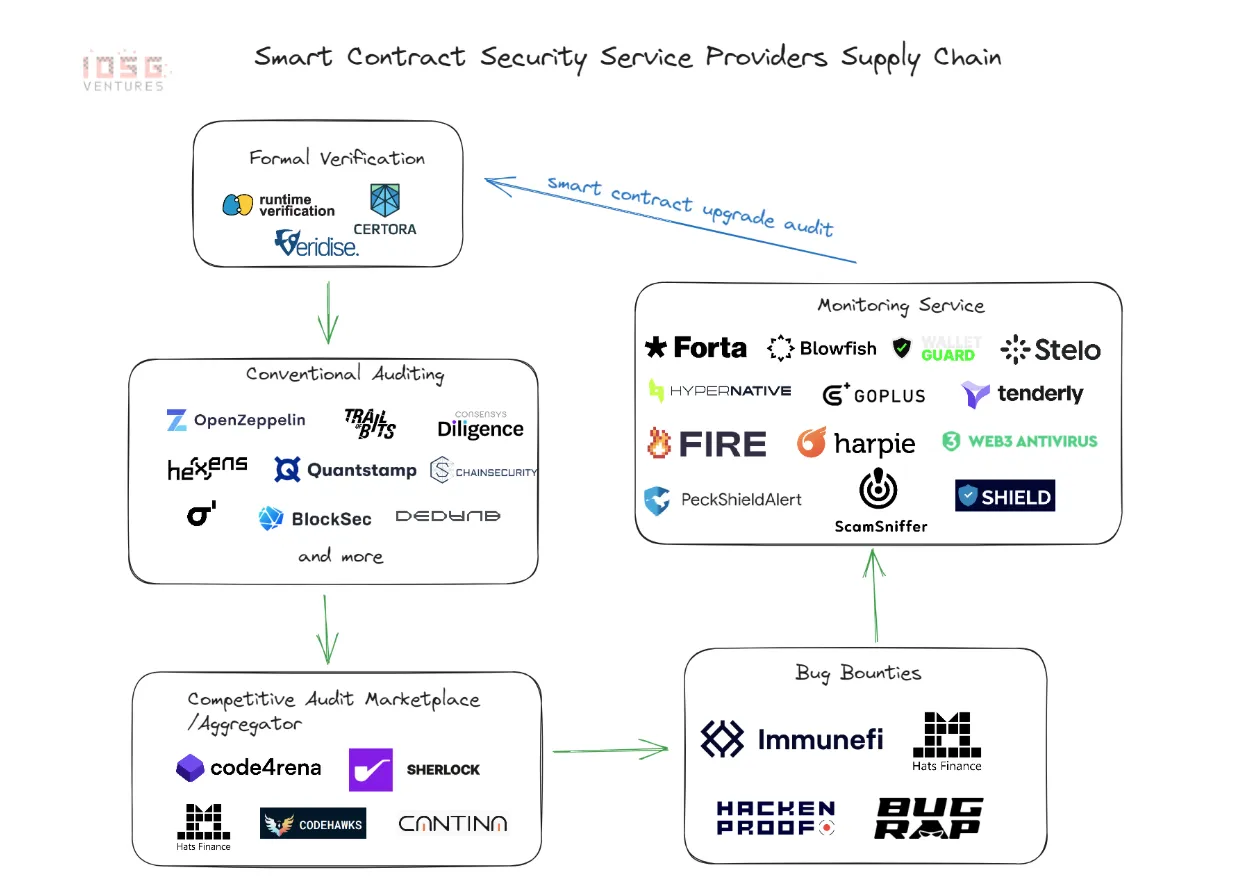
Kiểm toán (auditing) và kiểm thử xâm nhập (penetration testing) — việc thuê một công ty bảo mật rà soát lại mã trước khi bạn triển khai — là điều cần thiết, nhưng hoàn toàn không đủ. Các cuộc kiểm toán thường bị giới hạn về thời gian và được thực hiện bởi các nhóm có quy mô cố định. Một hệ thống hợp đồng "thông minh" có thể có hàng triệu kịch bản tương tác tiềm năng và một nhóm kiểm toán chịu áp lực thời gian sẽ chỉ bao quát được những kịch bản rõ ràng hơn. Các chương trình bug bounty mở rộng phạm vi tìm kiếm ra một chân trời rộng lớn hơn nhiều, tận dụng một mạng lưới các nhà nghiên cứu toàn cầu với những nền tảng khác nhau, mô hình tư duy khác nhau và thời gian không giới hạn. Sự kết hợp của cả hai — kiểm toán nội bộ toàn diện trước khi lên mainnet, sau đó duy trì một chương trình bug bounty liên tục — là tiêu chuẩn cốt lõi cho tư duy bảo mật giao thức ngày nay.
Bài Toán Kinh Tế Của CEO: Một Nghìn Đô La Hay Một Triệu Đô La
Lý do kinh tế cho các chương trình bug bounty đủ rõ ràng để không cần giải thích; nhưng trên thực tế nó vẫn cần được mổ xẻ vì chi phí phải chi trả ngay lập tức, trong khi khoản tiết kiệm lại mang tính lý thuyết và dàn trải trong một khoảng thời gian dài.
Một giao thức treo thưởng 10.000 USD cho một lỗ hổng nghiêm trọng đã chi 10.000 USD cho sự an toàn của mình. Cũng chính giao thức đó nếu không phát hiện lỗ hổng nào (chúng ta vừa thấy một kẻ xấu khai thác điều này), có thể mất trắng toàn bộ tài sản tích lũy, hàng chục triệu đô la biến mất nhanh chóng cùng vô vàn rắc rối phức tạp hơn cần lo nghĩ, thậm chí thông thường là mất luôn toàn bộ hoạt động kinh doanh. Tiền thưởng không phải là một khoản chi phí — nó là một khoản chi trả bảo hiểm phủ đầu trước khi sự cố được bảo hiểm kịp xảy ra. Không lời biện luận nào đem lại nhận thức trực quan về bài toán này trước khi ra mắt — mọi CEO từng trải qua một vụ khai thác lớn đều hiểu thấu điều đó. Những người chưa từng trải qua chỉ coi chi phí bảo mật như một khoản chi phí vận hành cần giảm thiểu nhằm đáp ứng tiêu chuẩn đối phó.
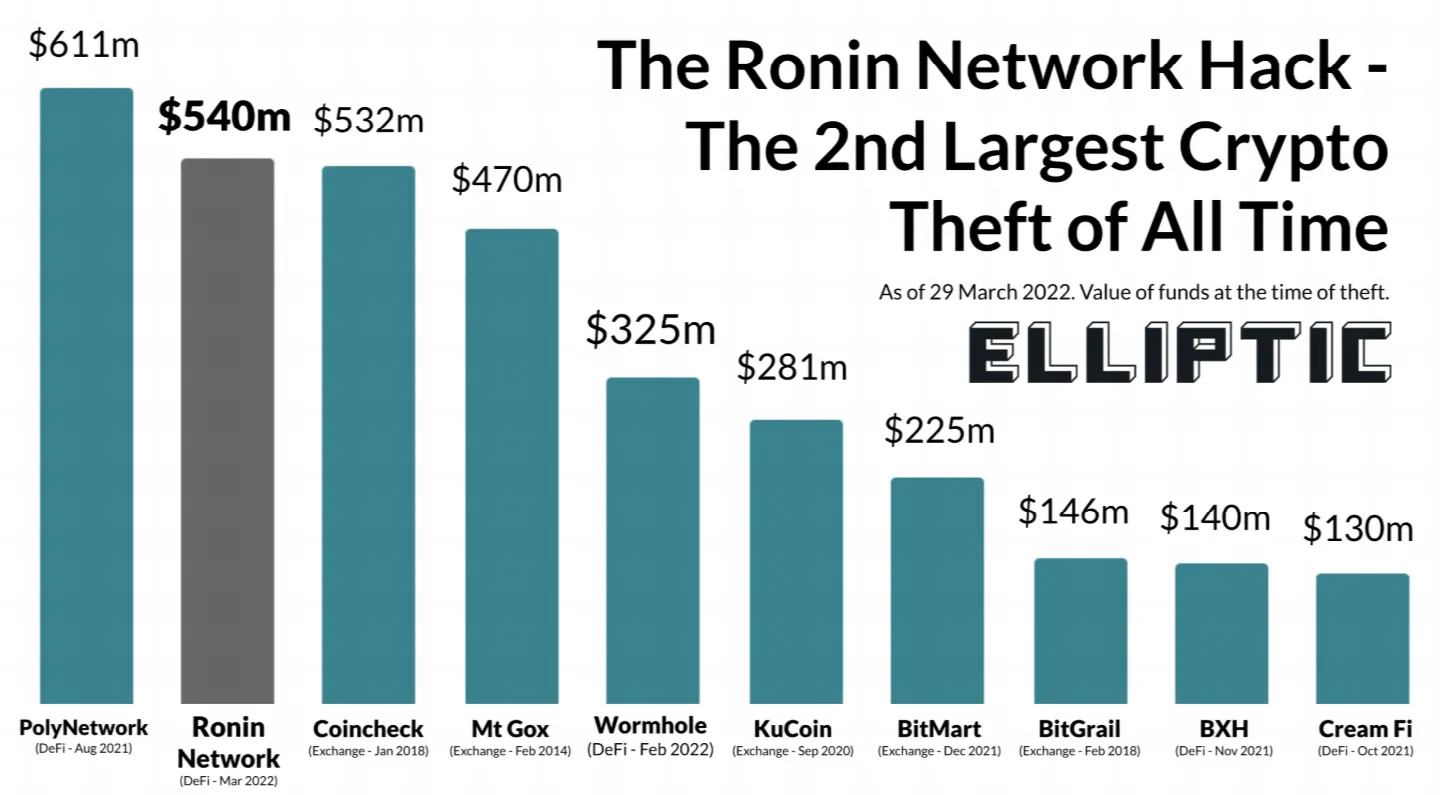
Số liệu về tổn thất được chứng minh qua lịch sử các vụ khai thác DeFi. Ví dụ, chỉ riêng trong năm 2022, cầu nối Ronin Network đã chịu thiệt hại 625 triệu USD. Một cầu nối khác là Wormhole đã bị hack vào tháng 1 với thiệt hại 320 triệu USD. Cầu nối Nomad — 190 triệu USD bị bốc hơi khi mọi người dùng đều có thể rút cạn giao thức sau khi mô hình tấn công ban đầu được xác định — một lỗ hổng đáng lẽ chỉ tốn 50.000 USD tiền thưởng để phát hiện và khắc phục. Đây không phải là những trường hợp cá biệt. Đây là hồ sơ chính thức ghi lại những gì diễn ra trong một môi trường giá trị cao, nơi việc tìm ra các 'lỗ hổng' red team được đền đáp rất hậu hĩnh và cái giá phải trả cho việc khai thác tấn công bằng không.
Một rủi ro ít được nhắc đến hơn lại diễn ra theo chiều ngược lại. Một giao thức mở một chương trình bug bounty trước khi chuẩn bị đầy đủ chẳng khác nào gửi một lời mời công khai để thiên hạ tìm ra tất cả những gì đội ngũ nội bộ đã bỏ sót — và nếu cơ sở mã được kiểm toán kém, con số đó có thể là tất cả mọi thứ. Ví dụ, một chương trình với giới hạn 100.000 USD được khởi động trên một hệ thống hợp đồng có hai mươi lỗ hổng nghiêm trọng có thể phải nhận các báo cáo đồng thời, làm cạn kiệt toàn bộ ngân sách tiền thưởng trong vài ngày; trong khi giao thức vẫn chưa thể vận hành an toàn. Kịch bản này cho thấy nhiều dự án DeFi đời đầu đã rơi vào tình cảnh tương tự: một chương trình tiền thưởng được công bố công khai, và các báo cáo dồn dập đổ về cho thấy cuộc kiểm toán nội bộ trước đó chỉ là cưỡi ngựa xem hoa; chi phí khắc phục nhanh chóng vượt xa số tiền nhóm đã dành ra cho toàn bộ kế hoạch bảo mật của họ. Bài học ở đây không phải là bug bounty tiềm ẩn rủi ro — mà là chúng đòi hỏi một tiêu chuẩn chất lượng mã tối thiểu. Các giao thức tự đẩy mình vào thảm họa tồi tệ nhất khi tung ra một chương trình tiền thưởng để thay thế cho công tác bảo mật nội bộ thực chất thay vì xem nó như một sự bổ sung.
Bài học rút ra từ những thực tế đó đã định hình nên quy trình chuẩn sau: đánh giá nội bộ, một hoặc nhiều cuộc kiểm toán bên ngoài bởi các công ty uy tín, sau đó mới đưa vào hoạt động cùng với một chương trình bug bounty thường trực. Một số đơn vị khác áp dụng thêm biện pháp triển khai theo giai đoạn — giới hạn mức giá trị rủi ro tối đa (value-at-risk) của giao thức trong một khoảng thời gian xác định khi chương trình tiền thưởng đang hoạt động, và chỉ mở rộng thanh khoản khi không có lỗi nghiêm trọng nào phát sinh. Cách làm này chậm hơn và thường tốn kém hơn so với việc vội vã đưa ra thị trường. Nhưng lựa chọn ngược lại đôi khi phải trả giá bằng thảm họa.
Hệ Sinh Thái: Nền Tảng, Chương Trình Và Những Khoản Tiền Thưởng Kỷ Lục
Cơ sở hạ tầng bug bounty trong tiền mã hóa đã trưởng thành đáng kể kể từ những ngày đầu của các email tiết lộ lỗ hổng tự phát và các khoản thưởng mang tính ngẫu hứng.
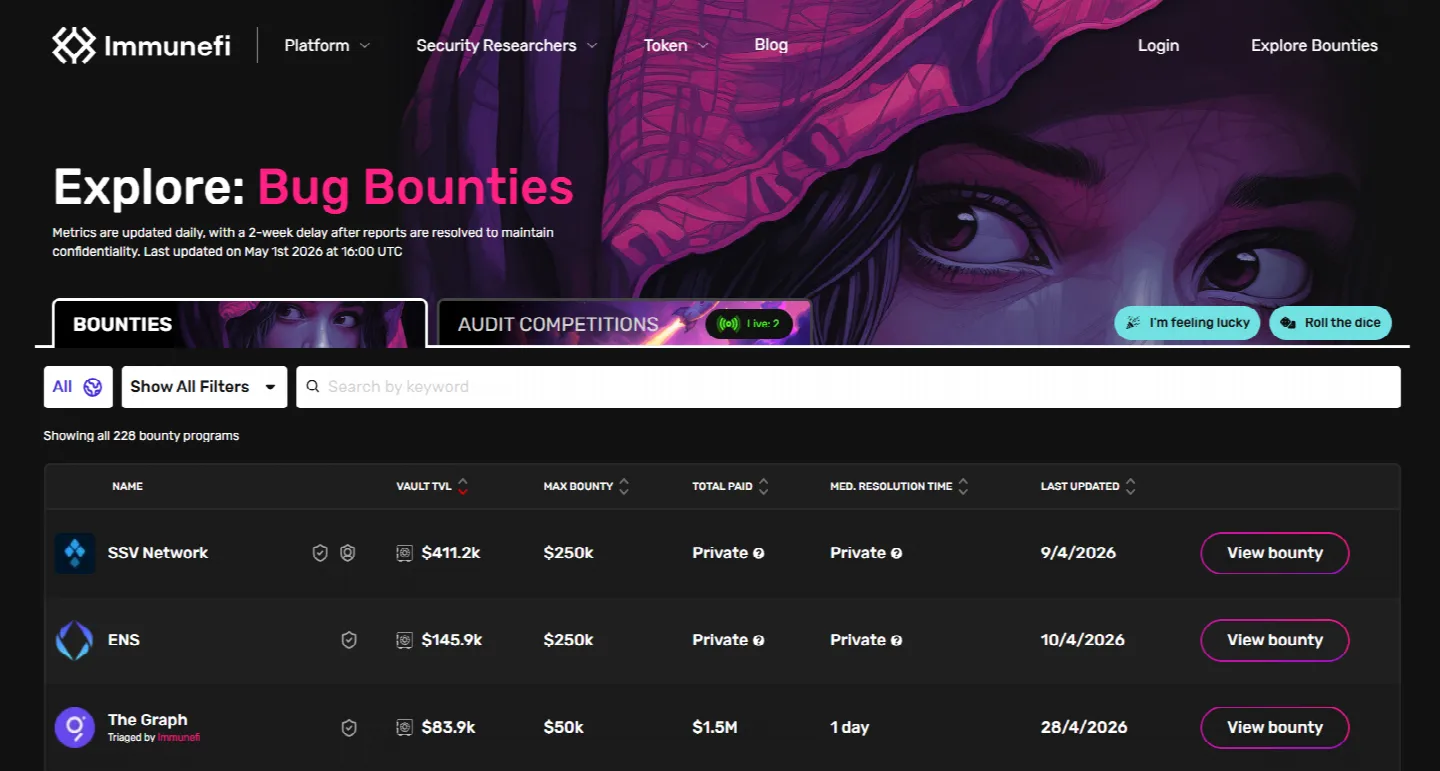
Immunefi là nền tảng lớn nhất trong lĩnh vực này, được ra mắt vào tháng 12 năm 2020. Tính đến đầu năm 2026, nền tảng này đã chi trả hơn 100 triệu USD cho các nhà nghiên cứu qua hơn 3.000 báo cáo lỗi, và tuyên bố đã giúp ngăn chặn tổn thất hơn 25 tỷ USD trên ít nhất 500 giao thức. Nền tảng này phục vụ một cộng đồng khoảng 45.000 nhà nghiên cứu bảo mật đã đăng ký, hỗ trợ các quy trình tiết lộ có cấu trúc và làm trung gian cho các cuộc đàm phán giữa nhà nghiên cứu và giao thức về phân loại mức độ nghiêm trọng cũng như giá trị thanh toán. Immunefi nhận một phần hoa hồng từ các khoản chi trả tiền thưởng, điều này giúp điều chỉnh lợi ích của họ một cách hợp lý với cả hai bên của thị trường: họ hoạt động tốt hơn khi các nhà nghiên cứu tìm ra lỗi thực sự và các giao thức trả tiền cho những lỗi đó.
Khoản thanh toán đơn lẻ lớn nhất trong lịch sử nền tảng vẫn là phần thưởng trị giá 10 triệu USD được trả vào tháng 2 năm 2022 cho một nhà nghiên cứu có biệt danh "satya0x" vì đã tìm ra lỗ hổng proxy chưa được khởi tạo trong cầu nối Wormhole. Nếu bị khai thác, lỗ hổng này có thể làm lộ lượng tài nguyên bị khóa trị giá khoảng 736 triệu USD. Nhà nghiên cứu đã báo cáo một cách có trách nhiệm và được trao khoản tiền thưởng lỗi lớn nhất từng được ghi nhận vào thời điểm đó. Vào tháng 12 năm 2021, Polygon đã chi 2,2 triệu USD để mua lại một lỗi nghiêm trọng từ nhà nghiên cứu Leon Spacewalker, lỗi này có thể cho phép đúc tới 9,3 tỷ token MATIC — tương đương hàng tỷ đô la tại thời điểm giá tiền mã hóa lúc bấy giờ. Phép tính này rất rõ ràng ở cả hai góc độ: số tiền thưởng là rất lớn về mặt tuyệt đối nhưng lại rất nhỏ nếu so sánh với những gì có thể đã bị mất đi nếu cuộc tấn công không được ngăn chặn.
Các chương trình khuyến khích chuyên biệt do chính các giao thức vận hành hiện đã đạt đến những con số khó có thể tưởng tượng được chỉ vài năm trước. Mức chi trả tối đa lên tới 15,5 triệu USD cho các lỗ hổng nghiêm trọng trong chương trình v4 của Uniswap. LayerZero có các khoản tiền thưởng mở trị giá 15 triệu USD. Vào năm 2026, mức chi trả tối đa của Ethereum Foundation đã tăng lên 1 triệu USD. Những con số này không chỉ phải tương xứng với giá trị của những gì các giao thức đang cố gắng bảo vệ, mà chúng còn cần phải tương xứng với tầm vóc của các nhà nghiên cứu mà dự án muốn thu hút sự chú ý — mức trần 1.000 USD sẽ không thể kích thích một người có khả năng khai thác một lỗ hổng làm phá vỡ toàn bộ cấu trúc của một giao thức trị giá hàng tỷ đô la.
Code4rena và Sherlock có cách tiếp cận hơi khác một chút: tổ chức một cuộc thi kiểm toán cạnh tranh trong một khung thời gian nhất định, nhiều nhà nghiên cứu kiểm tra cơ sở mã cùng lúc và nhận phần chia từ tổng giải thưởng dựa trên mức độ nghiêm trọng và tính hợp lệ của phát hiện. Với cộng đồng hơn 8.300 kiểm toán viên đã đăng ký và hơn 24.000 phát hiện duy nhất trên tất cả các cuộc kiểm toán của Code4rena. Đã có hơn 175 cuộc thi như vậy được tổ chức bởi Sherlock. Định dạng cạnh tranh làm thay đổi cơ cấu khuyến khích; các nhà nghiên cứu được thôi thúc tìm kiếm những vấn đề mà người khác có thể bỏ qua vì các phát hiện bị trùng lặp với số lượng lớn thường chỉ nhận được phần thưởng nhỏ hoặc không có gì. Nhìn chung, điều này cũng làm lộ ra các vấn đề trên quy mô lớn hơn so với các cuộc kiểm toán tuần tự hoặc các chương trình tiền thưởng mở đơn lẻ. Các chương trình crypto dành cho các bên nắm giữ Bitcoin Cash khác như Coinbase và MakerDAO vẫn đang được lưu trữ trên github. Trên toàn bộ thị trường bug bounty đang hoạt động trong Web3, hiện có hơn 162 triệu USD tiền thưởng sẵn sàng được trao nếu mọi thứ diễn ra không như kế hoạch, điều này đại diện cho cả quy mô của những gì đang bị đe dọa và một dấu hiệu cho thấy con đường chuyên nghiệp hóa mà nhiều nhà nghiên cứu đã đi qua.
Phân Tích Nghề Thủ Công Này Và Lý Do Nó Không Phải Là Tiền Dễ Kiếm
Hình ảnh một thợ săn tiền thưởng lỗi tình cờ thấy một lỗ hổng vào một buổi chiều và bỏ túi khoản tiền thưởng sáu chữ số không hề phản ánh đúng thực tế của công việc này. Những người kiếm sống ổn định từ việc nghiên cứu bảo mật trong không gian crypto thường là các chuyên gia, những người đã phải trải qua nhiều năm chuẩn bị kỹ thuật trong các lĩnh vực mà hầu hết các nhà phát triển hiếm khi đặt chân tới.
Để tìm ra các khiếm khuyết có mức độ nghiêm trọng cao nhất trong mã hợp đồng thông minh đang chạy thực tế đòi hỏi chuyên môn sâu về Máy Ảo Ethereum (EVM) — không chỉ dừng lại ở việc biết cách viết Solidity, mà còn phải hiểu nó biên dịch thành cái gì, EVM thực sự làm gì khi thực thi bytecode và những tính năng nào của ngôn ngữ được đảm bảo hoặc thậm chí được biết là do trình biên dịch thực hiện, đối chiếu với các trường hợp biên tiềm ẩn có thể trở thành sự cố bảo mật khi kết hợp với các lựa chọn tối ưu hóa gas do các nhà phát triển bị hạn chế về ngân sách và áp lực thời hạn đưa ra. Nó đòi hỏi không chỉ sự hiểu biết về các nhóm lỗ hổng phổ biến — reentrancy, tràn số nguyên, thao túng khoản vay nhanh (flash loan), thao túng giá oracle, lỗi kiểm soát truy cập, lỗ hổng khởi tạo — mà còn cả khả năng phát hiện các vector tấn công mới không tuân theo bất kỳ mô hình đã biết nào. Những phát hiện hữu ích nhất chính là những thứ mà không ai ngờ tới.
Bộ công cụ mà các nhà nghiên cứu sử dụng cho công việc này đã phát triển vượt bậc và hiện bao gồm các công cụ mà trong hầu hết các trường hợp không khác biệt so với những gì một kẻ độc hại sẽ triển khai:
Slither, một framework phân tích tĩnh được phát triển bởi Trail of Bits, có thể quét mã Solidity của bạn dựa trên 40 mẫu lỗ hổng đã biết và cung cấp một kết quả có thứ tự. Đó là bước đầu tiên chứ không phải bước cuối cùng — nó vẫn có kết quả dương tính giả và bỏ sót hoàn toàn các lỗ hổng ở tầng logic.
Mythril sử dụng kỹ thuật thực thi tượng trưng (symbolic execution) để duyệt qua các trạng thái có thể có của hợp đồng và kiểm tra xem có trạng thái nào có thể truy cập được vi phạm các đặc tính bảo mật nhất định do nhà nghiên cứu chỉ định hay không. Tuy nhiên, nó tốn nhiều tài nguyên và chỉ cho phép phân tích nông đối với các hợp đồng phức tạp.
Nó là một công cụ fuzzer dựa trên thuộc tính: dựa trên một tập hợp các bất biến (invariants) mà hợp đồng phải luôn thỏa mãn, nhà nghiên cứu sau đó sẽ chuyển chúng cho Echidna, công cụ này sẽ xoay chuyển qua hàng nghìn chuỗi giao dịch ngẫu nhiên để cố gắng phá vỡ chúng. Nó đặc biệt hiệu quả trong việc tìm kiếm các trường hợp biên trong số học và logic quản lý trạng thái.
Phần lớn các nghiên cứu bảo mật nghiêm túc hiện nay đang được thực hiện bằng cách sử dụng Foundry vì nó có bước chuyển tiếp rất ngắn từ 'Tôi nghĩ cái này sẽ hoạt động' → 'Tôi có thể chứng minh cái này hoạt động', đặc biệt vì hầu hết các nhà nghiên cứu đều viết các bài kiểm tra và mã khai thác của họ trực tiếp bằng Solidity thông qua Foundry.
Với công cụ xác minh hình thức (formal verification) của Certora, các nhà nghiên cứu có thể sử dụng các đặc tả hành vi hợp đồng dưới dạng các hợp đồng toán học, sau đó xác minh đối chiếu với bytecode thực tế. Đây là phương pháp thách thức nhất và cũng khó triển khai nhất xét về mặt kỹ năng và công sức.
Một công cụ khác của Trail of Bits, Manticore thực hiện phân tích động và có thể được sử dụng để tự động tạo ra các đầu vào kích hoạt các đường dẫn mã nhất định trong hợp đồng — điều mà phân tích tĩnh không thể tiếp cận được.
Không có công cụ đơn lẻ nào trong số các công cụ này tự động tìm ra các lỗ hổng nghiêm trọng. Chúng chỉ thu hẹp không gian của các đối tượng tiềm năng và làm nổi bật những gì mà con người sau đó phải đánh giá. Nếu một nhà nghiên cứu không thể đọc hợp ngữ EVM, không thể suy luận về thứ tự giao dịch và không hiểu tính kinh tế của một giao thức DeFi ở cấp độ hệ thống, họ sẽ không thể làm được gì nhiều với kết quả đầu ra của bất kỳ công cụ nào trong số này. Những công cụ này chỉ là phương tiện khuếch đại chuyên môn chứ không thể thay thế nó.
Những khó khăn thực tế này còn vượt xa phạm vi kỹ thuật thuần túy. Cạnh tranh là vô cùng khốc liệt. Trong một cuộc thi kiểm toán trên Code4rena hoặc Sherlock, hàng chục nhà phát triển cùng lúc nghiên cứu một cơ sở mã. Thường chỉ một nhà nghiên cứu tuyên bố quyền sở hữu đối với một phát hiện nghiêm trọng — tất cả những người khác tìm thấy cùng vấn đề đó sẽ chẳng nhận được gì hoặc chỉ được một khoản tiền còm cõi. Một nhà nghiên cứu dành cả tuần cho một cuộc thi và chỉ tìm thấy các vấn đề mức độ trung bình có thể ra về với vài trăm đô la. Biến động thu nhập là rất cao và những khoảng thời gian dài trắng tay là điều có thật.
Hơn nữa, việc chứng minh một kết quả cũng có thể khó khăn như việc tìm ra nó. Người ta phải đưa ra một minh chứng thực tế về khả năng khai thác (thường là một mã khai thác chứng minh khái niệm - Proof of Concept thực tế). Một số bên lại tranh cãi về việc phân loại mức độ nghiêm trọng của một phát hiện là nghiêm trọng hay trung bình, lập luận rằng các khía cạnh nhất định đã làm giảm nhẹ vị thế của chúng. Các nhà nghiên cứu không ghi chép cẩn thận công việc của mình và những người thiếu đi đòn bẩy uy tín có thể thấy mình bị trả thù lao thấp hơn xứng đáng cho những phát hiện quan trọng.
Và cuối cùng, môi trường pháp lý và thuế lại trở thành một sự phức tạp tự thân. Phần lớn các khoản tiền thưởng được trả dưới một dạng crypto nào đó — có thể là USDT, USDC, ETH hoặc token gốc của giao thức. Nhận một khoản chuyển tiền USDT dưới dạng thu nhập sẽ tạo ra một sự kiện chịu thuế, đòi hỏi người nhận phải theo dõi giá trị tại thời điểm nhận trước khi quy đổi cho mục đích báo cáo và chịu thuế trên thặng dư vốn đối với bất kỳ biến động giá nào nếu khoản thanh toán được thực hiện thông qua một số loại tài sản kỹ thuật số. Bug bounty đi kèm với chi phí quản lý thực tế — việc thiết lập hoạt động săn tiền thưởng lỗi, giống như bất kỳ doanh nghiệp nào, đòi hỏi phải cân bằng sự đánh đổi giữa thời gian đầu tư và kết quả hữu hình — nếu bạn bỏ qua những việc hành chính này, nó sẽ trở thành một vấn đề khác âm thầm tích tụ.
Nhưng thách thức sâu sắc hơn là công việc này có mức trần thu nhập rất cao nhưng mức sàn lại bằng không. Một nhà nghiên cứu xây dựng được chuyên môn thực sự với bề dày lịch sử đã được chứng minh — một người đã từng phát hiện các lỗ hổng giao thức nghiêm trọng, có tên xuất hiện trong các báo cáo kiểm toán / phân tích hậu sự cố (postmortem) — có thể kiếm được số tiền tương đương với mức lương kỹ sư cao cấp tại các tập đoàn lớn. Nó đòi hỏi một tố chất bẩm sinh kỳ lạ hoặc nhiều năm mài giũa một kỹ năng chuyên biệt để đạt đến trình độ đó. Hầu hết bất kỳ ai cố gắng kiếm sống hoàn toàn từ nó đều nhanh chóng nhận ra rằng thời gian học hỏi dài hơn nhiều so với dự kiến, các đối thủ cạnh tranh đã chuẩn bị tốt hơn mong đợi, và trong khi vẫn đang rèn luyện, thu nhập đơn giản là không đủ để trang trải các chi phí.
Điều đó không nhất thiết có nghĩa đây là một lĩnh vực tồi tệ. Nó làm cho công việc này trở nên trung thực. Chính bộ kỹ năng cho phép một nhà nghiên cứu bug bounty thành công — sự tập trung kỹ thuật sâu sắc, tư duy hệ thống, tính sáng tạo khi đối mặt với sự không chắc chắn và sự sẵn sàng làm việc hàng giờ liền trên một thứ có thể không mang lại lợi nhuận — lại chính là bộ kỹ năng được các chuyên gia bảo mật trong mọi lĩnh vực khao khát. Một người đã phát triển những kỹ năng đó đến mức cần thiết cho nghiên cứu bảo mật crypto sẽ ở vị thế có quyền lựa chọn. Một trong những con đường sự nghiệp như vậy là con đường bug bounty, và ngày càng rộng mở cho số ít những người kiên trì theo đuổi nó.
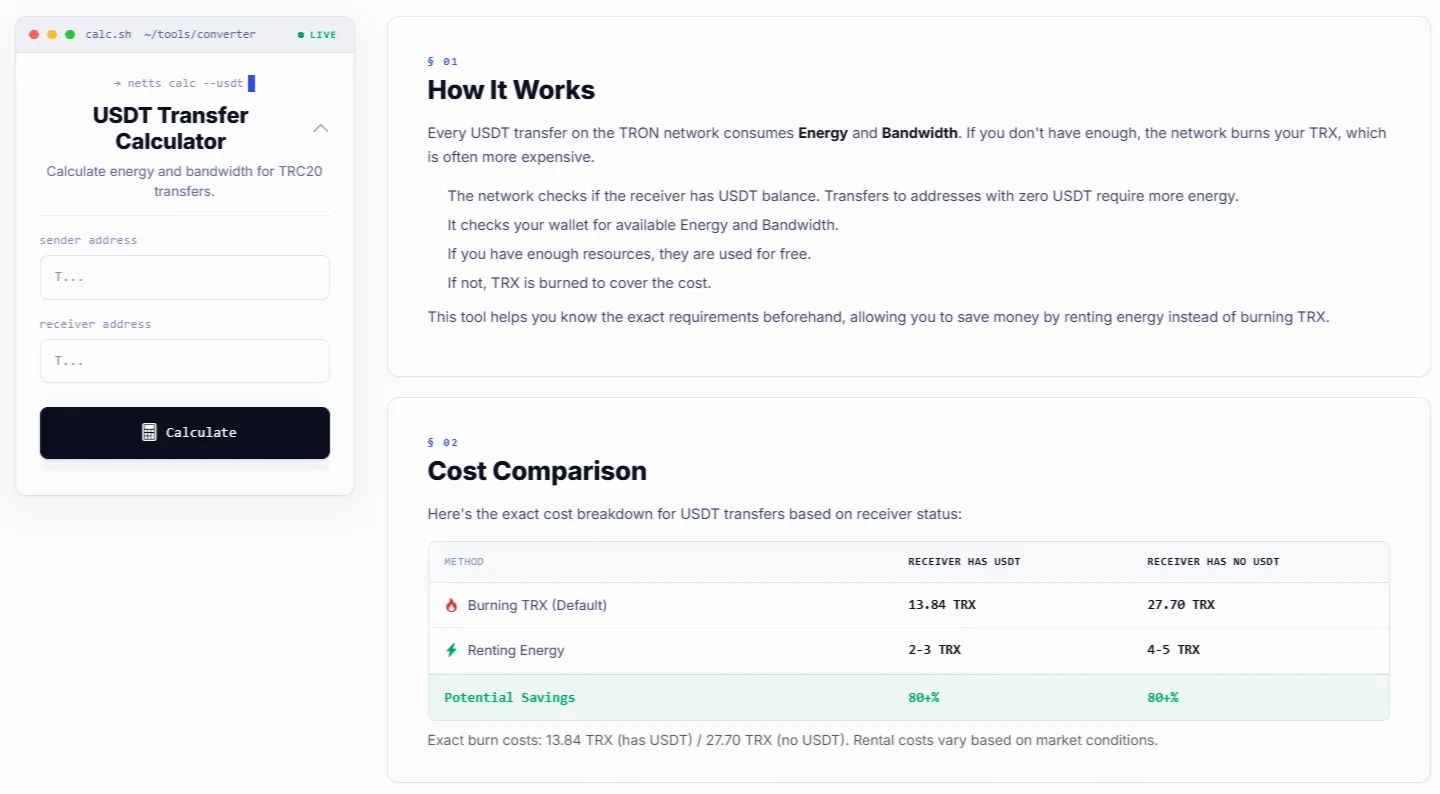
Đây là tin tuyệt vời cho bất kỳ ai đang vận hành quy trình làm việc dựa trên USDT — từ việc quyết định xem ai nhận được khoản tiền thưởng nào, chia nhỏ các khoản chi trả giữa nhiều cộng tác viên, hay chỉ đơn giản là chuyển phần thưởng ra khỏi giao thức. Máy tính Chuyển tiền Netts USDT làm chính xác điều đó: nhập địa chỉ người gửi và người nhận, công cụ sẽ cho bạn biết chính xác cần bao nhiêu Energy & Bandwidth cho giao dịch, lượng tài nguyên bị đốt so với mặc định hoặc liệu các tài nguyên hiện có có được sử dụng hay không, cùng với bảng so sánh chi phí khi gửi đến một địa chỉ đã nắm giữ USDT (13.84 TRX so với 2-3 TRX đối với Energy thuê), hoặc địa chỉ mới tinh (27.70 TRX so với 4-5 TRX tài nguyên thuê) — tiết kiệm hơn 80% trong cả hai trường hợp!