Крипто-баг-баунти: как зарабатывать на взломе блокчейнов
До блокчейна были Netscape, Google и Heartbleed. Сегодня есть Immunefi, выплаты в десятки миллионов долларов и смарт-контракты, ждущие своего разбора на части.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
Стереотип, связанный со словом «хакер», поразительно живуч: молодой парень в черном худи, угрюмо смотрящий в экран в полутемной комнате и ворующий пароли тех, кто слишком доверяет интернету. Этот образ сохранялся на протяжении десятилетий развития культуры реальной безопасности, потому что это удобный способ превратить нечто сложное в злодея — а злодеи всегда полезны. Гораздо реже можно услышать о том, что некоторые из лучших хакеров находятся по другую сторону баррикад: они находят уязвимости раньше злоумышленников (и получают за это вознаграждение). У этой практики есть свое название, институциональная память и профессиональная структура, берущие начало за несколько десятилетий до появления блокчейна.
Первая организованная программа bug bounty современного типа была запущена 10 октября 1995 года компанией Netscape. Компания работала над Navigator 2.0, своим флагманским на тот момент браузером, и выступила с публичным призывом: найдите уязвимость в системе безопасности, ответственно сообщите о ней компании и получите оплату за свои усилия. Хотя бюджет был скромным по сегодняшним меркам — 50 000 долларов на всю программу, — сама идея была по-настоящему новаторской. Netscape фактически публично признала, что в ее программном обеспечении есть уязвимости, которые она не может обнаружить собственными силами, и что сторонние специалисты могут оказаться более подготовленными для их поиска. Важнее денег было то, что означало это негласное признание.
В 2000-е годы этот процесс развивался медленно, но ускорился, когда к нему подключились крупные платформы. В 2010 году Google анонсировала программу Vulnerability Reward Program, которая только сегодня приносит исследователям более 12 000 000 долларов в год и суммарно выплатила более 50 000 000 долларов к настоящему времени. Лишь в 2013 году Microsoft последовала этой тенденции, запустив официальную программу, а Apple, которая долгое время сопротивлялась этой идее, наконец открыла собственную публичную программу в 2020 году. К середине 2010-х годов баг-баунти стали обычным явлением для любой технологической компании, серьезно относящейся к своей безопасности. Появились такие платформы, как HackerOne и Bugcrowd, способствовавшие масштабированию программ за счет объединения компаний с независимыми исследователями безопасности, которые занимаются поиском уязвимостей на постоянной основе.
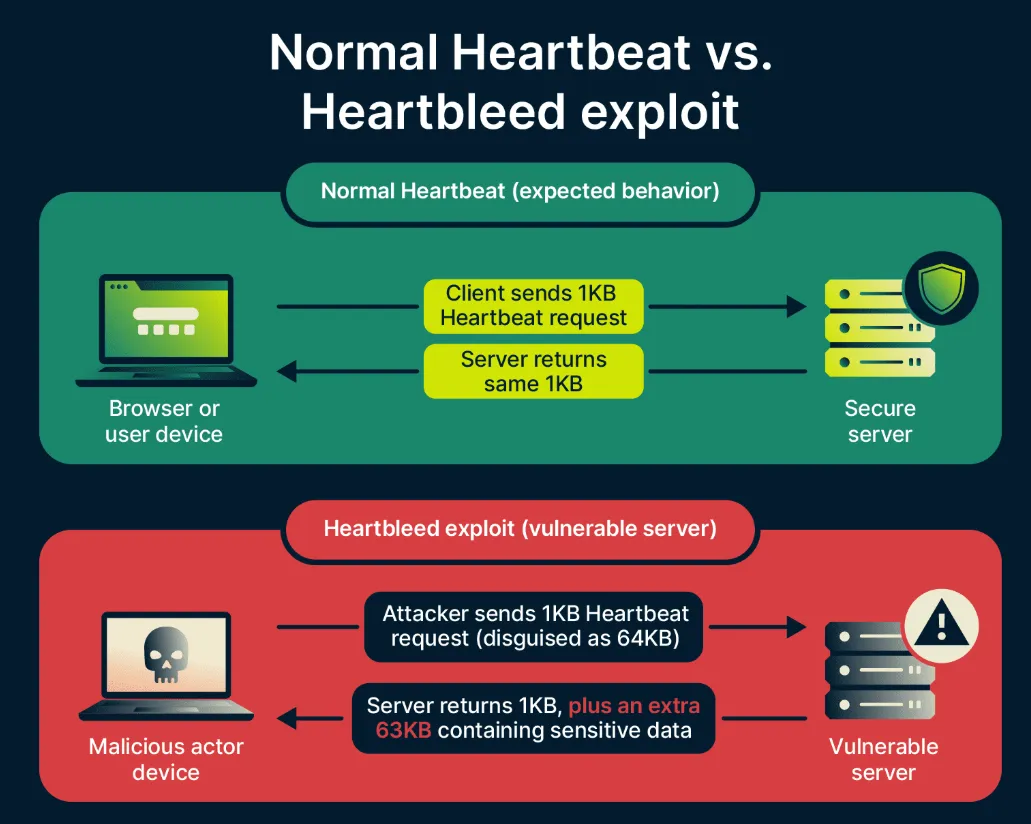
Тем не менее не все важнейшие открытия в сфере безопасности происходили в рамках официальных программ вознаграждений, и некоторые из самых резонансных случаев продемонстрировали, что может произойти в их отсутствие. Еще в 2014 году две команды — Нил Мехта из Google и команда финской компании Codenomicon — независимо друг от друга выявили критический недостаток в OpenSSL, криптографической библиотеке, лежащей в основе значительной части всего зашифрованного интернет-трафика. Эта обнаруженная уязвимость, названная Heartbleed, позволяла злоумышленнику считывать память сервера (к которой у него не должно было быть доступа), раскрывая в открытом виде закрытые ключи, учетные данные, используемые десятками тысяч сервисов, и пользовательские данные. Никакой баг-баунти программы для нее предусмотрено не было. Хотя об уязвимости сообщили ответственно, период между ее обнаружением и устранением затянулся дольше, чем хотелось бы думать, а последствием стала многомесячная глобальная суматоха, связанная с установкой патчей ПО, обновлением контента и даже пересылкой данных. Контрафактический сценарий — что, если бы государственные спецслужбы или преступные группировки обнаружили ее первыми? — оказался достаточно пугающим, чтобы ускорить внедрение структурированных программ раскрытия уязвимостей по всей индустрии.
Почему криптоиндустрии «белые шляпы» нужны больше, чем кому-либо
Таким образом, проблема безопасности в блокчейне структурно отличается (и принципиально сложнее) от среднестатистической проблемы безопасности ПО, что объясняет, почему баг-баунти стали ключевым элементом этой экосистемы.
В традиционном программном обеспечении уязвимость серьезна, но локализована. Скомпрометированное веб-приложение банка может допустить утечку данных или привести к мошенничеству, однако ущерб сдерживается системой, в которой действуют законы, страхование, механизмы обнаружения мошенничества и возможность отмены незаконных транзакций. У денег есть документальный след. Злоумышленник действует не в вакууме.
Сценарии потерь в DeFi разворачиваются совершенно иначе практически во всех аспектах. В считанные секунды все средства протокола могут быть выведены, если злоумышленник воспользуется логической ошибкой или уязвимостью синхронизации в смарт-контракте. В случае успеха атакующий получает криптовалюту, которую не только трудно отследить, но и практически невозможно вернуть без согласия ее владельца. Никто не может отменить транзакцию, поскольку центрального органа управления не существует. В любой момент времени миллиарды долларов неизменно хранятся в этих публично читаемых и автономно функционирующих смарт-контрактах. Ваш код — это ваш продукт, а ваш продукт — это хранилище. Почти для всех механизмов действует правило «кто первый встал, того и тапки», а единственной инстанцией выступает неизменяемая запись в блокчейне.
Именно это придает противостоянию «щита и меча» в криптоиндустрии такую остроту. С момента развертывания любого протокола, содержащего ценность, форки превращаются в вектор атаки с первого же дня. Злоумышленники отлично организованы. Некоторые из них связаны с государственными структурами, другие представляют собой передовые преступные синдикаты, а многие — просто эксперты в Solidity с полным отсутствием моральных ограничений; у них есть свободные средства, и они пристально следят за каждым новым деплоем. Ожидание оттока пользователей из-за проблем с безопасностью — не жизнеспособная бизнес-стратегия. Единственный вариант — находить эти уязвимости раньше других и привлекать людей, достаточно талантливых для их поиска.
Аудит и тестирование на проникновение — привлечение специализированной компании для проверки кода перед развертыванием — необходимы, но совершенно недостаточны. Аудиты, как правило, ограничены по времени и проводятся командами фиксированного размера. Система смарт-контрактов может иметь миллионы потенциальных путей взаимодействия, и команда аудиторов в условиях дефицита времени проверит лишь наиболее очевидные из них. Программы баг-баунти расширяют зону поиска до гораздо более широких горизонтов, задействуя глобальный пул исследователей с разным бэкграундом, разными моделями мышления и неограниченным запасом времени. Сочетание обоих подходов — комплексный внутренний аудит перед запуском в основной сети с последующей постоянной баг-баунти программой — в наши дни стало стандартом для протоколов, заботящихся о безопасности.
Математика для CEO: выбор между тысячей долларов и миллионом
Экономическое обоснование программ баг-баунти кажется достаточно очевидным, чтобы не требовать объяснений; однако на практике они нужны, поскольку расходы возникают здесь и сейчас, тогда как экономия носит теоретический характер и растянута на длительный период.
Протокол, выплативший вознаграждение в размере 10 000 долларов за критическую уязвимость, потратил 10 тысяч на свою безопасность. Тот же протокол, не выявивший уязвимость вовремя (когда злоумышленник уже воспользовался ею), может мгновенно потерять все свои резервы — десятки миллионов улетучатся за секунды, вызвав массу сопутствующих проблем и, как правило, приведя к полной остановке деятельности. Баунти-выплата была не расходом — она стала превентивной страховой выплатой до наступления страхового случая. Никакие споры не дадут того понимания, которое необходимо для осознания этой математики до запуска: каждый CEO, переживший крупный эксплойт, понимает это на интуитивном уровне. Те же, кто с этим не сталкивался, часто воспринимают затраты на безопасность лишь как еще одну статью операционных расходов, которую нужно минимизировать ради галочки в отчетах о комплаенсе.
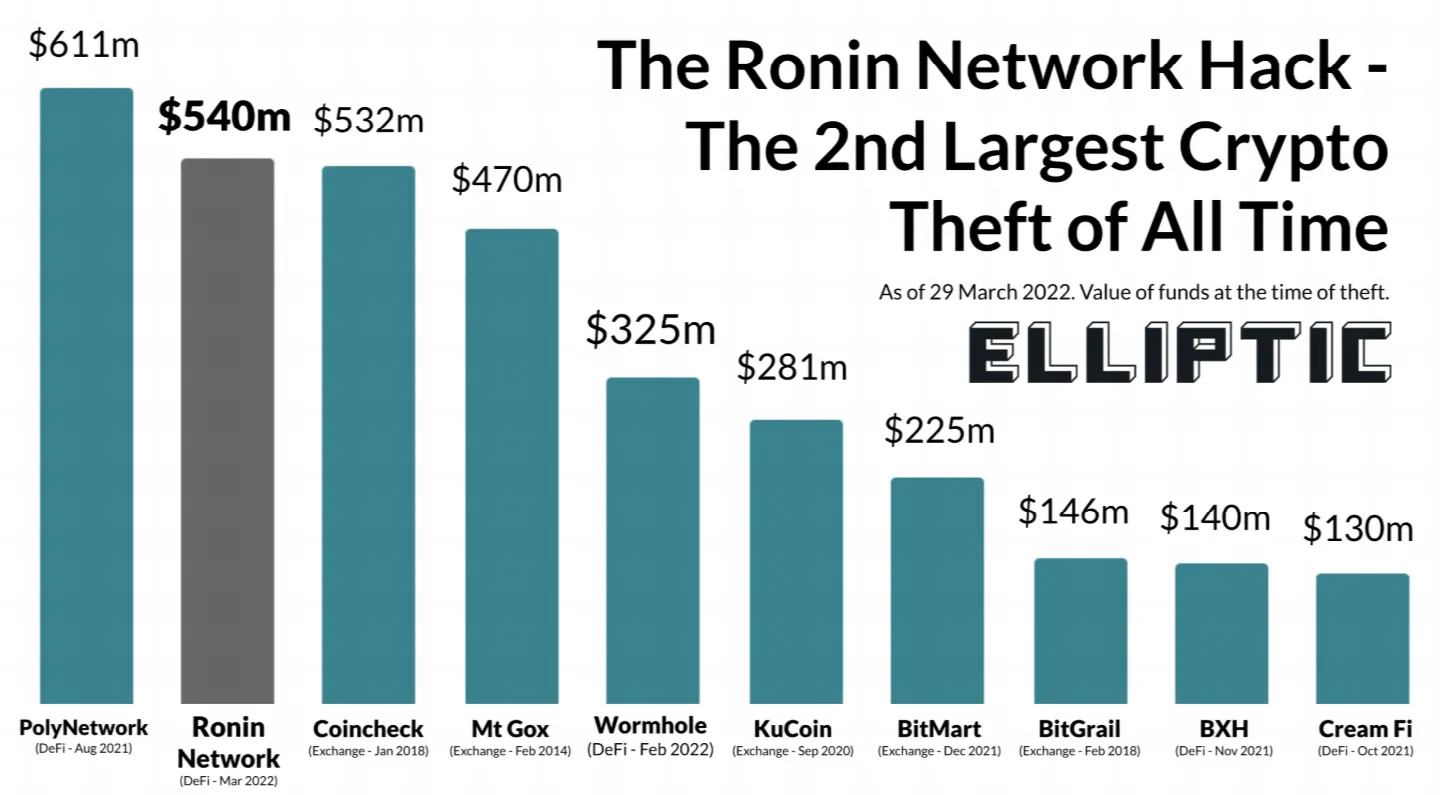
Данные о затратах наглядно иллюстрирует история эксплойтов в DeFi. К примеру, только в 2022 году мост Ronin Network потерял 625 миллионов долларов. Другой мост, Wormhole, был взломан в январе того же года с ущербом в 320 миллионов долларов. Мост Nomad потерял 190 миллионов долларов, когда любой пользователь смог опустошить протокол, как только был раскрыт первоначальный паттерн атаки, — уязвимость, обнаружение и закрытие которой могли бы стоить всего 50 000 долларов в качестве баунти. Это не единичные аномалии. Это официальная хроника того, что происходит в среде с высокими ставками, где выявление слабых мест при аудите («red teaming») приносит солидный куш, а цена эксплуатации уязвимости равна нулю.
Менее очевидный риск возникает с противоположной стороны. Протокол, запускающий программу баг-баунти до надлежащей внутренней подготовки, фактически рассылает открытое приглашение найти все, что упустила его собственная команда, — а если кодовая база проверена плохо, это может быть буквально все. Например, программа с лимитом выплат в 100 000 долларов, запущенная для системы контрактов с двадцатью критическими уязвимостями, может столкнуться с одновременными отчетами, которые исчерпают весь бюджет баунти за считанные дни, при этом протокол так и не начнет функционировать безопасно. Этот сценарий позволяет судить о том, в какой ситуации оказались многие ранние DeFi-проекты: программа вознаграждений объявляется публично, отчеты начинают сыпаться градом, показывая, что внутренний аудит был поверхностным, а затраты на исправление ошибок быстро превышают средства, выделенные командой на всю стратегию безопасности. Мораль сей басни не в том, что баг-баунти несут риск, а в том, что они требуют минимального стандарта качества кода. Протоколы сталкиваются с худшими проблемами наихудшим образом, запуская баунти-программу в качестве замены основательной внутренней работы над безопасностью, а не в дополнение к ней.
Осознание этих выводов привело к следующей практической последовательности: внутренний анализ, один или несколько внешних аудитов от авторитетных компаний и затем выход в продакшн с постоянной программой баг-баунти. Некоторые команды добавляют поэтапное развертывание: ограничивают максимальный объем заблокированной стоимости протокола (value-at-risk) на определенный срок действия баунти и расширяют ликвидность только после того, как критических сбоев не возникло. Это медленнее и зачастую дороже простого релиза. Альтернатива же порой оказывается катастрофической.
Экосистема: платформы, программы и рекордные выплаты
Инфраструктура крипто-баг-баунти значительно повзрослела со времен неформальных писем с сообщениями об уязвимостях и разовых вознаграждений.
Immunefi — крупнейшая платформа в этой сфере, запущенная в декабре 2020 года. К началу 2026 года она выплатила исследователям более 100 миллионов долларов по более чем 3 000 отчетов об уязвимостях и заявляет, что помогла предотвратить убытки на сумму свыше 25 миллиардов долларов в более чем 500 протоколах. Платформа объединяет сообщество примерно из 45 000 зарегистрированных исследователей безопасности, поддерживает структурированные процессы раскрытия информации и выступает посредником в переговорах между исследователями и протоколами по вопросам классификации серьезности ошибок и размеров выплат. Immunefi берет процент от выплат баунти, что гармонично согласует их интересы с обеими сторонами рынка: платформа выигрывает, когда исследователи находят реальные баги, а протоколы платят за них.
Крупнейшей разовой выплатой в истории платформы остается вознаграждение в размере 10 миллионов долларов, выплаченное в феврале 2022 года исследователю под псевдонимом «satya0x» за обнаружение уязвимости неинициализированного прокси в мосте Wormhole. В случае атаки эта уязвимость позволила бы вывести заблокированные ресурсы на сумму около 736 миллионов долларов. Исследователь ответственно сообщил об ошибке и получил крупнейшую на тот момент известную выплату по программе bug bounty. В декабре 2021 года Polygon выплатила 2,2 миллиона долларов исследователю Леону Спейсуокеру (Leon Spacewalker) за критическую ошибку, которая могла позволить сгенерировать до 9,3 миллиарда токенов MATIC, что по ценам того времени эквивалентно миллиардам долларов. Математика очевидна в обоих случаях: вознаграждение было огромным в абсолютном выражении, но мизерным по сравнению с потенциальными убытками от предотвращенных атак.
Специальные программы поощрения на уровне отдельных протоколов достигли масштабов, которые трудно было представить всего несколько лет назад. Максимальная выплата за критические уязвимости в программе Uniswap v4 составляет 15,5 миллиона долларов. LayerZero предлагает открытые баунти до 15 миллионов долларов. В 2026 году максимальная выплата фонда Ethereum Foundation выросла до 1 миллиона долларов. Эти цифры не только коррелируют со стоимостью активов, которые стремятся защитить протоколы, но и соответствуют уровню исследователей, чье внимание они хотят привлечь: лимит в 1 000 долларов вряд ли заинтересует эксперта, способного выявить фундаментальную уязвимость в многомиллиардном протоколе.
Code4rena и Sherlock работают по несколько иной модели: они организуют соревновательные аудиты в фиксированные временные рамки. Множество исследователей одновременно анализируют кодовую базу и делят общий призовой фонд в зависимости от критичности и валидности находок. Сообщество Code4rena насчитывает более 8 300 зарегистрированных аудиторов и более 24 000 уникальных отчетов за все время аудитов. Sherlock провела более 175 подобных состязаний. Соревновательный формат меняет структуру стимулов: исследователи стремятся искать неочевидные проблемы, которые могут пропустить другие, поскольку дублирующиеся отчеты в таком формате часто приносят мизерную выплату или не оплачиваются вовсе. Как правило, это позволяет выявлять проблемы в большем масштабе, чем последовательные аудиты или бессрочные баунти-программы по отдельности. Криптопрограммы таких гигантов, как Coinbase и MakerDAO, по-прежнему проводятся на GitHub. На всем активном рынке Web3-баг-баунти в настоящее время доступно вознаграждений на сумму свыше 162 миллионов долларов США на случай непредвиденных проблем, что отражает масштаб стоящих на кону средств и служит свидетельством профессионализации этой сферы.
Анатомия ремесла: почему это не легкие деньги
Образ баг-хантера как человека, который случайно находит уязвимость за чашкой кофе и тут же получает шестизначный чек, далек от реальности. Специалисты, зарабатывающие на жизнь поиском уязвимостей в криптосфере, обычно являются профессионалами экстра-класса, чей путь в профессию потребовал многих лет технической подготовки в областях, куда большинство разработчиков даже не заглядывает.
Поиск наиболее критических дефектов в рабочем коде смарт-контрактов требует экспертных знаний о виртуальной машине Ethereum (EVM). Нужно не просто уметь писать на Solidity, но и понимать, во что компилируется код, что именно делает EVM при выполнении байткода, какие особенности языка гарантируются компилятором, а какие потенциальные пограничные случаи могут стать дырами в безопасности в сочетании с оптимизацией расхода газа, на которую идут разработчики в условиях сжатых сроков. Требуется не только понимание распространенных классов уязвимостей (реентрантность, переполнение целых чисел, манипуляции с флэш-кредитами, манипуляции с ценовыми оракулами, ошибки контроля доступа, уязвимости инициализации), но и способность обнаруживать принципиально новые векторы атак, не укладывающиеся в известные шаблоны. Наиболее ценные находки — это те, которые никто даже не догадывался искать.
Инструментарий современных исследователей безопасности значительно усовершенствовался и сегодня включает инструменты, которые в большинстве случаев ничем не отличаются от арсенала злоумышленников:
Slither — фреймворк для статического анализа от Trail of Bits, способный сканировать код Solidity на наличие 40 известных паттернов уязвимостей и выдавать структурированный отчет. Это лишь первый шаг, но далеко не исчерпывающий: он дает ложные срабатывания и полностью упускает уязвимости на уровне бизнес-логики.
Mythril использует символьное исполнение для обхода возможных состояний контракта и проверяет, нарушает ли какое-либо достижимое состояние заданные исследователем свойства безопасности. Однако этот метод ресурсоемок и позволяет проводить лишь поверхностный анализ сложных контрактов.
Фаззинг на основе свойств: задав набор инвариантов, которым контракт должен соответствовать всегда, исследователь передает их в Echidna, которая генерирует тысячи случайных последовательностей транзакций, пытаясь их нарушить. Инструмент особенно эффективен для поиска пограничных случаев в арифметике и логике управления состоянием.
Большинство серьезных исследований безопасности сегодня выполняется с использованием Foundry, поскольку этот инструмент обеспечивает кратчайший путь от мысли «мне кажется, это сработает» до доказательства «я могу подтвердить, что это работает», тем более что большинство исследователей пишут свои тесты и эксплойты непосредственно на Solidity с помощью Foundry.
Инструменты формальной верификации Certora позволяют исследователям составлять спецификации поведения контракта в виде математических условий, а затем верифицировать их относительно реального байткода. Это самый надежный метод, но и наиболее сложный в плане требуемых навыков и трудозатрат.
Manticore — еще одна разработка Trail of Bits, выполняющая динамический анализ. Она может использоваться для автоматической генерации входных данных, запускающих определенные пути выполнения в контракте, до которых статический анализ добраться не может.
Ни один инструмент не способен автоматически находить критические уязвимости. Они лишь сужают область поиска и подсвечивают сомнительные участки, которые затем должен оценить человек. Если исследователь не умеет читать ассемблер EVM, анализировать очередность транзакций и понимать экономику протокола DeFi на системном уровне, результаты работы этих инструментов будут для него бесполезны. Программное обеспечение лишь усиливает экспертные знания, но не заменяет их.
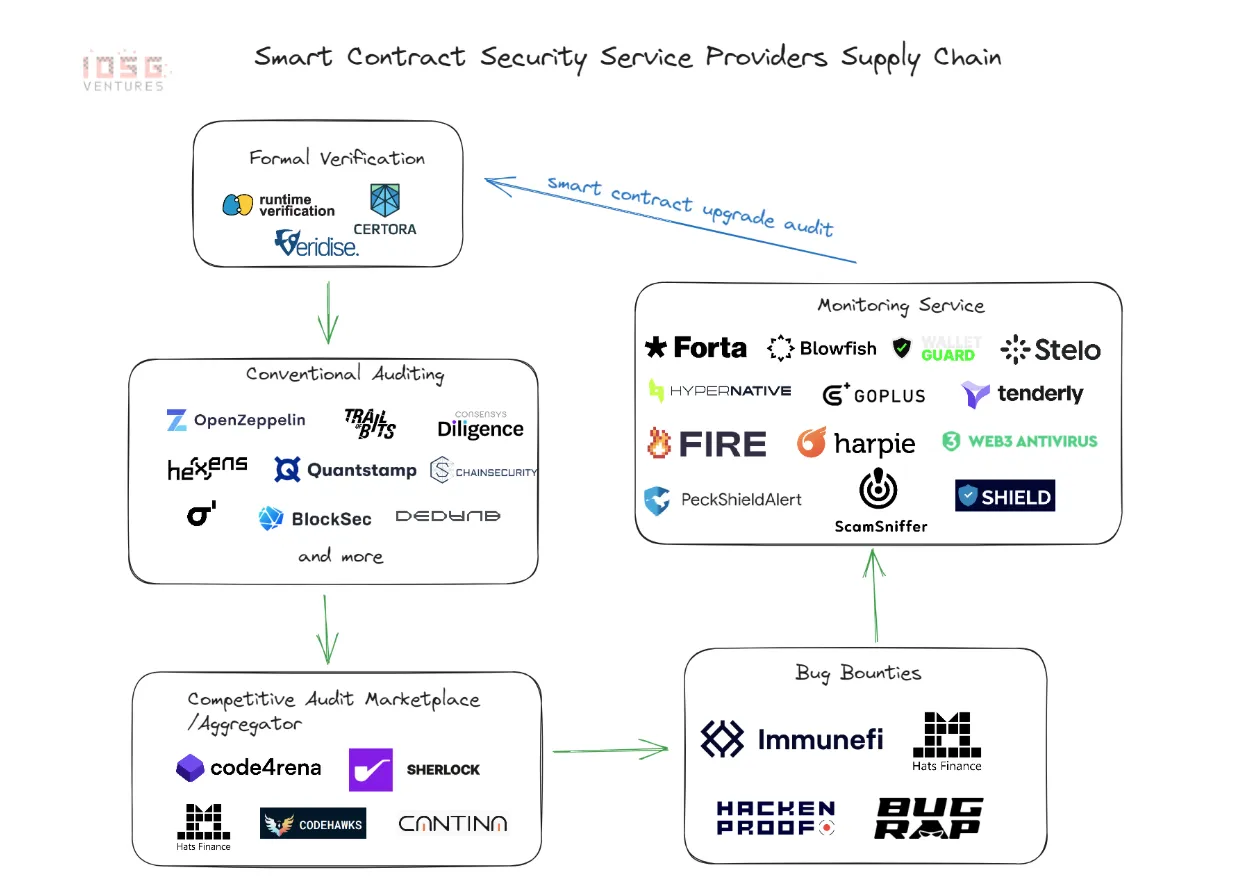
Практические трудности выходят далеко за рамки технических задач. Конкуренция колоссальна. Во время аудиторских конкурсов на Code4rena или Sherlock десятки разработчиков одновременно изучают один и тот же код. Как правило, критическую находку засчитывают кому-то одному — все остальные, обнаружившие ту же проблему, получают крохи или вовсе остаются ни с чем. Исследователь, потративший неделю на конкурс и нашедший лишь ошибки средней серьезности, может уйти с парой сотен долларов. Волатильность дохода очень высока, а периоды без выплат — суровая реальность.
При этом доказать наличие бага бывает так же сложно, как и найти его. Необходимо предоставить практическую демонстрацию возможности эксплуатации (как правило, с рабочим proof-of-concept эксплойтом). Нередко протоколы оспаривают классификацию критичности уязвимости, утверждая, что определенные факторы снижают уровень угрозы. Исследователи, не документирующие свою работу скрупулезно или не имеющие авторитета и репутации в индустрии, рискуют получить заниженную оплату за важные находки.
Наконец, правовая и налоговая среда создает дополнительные сложности. Большинство наград выплачивается в криптовалюте — будь то USDT, USDC, ETH или нативный токен протокола. Получение перевода в USDT в качестве дохода образует налогооблагаемую базу, что требует от получателя фиксировать стоимость на момент зачисления для отчетности и учитывать налог на прирост капитала при последующих колебаниях курса цифрового актива. Баг-баунти связаны с реальными накладными расходами: развитие этой практики, как и любого бизнеса, требует поиска баланса между затраченным временем и ощутимыми результатами. Если игнорировать административные нюансы, со временем они создадут снежный ком проблем.
Но главная сложность заключается в том, что у этой работы высокий потенциальный потолок, но полное отсутствие гарантированного минимума заработка. Исследователь с подтвержденным опытом и солидным послужным списком — тот, кто находил критические уязвимости в протоколах и чье имя фигурирует в аудиторских отчетах и постмортемах, — может зарабатывать на уровне ведущих инженеров в крупнейших компаниях. Для достижения такого уровня требуется либо редкий природный склад ума, либо годы оттачивания узкоспециализированного мастерства. Почти каждый, кто пытается сделать баг-баунти единственным источником дохода, быстро понимает, что обучение занимает гораздо больше времени, чем ожидалось, конкуренты подготовлены лучше, а текущих доходов на этапе становления едва хватает на покрытие расходов.
Это не значит, что сфера плоха. Напротив, она максимально честна. Набор навыков, позволяющий баг-хантеру добиться успеха — глубокая техническая концентрация, системное мышление, креативность в условиях неопределенности и готовность часами работать над тем, что может не принести никакой отдачи, — это именно то, что ценится в специалистах по безопасности в любой сфере. Человек, развивший эти навыки до уровня, необходимого для исследований в криптобезопасности, получает свободу выбора. И путь баг-баунти — один из вариантов такой карьеры, который привлекает все больше тех немногих, кто готов пройти его до конца.
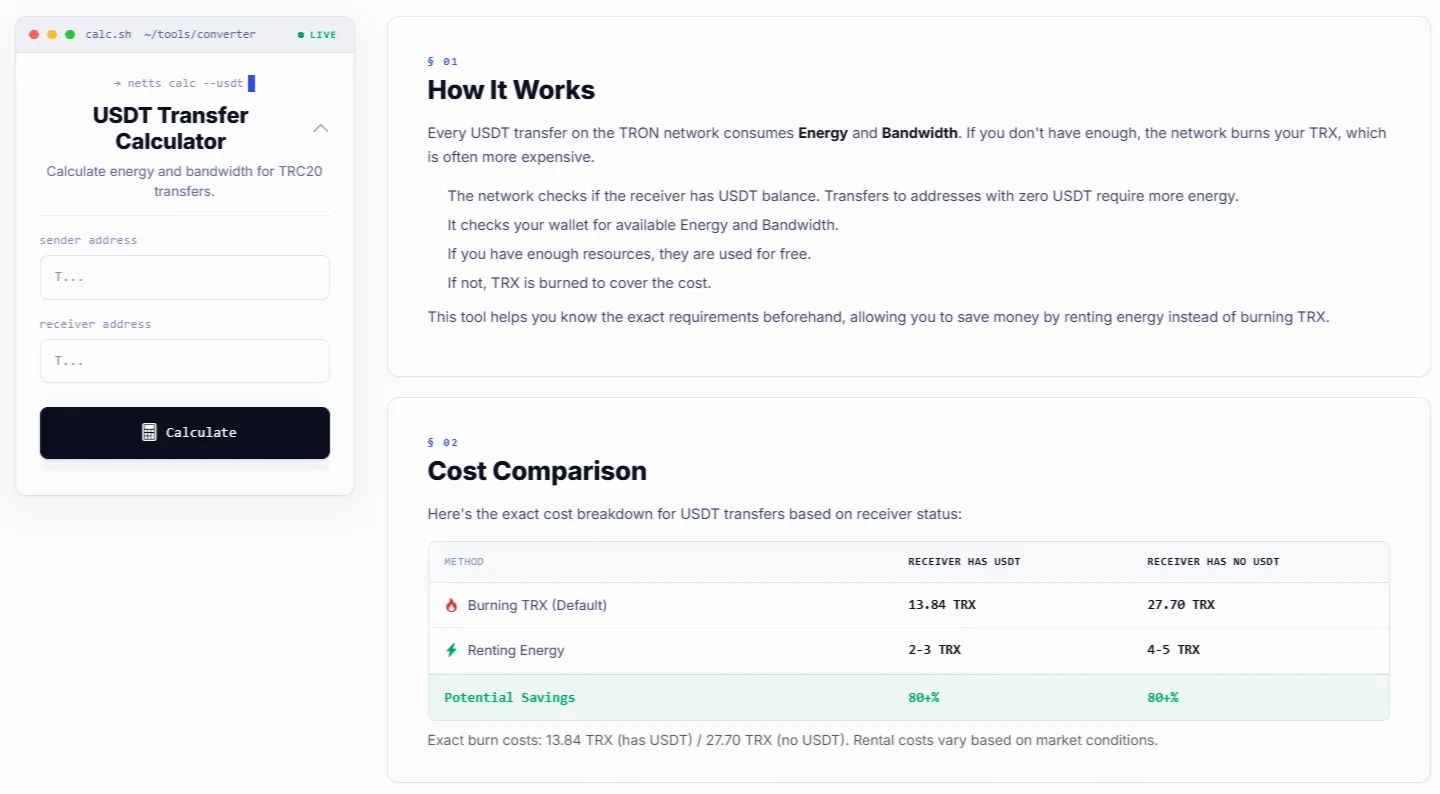
Это отличная новость для тех, чья работа связана с транзакциями в USDT — будь то выплата вознаграждений, разделение пула выплат между несколькими участниками или просто вывод средств из протокола. Калькулятор переводов USDT от Netts разработан именно для этого: укажите адреса отправителя и получателя, и он точно рассчитает, сколько Energy и Bandwidth потребуется для транзакции, сколько ресурсов будет сожжено по умолчанию или спишется с текущего баланса, а также сравнит расходы на отправку на адрес, где уже есть USDT (13.84 TRX против 2–3 TRX при аренде Energy), и на новый адрес (27.70 TRX против 4–5 TRX при аренде ресурсов) — обеспечивая экономию более 80% в обоих случаях!