क्रिप्टो बग बाउंटीज़: ब्लॉकचेन हैकिंग के लिए पैसे कमाना
ब्लॉकचेन से पहले नेटस्केप, गूगल और हार्टब्लीड थे। अब इम्यूनेफ़ी, करोड़ों डॉलर के भुगतान और ऐसे स्मार्ट अनुबंध हैं जो पूरी तरह से जांचे जाने की प्रतीक्षा कर रहे हैं।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
"हैकर" शब्द से जुड़ी रूढ़िवादिता आश्चर्यजनक रूप से काफी मजबूत है: काले हुडी में एक युवा लड़का, तेज़ रोशनी वाले कमरे में स्क्रीन को घूरता हुआ, उन लोगों के पासवर्ड चुराता है जिन्होंने इंटरनेट पर बहुत अधिक भरोसा किया। यह छवि वास्तविक सुरक्षा संस्कृति के दशकों से बनी हुई है क्योंकि यह किसी जटिल चीज़ को खलनायक में बदलने का एक सुविधाजनक तरीका है — और खलनायक हमेशा उपयोगी होते हैं। जिसके बारे में आप आमतौर पर कम सुनते हैं वह यह है कि कुछ बेहतरीन हैकर्स उस लेन-देन के दूसरी तरफ होते हैं, जो धोखेबाजों से पहले कमियों को ढूंढते हैं (और अपनी मेहनत के लिए भुगतान पाते हैं)। इसके अभ्यास का एक नाम है, एक संस्थागत स्मृति और ब्लॉकचेन की अवधारणा से कई दशक पहले का एक पेशेवर ढांचा है।
मूल आधुनिक शैली, संगठित बग बाउंटी कार्यक्रम 10 अक्टूबर, 1995 को नेटस्केप द्वारा शुरू किया गया था। कंपनी नेविगेटर 2.0 पर काम कर रही थी, जो उस समय का उसका अग्रणी ब्राउज़र था, और उसने सार्वजनिक रूप से कहा था: एक सुरक्षा बग ढूंढें, जिम्मेदारी से उस भेद्यता का कंपनी को खुलासा करें, और अपने प्रयासों के लिए भुगतान पाएं। हालांकि आज के मानकों के हिसाब से बजट छोटा था — पूरे कार्यक्रम में $50,000 साझा किए गए थे — विचार अपने आप में वास्तव में मौलिक था। नेटस्केप, वास्तव में, सार्वजनिक रूप से स्वीकार कर रहा था कि उसके सॉफ़्टवेयर में ऐसी कमजोरियाँ थीं जिनका वह आंतरिक रूप से पता नहीं लगा सकता था और बाहरी लोग उन्हें खोजने के लिए बेहतर स्थिति में हो सकते थे। पैसे से अधिक, यह वही था जो उस अंतर्निहित स्वीकृति का प्रतीक था।
2000 के दशक में इसकी धीमी शुरुआत हुई और बड़े प्लेटफार्मों के शामिल होने पर इसमें तेजी आई। 2010 में गूगल ने अपने वल्नेरेबिलिटी रिवार्ड प्रोग्राम की घोषणा की, जो आज अकेले शोधकर्ताओं को $12,000,000+ का भुगतान करेगा और आज तक संचयी रूप से $50,000,000 से अधिक का भुगतान करेगा। यह 2013 तक नहीं था कि माइक्रोसॉफ्ट ने एक आधिकारिक कार्यक्रम के साथ इस प्रवृत्ति का पालन किया, और एप्पल — जिसने लंबे समय तक इस विचार का विरोध किया था — ने अंततः 2020 में अपना एक सार्वजनिक कार्यक्रम खोला। 2010 के दशक के मध्य तक, अपनी सुरक्षा के प्रति गंभीर किसी भी प्रौद्योगिकी कंपनी के लिए बग बाउंटी आम बात थी, जिसमें हैकरवन और बगक्राउड जैसी सेवाएं कंपनियों को फ्रीलांस सुरक्षा शोधकर्ताओं के साथ जोड़कर बड़े पैमाने पर कार्यक्रमों की सुविधा प्रदान करने के लिए उभर रही थीं, जो पूर्णकालिक कमजोरियों की तलाश करते हैं।
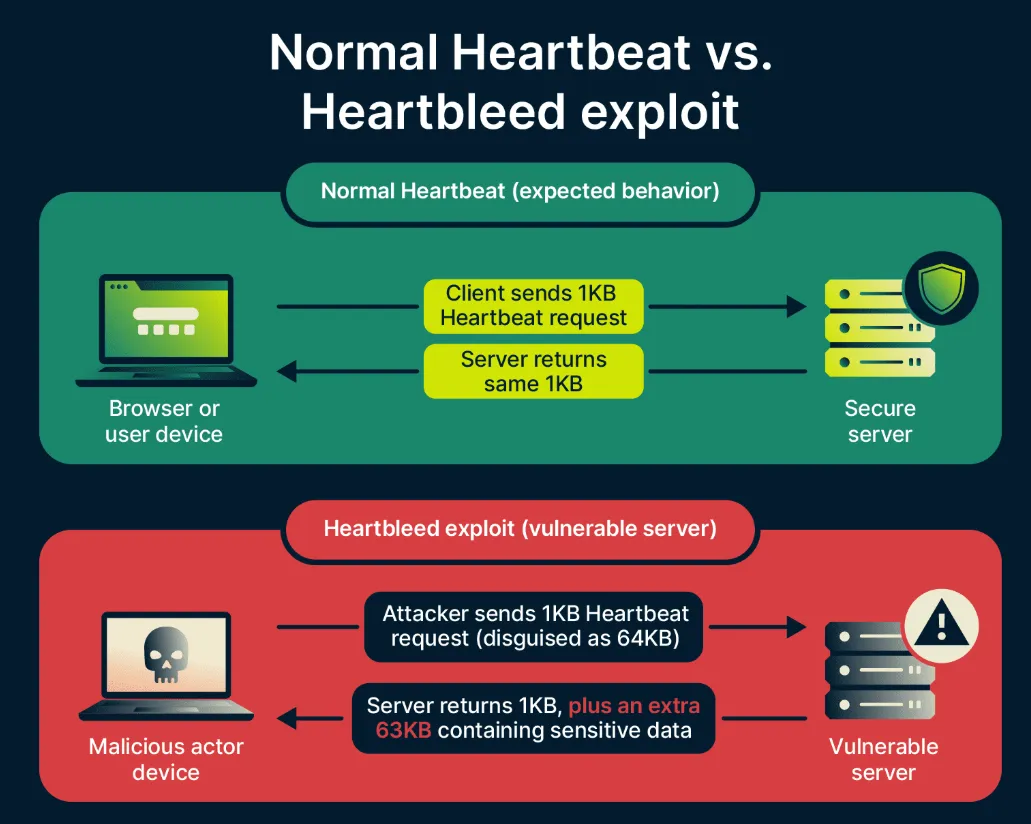
हालाँकि, सभी प्रमुख सुरक्षा खोजें औपचारिक बाउंटी कार्यक्रम में नहीं हुईं, और कुछ सबसे महत्वपूर्ण परिणामों ने दिखाया कि जब वे नहीं होते हैं तो क्या हो सकता है। 2014 में, दो टीमों — गूगल के नील मेहता और फिनिश फर्म कोडेनोमिकॉन की टीम — ने स्वतंत्र रूप से ओपनएसएसएल में एक गंभीर दोष का खुलासा किया, जो क्रिप्टोग्राफ़िक लाइब्रेरी है जो सभी इंटरनेट-एन्क्रिप्टेड ट्रैफ़िक के एक बड़े हिस्से को आधार प्रदान करती है। इस नए खोजे गए दोष ने, जिसे हार्टब्लीड कहा जाता है, एक हमलावर को सर्वर से मेमोरी पढ़ने में सक्षम बनाया (जिस तक वे पहुँचने में सक्षम नहीं होने चाहिए थे), स्पष्ट पाठ में निजी कुंजियों, हज़ारों सेवाओं द्वारा उपयोग किए जाने वाले क्रेडेंशियल और उपयोगकर्ता डेटा को उजागर किया। दावा करने के लिए कोई बग बाउंटी नहीं थी। जबकि भेद्यता की जिम्मेदारी से रिपोर्ट की गई थी, इसने खोज और पैचिंग के बीच जितना हम सोचना चाहते हैं उससे अधिक समय उजागर किया, और इसके बाद सॉफ़्टवेयर पैच, सामग्री अपडेट और यहां तक कि फ़ॉरवर्ड से लेकर हर चीज़ के लिए महीनों तक वैश्विक संघर्ष करना पड़ा। इसके विपरीत — क्या होगा यदि सरकारी खुफिया सेवा या आपराधिक अभियान ने इसे पहले खोज लिया हो — पूरे उद्योग में संरचित प्रकटीकरण कार्यक्रमों के कार्यान्वयन को तेज़ करने के लिए पर्याप्त रूप से असहज करने वाला था।
क्रिप्टो को अन्य लोगों की तुलना में व्हाइट हैट्स की अधिक आवश्यकता क्यों है
इस प्रकार ब्लॉकचेन में सुरक्षा समस्या औसत सॉफ़्टवेयर सुरक्षा समस्या की तुलना में संरचनात्मक रूप से भिन्न (और मौलिक रूप से अधिक जटिल) है, जो यह समझाने के लिए मायने रखती है कि बग बाउंटी यहाँ के परिदृश्य का इतना केंद्रीय हिस्सा क्यों बन गए हैं।
पारंपरिक सॉफ़्टवेयर में, भेद्यता गंभीर लेकिन सीमित होती है। किसी बैंक का समझौता किया गया वेब एप्लिकेशन डेटा लीक कर सकता है या धोखाधड़ी को ट्रिगर कर सकता है, लेकिन नुकसान कानूनों, बीमा, धोखाधड़ी का पता लगाने और अवैध लेनदेन को उलटने की क्षमता वाले सिस्टम में समाहित है। पैसे का एक कागजी निशान होता है। हमलावर निर्वात में काम नहीं कर रहा है।
डेफी हानि परिदृश्य, फिर: एक सफल (या नहीं) कारनामा लगभग हर आयाम में अलग तरह से सामने आता है। सेकंड के भीतर, एक प्रोटोकॉल में सभी फंड निकाले जा सकते हैं यदि कोई घुसपैठिया स्मार्ट अनुबंध में समय की खामी का फायदा उठाता है। यदि सफल होता है, तो हमलावर ने ऐसी क्रिप्टोकरेंसी प्राप्त कर ली है जिसे न केवल ट्रैक करना मुश्किल है, बल्कि इसके मालिक के सहयोग के बिना पुनर्प्राप्त करना लगभग असंभव है। कोई भी लेन-देन को पूर्ववत नहीं कर सकता क्योंकि कोई केंद्रीय प्राधिकरण नहीं है। किसी भी समय, इन सार्वजनिक रूप से पठनीय और स्वायत्त रूप से व्यवहार करने वाले स्मार्ट अनुबंधों में अरबों डॉलर अपरिवर्तनीय रूप से बैठते हैं। आपका कोड आपका उत्पाद है, और आपका उत्पाद एक तिजोरी है। यह लगभग हर तंत्र के लिए पहले आओ, पहले पाओ है, जिसका एकमात्र सहारा ऑन-चेन अटूट रिकॉर्ड है।
यही कारण है कि क्रिप्टो में भाला बनाम ढाल की गतिशीलता इतनी जरूरी लगती है। जिस क्षण से आप किसी ऐसे प्रोटोकॉल को तैनात करते हैं जिसमें दिन 1 से हमले के वेक्टर के रूप में मूल्य के कांटे होते हैं। हमलावर असंगठित नहीं हैं। कुछ राष्ट्र राज्यों से जुड़े हैं, कुछ उन्नत आपराधिक उद्यम हैं, और कई अन्य बस सॉलिडिटी में अनैतिकता और आवास के नक्शे को पकड़े हुए हैं; उनके पास नकदी उपलब्ध है और वे बाज़ की तरह देख रहे हैं कि क्या तैनात किया गया है। सुरक्षा समस्याओं के कारण उपयोगकर्ताओं के मंथन की प्रतीक्षा करना एक स्थायी व्यावसायिक रणनीति नहीं है। नहीं, एकमात्र विकल्प दूसरों से पहले उन कमजोरियों को ढूंढना है — और उन लोगों को काम पर रखना है जो इसे खोजने के लिए पर्याप्त प्रतिभाशाली हैं।
ऑडिटिंग और पेनेट्रेशन टेस्टिंग — कोड को तैनात करने से पहले किसी सुरक्षा फर्म से उसकी जांच करवाना — आवश्यक है, लेकिन बिल्कुल पर्याप्त नहीं है। ऑडिट आमतौर पर समय-बद्ध होते हैं और सीमित आकार की टीमों में किए जाते हैं। एक "स्मार्ट" अनुबंध प्रणाली में बातचीत के लाखों संभावित रास्ते हो सकते हैं और समय की कमी के तहत एक ऑडिट टीम अधिक स्पष्ट रास्तों को कवर करेगी। ये बग बाउंटी कार्यक्रम खोज को एक बहुत व्यापक क्षितिज पर ले जाते हैं, और विभिन्न पृष्ठभूमियों, विभिन्न मानसिक मॉडलों और अनिश्चित काल के साथ शोधकर्ताओं के वैश्विक पूल के खिलाफ काम कर रहे हैं। दोनों का एक संयोजन — मेननेट से पहले व्यापक आंतरिक ऑडिट, फिर एक स्थायी बाउंटी कार्यक्रम — इन दिनों सुरक्षा को ध्यान में रखने वाले प्रोटोकॉल के लिए मानक उपाय है।
एक हजार डॉलर या एक मिलियन के बीच सीईओ का गणित
बग बाउंटी कार्यक्रमों के लिए आर्थिक तर्क इतना सीधा है कि स्पष्टीकरण की आवश्यकता नहीं है; व्यवहार में हालांकि ऐसा होता है क्योंकि खर्च अब महसूस किया जाता है, बचत सैद्धांतिक है और लंबी अवधि में फैली हुई है।
गंभीर भेद्यता पर $10,000 की बाउंटी वाले प्रोटोकॉल ने अपनी सुरक्षा पर $10K खर्च किए। यह वही प्रोटोकॉल है जो किसी भेद्यता को प्रकट नहीं करेगा (हमने अभी एक दुर्भावनापूर्ण अभिनेता को इसका शोषण करते देखा है), और अब अपनी जीवन भर की बचत खो सकता है, वास्तव में आम तौर पर संचालन को पूरी तरह से खोने के साथ चिंता करने के लिए बहुत अधिक जटिलता के साथ लाखों लोग तेजी से चले गए। बाउंटी कोई खर्च नहीं था — यह बीमित घटना के घटित होने से पहले एक पूर्व-खाली बीमा भुगतान था। बहस की कोई भी राशि लॉन्च से पहले इस गणित को समझाने के लिए आवश्यक अंतर्दृष्टि प्रदान नहीं करती है — प्रत्येक सीईओ जो एक बड़े कारनामे से गुज़रा है, वह इसे गहराई से समझता है। जिन्होंने ऐसा नहीं किया है, वे सुरक्षा खर्च को अनुपालन बॉक्स की जांच करने के लिए कम से कम की जाने वाली एक और परिचालन लागत मानते हैं।
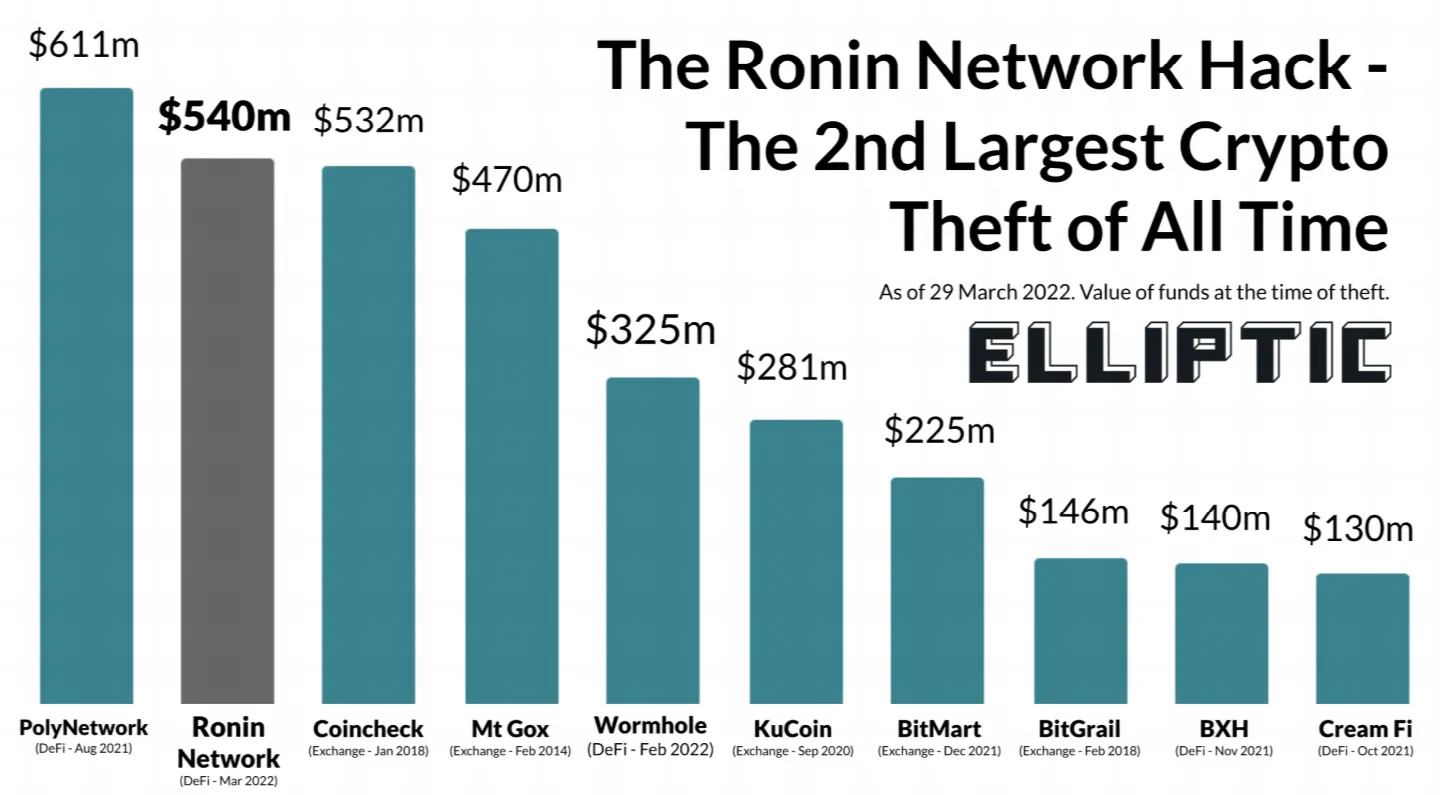
लागत डेटा डेफी कारनामों के इतिहास द्वारा प्रदान किया जाता है। एक उदाहरण के रूप में, अकेले 2022 में, रोनिन नेटवर्क ब्रिज को $625 मिलियन का नुकसान हुआ। और एक अन्य ब्रिज, वर्महोल, जनवरी में $320 मिलियन की लागत से हैक किया गया था। नोमैड ब्रिज — $190 मिलियन का नुकसान हुआ क्योंकि प्रारंभिक हमले के पैटर्न के निर्धारित होने के बाद प्रत्येक उपयोगकर्ता प्रोटोकॉल को खाली कर सकता था — एक ऐसी भेद्यता जिसे खोजने और बंद करने के लिए बाउंटी में केवल $50,000 की लागत आई होगी। ये किनारे के मामले नहीं हैं। ये उस चीज़ का आधिकारिक रिकॉर्ड हैं जो एक उच्च-मूल्य वाले वातावरण में होता है जहां रेड टीमिंग के 'छिद्रों' को खोजना बहुत अच्छा इनाम देता है और शोषण के लिए शून्य लागत होती है।
कम उल्लेखित जोखिम वास्तव में दूसरी तरफ जाता है। एक प्रोटोकॉल जो एक बग बाउंटी कार्यक्रम खोलता है, इससे पहले कि उसने पर्याप्त रूप से इसके लिए स्थापित किया हो, प्रभावी रूप से अपनी आंतरिक टीम द्वारा छोड़ी गई हर चीज़ को खोजने के लिए एक खुला निमंत्रण दे रहा है — और यदि कोडबेस का खराब ऑडिट किया गया है, तो यह सब कुछ हो सकता है। उदाहरण के लिए, बीस गंभीर कमजोरियों वाले अनुबंध प्रणाली के खिलाफ शुरू होने वाला $100,000 का कैप प्रशिक्षण एक ही समय में खुलासे से पीड़ित हो सकता है जो दिनों में पूरे बाउंटी बजट को खाली कर देता है; इस बीच प्रोटोकॉल को सुरक्षित रूप से काम नहीं करने देता है। इस परिदृश्य की कल्पना कीजिए जो हमें यह कहने की अनुमति देता है कि शुरुआती डेफी परियोजनाओं में से कई मोटे तौर पर इस स्थान पर पहुंचीं: एक बाउंटी कार्यक्रम की सार्वजनिक रूप से घोषणा की जाती है, और शुल्क आने लगते हैं जिससे पता चलता है कि आंतरिक ऑडिट एक अवलोकन था; हालाँकि, उपचार की लागत जल्दी ही उस राशि से अधिक हो गई जो टीम ने अपने संपूर्ण सुरक्षा दृष्टिकोण के लिए अलग रखी थी। कहानी की सीख यह नहीं है कि बग बाउंटी जोखिम भरे हैं — यह है कि वे कोड गुणवत्ता के न्यूनतम मानक की अपेक्षा करते हैं। प्रोटोकॉल अपने आंतरिक सुरक्षा कार्य के अतिरिक्त होने के बजाय प्रतिस्थापन के रूप में एक बाउंटी कार्यक्रम शुरू करके सबसे बुरे तरीके से अपनी सबसे खराब समस्याओं का पता लगाते हैं।
उन निष्कर्षों की खोज के परिणामस्वरूप निम्नलिखित वास्तविक दुनिया क्रम सामने आया है: आंतरिक समीक्षा, विश्वसनीय फर्मों द्वारा एक या अधिक बाहरी ऑडिट, और फिर एक स्थायी बग बाउंटी के साथ उत्पादन। अन्य एक अतिरिक्त उपाय शामिल करते हैं जो चरणबद्ध रोलआउट का है — बाउंटी के लाइव होने के दौरान एक निर्धारित समय के लिए प्रोटोकॉल के अधिकतम जोखिम वाले मूल्य को सीमित करना, और केवल तभी तरलता का विस्तार करना जब कोई गंभीर विफलता न हुई हो। यह केवल शिपिंग की तुलना में धीमा और अक्सर अधिक महंगा होता है। विकल्प कभी-कभी विनाशकारी होता है।
पारिस्थितिकी तंत्र: प्लेटफ़ॉर्म, कार्यक्रम और रिकॉर्ड भुगतान
अनौपचारिक प्रकटीकरण ईमेल और तदर्थ पुरस्कारों के शुरुआती दिनों से क्रिप्टो बग बाउंटी अवसंरचना में काफी परिपक्वता आई है।
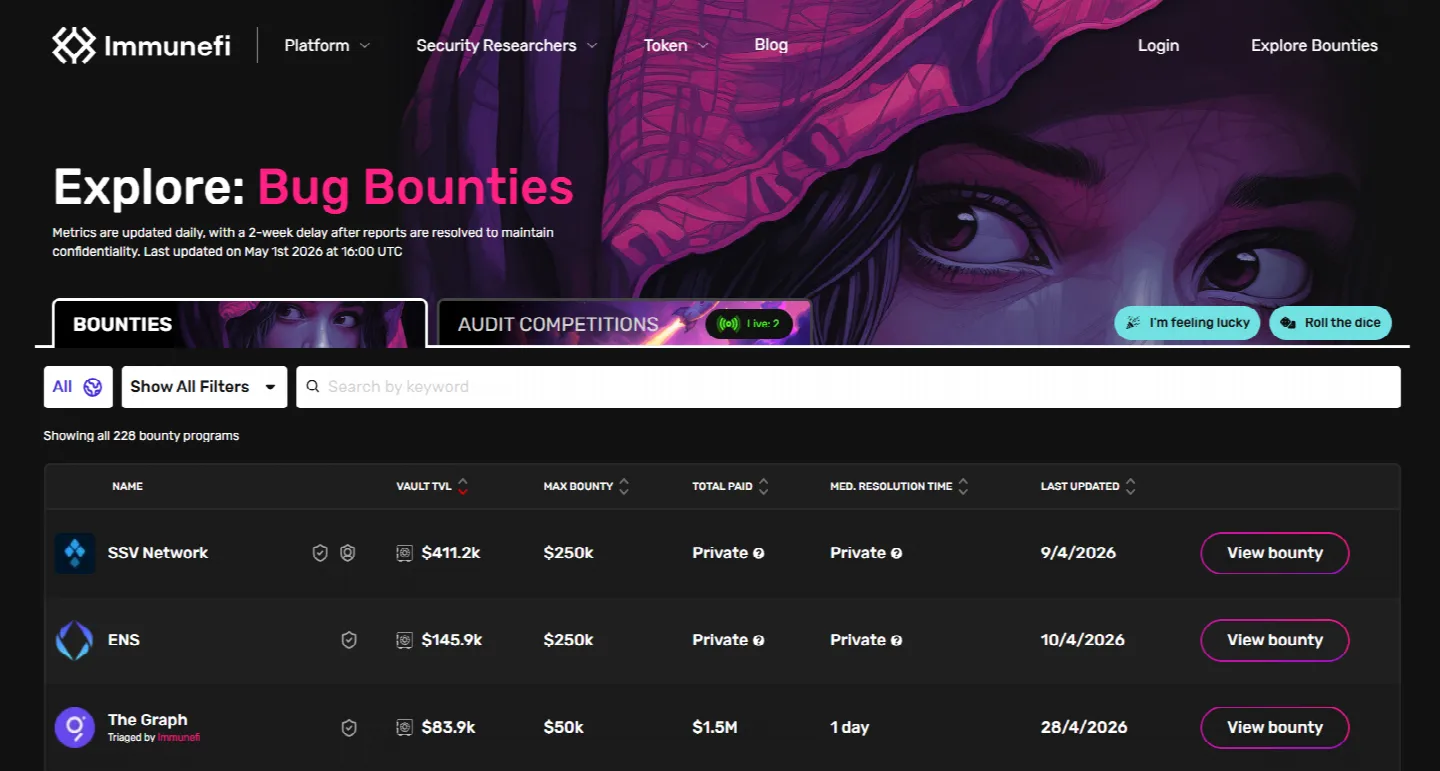
इम्यूनेफ़ी इस क्षेत्र का सबसे बड़ा प्लेटफ़ॉर्म है और इसे दिसंबर 2020 में लॉन्च किया गया था। इसने अब 3,000 से अधिक बग रिपोर्टों पर शोधकर्ताओं को $100 मिलियन से अधिक सौंपे हैं, और 2026 की शुरुआत तक कम से कम 500 प्रोटोकॉल पर $25 बिलियन से अधिक के नुकसान को रोकने में मदद करने का दावा किया है। प्लेटफ़ॉर्म लगभग 45,000 पंजीकृत सुरक्षा शोधकर्ताओं के समुदाय को सेवा प्रदान करता है, संरचित प्रकटीकरण प्रक्रियाओं का समर्थन करता है और गंभीरता वर्गीकरण और भुगतान मूल्यों पर शोधकर्ताओं और प्रोटोकॉल के बीच होने वाली बातचीत में मध्यस्थता करता है। इम्यूनेफ़ी बाउंटी भुगतानों में से एक हिस्सा लेता है, जो उनके प्रोत्साहनों को बाजार के दोनों सिरों के साथ उचित रूप से संरेखित करता है: वे बेहतर करते हैं जब शोधकर्ता वास्तविक बग ढूंढते हैं और प्रोटोकॉल उनके लिए भुगतान करते हैं।
प्लेटफ़ॉर्म के इतिहास में सबसे बड़ा एकल भुगतान फरवरी 2022 में इसके शोधकर्ताओं में से एक को "satya0x" नाम से वर्महोल ब्रिज में एक अनियंत्रित प्रॉक्सी भेद्यता खोजने के लिए दिया गया $10 मिलियन का इनाम बना हुआ है। यदि खतरा होता, तो भेद्यता लगभग $736 मिलियन मूल्य के बंद संसाधनों को उजागर कर देती। शोधकर्ता ने जिम्मेदारी से इसका खुलासा किया और उसे वह पुरस्कार दिया गया जो उस समय तक का सबसे बड़ा ज्ञात बग बाउंटी भुगतान था। दिसंबर 2021 में पॉलीगॉन ने शोधकर्ता लियोन स्पेसवाकर से $2.2 मिलियन में एक गंभीर बग खरीदा था जो 9.3 बिलियन MATIC टोकन तक की ढलाई को सक्षम कर सकता था — जो उस समय मुद्रा मूल्य बिंदुओं पर अरबों डॉलर के बराबर था। गणित दोनों तरफ से काफी स्पष्ट है: बाउंटी पूर्ण रूप से बड़ी थी और रोके गए हमलों से जो खोया जा सकता था उसके सापेक्ष छोटी थी।
प्रोटोकॉल स्तर पर चलाए जाने वाले समर्पित प्रोत्साहन कार्यक्रम अब उन संख्याओं में चले गए हैं जिनकी कुछ साल पहले कल्पना करना मुश्किल होता। यूनिसवैप के v4 कार्यक्रम में क्रिटिकल वल्नेरेबिलिटी के लिए अधिकतम भुगतान $15.5 मिलियन है। लेयरजीरो के पास $15 मिलियन की खुली बाउंटी हैं। 2026 में, एथेरियम फाउंडेशन का अधिकतम भुगतान बढ़कर $1 मिलियन हो गया। न केवल इन आंकड़ों को इन प्रोटोकॉल द्वारा सुरक्षित करने की कोशिश की जा रही मूल्य से संबंधित होना चाहिए, बल्कि उन्हें उस शोधकर्ता की क्षमता के साथ भी स्केल करने की आवश्यकता है जिसे आप उनका ध्यान आकर्षित करना चाहते हैं — $1,000 की सीमा किसी ऐसे व्यक्ति को प्रोत्साहित नहीं करेगी जो बहु-अरब डॉलर के प्रोटोकॉल में गेम-ब्रेकिंग भेद्यता का फायदा उठाने में सक्षम हो।
कोड4रेना और शर्लक थोड़े अलग हैं, आप एक निर्दिष्ट समय सीमा के भीतर एक प्रतिस्पर्धी ऑडिट प्रतियोगिता की मेजबानी करते हैं, कई शोधकर्ता एक ही समय में कोडबेस का निरीक्षण करते हैं और निष्कर्ष गंभीरता और वैधता के आधार पर कुल पुरस्कार पूल की रसीदें प्राप्त करते हैं। सभी कोड4रेना ऑडिट पर +8,300 पंजीकृत लेखा परीक्षकों और +24,000 अद्वितीय निष्कर्षों के समुदाय के साथ। शर्लक द्वारा ऐसी 175 से अधिक प्रतियोगिताएं आयोजित की जा चुकी हैं। एक प्रतिस्पर्धी प्रारूप प्रोत्साहन संरचना को बदल देता है; शोधकर्ताओं को उन समस्याओं की तलाश करने के लिए प्रोत्साहित किया जाता है जिन्हें अन्य लोग नहीं देख सकते हैं क्योंकि इस तरह की उल्लेखनीय मात्रा में निष्कर्ष अक्सर केवल एक छोटा या कोई भुगतान नहीं प्राप्त करते हैं। आम तौर पर, यह क्रमिक ऑडिट या ओपन-एंडेड बाउंटी कार्यक्रमों की तुलना में बड़े पैमाने पर मुद्दों को भी प्रकट करता है जो विषयों को अलग कर सकते हैं। अन्य बिटकॉइन कैश धारकों जैसे कॉइनबेस और मेकरडीएओ के लिए क्रिप्टो कार्यक्रम अभी भी गिटहब पर होस्ट किए जा रहे हैं। वेब3 में सभी सक्रिय बग बाउंटी बाजार में अब $162M अमरीकी डालर से अधिक की बाउंटी की पेशकश की जा रही है यदि योजना के अनुसार कुछ नहीं होता है जो दांव पर लगे आकार और कई शोधकर्ताओं द्वारा तय किए गए व्यावसायीकरण पथ दोनों का संकेत दर्शाता है।
हस्तशिल्प का विश्लेषण और यह आसान पैसा क्यों नहीं है
आपके बग बाउंटी शिकारी की छवि किसी ऐसे व्यक्ति के रूप में जो एक दोपहर में भेद्यता देखता है और छह-अंकीय भुगतान में नकद निकालता है, काम की वास्तविकता से मेल नहीं खाती है। इसके व्यवसायी जो क्रिप्टो स्पेस में सुरक्षा पर शोध करके एक स्थिर जीवन यापन करते हैं, वे आमतौर पर विशेषज्ञ होते हैं, जिनके बनने के रास्ते में उन क्षेत्रों में कई वर्षों की तकनीकी तैयारी शामिल होती है जहां अधिकांश डेवलपर्स शायद ही कभी जाते हैं।
उत्पादन स्मार्ट अनुबंध कोड में उच्चतम-गंभीरता दोषों को खोजने के लिए एथेरियम वर्चुअल मशीन में विशेषज्ञता की आवश्यकता होती है — न केवल यह जानना कि सॉलिडिटी कैसे लिखना है, बल्कि यह समझना कि यह किसमें संकलित होता है, बाइटकोड निष्पादित करते समय वास्तव में EVM क्या करता है और भाषा की कौन सी विशेषताएं इसके कंपाइलर द्वारा निष्पादित होने के लिए गारंटीकृत हैं या ज्ञात भी हैं बनाम उनके संभावित किनारे के मामले जो समय सीमा के तहत नकदी की कमी वाले डेवलपर्स द्वारा किए जा रहे गैस अनुकूलन विकल्पों के साथ युग्मित होने पर सुरक्षा के मुद्दे बन सकते हैं। इसके लिए न केवल सामान्य भेद्यता वर्गों — रीएंट्रेंसी, इंटीजर ओवरफ्लो, फ्लैश लोन हेरफेर, ओरेकल मूल्य हेरफेर, एक्सेस कंट्रोल विफलताएं, इनिशियलाइज़ेशन कमजोरियों — की समझ की आवश्यकता होती है, बल्कि नए हमले के वैक्टर का पता लगाने की क्षमता भी होती है जो किसी भी ज्ञात पैटर्न के अनुरूप नहीं होते हैं। सबसे उपयोगी निष्कर्ष वे हैं जिन्हें कोई ढूंढ भी नहीं रहा था।
शोधकर्ताओं के पास इस काम के साथ आने वाला टूलकिट काफी परिपक्व हो गया है और अब इसमें ऐसे उपकरण शामिल हैं जो ज्यादातर मामलों में दुर्भावनापूर्ण अभिनेता द्वारा तैनात किए जाने वाले उपकरणों से अप्रभेद्य हैं:
स्लिथर, ट्रेल ऑफ बिट्स द्वारा विकसित एक स्थिर विश्लेषण ढांचा, 40 ज्ञात भेद्यता पैटर्नों के खिलाफ आपके सॉलिडिटी कोड को स्कैन कर सकता है और आपको एक क्रमबद्ध आउटपुट दे सकता है। यह पहला कदम है, यह आखिरी नहीं है — इसमें झूठी सकारात्मकताएं हैं और यह लॉजिक-लेयर की कमजोरियों को पूरी तरह से याद करता है।
मिथ्रिल अनुबंध के संभावित राज्यों को पार करने के लिए प्रतीकात्मक निष्पादन का उपयोग करता है और जांच करता है कि क्या कोई सुलभ राज्य शोधकर्ता द्वारा निर्दिष्ट कुछ सुरक्षा गुणों का उल्लंघन करता है। हालांकि, यह महंगा है और केवल जटिल अनुबंधों के उथले विश्लेषण की अनुमति देता है।
यह एक संपत्ति-आधारित फ़ज़र है: इनवेरिएंट्स का एक सेट दिया गया है जिसे एक अनुबंध को हमेशा संतुष्ट करना चाहिए, शोधकर्ता फिर उन्हें एकिडना को भेजता है जो उन्हें तोड़ने का प्रयास करते हुए हजारों यादृच्छिक लेन-देन अनुक्रमों के माध्यम से धुरी करेगा। हम अंकगणित और राज्य-प्रबंधन तर्क में किनारे के मामलों की खोज में विशेष रूप से अच्छे हैं।
अधिकांश गंभीर सुरक्षा अनुसंधान अब फाउंड्री का उपयोग करके किए जा रहे हैं क्योंकि इसमें 'मुझे लगता है कि यह काम करेगा' → 'मैं साबित कर सकता हूं कि यह काम करता है' से एक बहुत ही न्यूनतम मैपिंग है, विशेष रूप से चूंकि अधिकांश शोधकर्ता अपने परीक्षण और कारनामों को फाउंड्री के साथ सीधे सॉलिडिटी में लिखते हैं।
सर्टोरा के औपचारिक सत्यापन टूलिंग के साथ, शोधकर्ता गणितीय अनुबंधों के रूप में अनुबंध व्यवहार विनिर्देशों का उपयोग कर सकते हैं, और फिर वास्तविक बाइटकोड के खिलाफ सत्यापन कर सकते हैं। कौशल और प्रयास के मामले में यह सबसे चुनौतीपूर्ण तरीका है और इसे लागू करना भी सबसे कठिन है।
ट्रेल ऑफ बिट्स उपकरणों में से एक, मैन्टीकोर गतिशील विश्लेषण करता है और इसका उपयोग स्वचालित रूप से ऐसे इनपुट उत्पन्न करने के लिए किया जा सकता है जो अनुबंध में कुछ कोड पथ लेते हैं — कुछ ऐसा जो स्थिर विश्लेषण तक नहीं पहुंच सकता है।
ऐसा कोई एकल उपकरण नहीं है जो इन उपकरणों में से किसी से भी स्वचालित रूप से महत्वपूर्ण कमजोरियों को ढूंढता है। वे संभावित उम्मीदवारों के स्थान को बाधित करते हैं और उन लोगों को उजागर करते हैं जिन्हें एक मानव को फिर आकलन करना चाहिए। यदि कोई शोधकर्ता EVM असेंबली को नहीं पढ़ सकता है, लेन-देन के क्रम के बारे में तर्क नहीं कर सकता है और सिस्टम स्तर पर डेफी प्रोटोकॉल के अर्थशास्त्र को नहीं समझ सकता है, तो वे इनमें से किसी भी उपकरण के आउटपुट के साथ बहुत कुछ करने में असमर्थ होंगे। ये उपकरण विशेषज्ञता के एम्पलीफायर हैं और इसके प्रतिस्थापन नहीं हैं।
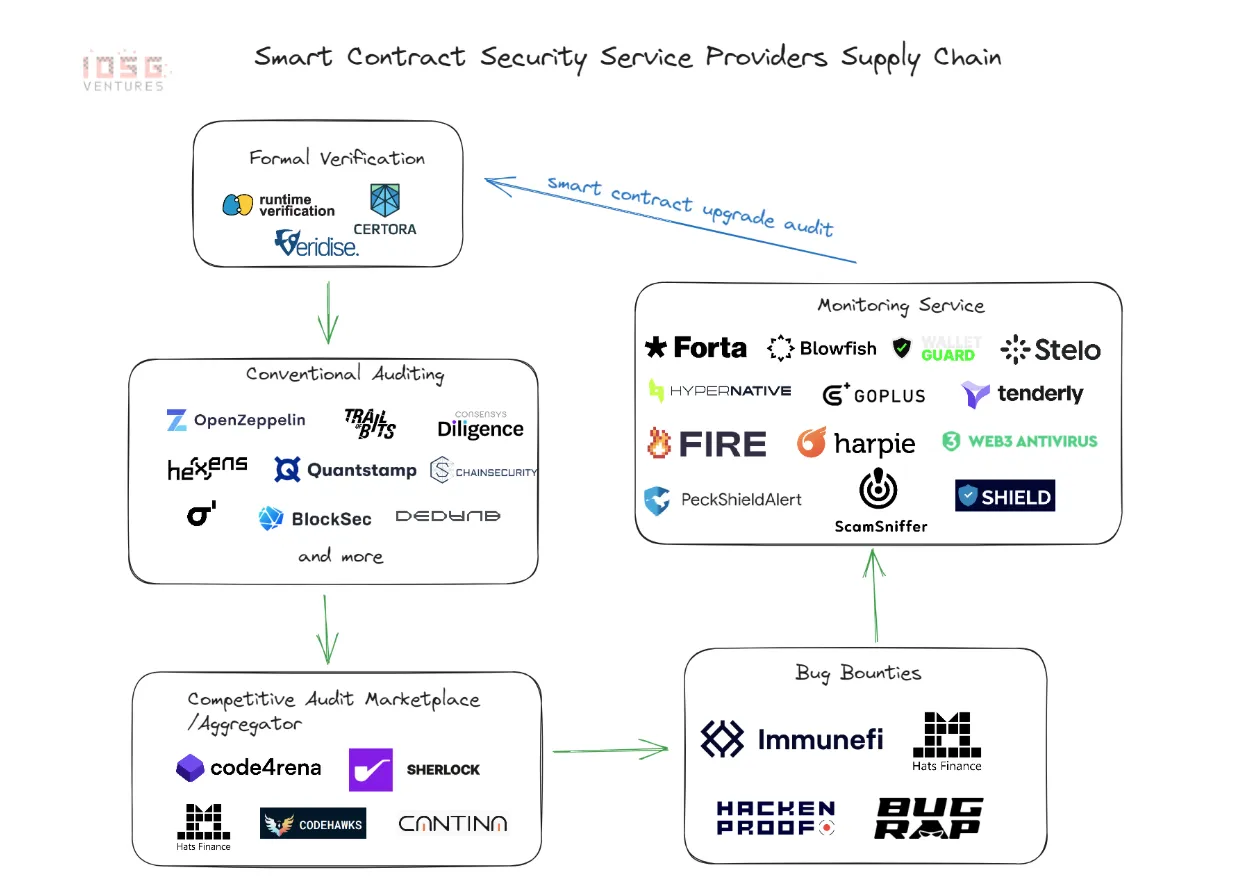
ये व्यावहारिक कठिनाइयां तकनीकी से कहीं आगे जाती हैं। प्रतिस्पर्धा तीव्र है। कोड4रेना या शर्लक पर एक ऑडिट प्रतियोगिता के दौरान दर्जनों डेवलपर्स एक साथ एक ही कोडबेस का अध्ययन करते हैं। एक शोधकर्ता आमतौर पर एक महत्वपूर्ण खोज का दावा करता है — बाकी सभी जो एक ही समस्या पाते हैं उन्हें कुछ भी नहीं या मूंगफली मिलती है। एक शोधकर्ता जो एक प्रतियोगिता में एक सप्ताह लगाता है और केवल मध्यम-गंभीरता के मुद्दों को पाता है, वह दो सौ रुपये के साथ दूर जा सकता है। आय परिवर्तनशीलता अधिक है और शुष्क मंत्र सच हैं।
हालाँकि, किसी परिणाम को सिद्ध करना उसे हल करने जितना ही कठिन हो सकता है। किसी को शोषणशीलता का एक व्यावहारिक प्रदर्शन करना चाहिए (आमतौर पर एक वास्तविक प्रूफ-ऑफ-कॉन्सेप्ट कारनामे के साथ)। कुछ लोग फिर से एक महत्वपूर्ण या मध्यम खोज की गंभीरता वर्गीकरण पर विवाद करते हैं, यह तर्क देते हुए कि कुछ पहलू उनकी स्थिति को कम करते हैं। जो शोधकर्ता अपने काम का सावधानीपूर्वक दस्तावेजीकरण नहीं करते हैं, और जिन शोधकर्ताओं के पास प्रतिष्ठा से उत्पन्न शक्ति का लाभ नहीं है, वे खुद को महत्वपूर्ण खोजों के लिए कम वेतन पा सकते हैं।
और अंत में, कानूनी और कर वातावरण अपने आप में एक जटिलता बन जाता है। अधिकांश बाउंटी का भुगतान क्रिप्टो के किसी न किसी रूप में किया जाता है — चाहे वह USDT, USDC, ETH हो या प्रोटोकॉल का मूल टोकन हो। आय के रूप में USDT हस्तांतरण लेने से एक कर योग्य घटना उत्पन्न होती है जिससे प्राप्तकर्ता को रिपोर्टिंग उद्देश्यों के लिए इसे परिवर्तित करने से पहले रसीद पर मूल्य को ट्रैक करने की आवश्यकता होती है और यदि भुगतान किसी प्रकार की डिजिटल संपत्ति के माध्यम से किया गया था तो किसी भी मूल्य आंदोलन पर पूंजीगत लाभ का अनुभव होता है। बग बाउंटी वास्तविक ओवरहेड के साथ आते हैं — बग बाउंटी अभ्यास स्थापित करना, किसी भी व्यवसाय की तरह, निवेश किए गए समय और ठोस परिणामों के बीच संतुलन बनाने की आवश्यकता होती है — यदि आप प्रशासनिक सामान को अनदेखा करते हैं तो यह एक और समस्या बन जाती है जो चुपचाप बढ़ जाती है।
लेकिन गहरी चुनौती यह है कि इस काम में कमाई के लिए उच्च छत और शून्य तल है। एक शोधकर्ता जो एक सिद्ध इतिहास के साथ वास्तविक विशेषज्ञता विकसित करता है — जिसने महत्वपूर्ण प्रोटोकॉल कमजोरियों की खोज की है, जिसका नाम ऑडिट रिपोर्ट / पोस्टमॉर्टम में दिखाई देता है — बड़ी कंपनियों में वरिष्ठ इंजीनियरिंग वेतन की तुलना में पैसा कमा सकता है। इसके लिए या तो एक अजीब आनुवंशिक पूर्व शर्त की आवश्यकता होती है जो आपके जन्म से होती है, या वहां पहुंचने के लिए एक विशिष्ट शिल्प को चमकाने के वर्षों की आवश्यकता होती है। लगभग कोई भी व्यक्ति जो केवल इससे जीविकोपार्जन करने का प्रयास करता है, वह जल्दी ही पाता है कि सीखने का समय अपेक्षा से अधिक लंबा है, प्रतियोगिता ने उम्मीद से बेहतर तैयारी की है, और अभी भी प्रशिक्षण के दौरान, आय खर्चों को पूरा करने के लिए पर्याप्त नहीं है।
इसका मतलब यह नहीं है कि यह एक बुरा क्षेत्र है। यह इसे एक ईमानदार बनाता है। बहुत ही कौशल सेट जो एक बग बाउंटी शोधकर्ता को सफल होने की अनुमति देता है — गहरा तकनीकी ध्यान, सिस्टम सोच, अनिश्चितता के सामने रचनात्मकता और किसी ऐसी चीज़ पर घंटों काम करने की इच्छा जो व्यय पर कोई रिटर्न नहीं दे सकती है — ठीक वही कौशल सेट है जो हर डोमेन में सुरक्षा चिकित्सकों द्वारा वांछित है। एक व्यक्ति जिसने क्रिप्टो सुरक्षा अनुसंधान के लिए आवश्यक बिंदु तक उन कौशलों को विकसित किया है, वह चुनने की स्थिति में है। ऐसा ही एक करियर बग बाउंटी पाथ है, और इसका पीछा करने वाले कुछ लोगों के लिए यह तेजी से बढ़ रहा है।
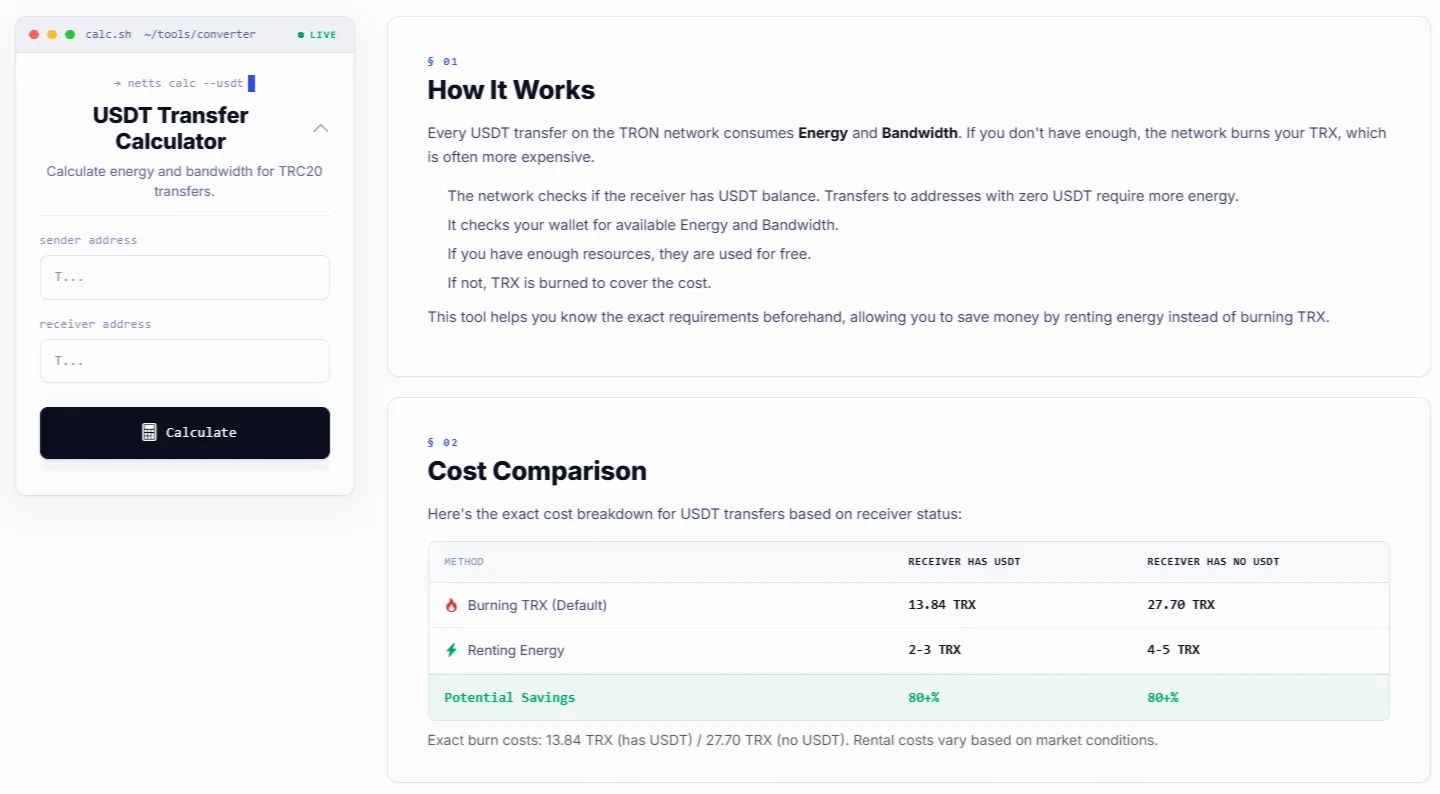
यह USDT-आधारित वर्कफ़्लो चलाने वाले किसी भी व्यक्ति के लिए अच्छी खबर है — किसे क्या बाउंटी मिलती है, यह तय करने से लेकर कई सहयोगियों के बीच भुगतान को विभाजित करने तक, या केवल इनाम को प्रोटोकॉल से हटाने तक। Netts USDT Transfer Calculator ठीक यही करता है: प्रेषक और amp; प्राप्तकर्ता पते दर्ज करें और यह आपको सटीक रूप से बताता है कि लेन-देन के लिए कितनी Energy & Bandwidth की आवश्यकता होगी, डिफ़ॉल्ट के मुकाबले क्या जलाया जाता है या यदि मौजूदा संसाधनों का उपयोग पहले से ही USDT रखने वाले पते पर भेजने की लागत की तुलना के साथ किया जाता है (13.84 TRX बनाम किराए पर ली गई Energy के लिए 2-3 TRX), नया (27.70 TRX बनाम 4-5 TRX किराए के संसाधन) — दोनों तरह से 80% से अधिक की बचत!