Bug Bounty Kripto: Dibayar untuk Meretas Blockchain
Sebelum blockchain, ada Netscape, Google, dan Heartbleed. Kini ada Immunefi, pembayaran sepuluh juta dolar, dan smart contract yang menunggu untuk dibedah.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Stereotip yang dimunculkan oleh kata "hacker" sangatlah bertahan lama: seorang pemuda berpenutup kepala hitam (hoodie), menatap layar dengan tajam di ruangan remang-remang, mencuri kata sandi orang-orang yang terlalu menaruh kepercayaan pada internet. Gambaran itu terus bertahan selama beberapa dekade budaya keamanan dunia nyata karena cara tersebut mudah untuk menyederhanakan sesuatu yang kompleks menjadi sosok penjahat — dan penjahat selalu berguna untuk narasi. Hal yang umumnya jarang Anda dengar adalah bahwa beberapa hacker terbaik berada di sisi seberang transaksi tersebut, menemukan celah sebelum para penjahat melakukannya (dan dibayar atas jerih payah mereka). Praktik ini memiliki nama, memori institusional, dan struktur profesional yang telah ada beberapa dekade sebelum konsep blockchain lahir.
Program bug bounty terorganisir bergaya modern yang pertama dimulai pada 10 Oktober 1995 oleh Netscape. Perusahaan tersebut sedang mengerjakan Navigator 2.0, browser terdepan mereka saat itu, dan membuat panggilan publik: temukan bug keamanan, laporkan kerentanan tersebut secara bertanggung jawab kepada perusahaan, dan dapatkan bayaran atas usaha Anda. Meskipun anggarannya kecil menurut standar saat ini — $50.000 yang dibagi untuk keseluruhan program — idenya sendiri benar-benar orisinal. Netscape, pada dasarnya, mengakui secara terbuka bahwa perangkat lunaknya memiliki kerentanan yang tidak dapat dideteksi secara internal dan bahwa pihak luar mungkin berada dalam posisi yang lebih baik untuk menemukannya. Lebih dari sekadar uang, makna implisit dari pengakuan itulah yang penting.
Langkah ini sempat berjalan lambat sepanjang dekade 2000-an dan berakselerasi ketika platform-platform besar ikut bergabung. Pada tahun 2010 Google mengumumkan Vulnerability Reward Program miliknya, yang hari ini saja telah membayarkan $12.000.000+ kepada para peneliti dan lebih dari $50.000.000 secara kumulatif hingga saat ini. Baru pada tahun 2013 Microsoft mengikuti tren ini dengan program resmi, dan Apple — yang telah lama menolak ide tersebut — akhirnya membuka program publiknya sendiri pada tahun 2020. Pada pertengahan dekade 2010-an, bug bounty telah menjadi hal yang lumrah bagi perusahaan teknologi mana pun yang serius tentang keamanannya, dengan layanan seperti HackerOne dan Bugcrowd bermunculan untuk memfasilitasi program-program tersebut dalam skala besar dengan mempertemukan perusahaan dan peneliti keamanan freelance yang berburu kerentanan secara penuh waktu.
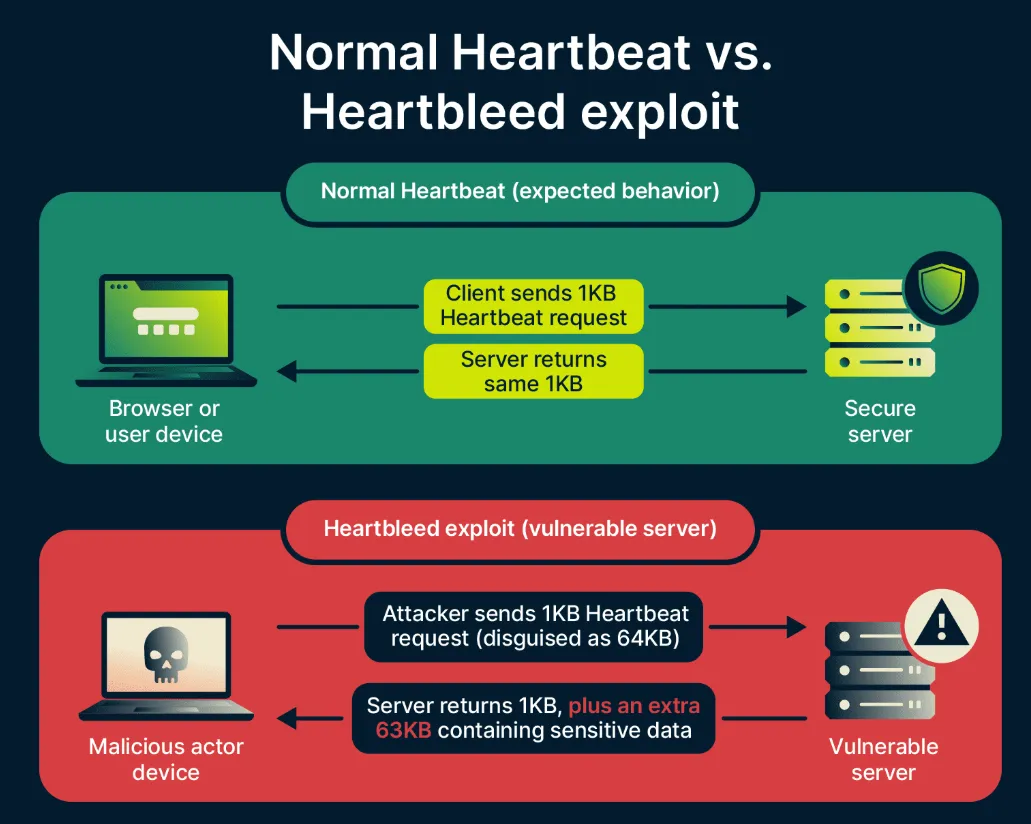
Namun, tidak semua penemuan keamanan besar terjadi dalam program bounty formal, dan beberapa penemuan paling berdampak mengilustrasikan apa yang bisa terjadi jika program tersebut tidak ada. Kembali ke tahun 2014, dua tim — Neel Mehta dari Google dan tim di perusahaan Finlandia Codenomicon — secara independen mengungkap kelemahan serius dalam OpenSSL, pustaka kriptografi yang menopang sebagian besar lalu lintas internet terenkripsi. Celah baru yang ditemukan ini, yang disebut Heartbleed, memungkinkan penyerang membaca memori dari server (yang seharusnya tidak dapat mereka akses), dalam bentuk teks biasa yang mengekspos private key, kredensial yang digunakan oleh puluhan ribu layanan, serta data pengguna. Tidak ada bug bounty yang dapat diklaim saat itu. Meskipun kerentanan dilaporkan secara bertanggung jawab, celah tersebut terekspos lebih lama antara penemuan dan penambalan daripada yang ingin kita bayangkan, dan tindak lanjutnya berujung pada kepanikan global selama berbulan-bulan untuk segala hal mulai dari tambalan perangkat lunak, pembaruan konten, hingga sertifikat. Kemungkinan sebaliknya — bagaimana jika badan intelijen pemerintah atau operasi kriminal menemukannya lebih dulu — cukup meresahkan sehingga mempercepat penerapan program pengungkapan terstruktur di seluruh industri.
Mengapa Kripto Membutuhkan White Hat Lebih dari Kebanyakan Industri
Dengan demikian, masalah keamanan di blockchain secara struktural berbeda (dan pada dasarnya jauh lebih kompleks) daripada masalah keamanan perangkat lunak pada umumnya, yang menjadi krusial saat menjelaskan mengapa bug bounty menjadi bagian yang begitu sentral dalam lanskap ini.
Dalam perangkat lunak tradisional, kerentanan memang parah tetapi dampaknya terbatas. Aplikasi web bank yang disusupi mungkin membocorkan data atau memicu penipuan, tetapi kerugiannya tertahan dalam suatu sistem dengan hukum, asuransi, deteksi penipuan, serta kemampuan untuk membatalkan transaksi terlarang. Uang memiliki jejak kertas. Penyerang tidak bekerja di ruang hampa.
Bandingkan dengan skenario kerugian di DeFi: sebuah eksploitasi yang berhasil (atau bahkan tidak) berjalan sangat berbeda di hampir setiap dimensi. Dalam hitungan detik, seluruh dana dalam protokol dapat dikuras jika penyusup mengeksploitasi kelemahan waktu (timing flaw) dalam smart contract. Jika berhasil, penyerang telah memperoleh mata uang kripto yang tidak hanya sulit dilacak, tetapi hampir mustahil dipulihkan tanpa kerja sama dari sang pemilik. Tidak ada yang bisa membatalkan transaksi tersebut karena tidak ada otoritas pusat. Pada waktu kapan pun, miliaran dolar tersimpan secara abadi di dalam smart contract yang dapat dibaca secara publik dan beroperasi secara otonom ini. Kode Anda adalah produk Anda, dan produk Anda adalah brankas. Prinsipnya adalah siapa cepat dia dapat untuk hampir setiap mekanisme, dengan satu-satunya jalan keluar hanyalah catatan on-chain yang tidak dapat diubah.
Inilah yang membuat dinamika tombak lawan perisai dalam kripto terasa begitu mendesak. Dari saat Anda menerapkan protokol apa pun yang bernilai, ancaman sudah menjadi vektor serangan sejak hari pertama. Para penyerang tidak bekerja tanpa rencana. Beberapa terhubung dengan kelompok yang didukung negara, beberapa merupakan sindikat kriminal tingkat lanjut, dan banyak lainnya hanya bermodalkan ketiadaan moral dan keahlian mendalam di Solidity; mereka memiliki likuiditas siap pakai dan mengintai seperti elang terhadap apa pun yang di-deploy. Menunggu pengguna pergi akibat masalah keamanan bukanlah strategi bisnis yang berkelanjutan. Satu-satunya pilihan adalah menemukan kerentanan tersebut sebelum pihak lain menemukannya — dan mempekerjakan orang-orang yang cukup berbakat untuk itu.
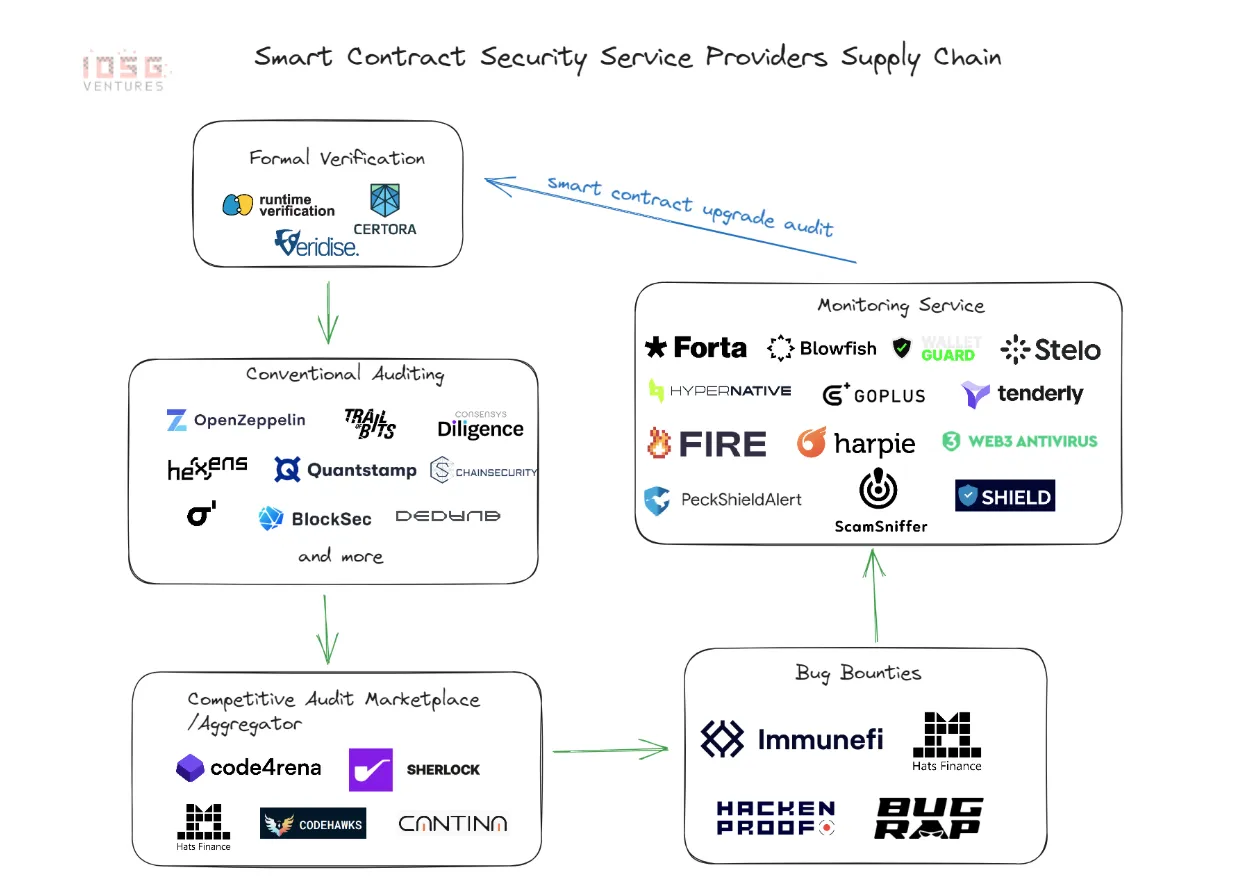
Audit dan penetration testing — menyewa firma keamanan untuk memeriksa kode sebelum Anda menerapkannya — memang dibutuhkan, tetapi sama sekali belum cukup. Audit biasanya dibatasi waktu dan dilakukan oleh tim dengan ukuran terbatas. Sistem smart contract dapat memiliki jutaan jalur potensial untuk interaksi, dan tim audit yang berada di bawah kendala waktu hanya akan mencakup jalur-jalur yang lebih jelas. Program bug bounty memperluas pencarian ke cakrawala yang jauh lebih luas, memanfaatkan kumpulan peneliti global dengan latar belakang berbeda, model mental berbeda, dan waktu yang tidak terbatas. Kombinasi keduanya — audit internal komprehensif sebelum mainnet, lalu program bounty permanen — adalah standar terbaik bagi keamanan protokol saat ini.
Matematika CEO Antara Seribu Dolar atau Satu Juta Dolar
Alasan ekonomi untuk program bug bounty cukup lugas hingga hampir tidak memerlukan penjelasan; namun dalam praktiknya tetap perlu dijelaskan karena biayanya dikeluarkan sekarang, sedangkan penghematannya bersifat teoretis dan tersebar dalam jangka waktu yang panjang.
Sebuah protokol dengan bounty $10.000 untuk kerentanan kritis mengeluarkan $10 ribu untuk keamanannya. Ini adalah protokol yang sama yang mungkin tidak menunjukkan kerentanan apa pun (hingga seorang pelaku jahat mengeksploitasinya), dan kemudian bisa kehilangan seluruh tabungan operasionalnya, puluhan juta dolar lenyap seketika dengan komplikasi berlipat ganda, bahkan sering kali menghentikan operasi secara permanen. Bounty tersebut bukanlah pengeluaran — melainkan pembayaran asuransi pencegahan sebelum peristiwa yang diasuransikan itu terjadi. Argumen apa pun tidak akan mampu memberikan pemahaman intuitif yang diperlukan untuk menjelaskan matematika ini sebelum peluncuran — setiap CEO yang pernah mengalami eksploitasi besar memahaminya secara mendalam. Mereka yang belum mengalaminya hanya menganggap pengeluaran keamanan sebagai satu lagi biaya operasional yang harus ditekan demi sekadar mencentang kotak kepatuhan.
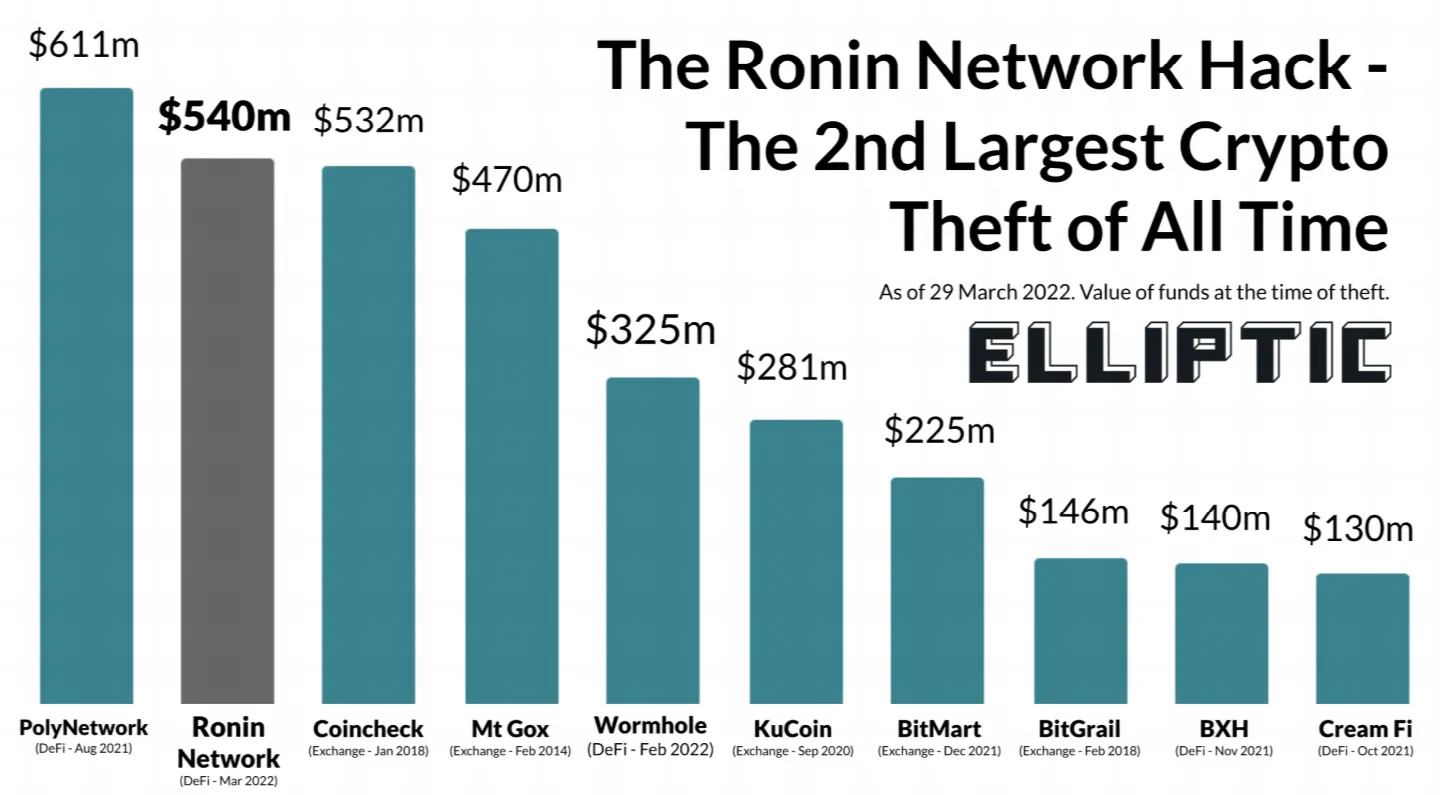
Data kerugian nyata tercatat dalam sejarah eksploitasi DeFi. Sebagai contoh, pada tahun 2022 saja, bridge Ronin Network menderita kerugian $625 juta. Dan bridge lainnya, Wormhole, diretas pada bulan Januari dengan kerugian $320 juta. Nomad Bridge — $190 juta raib karena setiap pengguna dapat mengosongkan protokol begitu pola serangan awal teridentifikasi — kerentanan yang mungkin hanya memerlukan $50.000 dalam bentuk bounty untuk ditemukan dan ditutup. Ini bukanlah kasus langka yang terisolasi. Ini adalah rekam jejak resmi dari apa yang terjadi di lingkungan bernilai tinggi di mana menemukan 'celah' red teaming diberi imbalan luar biasa dan tidak ada biaya risiko hukum langsung untuk eksploitasi.
Risiko yang jarang dibahas sebenarnya datang dari arah sebaliknya. Protokol yang membuka program bug bounty sebelum bersiap dengan matang pada dasarnya memberikan undangan terbuka untuk menemukan segala hal yang terlewat oleh tim internalnya — dan jika basis kode tidak diaudit dengan baik, celah itu bisa mencakup hampir semua hal. Misalnya, proyek dengan alokasi batas dana $100.000 yang dimulai untuk sistem kontrak dengan dua puluh kerentanan kritis dapat menerima pengungkapan secara bersamaan yang menghabiskan seluruh anggaran bounty dalam hitungan hari; sementara itu protokol tetap belum berfungsi dengan aman. Skenario ini mencerminkan apa yang dialami banyak proyek DeFi awal: program bounty diumumkan ke publik, dan laporan mulai membanjiri yang menunjukkan bahwa audit internal hanyalah tinjauan sekilas; akibatnya, biaya remediasi dengan cepat melampaui apa yang disisihkan tim untuk keseluruhan strategi keamanan mereka. Pelajaran dari cerita ini bukanlah bahwa bug bounty itu berisiko — melainkan bahwa program ini menuntut standar kualitas kode minimum. Protokol mendapati masalah terburuk mereka dengan cara paling menyakitkan ketika meluncurkan program bounty sebagai pengganti kerja keamanan internal substantif, alih-alih sebagai pelengkapnya.
Pelajaran tersebut telah menghasilkan urutan praktik nyata berikut: tinjauan internal, satu atau lebih audit eksternal oleh firma tepercaya, dan kemudian meluncur ke produksi dengan bug bounty permanen. Sebagian pihak menerapkan langkah tambahan berupa peluncuran bertahap — membatasi nilai maksimum risiko (value-at-risk) protokol selama periode tertentu selagi bounty aktif, dan baru memperluas likuiditas setelah tidak ada kegagalan kritis yang muncul. Cara ini lebih lambat dan sering kali lebih mahal daripada sekadar langsung merilis produk. Namun alternatifnya kerap kali membawa bencana.
Ekosistem: Platform, Program, dan Rekor Pembayaran
Infrastruktur bug bounty kripto telah matang secara signifikan sejak masa-masa awal email pengungkapan informal dan imbalan ad hoc.
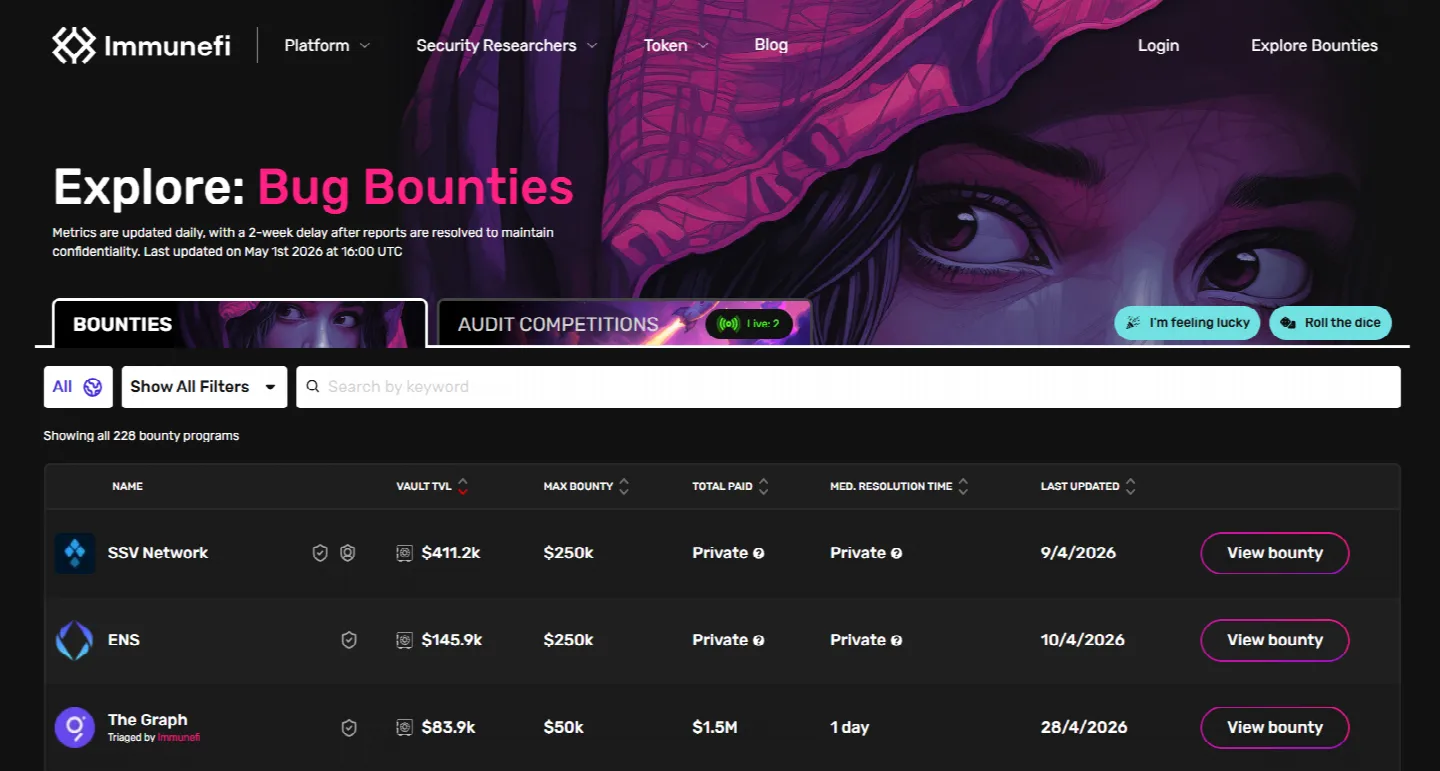
Immunefi adalah platform terbesar di sektor ini yang diluncurkan pada Desember 2020. Platform ini kini telah membagikan lebih dari $100 juta kepada para peneliti untuk lebih dari 3.000 laporan bug, dan mengklaim telah membantu mencegah kerugian lebih dari $25 miliar pada setidaknya 500 protokol hingga awal 2026. Platform ini melayani komunitas sekitar 45.000 peneliti keamanan terdaftar, mendukung proses pengungkapan terstruktur, dan menjembatani negosiasi antara peneliti dan protokol mengenai klasifikasi tingkat keparahan serta nilai pembayaran. Immunefi mengambil bagian persentase dari pembayaran bounty, yang secara wajar menyelaraskan insentif mereka dengan kedua belah pihak: mereka diuntungkan ketika peneliti menemukan bug nyata dan protokol membayarnya.
Pembayaran tunggal terbesar dalam sejarah platform tersebut tetap dipegang oleh imbalan $10 juta yang dibayarkan pada Februari 2022 kepada salah satu penelitinya dengan nama samaran "satya0x" karena menemukan kerentanan proksi yang belum diinisialisasi (uninitialized proxy) di bridge Wormhole. Kerentanan tersebut, jika dimanfaatkan pihak jahat, dapat mengekspos aset terkunci senilai sekitar $736 juta. Peneliti mengungkapkannya secara bertanggung jawab dan dihadiahi pembayaran bug bounty terbesar yang pernah tercatat pada saat itu. Pada Desember 2021, Polygon membeli temuan bug kritis dari peneliti Leon Spacewalker seharga $2,2 juta yang bisa saja memungkinkan pencetakan hingga 9,3 miliar token MATIC — setara dengan miliaran dolar pada titik harga saat itu. Perhitungannya sangat jelas dari kedua sisi: bounty tersebut bernilai besar secara nominal absolut, namun sangat kecil secara relatif dibanding kerugian yang berhasil dicegah dari serangan tersebut.
Program insentif khusus yang dijalankan di tingkat protokol kini telah menyentuh angka yang sulit dibayangkan beberapa tahun lalu. Pembayaran Maksimum adalah $15,5 Juta untuk Kerentanan Kritis dalam program v4 Uniswap. LayerZero memiliki tawaran bounty terbuka sebesar $15 juta. Pada tahun 2026, pembayaran maksimum Ethereum Foundation dinaikkan menjadi $1 juta. Angka-angka ini tidak hanya harus berkorelasi dengan nilai aset yang coba dilindungi oleh protokol tersebut, tetapi juga perlu sebanding dengan kaliber peneliti yang ingin ditarik perhatiannya — batas imbalan $1.000 tidak akan memotivasi seseorang yang mampu mengeksploitasi kerentanan fatal dalam protokol bernilai miliaran dolar.
Code4rena dan Sherlock menawarkan pendekatan yang sedikit berbeda; Anda mengadakan kontes audit kompetitif dalam jangka waktu tertentu, beberapa peneliti memeriksa basis kode secara bersamaan, dan pembagian total hadiah didasarkan pada tingkat keparahan serta validitas temuan. Code4rena memiliki komunitas +8.300 auditor terdaftar dan +24.000 temuan unik di seluruh auditnya. Telah ada lebih dari 175 kontes serupa yang diselenggarakan oleh Sherlock. Format kompetitif mengubah struktur insentif; peneliti terdorong mencari masalah yang mungkin dilewatkan orang lain karena temuan duplikat dalam jumlah besar sering kali hanya menghasilkan pembayaran kecil atau bahkan nihil. Secara umum, format ini juga mengungkap masalah dalam skala yang lebih besar daripada yang dapat dicapai audit sekuensial maupun program bounty terbuka secara terpisah. Program kripto untuk entitas lain seperti Coinbase dan MakerDAO masih dihosting di GitHub. Di seluruh pasar bug bounty aktif di Web3 saat ini, terdapat jauh lebih dari USD 162M total bounty yang ditawarkan jika terjadi hal yang tidak diinginkan, yang mencerminkan besarnya nilai taruhan sekaligus indikasi jalur profesionalisasi yang telah ditempuh oleh banyak peneliti.
Menganalisis Keterampilan Teknis dan Mengapa Ini Bukan Uang Mudah
Gambaran bahwa pemburu bug bounty adalah seseorang yang melihat celah di suatu sore lalu mencairkan bayaran enam digit sama sekali tidak sesuai dengan realitas pekerjaan ini. Para praktisi yang mencari nafkah stabil dari riset keamanan di dunia kripto biasanya adalah spesialis, yang jalurnya menuntut persiapan teknis bertahun-tahun di bidang-bidang yang jarang dijelajahi oleh sebagian besar developer.
Menemukan cacat dengan tingkat keparahan tertinggi dalam kode smart contract produksi membutuhkan keahlian dalam Ethereum Virtual Machine — bukan sekadar tahu cara menulis Solidity, melainkan memahami bagaimana kode tersebut dikompilasi, apa yang sebenarnya dilakukan EVM saat mengeksekusi bytecode, dan fitur bahasa apa yang dijamin atau diketahui kinerjanya oleh compiler versus potensi kasus ekstrem (edge cases) yang dapat berubah menjadi masalah keamanan saat dipadukan dengan optimasi gas yang dibuat oleh para developer yang terbebani tenggat waktu ketat. Hal ini menuntut pemahaman mendalam tidak hanya terhadap kelas kerentanan umum — reentrancy, integer overflow, manipulasi flash loan, manipulasi harga oracle, kegagalan kontrol akses, kerentanan inisialisasi — tetapi juga kemampuan mendeteksi vektor serangan baru yang tidak sesuai dengan pola yang sudah ada. Temuan yang paling bernilai adalah temuan yang bahkan tidak dipikirkan oleh siapa pun.
Peralatan (toolkit) yang dibawa para peneliti dalam pekerjaan ini telah berkembang pesat dan kini mencakup perangkat yang dalam banyak kasus tidak dapat dibedakan dari apa yang digunakan oleh pelaku kejahatan:
Slither, kerangka analisis statis yang dikembangkan oleh Trail of Bits, dapat memindai kode Solidity Anda terhadap 40 pola kerentanan yang dikenal dan memberikan output terurut. Ini adalah langkah awal, bukan langkah akhir — alat ini memiliki false positive dan melewatkan kerentanan pada lapisan logika (logic-layer) sama sekali.
Mythril memanfaatkan eksekusi simbolik untuk menelusuri status kontrak yang memungkinkan dan memeriksa apakah ada status yang dapat dijangkau yang melanggar properti keamanan tertentu yang ditentukan oleh peneliti. Namun, alat ini berat secara komputasi dan hanya memungkinkan analisis dangkal untuk kontrak yang kompleks.
Echidna adalah property-based fuzzer: dengan serangkaian invarian yang harus selalu dipenuhi oleh sebuah kontrak, peneliti meneruskannya ke Echidna yang kemudian akan menguji ribuan urutan transaksi acak untuk mencoba merusaknya. Alat ini sangat andal dalam mencari edge cases pada aritmetika dan logika manajemen status.
Mayoritas riset keamanan serius kini dilakukan menggunakan Foundry karena memiliki alur pemetaan yang sangat ringkas dari 'Saya rasa ini akan berhasil' → 'Saya dapat membuktikan bahwa ini berhasil', terutama karena sebagian besar peneliti menulis pengujian dan eksploitasi mereka langsung dalam Solidity menggunakan Foundry.
Dengan perangkat verifikasi formal Certora, peneliti dapat menggunakan spesifikasi perilaku kontrak dalam bentuk kontrak matematis, lalu memverifikasinya terhadap bytecode sebenarnya. Ini adalah metode yang paling menantang dan juga paling sulit diterapkan dalam hal keahlian dan upaya.
Alat lain dari Trail of Bits, Manticore, melakukan analisis dinamis dan dapat digunakan untuk menghasilkan input secara otomatis yang mengambil jalur kode tertentu dalam kontrak — sesuatu yang tidak dapat dijangkau oleh analisis statis.
Tidak ada satu alat pun yang secara otomatis menemukan kerentanan kritis dari alat-alat ini. Mereka hanya mempersempit ruang kandidat potensial dan menyoroti hal-hal yang kemudian harus dinilai oleh manusia. Jika seorang peneliti tidak dapat membaca assembly EVM, menalar tentang urutan transaksi, dan memahami ekonomi protokol DeFi pada tingkat sistem, mereka tidak akan dapat berbuat banyak dengan hasil dari alat-alat ini. Alat-alat ini adalah penguat keahlian, bukan penggantinya.
Kesulitan praktis ini jauh melampaui aspek teknis semata. Persaingannya sangat ketat. Selama kontes audit di Code4rena atau Sherlock, puluhan developer mempelajari basis kode yang sama secara bersamaan. Satu peneliti biasanya menjadi yang pertama mengklaim temuan kritis — orang lain yang menemukan masalah yang sama tidak mendapatkan apa-apa atau hanya bagian sangat kecil. Seorang peneliti yang mencurahkan waktu seminggu dalam sebuah kontes dan hanya menemukan masalah berstatus sedang (medium-severity) mungkin hanya pulang dengan membawa beberapa ratus dolar. Variabilitas pemasukannya tinggi dan periode tanpa penghasilan adalah kenyataan nyata.
Selain itu, membuktikan hasil temuan bisa sama sulitnya dengan menemukannya. Seseorang harus mendemonstrasikan eksploitabilitas secara praktis (biasanya dengan proof-of-concept exploit yang berfungsi nyata). Sebagian pihak terkadang memperdebatkan klasifikasi keparahan dari temuan kritis atau sedang, dengan argumen bahwa aspek tertentu mengurangi dampaknya. Peneliti yang tidak mendokumentasikan pekerjaan mereka secara hati-hati, dan peneliti yang belum memiliki reputasi kuat, mungkin mendapati diri mereka dibayar kurang layak atas penemuan penting.
Dan akhirnya, lanskap hukum serta perpajakan menjadi komplikasi tersendiri. Mayoritas bounty dibayarkan dalam bentuk kripto — baik itu USDT, USDC, ETH, atau token bawaan dari protokol tersebut. Menerima transfer USDT sebagai penghasilan menciptakan peristiwa kena pajak, menimbulkan kewajiban bagi penerima untuk melacak nilai saat diterima sebelum mengonversinya untuk keperluan pelaporan pajak, serta menanggung capital gains atas pergerakan harga apa pun jika pembayaran dilakukan melalui aset digital yang volatil. Bug bounty membawa beban administratif nyata — membangun praktik bug bounty, seperti halnya bisnis apa pun, membutuhkan keseimbangan antara waktu yang diinvestasikan dan hasil nyata — jika Anda mengabaikan urusan administratif, hal itu akan menjadi masalah lain yang menumpuk perlahan.
Namun tantangan yang lebih mendalam adalah bahwa pekerjaan ini memiliki potensi penghasilan tanpa batas atas, tetapi juga tanpa batas bawah sama sekali (nol). Seorang peneliti yang membangun keahlian nyata dengan rekam jejak terbukti — yang telah menemukan kerentanan protokol kritis, yang namanya tercantum dalam laporan audit / post-mortem — dapat menghasilkan pendapatan yang sebanding dengan gaji engineer senior di perusahaan teknologi terkemuka. Dibutuhkan bakat bawaan yang langka, atau bertahun-tahun mengasah keterampilan khusus untuk mencapai level tersebut. Hampir setiap orang yang mencoba menggantungkan hidup hanya dari jalur ini segera menyadari bahwa kurva belajarnya jauh lebih panjang dari perkiraan, persaingannya jauh lebih siap, dan selama masa pelatihan, pemasukan sering kali tidak cukup untuk menutup biaya hidup.
Bukan berarti ini adalah bidang yang buruk. Hal tersebut justru menjadikannya bidang yang jujur. Keterampilan yang memungkinkan seorang peneliti bug bounty sukses — fokus teknis mendalam, pemikiran sistem, kreativitas dalam menghadapi ketidakpastian, dan kemauan bekerja berjam-jam pada sesuatu yang mungkin tidak memberikan hasil finansial sama sekali — adalah keterampilan yang persis sama yang dicari oleh praktisi keamanan di setiap domain. Seseorang yang telah mengembangkan kemampuan tersebut hingga tingkat yang diperlukan untuk riset keamanan kripto berada dalam posisi bebas memilih. Salah satu jalur karier tersebut adalah bug bounty, dan menjadi pilihan yang semakin nyata bagi segelintir orang yang menekuninya.
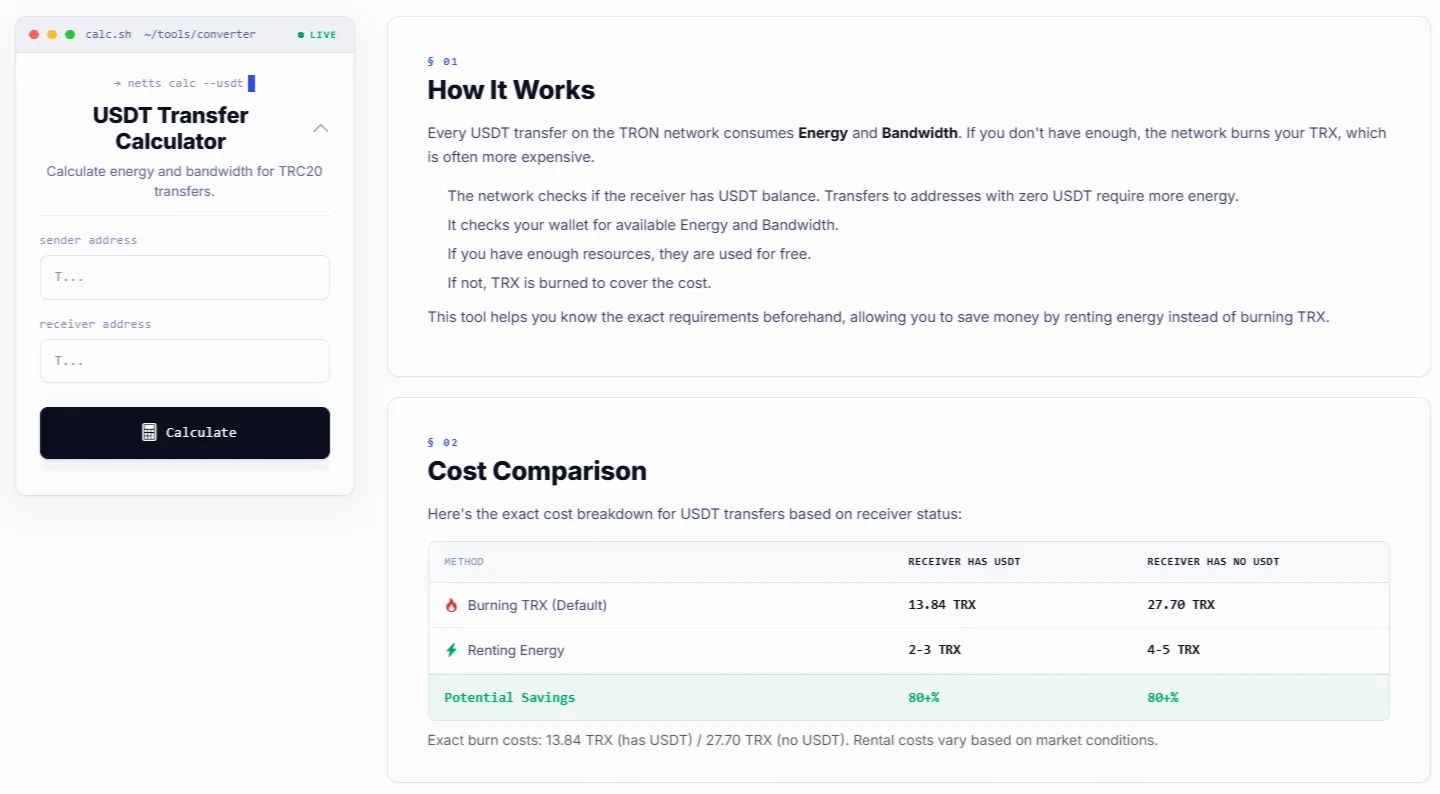
Ini adalah kabar baik bagi siapa saja yang menjalankan alur kerja berbasis USDT — mulai dari menyelesaikan siapa yang menerima pembayaran bounty berapa, membagi alokasi pembayaran antar banyak kolaborator, atau sekadar memindahkan hadiah ke luar protokol. Netts USDT Transfer Calculator melakukan hal tersebut: masukkan alamat pengirim & penerima, dan alat ini akan memberi tahu Anda secara tepat berapa banyak Energy & Bandwidth yang akan dibutuhkan untuk transaksi, berapa yang terbakar dari saldo dasar atau apakah sumber daya yang ada digunakan, lengkap dengan perbandingan biaya untuk pengiriman ke alamat yang sudah memiliki USDT (13.84 TRX vs 2-3 TRX untuk sewa Energy), atau alamat baru (27.70 TRX vs 4-5 TRX sewa sumber daya) — hemat lebih dari 80% di kedua skenario!