Kripto Dolandırıcılıklarında Sosyal Mühendislik
Domuz kasaplığı (pig butchering), sahte destek ve güven hileleri protokol açıklarından çok daha fazla kripto çalıyor — sosyal mühendisliğin nasıl işlediği ve kullanıcıların buna nasıl direnebileceği.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

İçindekiler
Kripto para çalan bir bilgisayar korsanının Hollywood filmlerinden fırlamış klişe görüntüsü: klavye başında karanlık, kapüşonlu bir figür; çevre güvenlik duvarlarını aşıyor ve özel olarak yazılmış kodlarla karmaşık şifreleme algoritmalarını kırıyor. Bu, siber suçun neye benzediğine dair tamamen teknik bir bakış açısıdır. Gerçek ise çoğu zaman çok daha sıradan – ve açıkçası çok daha insanidir.
Elbette gerçekleştirilebilecek teknik saldırılar vardır; ancak çalınan kriptoların büyük çoğunluğu blokzinciri kırarak değil, kullanıcıyı kırarak ele geçirilir. Bu durum sosyal mühendisliğin alanıdır — insanları gizli bilgileri ifşa etmeleri veya kendi çıkarlarına aykırı eylemlerde bulunmaları için manipüle etme pratiği. Mesele sıfırıncı gün (zero-day) açıkları değil; eski usul göz boyama numaraları, güven oyunları ve insan psikolojisinin kör noktalarını bilmektir.
İşlemlerin geri döndürülemez olduğu, insanların istedikleri takdirde polisin veya mahkemelerin erişemeyeceği alanlarda faaliyet gösterebildiği ve anonimliğin son derece değerli olduğu dijital varlıkların bu vahşi batısında en zayıf halka insanlardır. Dolandırıcılar, merkeziyetsiz bir ağı hackleme zahmetinin bir insanın güvenini, korkusunu veya açgözlülüğünü hacklemekten çok daha zor olduğunu bilir. Her halükarda, sadece kullanıcıdan kapıyı açmasını isteyerek içeri giren bu kötü niyetli aktörler, teknoloji yerine insan davranışını kullanarak en güvenli güvenlik kontrollerini bile atlatmış olurlar.
Bu yazıda, şu anda kripto topluluğunu etkileyen en yaygın sosyal mühendislik yöntemlerini ayrıntılarıyla inceleyecek, istismar ettikleri psikolojik temellere odaklanacak ve bunlara karşı korunma yollarını sunacağız.
Uzun Vadeli Tuzak ve Güven Kapanı
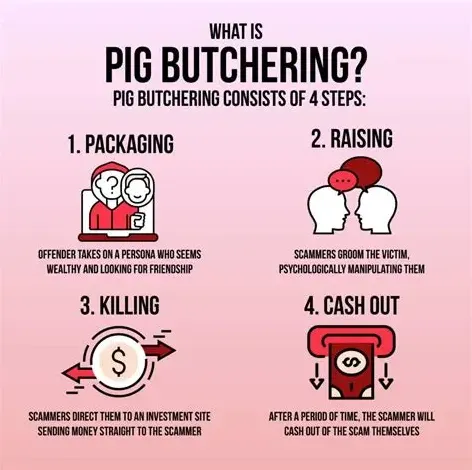
Mandarinde “Sha zhu pan” yani “domuz kasaplığı”, Çin'deki internet kullanıcılarının karşılaştıkları bu planları tanımlamak için kullandıkları yeni sosyal mühendislik türlerinden biridir. Bu metafor süreci net bir şekilde resmeder: Kurban, her şeyini kaybedeceği o ana kadar (“kesilene” kadar) iltifatlar, dostluk ve sahte yatırım getirileriyle “besiye çekilen” bir “domuzdur”. Ani ve hızlı oltalama (phishing) operasyonlarının aksine bu, bağ kurma yönündeki psikolojik dürtüyü ve şüpheciliğin kademeli olarak aşınmasını hedefleyen uzun vadeli bir oyundur.
İlk aşamalar genellikle son derece masumdur — yanlış numaradan gelen bir mesaj, sosyal medyada bir direkt mesaj ve hatta arkadaşlar aracılığıyla gerçekleşen bir temas. Dolandırıcı hemen kripto konusuna girmez. Bunun yerine bir ilişki kurmaya çalışır. Başarılı bir kariyere sahip bir girişimciyi, yalnız kalmış bir profesyoneli veya seyahat eden birini taklit edebilir.
Haftalar veya aylar boyunca kurbanla gerçek bir bağ geliştirirler. Yedikleri yemeklerin fotoğraflarını paylaşır, hobiler hakkında sohbet eder ve kurbanın geçmişteki kişisel mücadeleleriyle empati kurarlar. Bu aşamanın amacı kurbanın savunmasını düşürmektir. Sık iletişim kurduğumuz kişilere, özellikle de bu kişi hayatımızla gerçekten ilgileniyor gibi görünüyorsa, güvenmeye yönelik biyolojik bir eğilimimiz vardır.
Belli bir düzeyde güven kazandıktan sonra dolandırıcılar genelde para konusunu açarlar – ancak doğrudan değil. Piyasada elde ettikleri “büyük bir kazançtan” laf arasında bahsedebilir veya alım satım kârlarıyla yapılan abartılı bir alışverişin ekran görüntüsünü paylaşabilirler. Kurban ilgi gösterdiğinde tuzak kurulmuş olur. Dolandırıcı bir pazarlamacı gibi davranmak yerine, yardım etmekte pek de hevesli olmayan bir akıl hocası rolüne bürünür: “Sana kabaca ne yaptığımı göstereyim, bu yöntem bende işe yaradı.” Kurbanı, genellikle popüler borsaların arayüzünü taklit eden ve gerçek gibi görünen sahte bir alım satım platformuna para yatırmaya yönlendirirler.
Tezgahı inandırıcı kılmak ve “küçük bir kazanç” hissi yaratmak için dolandırıcı bazen bunu bizzat kurgular. Kurbanı mütevazı bir miktar para yatırmaya, ardından ilk kârını çekmeye teşvik eder. Psikolojik kanca tam olarak buradadır. Kurbanın beyni dopaminle dolar; şüpheler yok olur, yerini bedava para ihtimalinin getirdiği heyecana ve yeni arkadaşına duyduğu minnettarlığa bırakır. Kurban planın yasal olduğuna inanır ve sonunda tüm birikimini tam bir güvenle buraya yatırır. Ancak devasa meblağı çekmeye çalıştığında acı gerçekle yüzleşir: Sahte bir kimlikle kandırılmıştır (catfished) ve para, tıpkı artık ortalıkta olmayan sözde arkadaşı gibi, yalnızca bir bilgisayar ekranındaki sayılardan ibarettir.
Karşı hamle: Bu kadar derin bir duygusal bağ tarafından manipüle edilmekten kaçınmak için kendinize karşı katı olmalı ve sosyal hayatınızı finansal kararlarınızdan tamamen ayrı tutmalısınız. Altın kural basittir: İnternetteki yabancılar sizi zengin etmek istemez. Yatırım hakkında konuşan yeni bir çevrim içi arkadaşınız veya romantik bir ilgi odağınız varsa, derhal kırmızı bayrakları kaldırın. Gönderdikleri fotoğrafları tersine görsel arama (reverse image search) ile kontrol edin; dolandırıcılar sıklıkla güzel modellerin veya popüler fenomenlerin çalınmış fotoğraflarını kullanır. İletişimin başlarında görüntülü sohbet konusunda ısrarcı olun. Varlığını yalnızca spekülasyona borçlu olabilecek bir platforma para yatırmanızın istenmesi sizi durup düşündürmelidir. Sizi zengin etme gücüne sahip olduğunu iddia eden biriyle yüz yüze görüşmeden hiçbir yere – kesinlikle – tek kuruş dahi göndermeyin. Şüpheye düşerseniz hemen paranızı çekmeyi deneyin. Bir bahane uydurulursa veya para çekmek için bir “vergi” talep edilirse, tüm iletişimi kesin — bu bir dolandırıcılıktır.
Otorite Tuzağı ve Krizin Aciliyeti
Bir diğer güçlü tetikleyici, toplumun otoriteye itaat etme konusundaki doğal eğilimi ve insanoğlunun bir kriz anında paniğe kapılma meylidir. Dolandırıcılar bunu kullanarak borsaların, cüzdan sağlayıcılarının ve hatta devlet kurumlarının destek ekiplerini taklit ederler. Strateji, mantıklı düşünmenin devre dışı kaldığı, yüksek düzeyde kaygı içeren kaotik bir zihinsel durum yaratmaya dayanır.
Diyelim ki bir arkadaşınıza USDT göndermeye çalışıyorsunuz ve bir nedenden ötürü işlem engellenmiş gibi görünüyor. Bir destek numarası arıyor veya sorun hakkında bir tweet atıyorsunuz. Neredeyse anında “yardımsever” bir hesap yanıt veriyor ya da resmi görünen bir telefon numarasına rastlıyorsunuz. Hattın diğer ucundaki ses profesyonel, sakin ve otoriter. Paranızın “takıldığını” veya hesabınızın “ele geçirildiğini”, elinizdekileri kurtarmak için hızlı hareket etmeniz gerektiğini söylüyorlar.
Ve bu aciliyet gerçek değildir; sizi hiç düşünmeden bir şey yapmaya zorlamak için oradadır. “Destek temsilcisi”, sorunu “düzeltmek” için uzaktan masaüstü yazılımı indirmenizi veya cüzdanın size ait olduğunu “doğrulamak” için kurtarma cümlenizi (seed phrase) teslim etmenizi isteyebilir. Siz de paranızı kaybetmekten korktuğunuz ve bu kişi bilgili konuştuğu için talimatlara uyarsınız. Hiçbir gerçek destek temsilcisi asla kurtarma cümlenizi talep etmez veya bilgisayarınıza uzaktan erişim istemez.
Artık bu aracın son derece ürkütücü yeni bir boyutu var: Deepfake teknolojisi. Dolandırıcılar artık yapay zekayı kullanarak CEO'ların veya kurbanın güvendiği üst düzey yöneticilerin seslerini kopyalayabiliyor, sesli mesajlar bırakabiliyor ve hatta bu yöneticilerin normal cihazlarından yapılan aramalardan ayırt edilemeyen canlı telefon görüşmeleri gerçekleştirebiliyor. Bu, otorite önyargısının bir üst seviyeye taşınmış halidir. Tanınmış bir figürün bir “çekiliş” veya “acil durum yükseltmesi” için belirli bir adrese para göndermenizi söylediğini duyarsanız, beyniniz doğrudan onlara inanmaya programlanmıştır.
Karşı hamle: Otorite temelli saldırılara karşı tek etkili panzehir, gelen tüm iletişimlere karşı “sıfır güven” (zero-trust) duruşu sergilemektir. Biri sizi arayıp bankanızdan veya kripto borsasından aradığını söylerse yanıt vermeyin; telefonu kapatın. Hesabınızın kilitlendiğini belirten bir e-posta alırsanız, bağlantıya tıklamayın. Bunun yerine, bir arama motorundaki veya mesajdaki bağlantıya tıklayarak değil, kendi yer imleriniz aracılığıyla resmi web sitesine gidin ve gerçek kanallarından destekle iletişime geçin. Gerçek kuruluşların anlık panikle hareket etmediğini ve saniyeler içinde yanıt vermezseniz paranızı kaybedeceğinizi söyleyerek sizi hatta tutmaya veya acele ettirmeye asla çalışmayacağını unutmayın. Kurtarma cümlelerine gelince, bunları fiziksel bir kasanın şifresi gibi düşünün: Teknik veya başka herhangi bir durumda bir temsilcinin size yardım etmek için bu şifreye ihtiyaç duyması söz konusu bile olamaz. Bunu isterlerse, sizi kolay bir av olarak görüyorlar demektir.
Görünmeyen İmza ve Onay Oltalama (Approval Phishing)
Kripto dünyası merkeziyetsiz finansa (DeFi) kaydıkça, dolandırıcılar da akıllı sözleşmelerin birbirleriyle etkileşimindeki karmaşıklıktan faydalanarak buna uyum sağladılar. “Onay oltalama” (approval phishing) veya “boşaltıcı” (drainer) saldırıları olarak da bilinen bu yaklaşım, özellikle kullanıcının gerçekte neyi yetkilendirdiğine dair teknik bilgisizliğini suistimal eder.
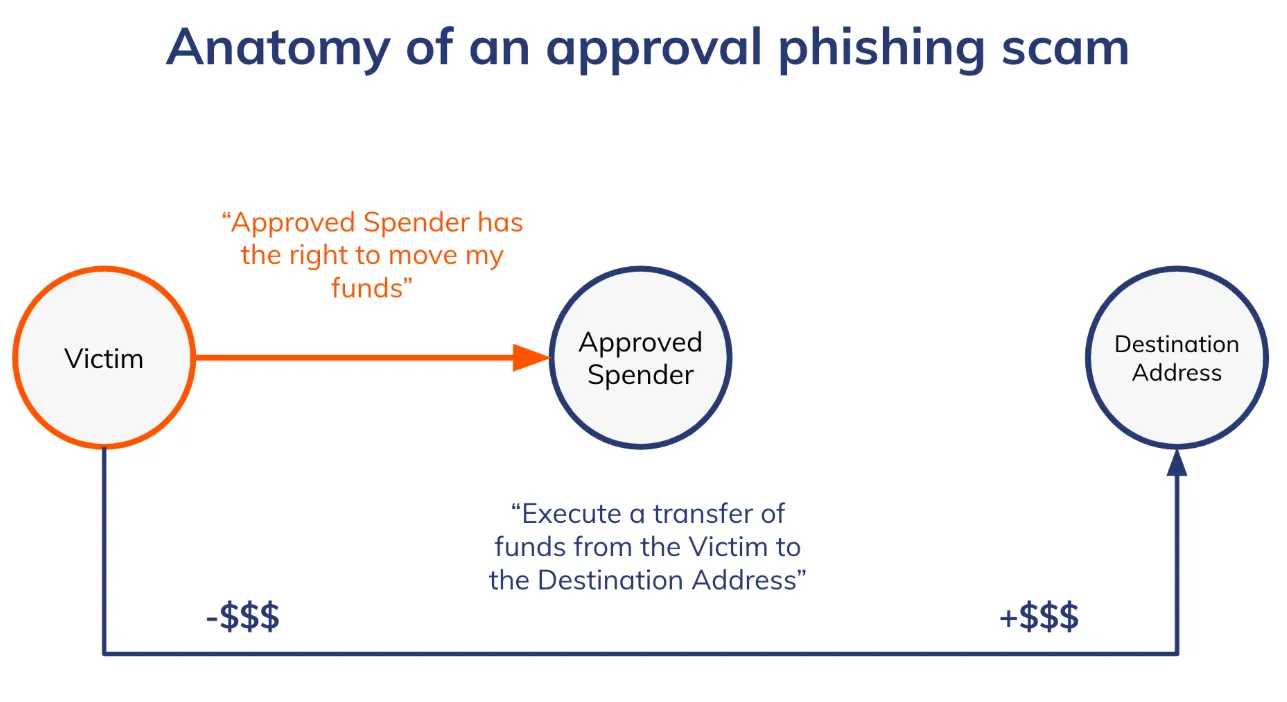
Bu senaryoda bir kullanıcı, popüler bir NFT pazar yerinin veya DeFi protokolünün birebir aynısı olan bir siteye yönlendirilebilir. Sektörde ücretsiz tokenlar için kullanılan bir terim olan ücretsiz “airdrop” vaadiyle veya özel bir “mint” fırsatıyla cezbedilebilir. Site, ödülü talep etmeye hazır olduğunda kullanıcının cüzdanını bağlamasını ve bir işlemi imzalamasını ister.
Cüzdan içindeki açılır pencere (pop-up) genellikle anlaşılmaz bir teknik metin yığınıdır. Yıllardır okunamayan Hizmet Şartları koşullarına alışmış ve doğrudan “Kabul Ediyorum” butonuna tıklayan kullanıcıların büyük çoğunluğu, büyük “Onayla” butonuna basarak ödülünü almayı seçecektir. Ancak imzaladıkları şey sıradan bir oturum açma mesajı değildir. Bu genellikle bir "SetApprovalForAll" fonksiyonu veya bir "Permit" imzasıdır. Yazılımcı olmayanların anlayacağı dille: Bu imza, dolandırıcının akıllı sözleşmesine, başka hiçbir onaya gerek kalmadan belirli bir varlığın (örneğin USDT veya NFT'ler) tamamını kullanıcının cüzdanından transfer etmesi için tam yetki (carte blanche) verir.
Buradaki psikoloji hem açgözlülük (ücretsiz airdrop) hem de teknik arayüzler karşısındaki “öğrenilmiş çaresizliktir”. Kurtarma cümleleri hâlâ kendilerinde olduğu için paralarını geri alabileceklerini sanırlar. Anlamadıkları şey, dijital bir imzanın anahtarları teslim etmek kadar tehlikeli olabileceğidir. Dolandırıcının kurtarma cümlenizi bilmesine gerek yoktur; özellikle de kasayı boşaltmasına izin veren bir izin belgesini bilmeden imzaladıysanız.
Karşı hamle: Bu tür onay oltalama saldırılarına karşı savunma, cüzdanların izinleri nasıl kullandığına dair varsayımlarınızı değiştirmektir. Bir cüzdan imzasını asla bir “oturum açma” veya “onaylama” butonuna basmakla eşdeğer görmeyin. Bu, blokzincir üzerinde noter tasdikli yasal bir sözleşme gibidir. Herhangi bir işlemi onaylamadan önce mutlaka ayrıntıları okuyun. "Approve", "SetApprovalForAll" veya "Permit" ifadelerini arayın. Ücretsiz bir ürün talep etmeye çalışıyorsanız ve işlem USDT'nize veya diğer tokenlarınıza erişim izni istiyorsa, reddedin. Bunu yapmanın bir yolu “brülör” (burner - tek kullanımlık) cüzdan kullanmaktır — yalnızca küçük miktarlarda para tuttuğunuz, sadece yeni veya şüpheli siteler için kullanılan bir cüzdan. Bu bir güvenlik duvarı oluşturur — bir hata yapıp kötü niyetli bir sözleşmeyi imzalarsanız dolandırıcı tüm birikiminizi değil, yalnızca o tek kullanımlık cüzdandaki önemsiz miktarı alabilir. Ayrıca, işlem verilerini insanların okuyabileceği uyarılara dönüştüren ve bir imzanın cüzdan boşaltıcıya benzeyip benzemediğini size bildiren tarayıcı uzantılarına güvenin.
Kalıp Eşleştirme Yanılgısı ve Adres Zehirleme (Address Poisoning)
Daha sinsi hack yöntemlerinden biri, insan beyninin bilgiyi hızlı tüketmek için nasıl işlediğine dayanır. Kullanıcılar kripto para adreslerini kopyalayıp yapıştırırken, adresin doğru olduğundan emin olmak için bu rastgele rakam ve harflerin tamamını nadiren baştan sona kontrol ederler. Bunun yerine genellikle ilk dört veya beş karaktere ve son dört veya beş karaktere bakarlar. Dolandırıcılar bu zihinsel kestirme yolu iyi bilir ve bunu “adres zehirleme” yoluyla manipüle eder.
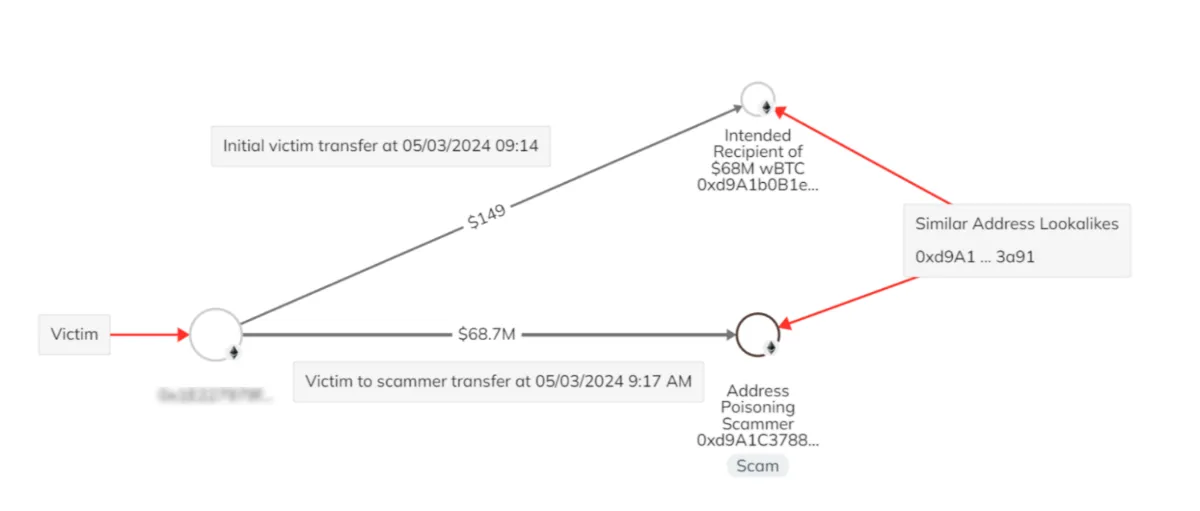
Bu dolandırıcılıkta sahtekar, blokzincirde o anda aktif olan kişileri izler. Bir kullanıcının transfer yaptığını fark ettiğinde — diyelim ki kendi kişisel soğuk cüzdanına yüklü miktarda USDT gönderiyor — dolandırıcı, hedeflenen adresle neredeyse birebir eşleşen bir “özel adres” (vanity address) üretebilen bir yazılım kullanır. Bu sahte adres, gerçek adresle tamamen aynı ilk ve son karakterlere sahip olacak, ancak aradaki karakterler farklı olacaktır.
Dolandırıcı bu benzer adresi oluşturduktan sonra, bu sahte adresten kurbanın cüzdanına 0 USDT'lik (veya buna yakın bir miktarda) bir işlem gönderir. Bu işlem artık kurbanın geçmişinde yer alır. Bir sonraki sefer kurban soğuk cüzdanına USDT göndermek istediğinde, işlem geçmişini açıp en son adresi yapıştırabilir; çünkü muhtemelen en son kullandığı adresin bu olduğunu varsayar. Başlangıç ve bitiş hatırladıklarıyla örtüştüğü sürece aradaki farkı fark etmezler. İşlemi başlatırlar, USDT ücretlerini her zamanki gibi öderler ve parayı doğrudan dolandırıcının cüzdanındaki kara deliğe yatırırlar.
Bu durum “diklatsizlik körlüğünden” (inattentional blindness) ve en az dirençli yoldan gitme arzusundan yararlanır. Kurban geleneksel anlamda sistemsel olarak “hacklenmemiştir”; kendisini hacklemesi için kandırılmıştır. Dolandırıcının varsayımı şudur: Kimse fark etmeyecek; tembelliğe ve otomatik tamamlama alışkanlıklarına güveniyoruz.
Karşı hamle: Adres zehirlemenin çözümü doğrulamadır. İşlem geçmişinizden asla ama asla adres kopyalamayın! Burası, dolandırıcılar da dahil olmak üzere herkesin veri yazabileceği halka açık bir defterdir. Doğrulama yaparken bir adresin asla yalnızca ilk veya son birkaç karakterine güvenmemelisiniz. Dizgenin ortasındaki rastgele bir dizilimi, hatta daha da iyisi her bir karakteri tek tek inceleyin. Bunu yapmanın en iyi yolu, cüzdanınızdaki adres defteri özelliğini kullanmaktır. Güvenilir adreslerinizi beyaz listeye (whitelist) ekleyin. Adreslere farklı isimler de verebilirsiniz. Böylece muhtemelen zehirlenmiş bir işlem geçmişi yerine güvenilir bir hedef seçmiş olursunuz.
Sıfır Güven Dünyasında Güvende Kalmak
Tüm bu taktiklerin ortak noktası, insan işletim sistemini hackleyerek teknik güvenliği alt üst etmeleridir. İster bir aşk dolandırıcılığının duygusal çekimi, ister sahte bir destek görevlisinin kurduğu yapay zaman baskısı taktikleri, ister kötü niyetli bir sözleşmedeki kasten karmaşıklaştırılmış yönlendirmeler ya da adres zehirleme saldırısındaki aldatıcı görseller olsun; amaç her zaman birinin kendi aleyhine hareket etmesini sağlamaktır.
Savunma, bir zihniyet değişimini gerektirir. Geleneksel finans dünyasında bankalar, yetkisiz işlemleri haber veren ve bunları geri alan bir güvenlik ağı görevi görür. Kriptoda ise banka sizsiniz. Arayabileceğiniz bir dolandırıcılık birimi yoktur ve işlemler asla geri alınamaz. Bu özgürlük, beraberinde daimi bir uyanıklık zorunluluğunu da getirir. Yavaşlayın. Bir teklif fazlasıyla acilse, muhtemelen dolandırıcılıktır. Bir yabancı aşırı yardımsever görünüyorsa, muhtemelen bir bit yeniği vardır. Bir işlem akıl almaz derecede karmaşık görünüyorsa, büyük olasılıkla öyledir.
Bu göz boyama numaralarını ifşa ederek, kolay bir av olmaktan çıkıp şüpheci bir kullanıcıya dönüşürsünüz. Blokzincir güvenlidir; her zaman tetikte olmanız gereken yer sosyal katmandır. Zihninizi, tıpkı özel anahtarlarınızı koruduğunuz gibi koruyun.
Verimlilik ve kriptonuzu akıllıca kullanma konusunda, yalnızca işlemlerinizi nasıl güvence altına alacağınızı bilmekle kalmamalı, aynı zamanda bunların mekaniğini de anlamalısınız. TRON ağının aktif kullanıcıları için Netts USDT Transfer Hesaplayıcısı, paranızı korumak için olmazsa olmaz bir araçtır. TRON üzerindeki tüm USDT transferleri, Energy ve Bandwidth gibi belirli ağ kaynaklarının tüketilmesini gerektirir. Bir kullanıcının cüzdanında TRX bulunmaması durumunda ağ, normalden 14-20 kat daha pahalıya mal olan enerjiyi ödemek için kullanıcının son TRX'ini yakar.
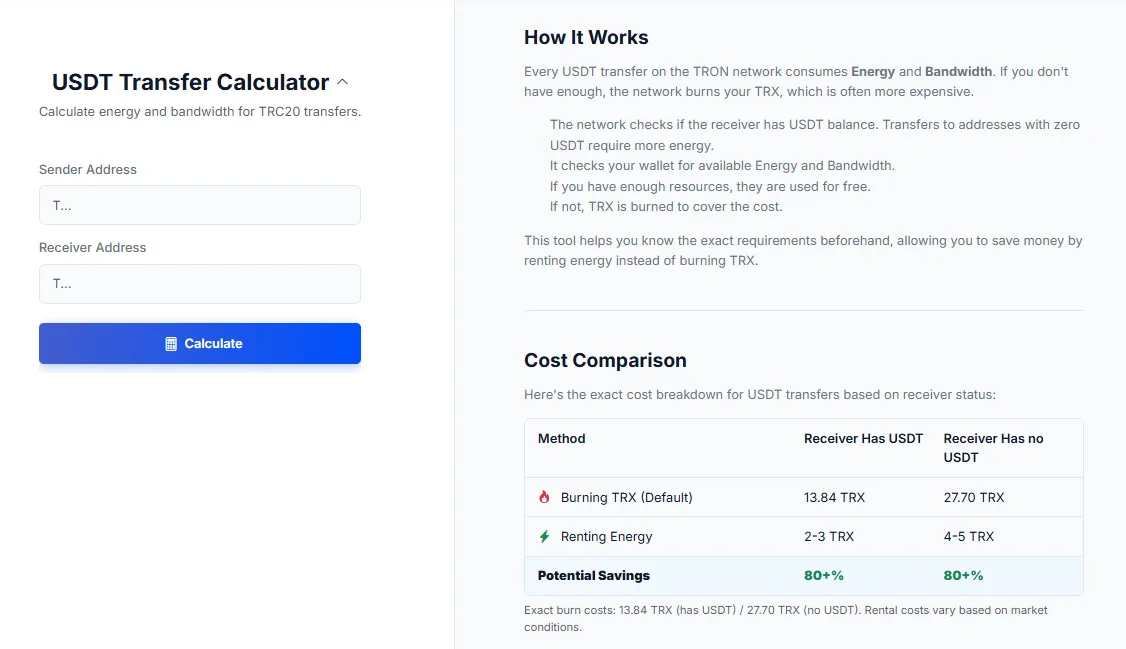
Netts aracı, kullanıcının gönderim için gereken tam kaynak miktarını tahmin etmek üzere gönderici adresini ve alıcı adresini girmesine olanak tanır. Bu durum önemli bir maliyet farkını ortaya çıkarır: Pozitif USDT bakiyesi olan bir alıcıya yapılan transferler yaklaşık 13.84 TRX yakarken, bir soğuk cüzdana (yani hiç USDT tutmayan bir adrese) yapılan transferlerle ilişkili yakımlar hesaplama açısından çok daha maliyetlidir ve yaklaşık 27.70 TRX yakar. Bu hesaplayıcıyla (ve geliştiriciler için bir API ile) kullanıcılar Energy kiralamak için doğru an olup olmadığını anlayabilirler. Bilginiz olsun, Energy kiralamak yalnızca 2-3 veya 4-5 TRX tutar ve doğrudan TRX yakmaya kıyasla %80'den fazla tasarruf sağlar. Bu hızlı kontrol, hızlı transferleri sürdürürken ağ ücretlerine fazladan ödeme yapmamanızı sağlar.