Social Engineering sa mga Crypto Scam
Ang pig-butchering, pekeng support, at mga panlilinlang ay mas marami pang ninanakaw na crypto kaysa sa protocol breaks — paano gumagana ang social engineering at paano ito malalabanan ng mga user.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch

Nilalaman
Ang karaniwang imahe ng isang hacker na nagnanakaw ng cryptocurrency na parang galing sa Hollywood: isang taong nakasuot ng maitim na hoodie sa harap ng keyboard, lumulusot sa mga peripheral firewall at nagha-hack ng mga sopistikadong encryption algorithm gamit ang sariling gawang code. Ito ay isang purong teknikal na pananaw sa kung ano ang anyo ng cybercrime. Ang totoo ay mas karaniwan — at sa totoo lang, mas nakasandal sa pagiging tao.
May mga teknikal na pag-atake na maaaring isagawa, siyempre, ngunit mas maraming crypto ang nananakaw hindi sa pamamagitan ng pag-hack sa blockchain kundi sa pamamagitan ng paglinlang sa mismong user. Ito ang larangan ng social engineering — ang gawi ng pagmamanipula sa mga tao upang magbunyag ng kumpidensyal na impormasyon o gumawa ng mga aksyon na hindi para sa kanilang sariling kapakanan. Hindi ito tungkol sa mga zero-day hack, kundi sa mga lumang panlilinlang, confidence games, at pagsasamantala sa mga blind spot ng sikolohiya ng tao.
Sa magulong mundo ng digital assets — kung saan ang mga transaksyon ay hindi na mababawi at ang mga tao ay maaaring kumilos sa labas ng abot ng pulisya o mga hukuman kung nais nila, at napakahalaga ng anonymity — ang mga tao ang pinakamahinang bahagi. Alam ng mga scammer na ang trabahong kailangan para i-hack ang isang desentralisadong network ay mas mahirap kaysa sa pag-hack sa tiwala, takot, o kasakiman ng isang tao. Sa kahit anong paraan, sa pagpasok lamang sa pinto sa pamamagitan ng paghiling sa user na buksan ito, nalalagpasan ng mga masasamang elementong ito maging ang pinakamatitibay na security control dahil gawi ng tao ang kanilang ginagamit at hindi teknolohiya.
Sa artikulong ito, hihimayin natin ang pinakakaraniwang mga pamamaraan ng social engineering na kasalukuyang nakakaapekto sa crypto community, magtutuon sa mga sikolohikal na basehan na kanilang sinasamantala, at magmumungkahi ng mga paraan upang maprotektahan ang sarili laban sa mga ito.
Long Con at ang Bitag ng Tiwala
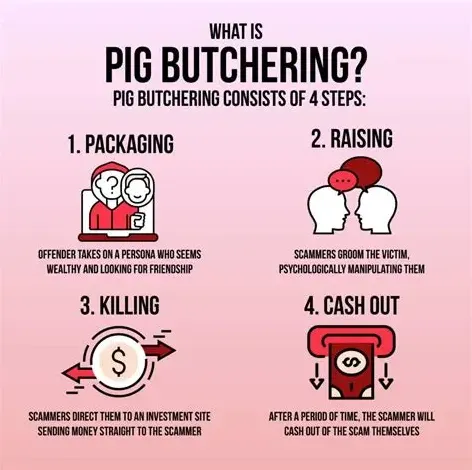
Ang “Sha zhu pan,” o “pig butchering” sa Mandarin, ay isa sa maraming bagong anyo ng social engineering na ginagamit ng mga netizen sa China upang ilarawan ang mga scheme na kanilang nararanasan. Ang metapora na ito ay nagbibigay ng malinaw na larawan ng proseso: ang biktima ang “baboy” na “pinapataba” sa pamamagitan ng pambobola, pakikipagkaibigan, at mga pekeng kita sa pamumuhunan bago “katayin” para sa lahat ng kanilang pag-aari. Hindi tulad ng mga biglaang operasyon ng phishing, ito ay isang mahabang proseso na nakasalalay sa pagsasamantala sa sikolohikal na pagnanais para sa koneksyon at unti-unting pagbawas ng pagdududa.
Kadalasan itong mukhang inosente sa mga unang yugto — isang text mula sa maling numero, isang direct message sa social media, o kahit isang pakikipagtagpo sa pamamagitan ng mga kaibigan. Ang scammer ay hindi agad dumidiretso sa crypto. Sa halip, sinisikap nilang bumuo ng isang relasyon. Maaari silang magpanggap bilang isang entrepreneur na may matagumpay na karera, o isang propesyonal na nalulungkot o naglalakbay.
Sa loob ng ilang linggo o buwan, bumubuo sila ng totoong relasyon sa biktima. Nagpapalitan sila ng mga larawan ng kanilang kinakain, nakikipag-usap tungkol sa kanilang mga libangan, at nakikiramay sa mga personal na pinagdaraanan ng biktima. Ang yugtong ito ay idinisenyo upang pahinain ang depensa ng biktima. May likas na pagnanais ang tao na magtiwala sa mga nakakasalamuha nila nang madalas, lalo na kung ang taong iyon ay tila tunay na interesado sa kanilang buhay.
Pagkatapos nilang makuha ang tiwala, karaniwang babanggitin ng mga scammer ang tungkol sa pera – ngunit hindi sa direktang paraan. Maaari silang kaswal na magbanggit ng isang “malaking panalo” sa merkado o mag-post ng screenshot ng isang marangyang pagbili na ginawa gamit ang mga kita sa trading. Nabubuo ang bitag kapag nagpakita ng interes ang biktima. At sa halip na maging isang ahente, ang scammer ay nagkukunwaring isang mentor na tila nag-aatubili pang tumulong: “Ipapakita ko sa iyo ang ginawa ko at tila naging epektibo ang paraang iyon.” Tuturuan nila ang biktima na magdeposito ng pera sa isang pekeng trading platform na mukhang totoo, na kadalasang ginagaya ang interface ng mga sikat na exchange.
Upang gawing kapani-paniwala ang panlilinlang at lumikha ng isang “maliit na panalo,” kung minsan ay isinasaayos din ito ng scammer. Hinihimok nila ang biktima na mag-stake ng maliit na halaga ng pera, at pagkatapos ay i-withdraw ang kanilang unang kita. Ito ang sikolohikal na pain. Napupuno ng dopamine ang utak ng biktima; nawawala ang mga pagdududa, at napapalitan ng pananabik na dulot ng posibilidad ng libreng pera at pagpapahalaga sa kanilang bagong kaibigan. Naniniwala ang biktima na totoo ang lahat, at sa huli ay inilalagak nila ang kanilang buong naipon nang may buong tiwala. Saka lamang nila malalaman ang katotohanan kapag sinubukan na nilang i-withdraw ang napakalaking halaga: na sila ay na-catfish, at ang pera ay umiiral lamang bilang mga numero sa screen ng computer, tulad ng kanilang pekeng kaibigan.
Kontra-aksyon: Upang maiwasang mamanipula ng ganoon kalalim na emosyonal na koneksyon, dapat kang maging mahigpit sa iyong sarili at panatilihing ganap na hiwalay ang iyong buhay panlipunan mula sa mga pinansyal na desisyon. Ang ginintuang patakaran ay simple: ang mga estranghero sa internet ay walang hangaring payamanin ka. Kung mayroon kang bagong online na kaibigan o romantic interest na nag-uusap tungkol sa pamumuhunan, maghinala agad. Gumawa ng reverse image search sa anumang mga larawang ipinapadala nila; madalas gumamit ang mga scammer ng mga ninakaw na larawan ng magagandang modelo o sikat na influencer. Ipilit ang pagkakaroon ng video chat sa simula pa lamang ng pakikipag-ugnayan. Ang paghingi sa iyo na magpasok ng pera sa isang platform na umiiral lamang dahil sa espekulasyon ay dapat magpatigil sa iyo. Huwag kailanman maglipat ng anumang pera kahit saan nang hindi nakikipagkita nang harapan sa taong nagsasabing may kapangyarihan siyang payamanin ka. Kung nag-aalinlangan ka, subukang i-withdraw ang iyong pera. Kung mayroong dahilan, o isang “tax” na kinakailangan upang mag-withdraw, itigil ang lahat ng komunikasyon — ito ay isang scam.
Bitag ng Awtoridad at Pagmamadali sa Krisis
Ang isa pang mabisang paraan ay ang likas na pagkiling ng publiko na sumunod sa awtoridad, at ang ugali ng mga tao na mag-panic sa gitna ng isang krisis. Gamit ito, nagpapanggap ang mga scammer bilang support team ng mga exchange, wallet provider, o maging mga ahensya ng gobyerno. Ang estratehiya ay nakasalalay sa paglikha ng isang magulong estado ng mataas na pagkabalisa kung saan nawawalan ng kakayahang mag-isip nang maayos ang isang tao.
Sabihin nating sinusubukan mong magpadala ng USDT sa isang kaibigan at sa ilang kadahilanan ay tila na-block ang transaksyon. Naghahanap ka ng support number o nag-tweet tungkol sa problema. Halos agad-agad, isang “matulunging” account ang tutugon o makakakita ka ng isang numero ng telepono na mukhang opisyal. Ang boses sa kabilang linya ay propesyonal, kalmado, at may awtoridad. Sasabihin nila na ang iyong pera ay “naipit” o ang iyong account ay “nakompromiso” at dapat kang kumilos nang mabilis upang mailigtas ang natitira sa iyo.
At ang pagmamadaling ito ay hindi totoo, naroroon ito upang gipitin ka na gumawa ng isang bagay nang hindi nag-iisip. Maaaring utusan ka ng “support agent” na mag-download ng remote desktop software upang “ayusin” niya ang problema o ibigay ang iyong seed phrase upang “mapatunayan” niya na pagmamay-ari mo ang wallet. Natatakot ka ring mawalan ng pera, at ang taong ito ay mukhang maalam, kaya sinusunod mo ang mga tagubilin. Walang totoong support agent ang hihingi ng iyong seed phrase kailanman, o mangangailangan ng remote access sa iyong computer.
Mayroon na ngayong isang nakakatakot na bagong antas sa pamamaraang ito, ang teknolohiyang Deepfake. Ngayon, nagagawa na ng mga scammer na gumamit ng AI upang gayahin ang mga boses ng mga CEO, o iba pang pinagkakatiwalaang matataas na executive, na nag-iiwan ng mga voicemail at nagsasagawa pa ng mga live na tawag na hindi maipagkakaiba sa mga ginawa gamit ang mga normal na device ng CEO. Ito ang authority bias na dinala sa mas mataas na antas. Kung maririnig mo ang isang kilalang personalidad na nagsasabi sa iyo na magpadala ng pera sa isang address para sa isang “giveaway” o isang “emergency upgrade,” ang iyong utak ay nakadisenyo na maniwala sa kanila.
Kontra-aksyon: Ang tanging epektibong panlaban sa mga pag-atake na nakabatay sa awtoridad ay ang “zero-trust” na pananaw sa anumang pumapasok na komunikasyon. Kung may tumawag sa iyo na nagpapanggap na mula sa iyong bangko o crypto exchange, huwag sumagot; ibaba ang tawag. Kung nakatanggap ka ng email na nagsasabing naka-lock ang iyong account, huwag i-click ang link. Sa halip, pumunta sa opisyal na website sa pamamagitan ng sarili mong mga bookmark – hindi sa pamamagitan ng pag-click ng link sa isang search engine o sa isang mensahe – at makipag-ugnayan sa support sa pamamagitan ng kanilang totoong channel. Huwag kalimutan na ang mga totoong organisasyon ay hindi nagpapatakbo nang may labis na pagmamadali at hindi kailanman hihilingin sa iyo na manatili sa linya, o magmadali sa pagsagot sa loob ng ilang segundo kundi ay mawawalan ka ng pera. Pagdating sa mga seed phrase, ituring ang mga ito tulad ng kumbinasyon sa isang pisikal na vault: walang sitwasyon, teknikal man o iba pa, kung saan kakailanganin ng isang ahente ang kumbinasyong iyon upang tulungan ka. Kapag hiningi nila ito, niloloko ka lamang nila.
Hindi Nakikitang Lagda at Approval Phishing
Habang lumilipat ang mundo ng crypto patungo sa decentralized finance (DeFi), nagbago rin ang mga scammer sa pamamagitan ng pagsasamantala sa pagiging kumplikado ng pakikipag-ugnayan ng mga smart contract. Ang pamamaraang ito, na kilala rin bilang “approval phishing” o “drainer” attacks, ay partikular na sumasamantala sa kakulangan ng teknikal na kaalaman ng user pagdating sa kung ano talaga ang kanilang pinapahintulutan.
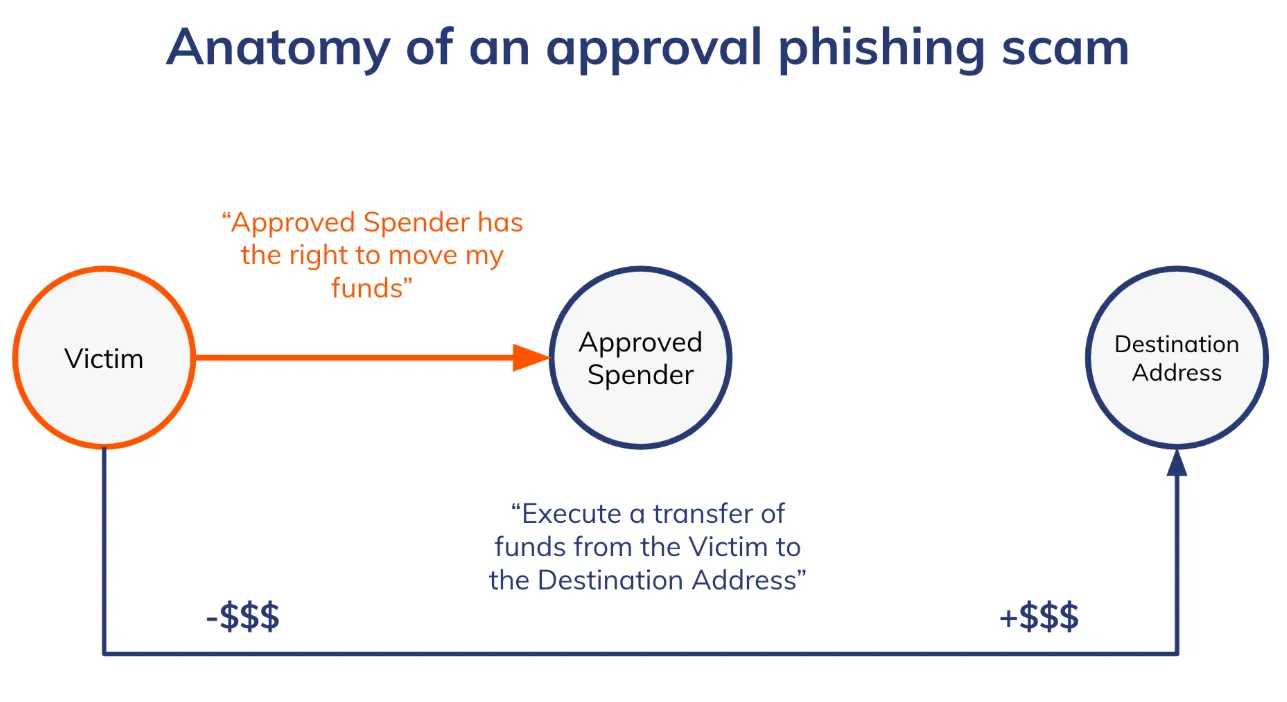
Sa sitwasyong ito, maaaring mapunta ang isang user sa isang site na kamukhang-kamukha ng isang sikat na NFT marketplace o DeFi protocol. Maaari silang maakit ng pangako ng isang libreng “airdrop,” isang terminong ginagamit sa industriya para sa mga libreng token, o isang eksklusibong pagkakataon sa “minting.” Hinihiling ng site sa user na ikonekta ang kanilang wallet at lumagda sa isang transaksyon kapag handa nang kunin ang reward.
Ang pop-up sa loob ng wallet ay kadalasang puno ng mga teknikal na salita na mahirap intindihin. Ang karamihan sa mga user, na nasanay na sa loob ng maraming taon sa mahahabang Terms of Service na may gawi na basta na lamang mag-click ng “I Agree,” ay pipindutin ang malaking “Confirm” button at kukunin ang kanilang reward. Ngunit hindi lamang sila lumalagda sa isang simpleng mensahe sa pag-login. Karaniwan itong isang "SetApprovalForAll" function o ang "Permit" signature. Sa simpleng salita: Ang lagdang ito ay nagbibigay sa smart contract ng scammer ng buong kapangyarihan na ilipat ang lahat ng isang partikular na asset (tulad ng USDT o mga NFT) palabas ng wallet ng user, nang hindi na nangangailangan ng karagdagang kumpirmasyon.
Ang sikolohiya rito ay parehong kasakiman (ang libreng airdrop) at “learned helplessness” sa mga teknikal na interface. Iniisip nila na dahil hawak pa rin nila ang kanilang seed phrase, mababawi pa rin nila ang kanilang pera. Ang hindi nila naiintindihan ay ang isang digital signature ay maaaring maging kasing delikado ng pagbibigay ng mga susi. Hindi kailangang malaman ng scammer ang seed phrase, kung hindi mo sinasadyang nalagdaan ang isang permit na nagpapahintulot sa kanya na simutin ang laman ng vault.
Kontra-aksyon: Ang depensa laban sa approval phishing ay ang pagkakaroon ng ibang pananaw sa kung paano ginagamit ng mga wallet ang kanilang pahintulot. Huwag kailanman ituring ang lagda sa wallet na katulad lamang ng pagpindot sa isang "login" o "confirmation" button. Ito ay parang isang notaryadong legal na kontrata — sa blockchain. Bago mo kumpirmahin ang anumang transaksyon, palaging basahin ang mga detalye. Hanapin ang "Approve," "SetApprovalForAll," o "Permit." Kung sinusubukan mong kumuha ng libreng item at ang transaksyon ay humihingi ng iyong pahintulot na i-access ang iyong USDT o iba pang mga token, tanggihan ito. Ang isang paraan upang gawin ito ay ang paggamit ng isang “burner” wallet — isang wallet na nilalagyan mo lamang ng maliliit na halaga ng pera, na ginagamit lamang para sa mga bago o kahina-hinalang site. Nagsisilbi itong firewall — kung magkamali ka at lumagda sa isang malisyosong kontrata, ang maliit na halaga lamang na nasa iyong burner wallet ang makukuha ng scammer, hindi ang iyong buong naipon. Gumamit din ng mga extension sa browser na nagsasalin ng data ng transaksyon sa mga babalang madaling maunawaan ng tao, na nagsasabi sa iyo kung ang isang lagda ay mukhang wallet drainer.
Pattern Match Glitch at Paglason ng mga Address
Isa sa mga mas mapanlinlang na pamamaraan ay nakasalalay sa paraan ng pagproseso ng utak ng tao sa impormasyon para sa mabilisang pagtingin. At kapag nagka-copy at paste ang mga user ng mga cryptocurrency address, bihirang suriin nila ang lahat ng mga random na numero at titik upang matiyak na tama ang address. Sa halip, karaniwan nilang tinitingnan ang unang apat o limang character at ang huling apat o limang character. Naiintindihan ng mga scammer ang mental shortcut na ito — at minamanipula ito sa pamamagitan ng “address poisoning.”
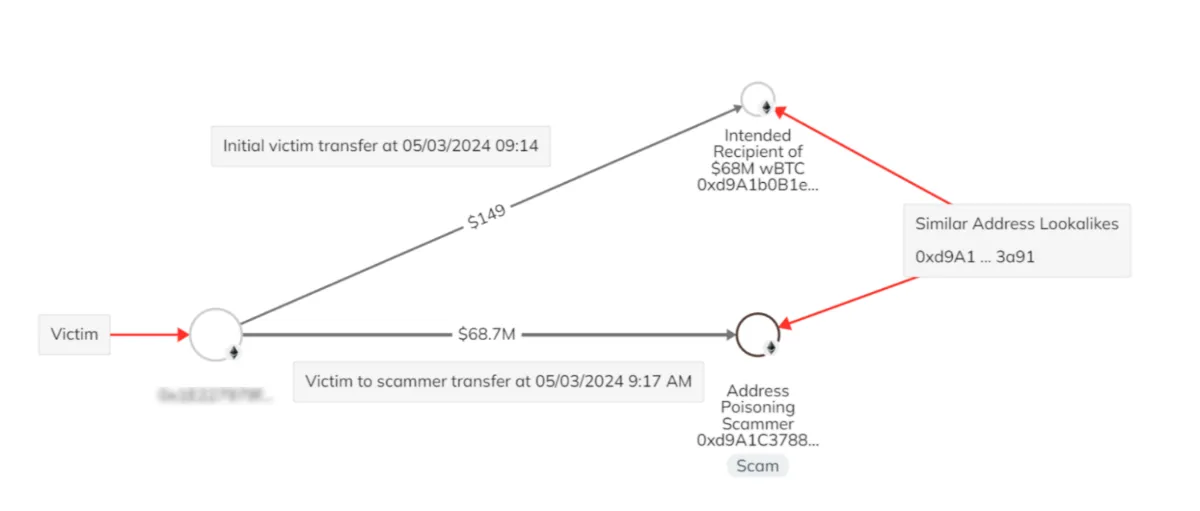
Sa scam na ito, binabantayan ng fraudster ang blockchain para sa mga taong kasalukuyang aktibo. Kapag nakakita sila ng isang user na gumagawa ng paglilipat — halimbawa, nagpapadala ng malaking halaga ng USDT sa kanilang sariling personal na cold wallet — gumagamit ang scammer ng software na maaaring gumawa ng isang “vanity address” na halos kapareho ng nilalayong destinasyon. Ang pekeng address na ito ay magkakaroon ng parehong una at huling mga character ng aktwal na address, ngunit magkaiba sa gitna.
Pagkatapos gawin ang magkatulad na address na iyon, ang fraudster ay magpapadala ng transaksyon na 0 USDT (o malapit sa halagang iyon) mula sa pekeng address na ito patungo sa wallet ng biktima. Ang transaksyong ito ay makikita na ngayon sa history ng biktima. Pagkatapos, sa susunod na naisin ng biktima na magpadala ng USDT sa kanilang cold wallet, maaari nilang buksan ang history at i-paste ang pinakabagong address dahil malamang na iyon ang huli nilang ginamit. Hangga't ang simula at dulo ay tumutugma sa kanilang naaalala, hindi nila mapapansin ang pagkakaiba. Sisimulan nila ito, babayaran ang mga USDT fee gaya ng dati, at direktang magdedeposito sa black hole ng wallet ng scammer.
Sinasamantala nito ang “inattentional blindness” at ang pagpili sa pinakamadaling paraan. Ang biktima ay hindi na-hack sa tradisyunal na paraan; sila ay nalinlang upang i-hack ang kanilang sarili. Ang teorya ng scammer: Walang makakapansin; umaasa kami sa katamaran at sa paraan ng paggana ng mga autocomplete pattern.
Kontra-aksyon: Ang sagot sa address poisoning ay pagpapatunay o validation. Huwag na huwag kailanman kumopya ng anumang address mula sa iyong transaction history! Ito ay isang pampublikong ledger na maaaring sulatan ng sinuman — kabilang ang mga scammer. Hindi ka dapat magtiwala lamang sa una o huling ilang character ng isang address kapag nagpapatunay. Suriin ang ilang random na pagkakasunod-sunod sa gitna ng string, o mas mainam, ang bawat solong character. Ang pinakamahusay na paraan upang gawin ito ay sa pamamagitan ng paggamit ng address book function sa iyong wallet. I-whitelist ang iyong mga pinagkakatiwalaang address. Maaari mo ring bigyan ng iba't ibang pangalan ang mga address. Sa ganoong paraan, pipili ka ng isang mapagkakatiwalaang lokasyon sa halip na isang log na maaaring nalason na.
Ligtas sa Isang Zero-Trust na Mundo
Ang pagkakapareho ng lahat ng mga taktika na ito ay ang pagsira sa teknikal na seguridad sa pamamagitan ng pag-hack sa OS ng tao. Maging ito man ay ang emosyonal na panghihila ng isang romance scam, ang mga pekeng panggigipit sa oras na ginagamit ng isang nagpapanggap na taga-help desk, ang sadyang masalimuot na bitag sa isang mapanlinlang na kontrata, o ang panlilinlang sa pamamagitan ng address poisoning attack, ang lahat ng ito ay tungkol sa pagpilit sa isang tao na kumilos laban sa kanilang sarili.
Ang pagtatanggol ay nangangailangan ng pagbabago sa pag-iisip. Sa tradisyunal na mundo ng pananalapi, ang mga bangko ay nagsisilbing safety net, nagbabala at nagbabalik ng mga hindi awtorisadong singil. Sa crypto, ikaw ang bangko. Walang fraud department na matatawagan, at ang mga transaksyon ay hindi na kailanman mababawi. Kasabay ng kalayaang ito ang obligasyon ng walang humpay na pagiging mapagmatyag. Magdahan-dahan. Kung ang alok ay masyadong apurahan, malamang na ito ay isang scam. Kapag ang isang estranghero ay lubhang matulungin, malamang na may kapalit ito. Kung ang isang kasunduan ay tila napakasalimuot, malamang na ganoon nga ito.
Sa pamamagitan ng paglalantad sa mga panlilinlang na ito, magbabago ka mula sa pagiging isang madaling biktimahin tungo sa pagiging isang mapagbantay na user. Ligtas ang blockchain, ang social layer ang palagi mong kailangang bantayan. Bantayan ang iyong isip sa parehong paraan ng pagbabantay mo sa iyong mga private key.
Tungkol sa pagiging episyente at pagiging maalam sa iyong crypto, hindi mo lamang dapat malaman kung paano i-secure ang iyong mga transaksyon kundi dapat mo ring maunawaan ang kanilang mekanismo. Para sa mga aktibong user sa TRON network, ang Netts USDT Transfer Calculator ay isang kailangang-kailangang tool upang makatipid sa iyong pera. Ang lahat ng paglilipat ng USDT sa TRON ay may kasamang paggamit ng ilang partikular na resource ng network tulad ng Energy at Bandwidth. Kung sakaling ang wallet ng isang user ay walang anumang TRX, susunugin ng network ang kanyang huling TRX upang magbayad para sa energy na karaniwang nagkakahalaga nang 14-20 beses na mas mataas.
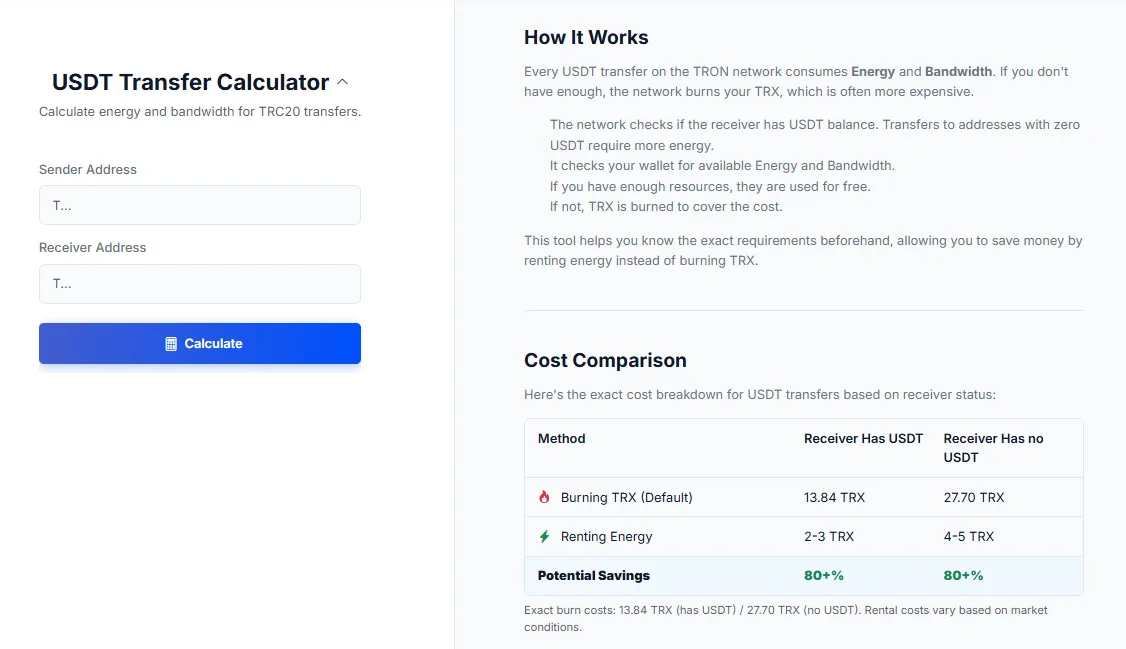
Ang tool ng Netts ay nagbibigay-daan sa user na ilagay ang sender address at receiver address upang tantiyahin ang eksaktong dami ng mga resource na kinakailangan para sa pagpapadala. Ipinapakita nito ang isang mahalagang pagkakaiba sa gastos: ang mga paglilipat sa isang tatanggap na may positibong balanse ng USDT ay nagsusunog ng humigit-kumulang 13.84 TRX, habang ang mga pagsunog na may kaugnayan sa mga paglilipat sa isang cold wallet (ibig sabihin, isang address na walang hawak na USDT) ay mas magastos mula sa pananaw ng computation, na nagsusunog ng humigit-kumulang 27.70 TRX. Gamit ang calculator na ito (at isa ring API para sa mga dev), malalaman ng mga user kung magandang pagkakataon bang mag-renta ng Energy. Para sa iyong kaalaman, ang pag-upa ng Energy ay nagkakahalaga lamang ng 2-3 o 4-5 TRX, na nakakatipid ng higit sa 80% kumpara sa basta pagsunog ng TRX. Tinitiyak ng mabilis na pagsusuring ito na hindi ka labis na nagbabayad para sa mga network fee habang pinapanatili pa rin ang mabilis na mga paglilipat.