Ingeniería social en estafas cripto
El "pig-butchering", el falso soporte técnico y las estafas de confianza roban más cripto que las brechas de protocolo: cómo funciona la ingeniería social y cómo los usuarios pueden resistirse.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

Contenido
La imagen estereotipada de un hacker robando criptomonedas sacada directamente de Hollywood: una figura oscura encapuchada frente al teclado, atravesando cortafuegos periféricos y pirateando sofisticados algoritmos de cifrado con código artesanal. Es una visión puramente técnica de cómo es el cibercrimen. La verdad suele ser mucho más prosaica y, francamente, humana.
Existen ataques técnicos que se pueden ejecutar, sin duda, pero se roban muchas más criptomonedas no rompiendo la blockchain, sino quebrando al usuario. Este es el terreno de la ingeniería social: la práctica de manipular a las personas para que divulguen información confidencial o realicen acciones que no favorecen sus intereses. No se trata de ataques de día cero, sino de viejos trucos de salón, juegos de confianza y de conocer los puntos ciegos de la psicología humana.
En el salvaje oeste de los activos digitales —donde las transacciones son irreversibles y las personas pueden operar fuera del alcance de la policía o los tribunales si así lo desean, y el anonimato es un bien preciado—, los humanos son el eslabón más débil. Los estafadores saben que el trabajo que implica hackear una red descentralizada es mucho más difícil que hackear la confianza, el miedo o la codicia de una persona. De cualquier manera, al cruzar la puerta simplemente pidiéndole al usuario que se abra, estos actores maliciosos han evadido incluso los controles de seguridad más estrictos al emplear el comportamiento humano y no la tecnología.
En este artículo, analizaremos los métodos de ingeniería social más comunes que afectan actualmente a la comunidad cripto, nos centraremos en las bases psicológicas que explotan y propondremos formas de protegerse contra ellos.
La estafa a largo plazo y la trampa de la confianza
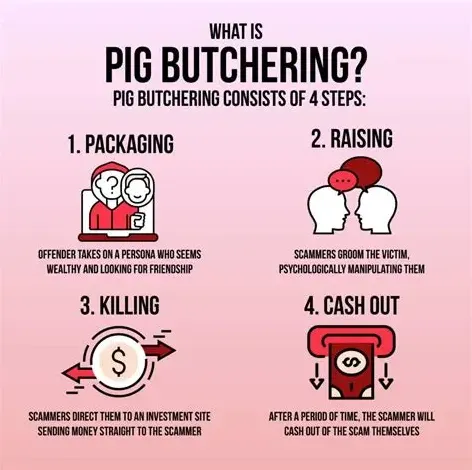
“Sha zhu pan”, o “matanza de cerdos” (pig butchering) en mandarín, es una de las muchas nuevas formas de ingeniería social que los internautas en China utilizan para describir los esquemas con los que se encuentran. Esta metáfora ilustra claramente el proceso: la víctima es el “cerdo” al que se “engorda” con halagos, amistad y falsos rendimientos de inversión antes de ser “sacrificado” para quitarle todo lo que vale. A diferencia de las operaciones de phishing rápidas de tipo golpe y fuga, este es un juego a largo plazo que depende de explotar el impulso psicológico de conexión y el desgaste gradual del escepticismo.
A menudo resulta inocuo en las primeras etapas: un mensaje de texto a un número equivocado, un mensaje directo en las redes sociales o incluso un encuentro a través de amigos. El estafador no va directo al tema de las criptomonedas. En cambio, busca establecer una relación. Puede fingir ser un emprendedor con una carrera exitosa, o un profesional que se siente solo o está de viaje.
A lo largo de semanas o meses, desarrollan una relación real con la víctima. Intercambian fotos de las comidas que disfrutan, conversan sobre sus pasatiempos y empatizan con los problemas personales del pasado de la víctima. Esta fase está pensada para derribar las defensas de la víctima. Existe un mandato biológico de confiar en aquellos con quienes entramos en contacto frecuentemente, particularmente si esa persona parece genuinamente interesada en nuestras vidas.
Una vez que se han ganado cierto grado de confianza, los estafadores suelen sacar a relucir el dinero, pero nada directo. Pueden hacer referencia casual a una “gran victoria” que tuvieron en el mercado o publicar una captura de pantalla de una compra extravagante realizada con las ganancias del trading. La trampa se activa cuando la víctima muestra interés. Y en lugar de actuar como un vendedor, el estafador se presenta como un mentor que no está muy convencido de querer ayudar: “Podría mostrarte más o menos lo que hice y lo que me funcionó”. Luego le indican a la víctima que deposite dinero en una plataforma de trading falsa que parece real, imitando a menudo la interfaz de exchanges populares.
Para hacer creíble la estafa y generar una “pequeña victoria”, el estafador a veces también trama lo siguiente: insta al incauto a apostar una modesta suma de dinero y luego a retirar su primera ganancia. Este es el anzuelo psicológico. El cerebro de la víctima se inunda de dopamina; las dudas se desvanecen, reemplazadas por un subidón provocado por la posibilidad de dinero fácil y el aprecio hacia su nuevo amigo. La víctima cree que la operación es legítima y termina poniendo los ahorros de toda su vida con total confianza. Solo cuando intentan retirar la enorme suma se enfrentan cara a cara con la realidad: han sido víctimas de catfishing y el dinero solo existe como números en la pantalla de una computadora, al igual que su amigo inexistente.
Contramedida: Para evitar ser manipulado por una conexión emocional tan profunda, debes ser estricto contigo mismo y mantener tu vida social completamente separada de las decisiones financieras. La regla de oro es simple: los extraños en Internet no quieren hacerte rico. Si tienes un nuevo amigo en línea o un interés romántico que empieza a hablar de inversiones, enciende las alarmas de inmediato. Haz una búsqueda inversa de cualquier foto que te envíen; los estafadores suelen utilizar imágenes robadas de modelos hermosos o influencers populares. Exige una videollamada al principio de la relación. El hecho de que te pidan transferir dinero a una plataforma que, de llegar a existir, solo prospera gracias a la especulación, debería hacerte dudar. Simplemente no muevas nada de dinero —en absoluto— a ningún lugar sin haberte reunido cara a cara con alguien que afirme tener el poder de hacerte rico. Si tienes dudas, procede e intenta retirar tu dinero. Si ponen alguna excusa, o exigen un “impuesto” para retirarlo, corta toda comunicación: es una estafa.
La trampa de la autoridad y la urgencia de la crisis
Otro recurso potente es la inclinación natural del público a obedecer a la autoridad y la tendencia de los seres humanos a entrar en pánico en medio de una crisis. Aprovechando esto, los estafadores se hacen pasar por el equipo de soporte de exchanges, proveedores de billeteras o incluso departamentos gubernamentales. La estrategia depende de crear un estado mental caótico de gran ansiedad en el que el pensamiento crítico se paraliza.
Supongamos que intentas enviar USDT a un amigo y, por alguna razón, la transacción parece estar bloqueada. Buscas un número de soporte o publicas un tuit sobre el problema. Casi al instante, responde una cuenta “atenta” o tropiezas con un número de teléfono que parece oficial. La voz al otro lado es profesional, tranquila y autoritaria. Te dicen que tu dinero está “atascado” o que tu cuenta está “comprometida” y que debes actuar rápido para salvar lo que tienes.
Y esta urgencia no es real; está ahí para presionarte a hacer algo sin siquiera pensarlo. El “agente de soporte” puede indicarte que descargues un software de escritorio remoto para poder “solucionar” el problema o pedirte que le entregues tu seed phrase para poder “verificar” que eres el propietario de la billetera. También tienes miedo de perder tu dinero y esta persona parece inteligente, así que sigues las instrucciones. Ningún agente de soporte real te pediría jamás tu seed phrase ni exigiría acceso remoto a tu computadora.
Ahora existe un nuevo y aterrador nivel en esta herramienta: la tecnología Deepfake. Ahora los estafadores aparentemente pueden usar IA para replicar las voces de directores ejecutivos u otros ejecutivos de alto nivel en los que se confía, dejando mensajes de voz e incluso realizando llamadas en vivo indistinguibles de las realizadas con los dispositivos normales del CEO. Este es el sesgo de autoridad llevado al siguiente nivel. Si escuchas a una figura conocida diciéndote que envíes dinero a una dirección para un “sorteo” o una “actualización de emergencia”, tu cerebro simplemente está programado para creerle.
Contramedida: El único antídoto eficaz contra los ataques basados en la autoridad es una postura de “cero confianza” (zero-trust) hacia las comunicaciones entrantes. Si alguien te llama afirmando ser de tu banco o exchange de criptomonedas, no respondas; cuelga. Si recibes un correo electrónico diciendo que tu cuenta está bloqueada, no hagas clic en el enlace. En su lugar, ve al sitio web oficial a través de tus propios marcadores —no haciendo clic en un enlace de un motor de búsqueda o de un mensaje— y comunícate con el soporte técnico a través de su canal real. No olvides que las organizaciones reales no funcionan en tiempo real y nunca te exigen permanecer en la línea, ni apresurar tu respuesta en cuestión de segundos so pena de perder tu dinero. Con respecto a las seed phrases, piénsalo como si fuera la combinación de una caja fuerte física: no existe ninguna situación, técnica o de otro tipo, en la que un agente deba necesitar esa combinación para poder ayudarte. Si te la piden, te están tomando el pelo.
La firma invisible y el approval phishing
A medida que el espacio cripto se desplazó hacia las finanzas descentralizadas (DeFi), los estafadores se adaptaron en consecuencia aprovechando la complejidad en torno a cómo interactúan los contratos inteligentes. Este enfoque, también conocido como “approval phishing” o ataques “drainer”, aprovecha específicamente la ignorancia técnica del usuario en lo que respecta a lo que realmente está autorizando.
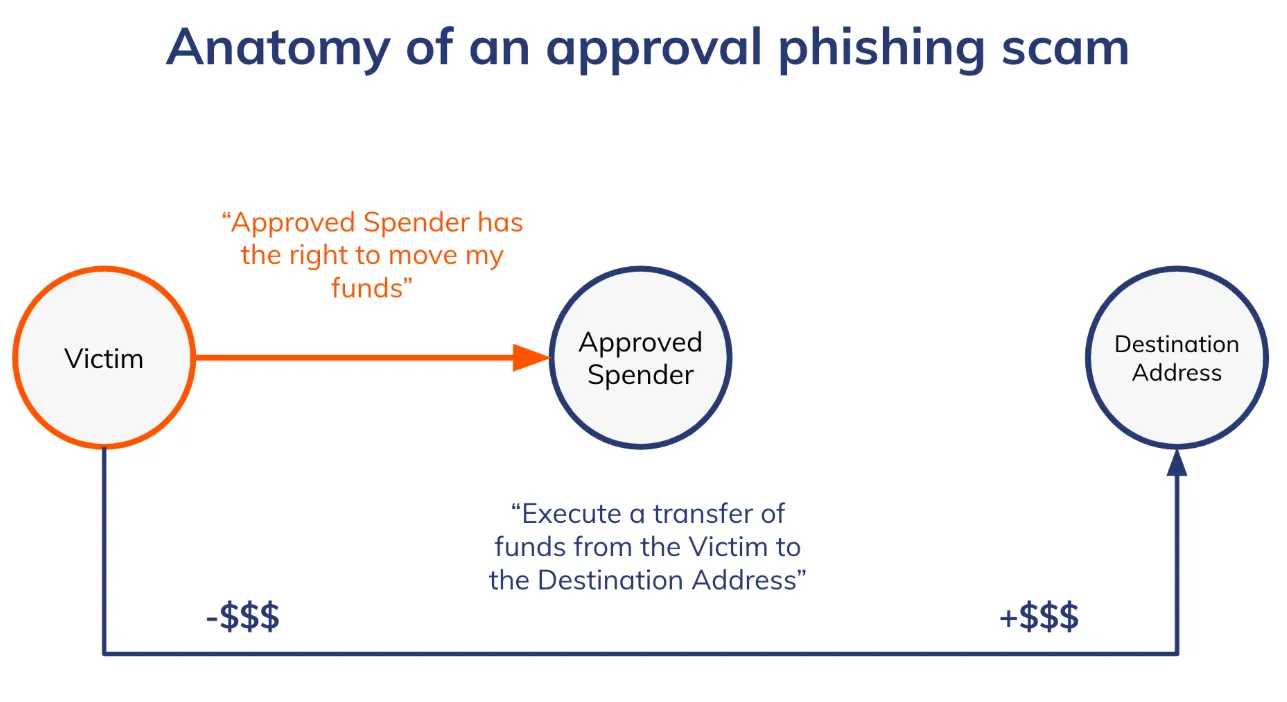
En este caso, un usuario podría terminar en un sitio idéntico al de un marketplace de NFT o protocolo DeFi popular. Podría verse atraído por la promesa de un “airdrop” gratuito, un término utilizado en la industria para referirse a tokens gratis, o una oportunidad exclusiva de “minteo”. El sitio solicita al usuario que conecte su billetera y firme una transacción cuando esté listo para reclamar la recompensa.
La ventana emergente dentro de la billetera suele ser un muro de palabrería técnica incomprensible. La gran mayoría de los usuarios, condicionados por años de Términos de Servicio insondables con una actitud de hacer clic directamente en “Acepto”, van a pulsar el gran botón “Confirmar” para obtener su recompensa. Pero no están firmando un simple mensaje de inicio de sesión habitual. Suele ser una función "SetApprovalForAll" o una firma "Permit". En términos no técnicos: esta firma le da al contrato inteligente del estafador carta blanca para transferir la totalidad de un activo particular (como USDT o NFTs) fuera de la billetera del usuario, sin requerir confirmación adicional.
La psicología aquí combina tanto la codicia (el airdrop gratuito) como la “indefensión aprendida” en torno a las interfaces técnicas. Piensan que, dado que todavía tienen su seed phrase, pueden recuperar su dinero. Lo que no entienden es que una firma digital puede ser tan perjudicial como entregar las llaves. El estafador no necesita conocer la seed phrase, al menos no si involuntariamente le has firmado un pase de autorización que le permite vaciar la bóveda.
Contramedida: La defensa contra este tipo de approval phishing radica en cambiar de mentalidad sobre cómo las billeteras otorgan sus permisos. Nunca trates una firma de billetera como si fuera simplemente pulsar un botón de “iniciar sesión” o “confirmación”. Es algo así como un contrato legal ante notario: en la blockchain. Antes de confirmar cualquier transacción, lee siempre los detalles. Busca términos como "Approve", "SetApprovalForAll" o "Permit". Si intentas reclamar un artículo gratuito y la transacción solicita tu permiso para acceder a tus USDT u otros tokens, niégalo. Una forma de protegerse es usar una billetera “desechable” (burner wallet), una en la que solo guardes pequeñas cantidades de dinero y que se use solo para sitios nuevos o sospechosos. Esto forma un cortafuegos: si cometes un error y firmas un contrato malicioso, el estafador solo podrá llevarse las cantidades residuales que hubiera en tu billetera desechable, no todos tus ahorros. Apóyate también en extensiones de navegador que traduzcan los datos de las transacciones en advertencias legibles para humanos, avisándote si una firma parece un drenador de billeteras (wallet drainer).
Fallo en el reconocimiento de patrones y envenenamiento de direcciones
Uno de los hackeos más insidiosos depende de la forma en que el cerebro humano procesa la información para un consumo rápido. Cuando los usuarios copian y pegan direcciones de criptomonedas, rara vez se desplazan por todos esos dígitos y letras al azar para asegurarse de que la dirección sea correcta. En cambio, por lo general miran los primeros cuatro o cinco caracteres y los últimos cuatro o cinco caracteres. Los estafadores conocen este atajo mental y lo manipulan mediante el “envenenamiento de direcciones” (address poisoning).
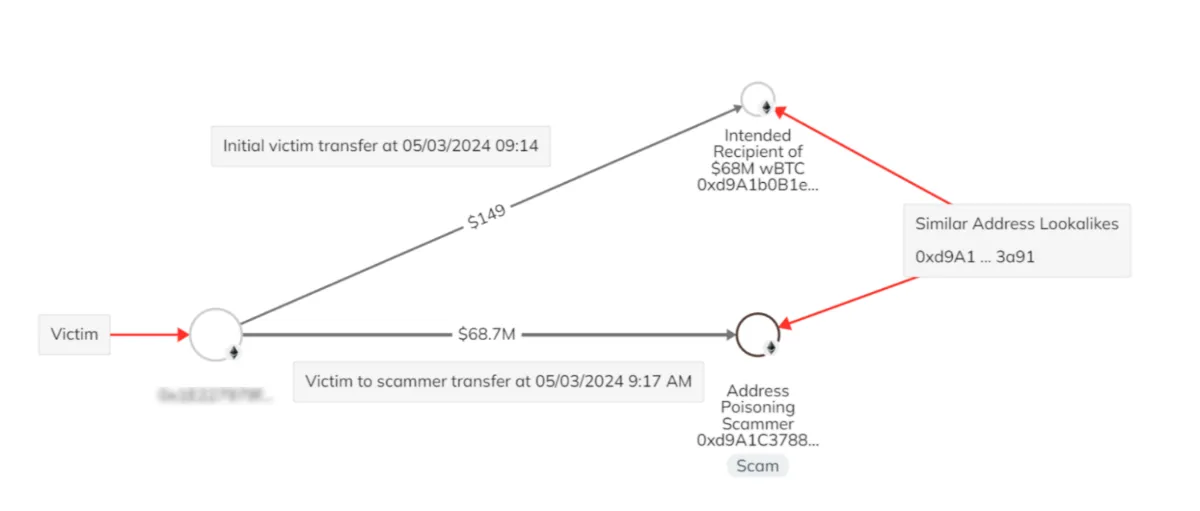
En esta estafa, el defraudador observa la blockchain buscando usuarios que estén activos en ese momento. Cuando detecta a un usuario realizando una transferencia —por ejemplo, enviando una gran cantidad de USDT a su propia billetera fría personal—, el estafador emplea un software capaz de generar una “dirección personalizada” (vanity address) que coincide estrechamente con el destino previsto. Esta dirección falsa tendrá los mismos primeros y últimos caracteres que la dirección real, pero será diferente en el medio.
Después de generar esa dirección clonada, el estafador envía una transacción de 0 USDT (o cercana a esa cantidad) desde esta dirección falsificada a la billetera de la víctima. Esta transacción ahora queda reflejada en el historial de la víctima. Luego, la próxima vez que la víctima desee enviar USDT a su billetera fría, es posible que abra el historial y pegue la dirección más reciente porque es probable que haya sido la última que utilizó. Siempre que el principio y el final coincidan con lo que recuerda, no notará la diferencia. Da inicio al envío, paga las tarifas de USDT como de costumbre y deposita los fondos directamente en el agujero negro de la billetera del estafador.
Esto se aprovecha de la “ceguera por falta de atención” y del camino de menor resistencia. La víctima no es “hackeada” sistémicamente en el sentido tradicional; es inducida con engaños a hackearse a sí misma. La lógica del estafador es: nadie se dará cuenta; contamos con la pereza y la forma en que funcionan los patrones de autocompletado.
Contramedida: La respuesta al envenenamiento de direcciones es la validación. ¡Nunca jamás copies ninguna dirección desde tu historial de transacciones! Es un registro público en el que cualquiera puede escribir, incluidos los estafadores. Nunca debes confiar únicamente en los primeros o últimos caracteres de una dirección al validarla. Examina alguna secuencia aleatoria en el medio de la cadena o, mejor aún, cada uno de los caracteres. La forma más adecuada de hacerlo es mediante el uso de la función de libreta de direcciones en tu billetera. Agrega tus direcciones de confianza a una lista blanca (whitelist). También puedes asignar diferentes nombres a las direcciones. De esa manera, estarás seleccionando un destino confiable en lugar de un registro posiblemente envenenado.
A salvo en un mundo de cero confianza
Lo que todas estas tácticas tienen en común es que subvierten la seguridad técnica hackeando el sistema operativo humano. Ya sea el tirón emocional de una estafa romántica, las tácticas de falsa urgencia de tiempo ejercidas por alguien que se hace pasar por el servicio de asistencia, el laberinto de confusión deliberadamente intrincado que se encuentra en un contrato malicioso o los elementos visuales que engañan en un ataque de envenenamiento de direcciones, todo se reduce a lograr que alguien actúe en contra de sus propios intereses.
La defensa requiere un cambio de mentalidad. En el mundo financiero tradicional, los bancos actúan como una red de seguridad, alertando y revirtiendo cargos no autorizados. En las criptomonedas, tú eres el banco. No hay ningún departamento de fraude al que llamar y las transacciones nunca se pueden revertir. Con esta libertad, también viene la obligación de una vigilancia constante. Ve con calma. Si la oferta es demasiado urgente, probablemente sea una estafa. Cuando un extraño es increíblemente servicial, probablemente haya gato encerrado. Si un trato parece bizantino, lo más probable es que lo sea.
Al dejar al descubierto estos trucos de salón, dejas de ser un blanco fácil para convertirte en un usuario escéptico. La blockchain es segura; es la capa social lo que siempre debes vigilar. Protege tu mente del mismo modo que proteges tus claves privadas.
En lo que respecta a la eficiencia y a operar con inteligencia con tus criptomonedas, no solo debes saber cómo asegurar tus transacciones, sino también comprender su mecánica. Para los usuarios activos en la red TRON, la calculadora de transferencias de USDT de Netts es una herramienta imprescindible para ahorrar dinero. Todas las transferencias de USDT en TRON conllevan el consumo de ciertos recursos de la red, como Energy y Bandwidth. En caso de que la billetera de un usuario no tenga TRX, la red quemará sus últimos TRX para pagar la energía, lo que normalmente cuesta de 14 a 20 veces más.
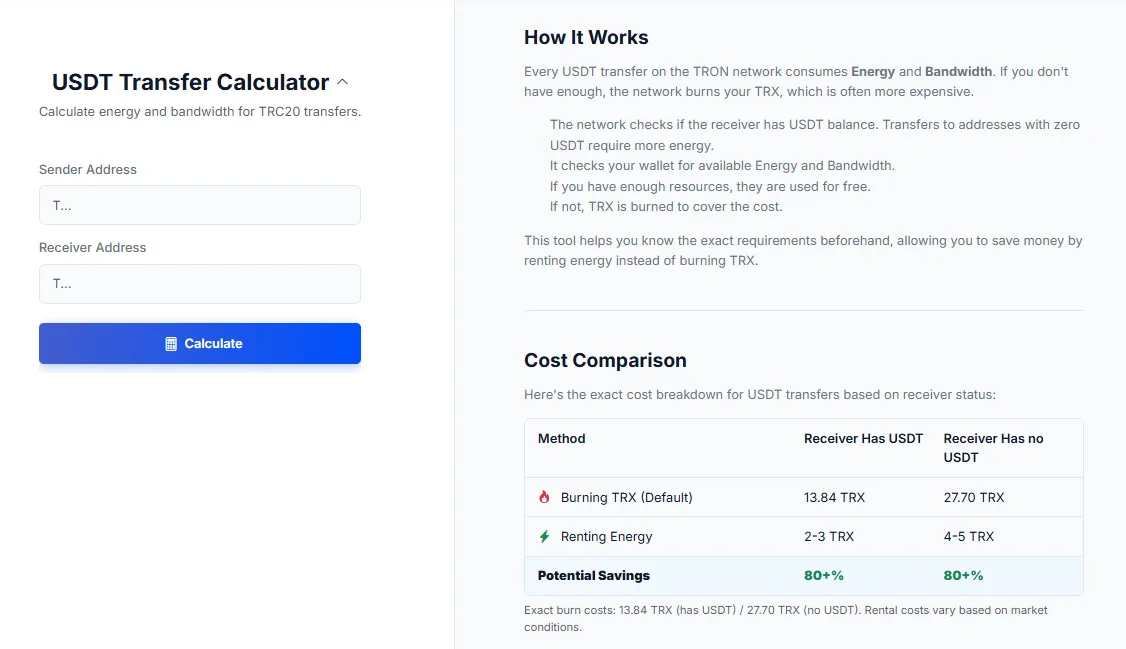
La herramienta de Netts permite al usuario ingresar la dirección del remitente y la dirección del destinatario para calcular la cantidad exacta de recursos requeridos para el envío. Esto revela una discrepancia de costos importante: las transferencias a un destinatario con un saldo positivo de USDT queman alrededor de 13,84 TRX, mientras que las quemas relacionadas con transferencias a una billetera fría (es decir, una dirección que no contiene ningún USDT) son mucho más costosas desde la perspectiva computacional, quemando alrededor de 27,70 TRX. Con esta calculadora (y también una API para desarrolladores), los usuarios pueden saber si es un buen momento para alquilar Energy. Para que te hagas una idea, alquilar Energy cuesta solo entre 2-3 o 4-5 TRX, lo que supone un ahorro de más del 80% en comparación con simplemente quemar TRX. Esta rápida comprobación garantiza que no pagues tarifas de red en exceso mientras sigues disfrutando de transferencias rápidas.