量子计算与加密货币:时钟正在滴答作响
量子计算的实际现状、对比特币意味着什么,以及为何忽视该威胁的代价具有不对称性。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

量子计算是那种在两个方向上都被过度浪漫化的课题之一。在这个光谱的一端,是令人屏息的预言,声称"十年内"到来的机器将"使我们已知的所有现代密码学失效",并"从根本上动摇我们本已脆弱的数字社会"。而在另一端,则是一种近乎体制化的愤世嫉俗态度(考虑到大学作为玩物耗费的巨额资助以及那些虚假宣传展示,这种愤世嫉俗相当廉价),针对的是一个承诺商业化落地已超过二十年、却连站台都还没迈出的领域。但通常情况下,现实介于这两个极端之间,对于眼前的加密资产持有者来说,这个问题已经从学术探讨转变为纯粹的操作紧迫性,并不是因为量子末日今天就已经到来,而是因为时间线以我们可能在一年前都无法相信的方式出人意料地缩短了。
本文将努力避开盲目跟风与全盘否定。总而言之:量子计算是真实的,量子计算仍十分受限,且量子计算的发展速度远快于几乎所有其工程师此前所公开预测的。十多年来,加密网络一直知晓这一非常真实的风险,直到最近才开始采取行动。唯一的问题是:"他们的行动会有多快?"
量子究竟从何而来
大约四十年前,理查德·费曼在1981年的讲义中随手勾勒出了量子计算机的概念(如果今天读到这些笔记,人们甚至不会感到惊讶)。但他的观察既局限又意义重大:经典计算机在模拟量子力学方面极其糟糕,因为量子系统根本无法用经典信息比特来表示。
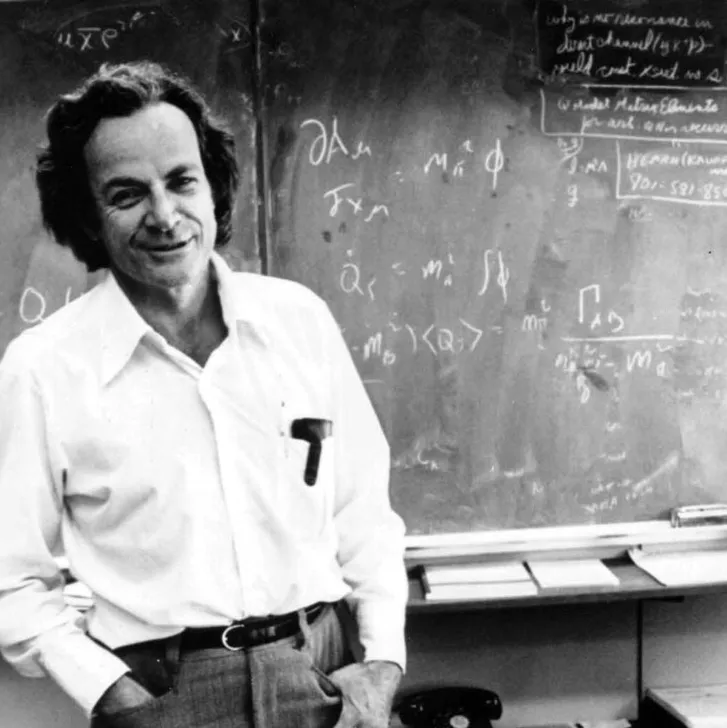
他说,这种反应是很自然的,因为如果你想对任何复杂度的量子系统进行高效模拟,你就必须用你试图模拟的物质来构建计算机。这曾是一个被搁置在角落里的假说,是物理学家在喝咖啡时探讨的那类构想。
在新的进展之后,情况发生了两次变化。当彼得·肖尔在1994年发表他的算法时,他证明了足够大的量子计算机可以在多项式时间内分解大整数——这一结果将使现代互联网绝大部分加密技术背后的RSA在这类机器面前变得不堪一击。随后在1996年,洛夫·格罗弗宣布他发现了一种能以二次方速度解决搜索问题的算法(这对对称加密也有影响,但严重程度较低)。这些成果突然让一个问题成为了焦点:到底有没有人能造出任何硬件,还是说他们只是能够在白板上滔滔不绝地进行理论建模。
进展一直缓慢且断断续续。尽管在其存在的大部分时间里,有许多实验团队在构建量子比特设备,但在2000年代的大部分时间和2010年代的大部分时间里,量子比特仍然只是实验室里的稀罕物,它被物理刻蚀在某种材料中(原子或电子等),被冷却到近乎绝对零度的温度,并且极易受到环境中任何变化的扰动。但2020年代的情况截然不同。在2025年9月,加州理工学院运行了一台精度达99.98%、包含6,100个量子比特的中性原子量子计算机——这在两年前几乎是科幻小说中的数字。到2026年3月,在某些情况下,中性原子系统已经将部分系统推升至10,000个量子比特阵列。IBM宣布计划在2026年实现量子优势,并在2029年构建可扩展的容错系统。如果说更优越的性能指日可待,那么这已经初露端倪:分解椭圆曲线密码学所需的这些量子比特(当然,谷歌在此做了一些工作)原则上可以在不到50万个物理量子比特上运行,并且在数分钟内完成(与过去的预测相比提高了约二十倍)。
这些进展都还不等于一台能够破解密码学的实用机器。10,000个量子比特阵列与那种可能大规模运行肖尔算法的纠错逻辑系统之间仍有相当大的距离(逻辑量子比特通常每个需要成千上万个物理量子比特,具体取决于错误率和架构)。然而,前进的方向已不再模糊,而且几乎所有过去仅以嗤之以鼻来敷衍量子威胁预测的人,现在都不再嗤之以鼻了。
为何加密货币整体成为众矢之的
人们在谈论对加密货币的量子攻击时,主要会想到两件事。其一是用于保护区块链上钱包的公钥密码学——几乎所有传统链(比特币、以太坊)使用的都是某种类型的椭圆曲线数字签名。其二是用于保护用户与交易所之间所有流量的传输层加密,正是这种加密让互联网上绝大多数通信得以保持一定程度的隐私。针对这两者的补丁都在开发中(至少在理论上,两者都容易受到肖尔算法的攻击)。
在钱包层面,这个问题确实带有某种独特的意味。当你发送一笔USDT交易时,所发生的情况是你的钱包使用私钥对转账进行签名,而相应的公钥最终会暴露在链上。在拥有量子计算机的世界中,区块链的观察者将能够反推私钥,并在交易确认之前清空钱包——这是一种链上签名级别的中间人攻击。在此之前,从未发生过转出的地址相对安全——这些地址仅暴露了公钥的哈希——而已使用过的地址必然已经暴露了公钥。全球四分之一的比特币存放在公钥已暴露在链上的钱包中;其中一些是最早期的休眠代币,可能归中本聪所有。如果这些地址最终可以被掏空——单是价格层面的影响就几乎无法对冲。
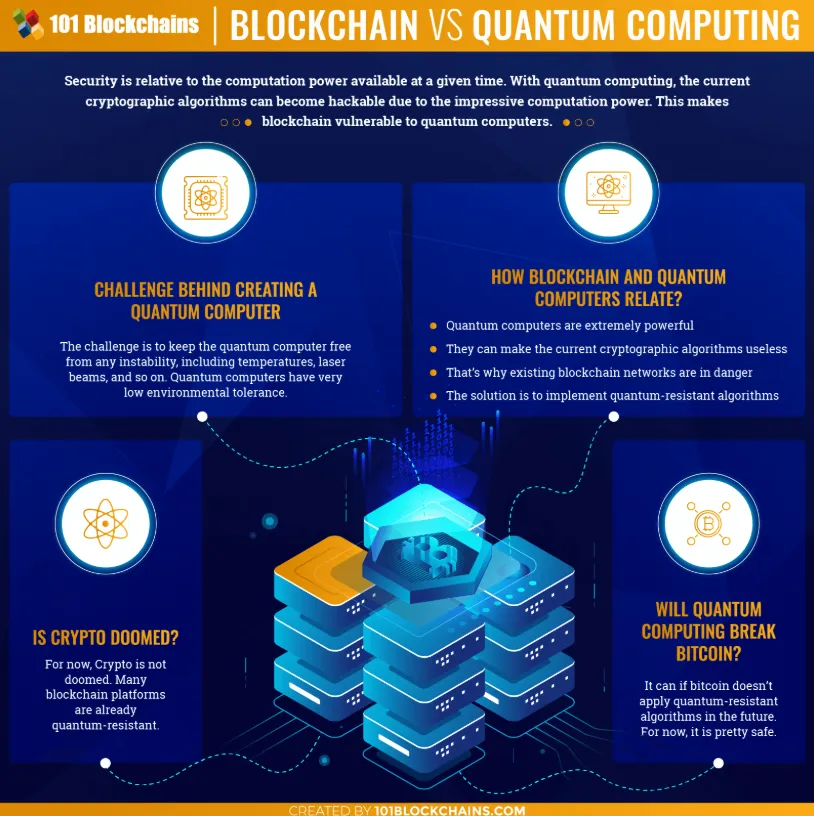
这种威胁也可能是先发制人的:即所谓的"先收集,后解密"。其原理很简单:如果对手目前还没有可用的量子计算机,因此暂时无需担忧,那么只需记录他们遇到的所有流量,并在日后拥有此类机器时再进行解密。在大多数情况下,这对日常的USDT发送操作影响较小,因为交易内容本身在设计上就是公开的。但我们所说的是所有依赖传输层加密的内容——交易所登录会话、钱包恢复流程、传输中的私钥资料——这具有毁灭性的破坏力。在真正具备对抗能力的多年前,许多国家机构就已经秘密地将"先收集后解密"视为一种活跃的威胁模型。
末日阵营
这场辩论中最极端的立场认为,量子计算对我们所熟知的加密货币世界构成了灭绝级别的威胁。这种观点大致如下:区块链建立在一个前提之上,即破解密码学原语的成本始终高昂到在经济上不值得尝试。如果该前提动摇,整个激励结构将随之崩溃。广播交易将变得不再安全。你无法永远防守一个钱包,因为总会有对手拥有比你更强大的硬件源。系统中捕获的所有价值——这些价值曾激励了自我强化的网络效应,也是人们对系统全部信心的基石——都将被抹去,那些原本被认为具有一定代币价值的资产在流出系统的过程中将一落千丈。
这一叙事最坚定的信徒表示,其必然归宿是转向硬资产储值。黄金。现金。房地产。大宗商品。你可以拿在手里的东西。他们讲述的叙事将整个持续二十年的去中心化数字货币实验描绘为过渡性技术,就像网络泡沫时代的实用工具,只有在有人于其上叠加新层之前才有用。金融市场的动荡绝非理论上的假设——数万亿美元的财富被蒸发,数字基础设施的信任被彻底侵蚀,监管机构和机构以惊人的速度放弃一切基于ECDSA或RSA的事物。
这是一种合理的立场。如果所需规模的量子计算机在5年内出现,并且届时向后量子密码学的迁移尚未完成,那么这种情况就相当合情合理,且极为真实。可能被夸大的是具体细节。量子威胁不仅限于加密货币。如果公钥密码学全面崩溃,银行系统、金融行业的互联网传输层安全、政府通信以及现代经济中几乎所有的身份验证也都将崩溃。仅将比特币视为唯一的受害者实际上忽略了影响范围——具有讽刺意味的是,这也低估了加密网络相对的灵活性,加密网络通过事实共识进行更新,而银行系统深陷本体论和监管丛林,在未来十年无论出现什么催化剂都难以自拔。
矛与盾阵营
另一个阵营则认为,这是对话框架颠倒的问题。威胁确实存在。尽管威胁是真实的,但在许多方面,应对措施一直领先一步。2024年,美国国家标准与技术研究院发布了其首批后量子密码学标准:分别用于密钥封装的FIPS 203,以及用于数字签名的FIPS 204和205。另一个标准HQC于2025年3月推出。它们是标准,而不是科研项目,目前正逐步融入银行、云服务提供商和政府机构中。联邦时间表的目标是在2035年之前从合规的政府系统中移除容易受到量子攻击的算法,而高风险系统则要早得多进行迁移。
软件比硬件或成文法律更容易升级,这是加密网络可以利用的一个重要优势。以太坊已公开宣布打算将后量子签名方案作为协议升级引入。Coinbase一直在逐步为其托管系统制定迁移路径规划。Solana目前也在探索这些方案。已经有一批(试水性的)抗量子区块链,如QRL。这一系列的架构步骤非常明确:引入更多基于后量子签名的地址类型,激励资金向这些新类型转移,并在适当的时候弃用旧类型。
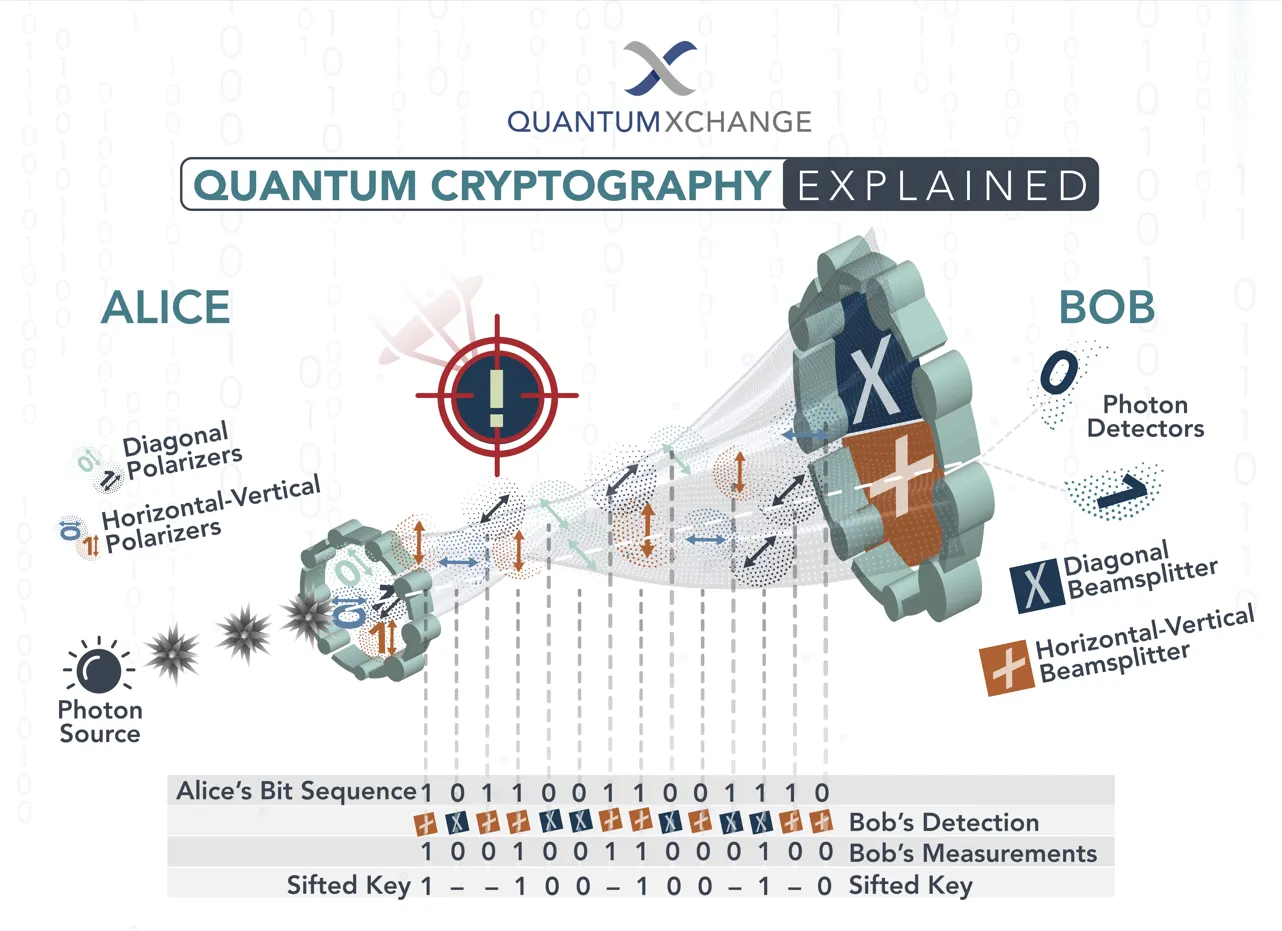
这主要是因为比特币是最棘手的一个;比特币背后的治理模式生来就不是为了快速改变而设计的。如果一个区块链连区块大小升级都需要2年才能达成共识,那就更是如此。从历史上看,乐观主义者可能会指出,比特币过去经历过复杂的软分叉,如果面临严重威胁,社区很可能会团结一致。但当危机显现时,你往往已经处于暴露之中——正如悲观主义者所指出的,"面对切实威胁"在定义上总是为时已晚(先收集后解密的动态机制)。无论谁在这场辩论中获胜,即使是不相信比特币敏捷性的人也承认,只要达成社会共识,底层技术就允许做出改变。
该阵营提醒我们,有矛的地方通常就有盾,而在公众舆论的熔炉中锻造了数十年的矛,盾也有足够的时间与之并肩锻造。不能排除量子密码学本身——利用测量物理学来确保安全性的量子密钥分发系统——有朝一日也会融入其中,而不仅仅是在经典机器上运行的后量子数学。理论上,一个每笔USDT发送都由抗量子签名支持、并默认抵御先收集后解密攻击的世界已经触手可及。生死攸关的问题在于,我们能否在大难临头之前完成这一转变。
"绝不可能发生"阵营
第三种立场虽然不如几个月前那么流行,但依然存在,即通用且具有商业实用价值的量子计算是一个不断变动的目标。支持者指出,自1990年代以来,该领域就一直处于即将逆转的边缘。然而,那些可用的量子比特极其昂贵且脆弱。也就是说,纠错开销——根据架构和错误率的不同而有所差异,有时单个逻辑量子比特无论如何都需要接近1,000个物理量子比特——使得实际破解实用密码学所需的硬件变成了一个不断延后的截止日期,一次又一次地可望而不可即。过去十年中大多数大肆宣传的多年"突破",都是经过精心策划的展示,旨在解决有限的特定问题以体现量子优越性,而非通用量子计算即将到来的迹象。
该阵营最常引用的类比是飞行汽车。这项技术在1950年代就看似可信,自那以后的每一个十年都有实际的原型出现,商业化落地的传言也持续了同样长的时间,但从任何实际意义上讲,它至今仍未到来。这并不是说飞行汽车永远不会成为现实——现实情况是,"物理原理可行"与"以具备实际意义的价格进入市场"之间的鸿沟可能大得超乎想象,而大量的体制惯性之所以能够被悄然维系,正是建立在无论鸿沟最终是否弥合、人们都相信它终将弥合的信念之上。
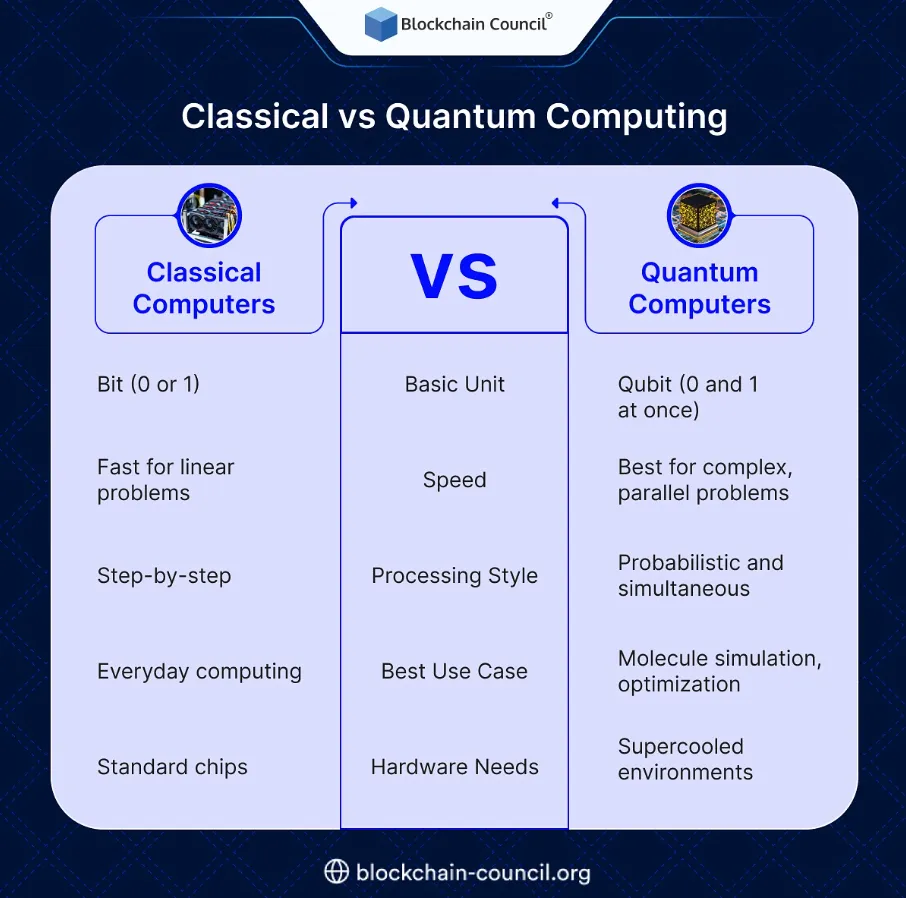
在近期证据表明情况相反的当下,这样的论断可能显得违反直觉,但在许多方面,这种观点值得更认真的审视。由国家(资助)的炒作之所以存在,是因为国家资助依赖于它。引用量子比特数量的新闻稿并没有说明这些量子比特是否真的能够执行任何具有实际深度的计算。实验室演示与生产系统之间的距离可能相差数个数量级和数十年——有时两者兼具。因此,随着岁月的流逝,现在太常见的情况是,在媒体只报道前进展望的同时,原本向前拨动的量子威胁时钟,其某个维度却在越来越悄无声息地被向后推迟。
但是,经典的"绝不可能发生"论(在这种情况下,特别是针对加密货币)在一个方面出现了校准失误:判断错误的非对称代价。即使怀疑论者是对的,可扩展的量子计算机既没有造出来也永远造不出来,那么迁移到后量子签名的网络损失的也只是一点协调开销、更大的签名体积、一点社区内讧(并非为零,但这都是加密网络几乎未受实质损失就能摆脱的事情)。但如果否定者错了,那些无所作为的网络就会被彻底注销。在这种不确定性下,理性会要求做好准备,而这正是巨头们一直在做的事情,尽管他们对此极为反感。
这让我们回到了沃伦·巴菲特关于模糊的前车窗与清晰的后视镜的古老难题:你无法看清未来,而最终你也无法忽略过去,唯有时间——无论是以机器登门拜访的形式,还是未曾到来——才会引发两个阵营最后的狂怒。截至目前,研究人员之间最可能的共识估计大概是:到2032年,量子计算机能够破解现实世界中比特币私钥的概率低于10%——但在2030年代,这一概率将稳步上升。这算不上什么大胆的预测;更确切地说是一种分布——当你的统计模型中的一阶因素包括实验物理学、供应链工程、国家安全资金优先级以及算法进展的随机游走时,你就会得到这种分布。任何说得比这更具体的人都是在推销产品。
无论各阵营的最终结果如何,对用户而言始终适用的建议仅仅是做好自身防护。尽可能使用新地址。避免重复使用旧地址,特别是对于大额余额转账。关注你所选择的区块链所锚定的后量子迁移路径。就每天进行数千笔交易的情况而言(任何大规模管理USDT交易的人的常见场景),采取良好防护措施的边际成本极低,而届时身处后量子地址的优势可能是巨大的。从经济学角度来看,早在量子计算机登场之前,TRON上的USDT交易就已经拥有了其特有的优化逻辑。
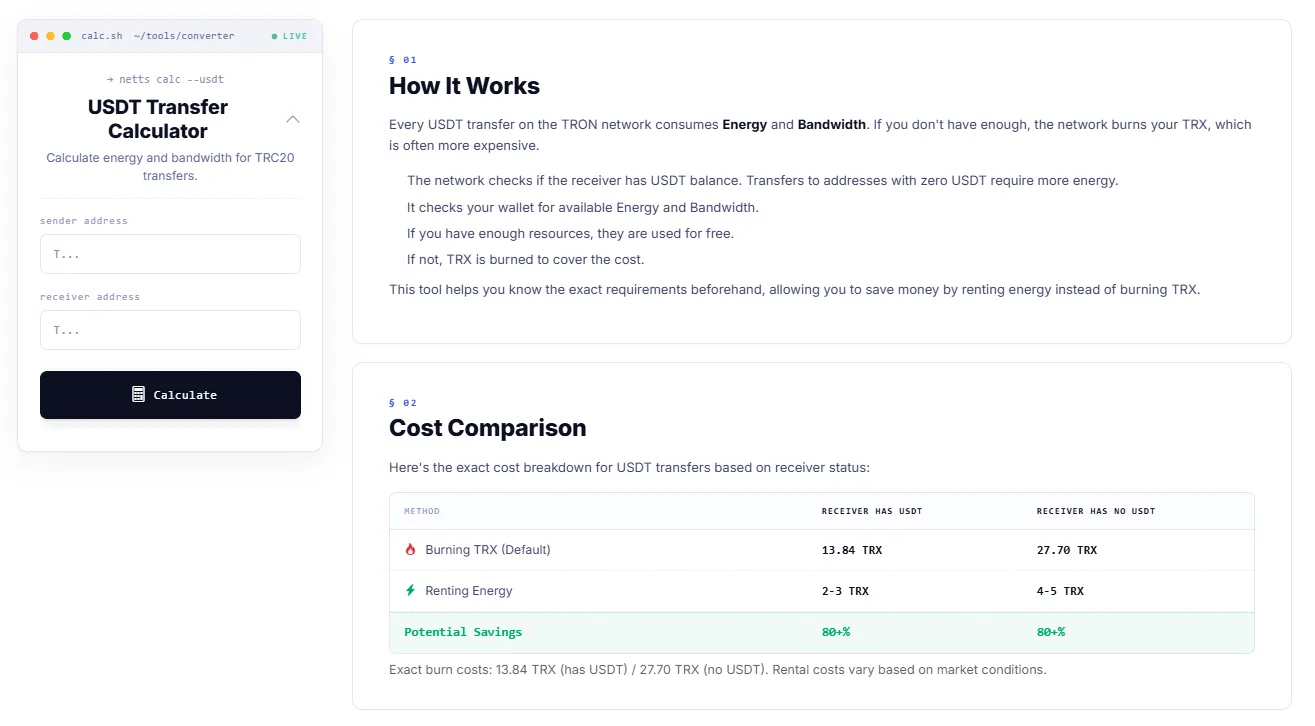
Netts的USDT Transfer Calculator会在你广播之前告诉你,每笔转账在Energy和Bandwidth方面的实际消耗,以及网络是通过燃烧TRX收费,还是允许你使用租赁的资源来覆盖成本。数据非常直观:默认情况下,向已持有USDT的地址转账,燃烧TRX的成本为13.84 TRX,而默认发送到未持有USDT的地址则需要消耗27.70 TRX;租赁Energy在两种情况下都能将成本降至2–5 TRX,通常可节省80%以上。实际的优化是一种基本独立于量子物理学的优化,它纯粹关乎在每次发送USDT时切切实实地避免浪费USDT,一笔一笔地省。