ควอนตัมคอมพิวติงกับคริปโต: เวลาเริ่มนับถอยหลังแล้ว
สถานะที่แท้จริงของควอนตัมคอมพิวติง ผลกระทบที่จะเกิดขึ้นกับ Bitcoin และเหตุผลที่ต้นทุนของการเพิกเฉยต่อภัยคุกคามนี้มีความไม่สมมาตร
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

สารบัญ
ควอนตัมคอมพิวติงเป็นหนึ่งในหัวข้อที่มักถูกมองแบบสุดโต่งไปคนละทิศทาง ด้านหนึ่งคือการคาดการณ์อย่างตื่นตระหนกว่าเครื่องจักรเหล่านี้จะมาถึง "ภายในทศวรรษนี้" ซึ่งจะทำให้ "วิทยาการเข้ารหัสลับสมัยใหม่ทั้งหมดที่เราเคยรู้จักกลายเป็นสิ่งไร้ประโยชน์" และ "สั่นคลอนสังคมดิจิทัลอันเปราะบางของเราจนถึงแก่น" ในขณะที่อีกด้านหนึ่งคือความกังขาในระดับฝังลึกขององค์กรต่างๆ (ซึ่งเป็นมุมมองที่ราคาถูกมากเมื่อเทียบกับงบประมาณสนับสนุนงานวิจัยในมหาวิทยาลัยและโปรเจกต์ขายฝันต่างๆ) ต่อวงการที่ให้สัญญามานานกว่าสองทศวรรษว่าจะก้าวเข้าสู่เชิงพาณิชย์แต่กลับยังไม่พ้นชานชาลาเสียที ทว่าเช่นเคย ความจริงมักอยู่กึ่งกลางระหว่างสองขั้วสุดโต่งนี้ และสำหรับผู้ถือคริปโตที่อยู่ตรงหน้าเรา คำถามได้เปลี่ยนผ่านจากการถกเถียงเชิงวิชาการไปสู่ความเร่งด่วนในเชิงปฏิบัติการอย่างแท้จริง ไม่ใช่เพราะหายนะควอนตัมมาถึงแล้วในวันนี้ แต่เป็นเพราะกรอบเวลาได้หดสั้นลงอย่างไม่คาดคิดในแบบที่เราคงไม่เชื่อเลยหากย้อนไปเพียงหนึ่งปีก่อนหน้า
บทความนี้จะพยายามไม่เอนเอียงไปตามกระแสหรือปฏิเสธแบบไร้เหตุผล โดยสรุปคือ ควอนตัมคอมพิวติงนั้นมีอยู่จริง แต่ยังคงมีขีดจำกัดอยู่มาก และกำลังพัฒนาไปเร็วกว่าที่วิศวกรส่วนใหญ่ในวงการเคยคาดการณ์ไว้ต่อสาธารณะเสียอีก เป็นเวลานานกว่า 10 ปีที่เครือข่ายคริปโตตระหนักถึงความเสี่ยงที่มีอยู่จริงนี้ ทว่าเพิ่งจะเริ่มลงมือรับมืออย่างจริงจังเมื่อไม่นานมานี้ คำถามเดียวที่เหลืออยู่คือ "พวกเขาจะลงมือได้เร็วแค่ไหน?"
จุดกำเนิดที่แท้จริงของควอนตัม
เมื่อประมาณสี่ทศวรรษที่แล้ว Richard Feynman ได้ร่างแนวคิดเกี่ยวกับคอมพิวเตอร์ควอนตัมลงในบันทึกการบรรยายเมื่อปี 1981 (ซึ่งหากหยิบบันทึกนั้นมาอ่านในปัจจุบันก็แทบจะไม่รู้สึกแปลกใจเลย) แต่ข้อสังเกตของเขานั้นกระชับ ทว่ามีความสำคัญอย่างยิ่ง: คอมพิวเตอร์แบบคลาสสิกนั้นมีประสิทธิภาพแย่อย่างน่าตกใจในการจำลองกลศาสตร์ควอนตัม เพราะระบบควอนตัมไม่สามารถถูกแสดงผลด้วยบิตข้อมูลแบบคลาสสิกได้
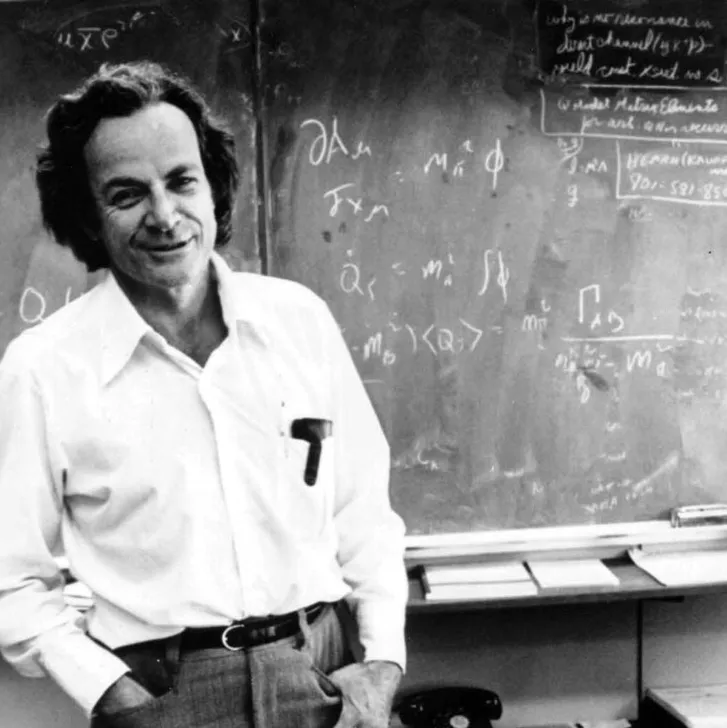
คำตอบของเขาฟังดูเป็นธรรมชาติอย่างยิ่ง เพราะแน่นอนว่าหากคุณต้องการจำลองระบบควอนตัมที่ซับซ้อนให้มีประสิทธิภาพ คุณก็ต้องสร้างคอมพิวเตอร์ขึ้นมาจากสิ่งที่คุณพยายามจะจำลองนั่นเอง นี่เป็นเพียงข้อเสนอแนะเชิงสมมติฐานที่ถูกทิ้งร้างไว้ในวงสนทนา เป็นประเด็นที่เหล่านักฟิสิกส์มักหยิบยกมาคุยกันเล่นๆ ระหว่างดื่มกาแฟ
และสิ่งนั้นก็เปลี่ยนไปถึงสองครั้งหลังจากมีการพัฒนาใหม่ๆ เกิดขึ้น เมื่อ Peter Shor เผยแพร่อัลกอริทึมของเขาในปี 1994 เขาได้แสดงให้เห็นว่าคอมพิวเตอร์ควอนตัมที่มีขนาดใหญ่เพียงพอสามารถแยกตัวประกอบจำนวนมากได้ในเวลาพหุนาม (polynomial time) ซึ่งผลลัพธ์นี้จะทำให้ RSA ระบบเข้ารหัสเบื้องหลังอินเทอร์เน็ตสมัยใหม่ส่วนใหญ่ ถูกถอดรหัสได้อย่างง่ายดายด้วยเครื่องดังกล่าว จากนั้นในปี 1996 Lov Grover ได้ประกาศว่าเขามีอัลกอริทึมที่เร็วกว่าในระดับกำลังสอง (quadratically faster) ในการแก้ปัญหาการค้นหา (ซึ่งส่งผลกระทบต่อวิทยาการเข้ารหัสลับแบบสมมาตรด้วยเช่นกัน แต่มีความรุนแรงน้อยกว่า) ผลลัพธ์เหล่านี้ทำให้ประเด็นที่ว่าจะมีใครสามารถสร้างฮาร์ดแวร์ขึ้นมาได้จริงหรือไม่ หรือเป็นเพียงแค่สิ่งที่จำลองกันไปมาบนไวท์บอร์ด กลายเป็นคำถามที่ได้รับความสนใจอย่างกว้างขวางในทันที
ความก้าวหน้านั้นดำเนินไปอย่างช้าๆ และขาดความต่อเนื่อง แม้ว่าจะมีกลุ่มวิจัยเชิงทดลองมากมายที่พยายามสร้างอุปกรณ์คิวบิต (qubit) ตลอดช่วงเวลาส่วนใหญ่ของการดำรงอยู่ของมัน แต่คิวบิตก็ยังคงเป็นเพียงสิ่งแปลกใหม่ในห้องปฏิบัติการตลอดช่วงทศวรรษ 2000 และเกือบตลอดทศวรรษ 2010 โดยถูกสลักขึ้นทางกายภาพในวัสดุบางชนิด (อะตอม หรืออิเล็กตรอน ฯลฯ) หล่อเย็นจนถึงอุณหภูมิที่เกือบจะแตะศูนย์สัมบูรณ์ และถูกรบกวนได้ทันทีจากการเปลี่ยนแปลงเพียงเล็กน้อยในสภาพแวดล้อม แต่ในทศวรรษ 2020 กลับเป็นเรื่องที่ต่างออกไปอย่างสิ้นเชิง ในเดือนกันยายน 2025 Caltech ได้เดินเครื่องคอมพิวเตอร์ควอนตัมแบบอะตอมเป็นกลาง (neutral-atom) ที่มีความแม่นยำ 99.98 เปอร์เซ็นต์ ซึ่งบรรจุคิวบิตไว้ถึง 6,100 คิวบิต ซึ่งเป็นตัวเลขที่ฟังดูเหมือนนิยายวิทยาศาสตร์เมื่อสองปีก่อน ระบบอะตอมเป็นกลางได้ขยายไปถึงอาเรย์ขนาด 10,000 คิวบิตในบางระบบภายในเดือนมีนาคม 2026 ขณะที่ IBM ได้ประกาศแผนการที่จะบรรลุความได้เปรียบทางควอนตัม (quantum advantage) ภายในปี 2026 และสร้างระบบที่ทนทานต่อความผิดพร่อง (fault-tolerant) ในระดับสเกลได้ภายในปี 2029 หากมีการสัญญาถึงประสิทธิภาพที่ดีขึ้นในเร็วๆ นี้ สิ่งนี้ก็เกิดขึ้นจริงแล้ว: คิวบิตเหล่านี้ที่ใช้แยกตัวประกอบวิทยาการเข้ารหัสลับแบบเส้นโค้งวงรี (ซึ่งบางส่วนเป็นผลงานของ Google) ในทางทฤษฎีแล้วอาจทำงานได้โดยใช้คิวบิตเชิงกายภาพไม่ถึงครึ่งล้านคิวบิตและใช้เวลาไม่กี่นาที (ถือเป็นการพัฒนาที่ดีขึ้นกว่าการคาดการณ์ในอดีตประมาณยี่สิบเท่า)
ขั้นตอนเหล่านี้ยังไม่มีสิ่งใดที่ถือเป็นเครื่องจักรเจาะระบบวิทยาการเข้ารหัสลับที่ใช้งานได้จริงในปัจจุบัน ยังคงมีระยะห่างอีกพอสมควรระหว่างอาเรย์ 10,000 คิวบิต กับระบบลอจิคัลที่มีการแก้ไขข้อผิดพลาด (error-corrected logical system) ในระดับที่สามารถรันอัลกอริทึมของ Shor ได้อย่างสมบูรณ์ (โดยทั่วไปคิวบิตเชิงตรรกะจะต้องใช้คิวบิตเชิงกายภาพหลายพันคิวบิตต่อหนึ่งตัว ขึ้นอยู่กับอัตราข้อผิดพลาดและสถาปัตยกรรม) อย่างไรก็ตาม ทิศทางการพัฒนานั้นไม่มีความคลุมเครืออีกต่อไปแล้ว และแทบทุกคนที่เคยปัดตกคำทำนายเรื่องภัยคุกคามจากควอนตัมด้วยการกลอกตาก็ไม่ได้ทำเช่นนั้นอีกต่อไป
ทำไมคริปโตโดยทั่วไปจึงตกเป็นเป้าหมาย
เมื่อพูดถึงการโจมตีด้วยควอนตัมต่อคริปโต คนส่วนใหญ่มักจะนึกถึงสองสิ่ง ประการแรกคือวิทยาการเข้ารหัสลับแบบกุญแจสาธารณะ (public-key cryptography) ที่ใช้ปกป้องวอลเล็ตบนบล็อกเชน ซึ่งเชนดั้งเดิมเกือบทั้งหมด เช่น Bitcoin, Ethereum ต่างก็ใช้ลายเซ็นดิจิทัลแบบเส้นโค้งวงรี (elliptic-curve digital signatures) บางรูปแบบ ประการที่สองคือการเข้ารหัสในระดับชั้นส่งข้อมูล (transport layer encryption) ที่รักษาความปลอดภัยในการรับส่งข้อมูลระหว่างผู้ใช้กับกระดานเทรด ซึ่งเป็นการเข้ารหัสแบบเดียวกับที่ใช้รักษาความเป็นส่วนตัวของการสื่อสารส่วนใหญ่บนอินเทอร์เน็ต การแก้ไขสำหรับทั้งสองส่วนกำลังอยู่ในระหว่างการพัฒนา (ในทางทฤษฎีแล้ว ทั้งคู่มีความเสี่ยงต่ออัลกอริทึมของ Shor)
ในระดับวอลเล็ต ปัญหานี้มีมิติที่ชัดเจน เมื่อคุณส่งธุรกรรม USDT สิ่งที่เกิดขึ้นคือวอลเล็ตของคุณจะลงลายเซ็นการโอนด้วยคีย์ส่วนตัว (private key) และคีย์สาธารณะ (public key) ที่ตรงกันจะถูกเปิดเผยขึ้นบนเชน ในโลกที่มีคอมพิวเตอร์ควอนตัม ผู้สังเกตการณ์บล็อกเชนจะสามารถกู้คืนคีย์ส่วนตัวและดึงเงินออกจากวอลเล็ตได้ก่อนที่ธุรกรรมจะได้รับการยืนยัน ซึ่งถือเป็นการโจมตีแบบคั่นกลาง (man-in-the-middle attack) ในระดับลายเซ็นบนเชน ก่อนหน้านี้ เคยมีแอดเดรสที่ค่อนข้างปลอดภัยซึ่งไม่เคยถูกใช้ในการทำธุรกรรมโอนออกมาก่อน นั่นคือแอดเดรสที่มีการเปิดเผยเพียงแค่แฮชของคีย์สาธารณะเท่านั้น และแอดเดรสที่เคยถูกใช้งานแล้วซึ่งจำเป็นต้องเปิดเผยคีย์สาธารณะออกไป หนึ่งในสี่ของ Bitcoin ทั่วโลกอยู่ในวอลเล็ตที่มีคีย์สาธารณะเปิดเผยอยู่บนเชน โดยเหรียญจำนวนหนึ่งในนั้นเป็นเหรียญยุคแรกสุดที่ไม่ได้ขยับเขยื้อน ซึ่งอาจเป็นทรัพย์สินของ Satoshi Nakamoto และหากแอดเดรสเหล่านี้สามารถถูกดึงเงินออกไปได้ในที่สุด ผลกระทบต่อราคาเพียงอย่างเดียวก็แทบจะเป็นไปไม่ได้เลยที่จะป้องกันความเสี่ยงได้
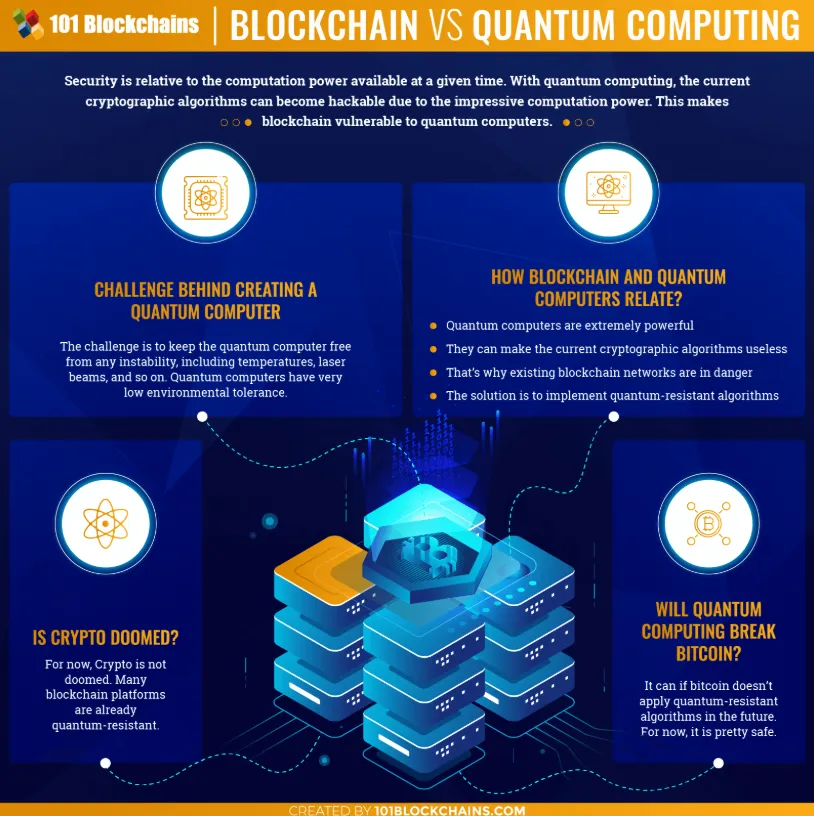
ภัยคุกคามนี้ยังสามารถเกิดขึ้นล่วงหน้าได้ด้วย หรือที่เรียกว่า "เก็บเกี่ยวข้อมูลไว้ก่อน ถอดรหัสทีหลัง" (harvest now, decrypt later) ทฤษฎีนี้เรียบง่ายมาก: หากในปัจจุบันศัตรูยังไม่มีคอมพิวเตอร์ควอนตัมที่ใช้งานได้และจึงยังไม่ต้องกังวลในตอนนี้ พวกเขาก็เพียงแค่ดักจับและบันทึกข้อมูลทราฟฟิกทั้งหมดที่พบเจอไว้ แล้วค่อยนำมาถอดรหัสในภายหลังเมื่อเครื่องจักรดังกล่าวพร้อมใช้งาน ส่วนใหญ่แล้วสิ่งนี้อาจไม่ส่งผลกระทบมากนักต่อการส่ง USDT ในชีวิตประจำวัน เนื่องจากการทำงานของธุรกรรมได้รับการออกแบบมาให้เปิดเผยต่อสาธารณะอยู่แล้วโดยธรรมชาติ แต่เรากำลังพูดถึงทุกสิ่งที่ต้องพึ่งพาการเข้ารหัสในระดับชั้นส่งข้อมูล เช่น เซสชันการล็อกอินเข้ากระดานเทรด กระบวนการกู้คืนวอลเล็ต และข้อมูลคีย์ส่วนตัวระหว่างการส่งผ่านเครือข่าย ซึ่งสิ่งเหล่านี้ถือเป็นหายนะครั้งใหญ่ หน่วยงานระดับชาติหลายแห่งแอบจัดให้กลยุทธ์ "เก็บเกี่ยวข้อมูลไว้ก่อน" เป็นโมเดลภัยคุกคามที่มีความเคลื่อนไหวอยู่จริงมานานหลายปีก่อนที่จะมีขีดความสามารถในการทำสงครามไซเบอร์รูปแบบนี้เสียอีก
กลุ่มทำนายหายนะ (Doomsday Camp)
มุมมองที่รุนแรงที่สุดในการถกเถียงนี้มองว่าควอนตัมคอมพิวติงเป็นภัยคุกคามระดับล้างบางต่อโลกของคริปโทเคอร์เรนซีเท่าที่เรารู้จัก โดยมีแนวคิดประมาณนี้: บล็อกเชนถูกสร้างขึ้นบนสมมติฐานที่ว่าต้นทุนในการเจาะอัลกอริทึมพื้นฐานด้านการเข้ารหัสลับนั้นสูงมากเสียจนไม่มีทางคุ้มค่าในทางเศรษฐศาสตร์ที่จะพยายามทำลายมัน หากสมมติฐานนั้นพังทลาย โครงสร้างสิ่งจูงใจทั้งหมดก็จะพังลงไปด้วย การบรอดแคสต์ธุรกรรมจะไม่ปลอดภัยอีกต่อไป คุณไม่สามารถปกป้องวอลเล็ตได้ตลอดไป เพราะจะมีคู่แข่งที่มีฮาร์ดแวร์ต้นทางที่ทรงพลังกว่าคุณอยู่เสมอ มูลค่าทั้งหมดที่เคยอยู่ในระบบ ซึ่งเคยเป็นสิ่งจูงใจให้เกิดเอฟเฟกต์เครือข่ายที่เกื้อหนุนกันเองอันเป็นรากฐานของความเชื่อมั่นทั้งหมด จะสูญสิ้นไป และสินทรัพย์ที่เคยถูกจัดว่ามีมูลค่าเป็นโทเค็นจำนวนหนึ่งจะร่วงลงอย่างรุนแรงเมื่อไหลออกจากระบบ
ผู้ที่เชื่อมั่นในแนวคิดนี้อย่างเหนียวแน่นกล่าวว่า ปลายทางที่เป็นไปได้คือการย้ายมูลค่าไปสู่แหล่งเก็บมูลค่าที่จับต้องได้ เช่น ทองคำ เงินสด อสังหาริมทรัพย์ สินค้าโภคภัณฑ์ สิ่งของที่คุณสามารถถือครองได้ เรื่องราวที่พวกเขาบอกเล่าคือ การทดลองเรื่องเงินดิจิทัลแบบกระจายศูนย์ตลอดช่วงเวลายี่สิบปีที่ผ่านมานั้น ดูเหมือนเป็นเพียงเทคโนโลยีเปลี่ยนผ่าน เหมือนกับยูทิลิตี้ในยุคดอตคอมที่ใช้การได้ดีจนกระทั่งมีใครบางคนสร้างเลเยอร์ใหม่ขึ้นมาทับซ้อน ความโกลาหลในตลาดการเงินไม่ใช่กรณีศึกษาทางทฤษฎีแต่อย่างใด หากแต่เป็นความมั่งคั่งระดับหลายล้านล้านที่สูญสลายไป ความเชื่อมั่นในโครงสร้างพื้นฐานดิจิทัลที่ถูกกัดกร่อนจนหมดสิ้น หน่วยงานกำกับดูแลและสถาบันต่างๆ ทิ้งทุกสิ่งที่อิงตาม ECDSA หรือ RSA ไปอย่างรวดเร็ว
นี่เป็นจุดยืนที่มีเหตุผล ทำให้สถานการณ์นี้นับว่ามีความเป็นไปได้ค่อนข้างสูง และอาจเกิดขึ้นจริงหากคอมพิวเตอร์ควอนตัมขนาดที่ต้องการพร้อมใช้งานในอีก 5 ปีข้างหน้า และการเปลี่ยนผ่านไปสู่วิทยาการเข้ารหัสลับยุคหลังควอนตัม (post-quantum cryptography) ยังไม่เกิดขึ้นภายในเวลานั้น แต่สิ่งที่อาจถูกมองเกินจริงไปบ้างคือรายละเอียด เพราะภัยคุกคามจากควอนตัมไม่ได้จำกัดอยู่แค่ในวงการคริปโต หากการเข้ารหัสลับแบบกุญแจสาธารณะล้มเหลวในระดับสากล ระบบธนาคาร ความปลอดภัยในชั้นส่งข้อมูลของอินเทอร์เน็ตสำหรับอุตสาหกรรมการเงิน การสื่อสารของภาครัฐ และระบบยืนยันตัวตนเกือบทั้งหมดในระบบเศรษฐกิจสมัยใหม่ก็จะต้องล้มเหลวตามไปด้วย การเพ่งเล็งไปที่ Bitcoin ว่าเป็นเหยื่อเพียงรายเดียวนั้นถือเป็นการมองข้ามขอบเขตที่แท้จริง และน่าขันที่มันยังเป็นการประเมินความยืดหยุ่นของเครือข่ายคริปโตต่ำเกินไป เครือข่ายเหล่านี้สามารถอัปเกรดผ่านฉันทามติที่เกิดขึ้นจริงได้ เมื่อเทียบกับระบบธนาคารที่ติดหล่มอยู่ในโครงสร้างแบบดั้งเดิมและดงขวากหนามแห่งกฎระเบียบ ซึ่งไม่ว่าจะใช้ตัวเร่งปฏิกิริยาใดก็คงต้องใช้เวลาอีกนับทศวรรษ
กลุ่มหอกและโล่ (Spear and Shield Camp)
อีกกลุ่มหนึ่งเสนอว่ามันเป็นเรื่องของการกลับมุมมองในการพูดคุย ภัยคุกคามนั้นมีอยู่จริง และแม้ว่าภัยคุกคามนี้จะเกิดขึ้นจริง แต่การตอบสนองเพื่อรับมือในหลายๆ ด้านก็ก้าวล้ำหน้าไปหนึ่งก้าวแล้ว ในปี 2024 สถาบันมาตรฐานและเทคโนโลยีแห่งชาติของสหรัฐฯ (NIST) ได้เผยแพร่มาตรฐานวิทยาการเข้ารหัสลับยุคหลังควอนตัมชุดแรกออกมา ได้แก่ FIPS 203 สำหรับการห่อหุ้มกุญแจ (key encapsulation) รวมถึง FIPS 204 และ 205 สำหรับลายเซ็นดิจิทัลตามลำดับ นอกจากนี้ยังมีมาตรฐาน HQC เพิ่มเติมที่เปิดตัวในเดือนมีนาคม 2025 สิ่งเหล่านี้คือมาตรฐาน ไม่ใช่แค่โปรเจกต์วิทยาศาสตร์ และพวกมันกำลังถูกผสานเข้าสู่ระบบของธนาคาร ผู้ให้บริการคลาวด์ และภาครัฐแล้วในขณะนี้ กรอบเวลาของรัฐบาลกลางมีเป้าหมายที่จะยกเลิกอัลกอริทึมที่มีความเสี่ยงต่อควอนตัมออกจากระบบราชการที่ต้องปฏิบัติตามมาตรฐานภายในปี 2035 โดยระบบที่มีความเสี่ยงสูงจะต้องปรับเปลี่ยนเร็วกว่านั้นมาก
ซอฟต์แวร์นั้นอัปเกรดได้ง่ายกว่าฮาร์ดแวร์หรือข้อกฎหมายบนแผ่นกระดาษมาก ซึ่งเป็นข้อเท็จจริงสำคัญที่เครือข่ายคริปโตสามารถนำมาใช้ให้เป็นประโยชน์ได้ Ethereum ได้ออกแถลงการณ์อย่างเปิดเผยถึงความตั้งใจที่จะนำรูปแบบลายเซ็นยุคหลังควอนตัมมาใช้เป็นการอัปเกรดในโปรโตคอลของตน Coinbase กำลังวางแผนเส้นทางการย้ายระบบการดูแลรักษาทรัพย์สิน (custody) อย่างค่อยเป็นค่อยไป ทางด้าน Solana เองก็กำลังสำรวจแนวทางเหล่านี้อยู่เช่นกัน นอกจากนี้ยังมีกลุ่มเชนที่ต้านทานควอนตัม (ที่เริ่มทดลองใช้งานจริงแล้ว) เช่น QRL ลำดับขั้นตอนทางสถาปัตยกรรมนั้นตรงไปตรงมา: เพิ่มประเภทแอดเดรสใหม่ๆ ที่อิงตามลายเซ็นยุคหลังควอนตัม มอบสิ่งจูงใจในการโอนย้ายเงินทุนไปยังแอดเดรสประเภทใหม่เหล่านี้ และทยอยยกเลิกแอดเดรสประเภทเดิมไปตามเวลาที่เหมาะสม
ประเด็นนี้เกิดขึ้นเนื่องจาก Bitcoin เป็นส่วนที่จัดการได้ยากที่สุด รูปแบบการกำกับดูแลเบื้องหลังของ Bitcoin ถูกสร้างขึ้นมาเพื่อไม่ให้เกิดการเปลี่ยนแปลงอย่างรวดเร็ว โดยเฉพาะเมื่อบล็อกเชนต้องใช้เวลานานถึง 2 ปี เพียงแค่จะหาฉันทามติในการอัปเกรดขนาดบล็อก ในอดีตที่ผ่านมา ผู้มองโลกในแง่ดีอาจชี้ให้เห็นว่า Bitcoin เคยผ่านการซอฟต์ฟอร์กที่ซับซ้อนมาแล้ว และหากมีภัยคุกคามที่ร้ายแรง ชุมชนก็มีแนวโน้มที่จะร่วมมือกันเป็นหนึ่งเดียว ทว่าคุณก็อาจตกอยู่ในความเสี่ยงไปแล้วเมื่อความยุ่งยากมาถึง ดังที่กลุ่มมองโลกในแง่ร้ายชี้ให้เห็นว่า "การเผชิญหน้ากับภัยคุกคามที่จับต้องได้" นั้นสายเกินไปเสมอตามคำนิยาม (จากปรากฏการณ์เก็บเกี่ยวข้อมูลไว้ก่อน ถอดรหัสทีหลัง) ไม่ว่าใครจะเป็นฝ่ายชนะในการถกเถียงนี้ แม้แต่ผู้ที่ไม่เชื่อในความยืดหยุ่นของ Bitcoin ก็ยังยอมรับว่าเทคโนโลยีพื้นฐานนั้นเอื้อต่อการเปลี่ยนแปลงได้หากมีข้อตกลงร่วมกันในชุมชน
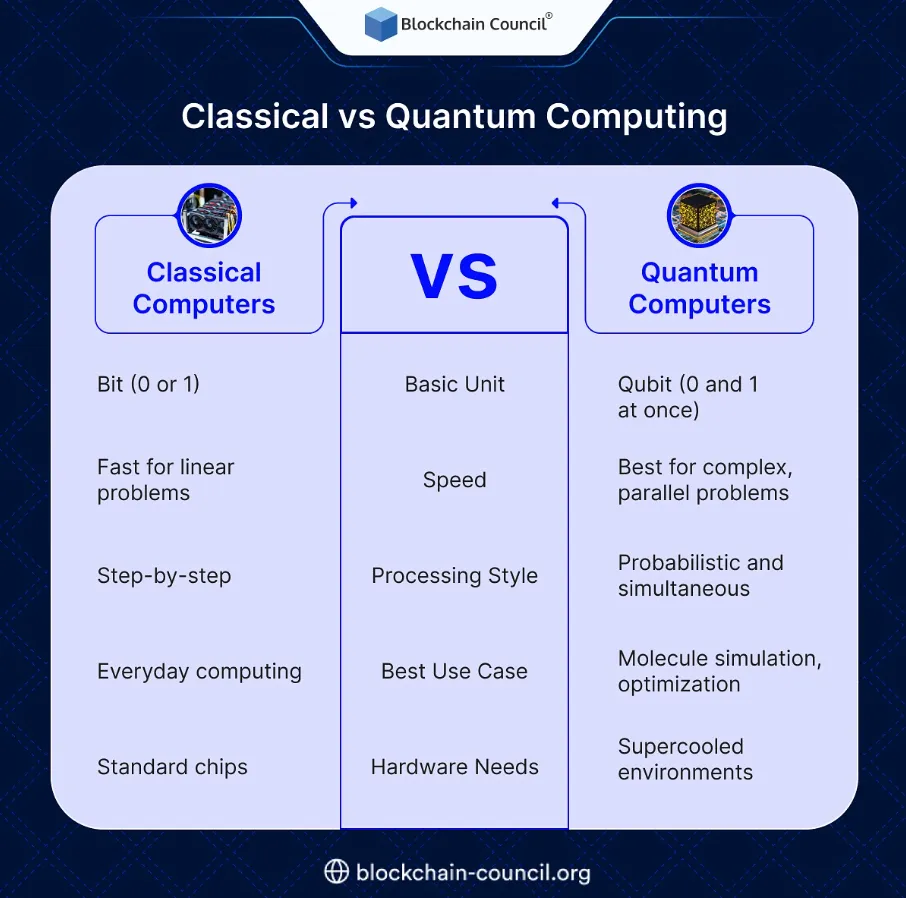
สิ่งที่กลุ่มนี้คอยย้ำเตือนเราก็คือ เมื่อใดที่มีหอก ที่นั่นมักจะมีโล่อยู่ด้วยเสมอ และในขณะที่หอกกำลังถูกหลอมขึ้นท่ามกลางการจับตามองของสาธารณชนมานานหลายทศวรรษ โล่เองก็มีเวลาให้ถูกหลอมขึ้นมาควบคู่กันด้วยเช่นกัน เราไม่อาจตัดความเป็นไปได้ที่ว่าวิทยาการเข้ารหัสลับเชิงควอนตัมเอง เช่น ระบบการกระจายคีย์ควอนตัม (quantum-key-distribution) ที่ใช้ประโยชน์จากฟิสิกส์ของการวัดเพื่อความปลอดภัย จะถูกนำมาใช้งานในที่สุด ไม่ใช่แค่เพียงคณิตศาสตร์ยุคหลังควอนตัมที่ทำงานบนเครื่องจักรคลาสสิกเท่านั้น ในทางทฤษฎี โลกที่ทุกการส่ง USDT ได้รับการสนับสนุนด้วยลายเซ็นที่ต้านทานควอนตัม และเข้ารหัสเพื่อป้องกันการโจมตีแบบเก็บเกี่ยวข้อมูลไว้ก่อนโดยปริยายนั้นเป็นสิ่งที่เอื้อมถึงได้แล้ว คำถามชี้ชะตาคือเราจะทำสำเร็จก่อนที่วันสิ้นโลกจะมาถึงหรือไม่
กลุ่ม "ไม่มีวันเกิดขึ้นจริง" ("It'll Never Happen" Camp)
แม้จะได้รับความนิยมน้อยลงกว่าเมื่อสองสามเดือนก่อน แต่จุดยืนที่สามซึ่งยังคงมีอยู่คือการมองว่า ควอนตัมคอมพิวติงที่ใช้งานได้ทั่วไปและมีประโยชน์ในเชิงพาณิชย์นั้นเป็นเป้าหมายที่เลื่อนลอย ผู้สนับสนุนมุมมองนี้ชี้ให้เห็นว่าอุตสาหกรรมนี้จ่อที่จะเกิดการพลิกผันมาตั้งแต่ทศวรรษ 1990 แล้ว คิวบิตที่ใช้งานได้จริงนั้นมีราคาแพงและเปราะบางอย่างยิ่ง นั่นหมายความว่าภาระงานในการแก้ไขข้อผิดพลาด (error-correction overhead) ซึ่งแตกต่างกันไปตามสถาปัตยกรรมและอัตราข้อผิดพลาด และบางครั้งต้องใช้คิวบิตเชิงกายภาพเกือบ 1,000 คิวบิตสำหรับคิวบิตเชิงตรรกะเพียงตัวเดียว ทำให้ฮาร์ดแวร์ที่จำเป็นสำหรับการทำลายระบบเข้ารหัสลับที่ใช้งานจริงถูกเลื่อนออกไปเรื่อยๆ จนเกินเอื้อมครั้งแล้วครั้งเล่า การ "ค้นพบครั้งสำคัญ" ในช่วงหลายปีที่ผ่านมาที่ได้รับการประโคมข่าวเป็นส่วนใหญ่ ล้วนเป็นการแสดงผลงานที่คัดสรรมาเพื่อนำเสนอความเหนือกว่าทางควอนตัมในโจทย์แคบๆ ของประเทศที่พัฒนาแล้วเท่านั้น ไม่ใช่สัญญาณว่าคอมพิวเตอร์ควอนตัมสำหรับการใช้งานทั่วไปกำลังจะเกิดขึ้นจริง
การเปรียบเทียบที่กลุ่มนี้มักหยิบยกมาใช้บ่อยที่สุดคือ รถยนต์บินได้ เทคโนโลยีที่ดูน่าเชื่อถือในทศวรรษ 1950 มีต้นแบบจริงเกิดขึ้นในทุกทศวรรษนับจากนั้น และถูกมองว่ากำลังจะออกสู่เชิงพาณิชย์มาอย่างยาวนานพอๆ กัน แต่จนถึงตอนนี้ก็ยังมาไม่ถึงในแง่การใช้งานจริง ไม่ใช่ว่ารถยนต์บินได้จะไม่มีวันกลายเป็นจริง แต่ความจริงคือช่องว่างระหว่าง "หลักฟิสิกส์ใช้งานได้" กับ "การวางขายในตลาดด้วยราคาที่เข้าถึงได้" นั้นอาจกว้างใหญ่ได้อย่างไม่มีที่สิ้นสุด และแรงเฉื่อยขององค์กรจำนวนมหาศาลก็ได้รับการสนับสนุนทางการเงินอย่างเงียบๆ บนความเชื่อที่ว่าช่องว่างนั้นจะปิดตัวลงในที่สุด ไม่ว่ามันจะเกิดขึ้นจริงหรือไม่ก็ตาม
การยืนยันเช่นนี้อาจดูขัดกับความรู้สึกในช่วงเวลาที่หลักฐานเมื่อเร็วๆ นี้บ่งชี้ไปในทางตรงกันข้าม แต่ในหลายๆ แง่มุม มุมมองนี้ก็สมควรได้รับการพิจารณาอย่างจริงจังมากขึ้น กระแสการโฆษณาชวนเชื่อที่ได้รับทุนสนับสนุนจากรัฐเกิดขึ้นเพราะการระดมทุนจากรัฐขึ้นอยู่กับสิ่งนั้น การแถลงข่าวที่อ้างถึงจำนวนคิวบิตไม่ได้บอกอะไรเลยว่าคิวบิตเหล่านั้นสามารถทำการประมวลผลที่มีความลึกและมีความหมายอย่างแท้จริงได้หรือไม่ ระยะห่างระหว่างการสาธิตในห้องแล็บกับระบบที่ใช้งานจริงในเชิงโปรดักชันอาจต่างกันหลายเท่าตัวและต้องใช้เวลานานหลายทศวรรษ หรืออาจเป็นทั้งสองอย่าง ดังนั้น เมื่อแต่ละปีผ่านไป บ่อยครั้งมากที่สิ่งนี้ถูกเลื่อนออกไปอย่างเงียบๆ ในแต่ละปี ในขณะที่เข็มนาฬิกาแห่งภัยคุกคามควอนตัมถูกหมุนไปข้างหน้า และสื่อก็รายงานเฉพาะความคืบหน้าที่เดินไปข้างหน้าเท่านั้น
แต่แนวคิดคลาสสิกที่ว่า "มันไม่มีวันเกิดขึ้น" (โดยเฉพาะในบริบทของคริปโต) นั้นประเมินสิ่งหนึ่งผิดไป: นั่นคือต้นทุนที่ไม่ได้สัดส่วนของการคาดการณ์ผิด แม้ว่าผู้กังขาจะคิดถูก และไม่มีคอมพิวเตอร์ควอนตัมที่ขยายขนาดได้ถูกสร้างขึ้นมา เครือข่ายที่ย้ายไปใช้ลายเซ็นยุคหลังควอนตัมก็เพียงแค่สูญเสียภาระในการประสานงานไปบ้าง ได้ขนาดลายเซ็นที่ใหญ่ขึ้น และเกิดการโต้เถียงภายในชุมชนเล็กน้อย (ซึ่งไม่ใช่เรื่องแปลก และเครือข่ายคริปโตก็แทบไม่เคยรอดพ้นจากเรื่องเหล่านี้อยู่แล้ว) แต่ถ้าผู้ปฏิเสธเหล่านั้นคิดผิด เครือข่ายที่ไม่ได้เตรียมการรับมือก็จะถูกทำลายจนหมดมูลค่า ในสภาวะความไม่แน่นอนเช่นนี้ เหตุผลจึงบอกให้เราเตรียมความพร้อม ซึ่งนั่นคือสิ่งที่ผู้เล่นรายใหญ่กำลังทำอยู่แม้ว่าจะไม่ค่อยเต็มใจนักก็ตาม
สิ่งนี้นำเรากลับไปสู่ภาวะกลืนไม่เข้าคายไม่ออกของ Warren Buffett เกี่ยวกับกระจกหน้าที่ขมุกขมัวและกระจกมองหลังที่ชัดเจน: คุณไม่สามารถมองเห็นอนาคตได้ และในที่สุดคุณก็ไม่สามารถละเลยอดีตได้เช่นกัน มีเพียงเวลาเท่านั้น ไม่ว่าจะมาในรูปแบบของเครื่องจักรที่มาจ่ออยู่หน้าประตู หรือไม่ก็ตาม ที่จะเป็นตัวตัดสินความขัดแย้งของทั้งสองกลุ่ม ณ ปัจจุบัน ข้อสรุปที่น่าจะเป็นไปได้มากที่สุดในหมู่นักวิจัยคือ ความน่าจะเป็นที่น้อยกว่า 10 เปอร์เซ็นต์ (ภายในปี 2032) ที่คอมพิวเตอร์ควอนตัมจะสามารถกู้คืนคีย์ส่วนตัวของ Bitcoin ในโลกแห่งความเป็นจริงได้ แต่ความน่าจะเป็นนี้จะค่อยๆ เพิ่มขึ้นอย่างต่อเนื่องตลอดช่วงทศวรรษ 2030 นี่ไม่ใช่การคาดเดาที่กล้าหาญแต่อย่างใด หากแต่เป็นการกระจายตัวทางสถิติ ซึ่งเป็นสิ่งที่คุณจะได้รับเมื่อปัจจัยหลักในแบบจำลองทางสถิติของคุณประกอบด้วยฟิสิกส์เชิงทดลอง วิศวกรรมห่วงโซ่อุปทาน ลำดับความสำคัญของงบประมาณด้านความมั่นคงแห่งชาติ และความก้าวหน้าของอัลกอริทึมที่คาดเดาไม่ได้ ใครก็ตามที่พูดอะไรเฉพาะเจาะจงไปมากกว่านี้ก็เป็นเพียงแค่ผู้ขายของเท่านั้น
คำแนะนำที่ยังคงใช้ได้เสมอไม่ว่าผลลัพธ์ของกลุ่มใดจะถูกต้อง คือการรักษาสุขอนามัยในการใช้งานของผู้ใช้เอง ใช้แอดเดรสใหม่ทุกครั้งเมื่อทำได้ หลีกเลี่ยงการใช้แอดเดรสเดิมซ้ำ โดยเฉพาะสำหรับการโอนเงินยอดใหญ่ๆ ติดตามแนวทางการย้ายไปสู่ยุคหลังควอนตัมที่บล็อกเชนที่คุณเลือกใช้งานกำหนดไว้ ในกรณีที่คุณทำธุรกรรมหลายพันรายการต่อวัน (ซึ่งเป็นสถานการณ์ปกติสำหรับใครก็ตามที่จัดการธุรกรรม USDT ในปริมาณมาก) ต้นทุนส่วนเพิ่มในการรักษาสุขอนามัยที่ดีนั้นถือว่าน้อยมาก และประโยชน์ของการได้อยู่ในแอดเดรสยุคหลังควอนตัมเมื่อเวลานั้นมาถึงอาจมีมหาศาล ธุรกรรม USDT บน TRON เองก็มีตรรกะในการเพิ่มประสิทธิภาพในตัวมันเองจากมุมมองทางเศรษฐศาสตร์ มานานก่อนที่คอมพิวเตอร์ควอนตัมจะก้าวเข้ามามีบทบาทเสียอีก
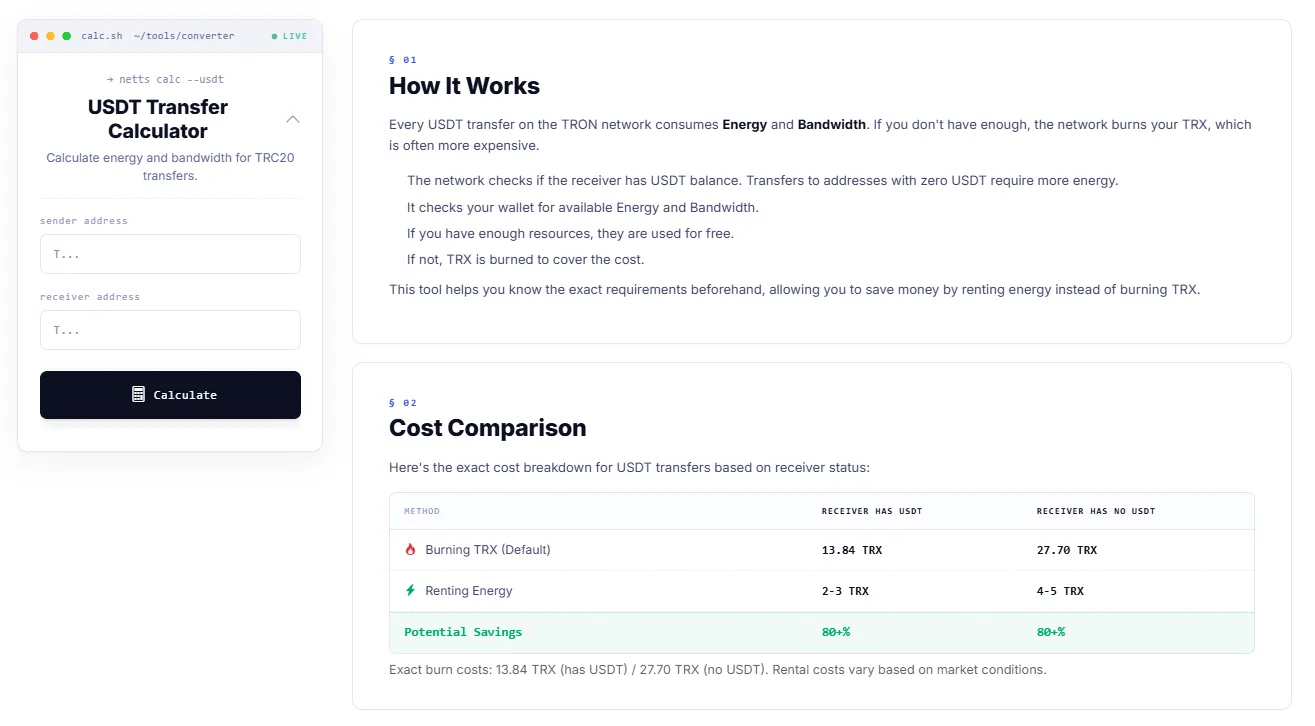
USDT Transfer Calculator จาก Netts จะบอกคุณก่อนที่จะบรอดแคสต์ธุรกรรมว่าการโอนแต่ละครั้งมีค่าใช้จ่ายจริงเท่าใดในส่วนของ Energy และ Bandwidth และเครือข่ายจะเรียกเก็บเงินจากคุณโดยการเผา TRX หรืออนุญาตให้คุณครอบคลุมค่าใช้จ่ายด้วยทรัพยากรที่เช่ามาแทน ตัวเลขนั้นตรงไปตรงมา: การเผา TRX ตามค่าเริ่มต้นสำหรับการโอนไปยังแอดเดรสที่มี USDT อยู่แล้วจะมีค่าใช้จ่าย 13.84 TRX ในขณะที่การส่งตามค่าเริ่มต้นไปยังแอดเดรสที่ไม่มี USDT จะมีค่าใช้จ่าย 27.70 TRX การเช่า Energy จะช่วยลดค่าใช้จ่ายลงเหลือเพียง 2–5 TRX ในทั้งสองกรณี ซึ่งช่วยประหยัดได้ตามปกติมากกว่า 80 เปอร์เซ็นต์ การปรับต้นทุนให้เหมาะสมในทางปฏิบัตินั้นเป็นรูปแบบของการเพิ่มประสิทธิภาพที่ไม่เกี่ยวข้องกับฟิสิกส์ควอนตัมใดๆ เลย และเกี่ยวข้องโดยตรงกับการไม่เผาผลาญ USDT ไปโดยเปล่าประโยชน์ในทุกๆ การส่ง USDT ทีละธุรกรรม