Kuantum Hesaplama ve Kripto: Zaman Daralıyor
Kuantum hesaplamanın mevcut gerçek durumu, Bitcoin için ne anlama geldiği ve tehdidi görmezden gelmenin maliyetinin neden asimetrik olduğu.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

İçindekiler
Kuantum hesaplama, iki uç noktaya doğru da romantize edilen konulardan biridir. Bu yelpazenin bir ucunda, "on yıl içinde" geleceği söylenen, "modern kriptografi hakkında bildiğimiz her şeyi anlamsız kılacak" ve "zaten kırılgan olan dijital toplumumuzu temellerinden sarsacak" makinelerin nefes kesici kehanetleri yer alıyor. Diğer ucunda ise, yirmi yılı aşkın süredir ticari durağa varmayı vadeden ama bir türlü perondan bile ayrılamayan bir alana yönelik (hibe fonları ve içi boş vaat gösterileriyle üniversitelerin bir oyun alanı olduğu göz önüne alındığında oldukça ucuz kalan) kurumsal nitelikte bir alaycılık bulunuyor. Ancak çoğu zaman olduğu gibi gerçek, bu iki ucun tam ortasında yer alıyor. Kripto sahipleri için mesele akademik bir soru olmaktan çıkıp tamamen operasyonel bir aciliyet sorununa dönüştü; kuantum kıyameti bugün kapımızda olduğu için değil, zaman çizelgesi sadece bir yıl önce asla inanamayacağımız bir biçimde beklenmedik şekilde daraldığı için.
Bu makale ne aşırı heyecan trenine atlamaya ne de konuyu toptan çöpe atmaya çalışacak. Özetle: Kuantum hesaplama gerçektir, kuantum hesaplama hâlâ oldukça sınırlıdır ve kuantum hesaplama neredeyse kendi mühendislerinin kamuoyuna açıkladığı tüm tahminlerden çok daha hızlı ilerlemektedir. Kripto ağları ise 10 yılı aşkın süredir bu somut riskin farkında olup buna yönelik adımları henüz yeni yeni atmaya başlamıştır. Tek soru şudur: "Ne kadar hızlı hareket edecekler?"
Kuantum Gerçekte Nereden Çıktı?
Yaklaşık kırk yıl önce Richard Feynman, kuantum bilgisayarı fikrini 1981 yılındaki ders notlarına karalamıştı (notlar bugün okunsa kimse yadırgamazdı). Ancak onun tespiti sınırlı fakat son derece önemliydi: Klasik bilgisayarlar kuantum mekaniğini simüle etmekte son derece yetersizdir, çünkü kuantum sistemleri klasik bilgi bitleriyle temsil edilmeye uygun değildir.
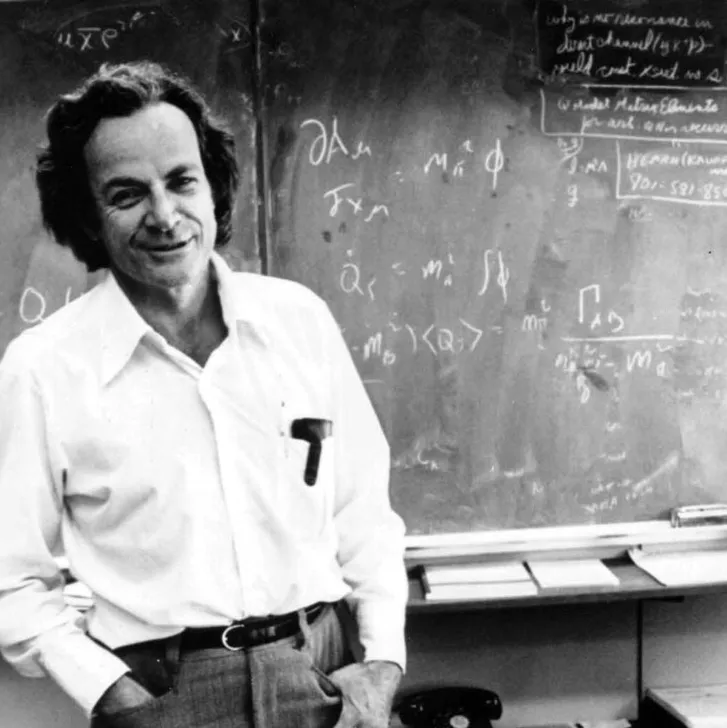
Feynman'ın cevabı doğaldı; çünkü herhangi bir karmaşıklıktaki kuantum sistemlerinin verimli bir simülasyonunu yapmak istiyorsanız, simüle etmeye çalıştığınız şeyin bizzat kendisinden bir bilgisayar inşa etmeniz gerekir. Bu, fizikçilerin kahve içerken üzerine spekülasyon yaptığı, kenarda köşede kalmış varsayımsal bir öneriydi.
Ve bu durum, yeni gelişmelerle iki kez kökten değişti. Peter Shor 1994 yılında algoritmasını yayımladığında, yeterince büyük kuantum bilgisayarların büyük çarpanları polinom zamanda bulabileceğini gösterdi; bu sonuç, modern internetin büyük bölümünün arkasındaki şifreleme olan RSA'nın böyle bir makinede kırılmasını çocuk oyuncağı hâline getirecekti. Ardından 1996'da Lov Grover, arama problemlerini çözmek için karesel olarak daha hızlı bir algoritması olduğunu duyurdu (simetrik kriptografi için de sonuçları vardır, ancak daha az ciddidir). Bu sonuçlar, birilerinin bu donanımı gerçekten inşa edip edemeyeceği ya da sadece beyaz tahtada bol bol modellemekle mi yetinecekleri sorusunu aniden keskin bir odağa taşıdı.
İlerleme yavaş ve istikrarsız oldu. Varlığının büyük bir kısmında kübit cihazları üreten çok sayıda deneysel grup olmasına rağmen, kübit 2000'lerin ve 2010'ların büyük bölümünde bir laboratuvar merakı olarak kaldı; fiziksel olarak bir malzemenin (atom, elektron vb.) içine işlenmiş, neredeyse mutlak sıfıra yaklaşan bir sıcaklığa kadar soğutulmuş ve çevredeki herhangi bir değişiklikten anında bozulan bir yapıdaydı. Ancak 2020'ler bambaşka bir dönem. Eylül 2025'te Caltech, 6.100 kübit içeren ve yüzde 99,98 doğrulukla çalışan nötr atomlu bir kuantum bilgisayarı çalıştırıyordu; bu, iki yıl öncesi için bilim kurgu sayılabilecek bir rakamdı. Nötr atom sistemleri Mart 2026'ya kadar bazı durumlarda sistemleri 10.000 kübitlik dizilimlere ulaştırdı. IBM, 2026 yılına kadar kuantum avantajına, 2029 yılına kadar ise ölçeklendirilmiş, hata toleranslı sistemlere ulaşma planlarını duyurdu. Kısa süre içinde daha iyi bir performans vadedildiyse, bunun temelleri zaten atılmıştı: Eliptik eğri kriptografisini çarpanlarına ayıracak bu kübitler (Google tarafından yapılan çalışmalar da dahil olmak üzere), ilke olarak yarım milyondan daha az fiziksel kübit üzerinde ve dakikalar içinde çalışabilirdi (geçmiş tahminlere göre yaklaşık yirmi katlık bir iyileşme).
Bu adımların hiçbiri çalışan, kriptografi kıran bir makine anlamına gelmez. 10.000 kübitlik bir dizi ile Shor algoritmasını ölçekli bir şekilde çalıştırabilecek türden hata düzeltmeli mantıksal bir sistem arasında hâlâ epeyce mesafe vardır (mantıksal kübitler, hata oranlarına ve mimariye bağlı olarak genellikle her biri için binlerce fiziksel kübit gerektirir). Bununla birlikte, gidişatın yönü artık belirsiz değildir ve kuantum tehdidi tahminlerini sadece göz devirerek geçiştiren insanların hemen hemen hepsi artık göz devirmeyi bırakmıştır.
Kripto Neden Genel Olarak Hedefte?
İnsanlar kriptoya yönelik kuantum saldırılarından bahsederken çoğunlukla iki şeyi düşünür. İlki, blokzincir üzerindeki cüzdanları koruyan açık anahtarlı kriptografidir; Bitcoin, Ethereum gibi geleneksel zincirlerin neredeyse tamamının kullandığı yöntem bir tür eliptik eğri dijital imzasıdır. İkincisi ise kullanıcılar ve borsalar arasındaki tüm bu trafiği güvende tutan aktarım katmanı şifrelemesidir; internetteki en dar kapsamlı iletişim dışındaki her şeyi bir nebze olsun gizli tutan şifrelemenin aynısı. Her ikisi için de yamalar geliştirilmektedir (en azından teoride her ikisi de Shor algoritmasına karşı savunmasızdır).
Cüzdan düzeyinde sorun oldukça somuttur. Bir USDT işlemi gönderdiğinizde gerçekleşen şey, cüzdanınızın transferi bir özel anahtarla imzalaması ve eşleşen açık anahtarın zincir üzerinde açıkta kalmasıdır. Kuantum bilgisayarların olduğu bir dünyada, blokzinciri izleyen biri işlem onaylanmadan önce özel anahtarı yeniden ele geçirebilir ve cüzdanı boşaltabilir; bu, zincir imzası düzeyinde bir ortadaki adam (man-in-the-middle) saldırısıdır. Bu noktadan önce, içinden hiç harcama yapılmamış nispeten güvenli adresler (yalnızca açık anahtarın bir hash'inin sergilendiği adresler) ve daha önce kullanılmış olup açık anahtarları mecburen sergilenmiş adresler bulunuyordu. Dünyadaki Bitcoin'lerin dörtte biri, açık anahtarları zincir üzerinde açıkta olan cüzdanlarda bulunmaktadır; bu coin'lerin bir kısmı Satoshi Nakamoto'ya ait olabilecek en eski hareketsiz coin'lerdir. Ya bu adresler günün sonunda boşaltılabilir hâle gelirse? Sadece bunun fiyat üzerindeki etkilerini bile hedge etmek neredeyse imkânsızdır.
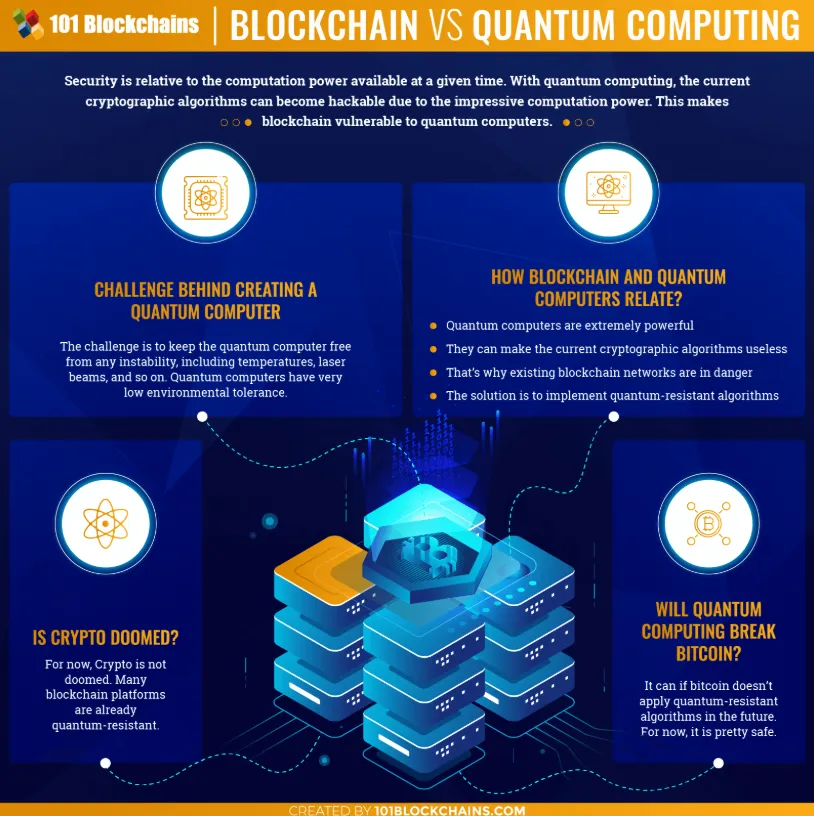
Tehdit önceden de kurgulanabilir: Sözde "şimdi topla, sonra çöz" (harvest now, decrypt later) yöntemi. Teori basittir: Hasım tarafların elinde şu anda çalışan bir kuantum bilgisayar yoksa ve bu yüzden şimdilik endişelenmeleri gerekmiyorsa, karşılaştıkları tüm trafiği basitçe kaydederler ve ileride böyle bir makine kullanılabilir hâle geldiğinde verileri çözerler. Çoğu zaman bu durum günlük USDT gönderme işlemleri için daha az önem taşır, çünkü işlemin içeriği doğası gereği zaten herkese açıktır. Ancak aktarım katmanı şifrelemesine bağımlı olan her şeyden bahsediyoruz: Borsa oturumları, cüzdan kurtarma süreçleri, aktarım halindeki özel anahtar verileri... Bu tam anlamıyla kitlesel bir yıkımdır. Birçok ulusal istihbarat teşkilatı, ortada henüz böyle bir çatışma kabiliyeti yokken bile "şimdi topla" yöntemini aktif bir tehdit modeli olarak gizlice benimsemiştir.
Kıyamet Kampı
Tartışmadaki en aşırı uç konum, kuantum hesaplamayı bildiğimiz kripto para dünyası için bir yok oluş tehdidi olarak görmektedir. Yaklaşım kabaca şöyledir: Blokzincirler, kriptografik bir temeli tehlikeye atmanın maliyetinin bunu denemeyi ekonomik olarak imkânsız kılacak kadar yüksek olduğu varsayımı üzerine inşa edilmiştir. Bu varsayım sarsılırsa, tüm teşvik yapısı da onunla birlikte çöker. İşlemleri yayınlamak güvensiz hâle gelir. Bir cüzdanı sonsuza kadar savunamazsınız, çünkü her zaman sizinkinden daha güçlü kaynak donanıma sahip bir rakip olacaktır. Sisteme olan tüm güvenin dayandığı o kendi kendini güçlendiren ağ etkisini daha önce teşvik eden, sistemde hapsolmuş tüm değer silinir ve belirli sayıda token değerinde olduğu sınıflandırılan varlıklar sistemden çıkış yolunda sert bir şekilde düşer.
Bu anlatının en fanatik savunucuları, bunun doğal varış noktasının somut bir değer saklama aracına yönelmek olduğunu söylüyor. Altın. Nakit. Gayrimenkul. Emtialar. Elinizde tutabileceğiniz şeyler. Anlattıkları hikâye, merkeziyetsiz dijital para alanındaki yirmi yıllık koca bir deneyin yalnızca bir geçiş teknolojisi gibi göründüğü yönündedir; tıpkı birisi üzerine yeni bir katman ekleyene kadar iyi olan dot-com dönemi bir araç gibi. Finansal piyasalardaki kargaşa teorik bir durum değildir: Trilyonlarca dolarlık servetin silinmesi, dijital altyapıya olan güvenin tamamen aşınması, düzenleyicilerin ve kurumların ECDSA veya RSA tabanlı her şeyi baş döndürücü bir hızla terk etmesi demektir.
Bu makul bir duruştur. Gerekli boyuttaki kuantum bilgisayarlar 5 yıl içinde hazır hâle gelir ve kuantum sonrası kriptografiye geçiş o zamana kadar gerçekleşmezse, bu senaryo oldukça olası ve fazlasıyla gerçekçidir. Belki abartılan kısım detaylardır. Kuantum tehditleri sadece kripto ile sınırlı değildir. Açık anahtarlı kriptografi küresel çapta çökerse, bankacılık sistemi, finans sektörü için internet aktarım katmanı güvenliği, hükümet iletişimleri ve bunlarla birlikte modern ekonomideki neredeyse tüm kimlik doğrulama süreçleri de çöker. Bitcoin'i tek kurban olarak hedef almak aslında genel çerçeveyi kaçırmaktır; üstelik ironik bir şekilde, ontolojiye ve düzenleyici bürokrasiye gömülmüş, önümüzdeki on yıl boyunca hızlandırıcının ne olduğunun önem taşımayacağı bankacılık sistemlerine kıyasla, fiili mutabakat yoluyla güncellenen kripto ağlarının görece esnekliğini de hafife almaktır.
Mızrak ve Kalkan Kampı
Başka bir kamp ise bunun konunun ters bir bakış açısıyla çerçevelenmesinden ibaret olduğunu öne sürmüştür. Tehdit gerçektir. Tehdit son derece gerçek olsa da, verilen karşılık birçok açıdan bu tehdidin bir adım önünde olmuştur. 2024 yılında ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), ilk kuantum sonrası kriptografik standartlarını yayımladı: Sırasıyla anahtar kapsülleme için FIPS 203, dijital imzalar için FIPS 204 ve 205. Mart 2025'te HQC adında ek bir standart daha kullanıma sunuldu. Bunlar birer bilim projesi değil, standarttır ve şu anda bankalara, bulut sağlayıcılarına ve hükümet sistemlerine entegre edilmektedir. Federal takvim, kuantuma karşı savunmasız algoritmaların uyumlu hükümet sistemlerinden 2035 yılına kadar kaldırılmasını hedeflerken, yüksek riskli sistemlerin çok daha erken taşınmasını öngörmektedir.
Yazılımı yükseltmek, donanımı veya yazılı hukuku güncellemekten çok daha kolaydır; bu, kripto ağlarının kendi lehlerine kullanma yeteneğine sahip olduğu önemli bir gerçektir. Ethereum, kuantum sonrası imza şemalarını protokol güncellemeleri olarak getirme niyetini geniş çapta duyurmuştur. Coinbase, saklama sistemleri için kademeli bir geçiş planı üzerinde çalışıyordu. Bunlar şu anda Solana tarafından da araştırılmaktadır. QRL gibi bu alanda öncülük eden (zemini yoklayan) kuantuma dayanıklı zincirler ailesi halihazırda mevcuttur. Mimari adımlar dizisi oldukça açıktır: Kuantum sonrası imzalara dayalı daha fazla adres türü eklemek, fonların bu yeni türlere geçişini teşvik etmek ve zamanı gelince eski türleri kullanımdan kaldırmak.
Bu durum temel olarak Bitcoin'in zorlu bir yapıda olmasından kaynaklanmaktadır; Bitcoin'in arkasındaki yönetişim modeli hızlı değişmeyecek şekilde inşa edilmiştir. Bir zincirin bir blok boyutu yükseltmesinde bile mutabakata varması 2 yıl sürüyorsa bu kolay değildir. Tarihsel olarak iyimserler, Bitcoin'in geçmişte karmaşık soft fork'lar geçirdiğini ve ciddi bir tehdit karşısında topluluğun tek vücut olarak bir araya geleceğini belirtebilir. Ancak sıkıntı kapıya dayandığında zaten açıkta kalmış olursunuz; kötümserlerin de işaret ettiği gibi, "somut bir tehdit karşısında" harekete geçmek tanım gereği her zaman çok geçtir ("şimdi topla, sonra çöz" dinamiği). Bu tartışmayı kim kazanırsa kazansın, Bitcoin'in çevikliğine inanmayanlar bile sosyal bir mutabakat olması hâlinde temel teknolojinin değişime izin verdiğini kabul etmektedir.
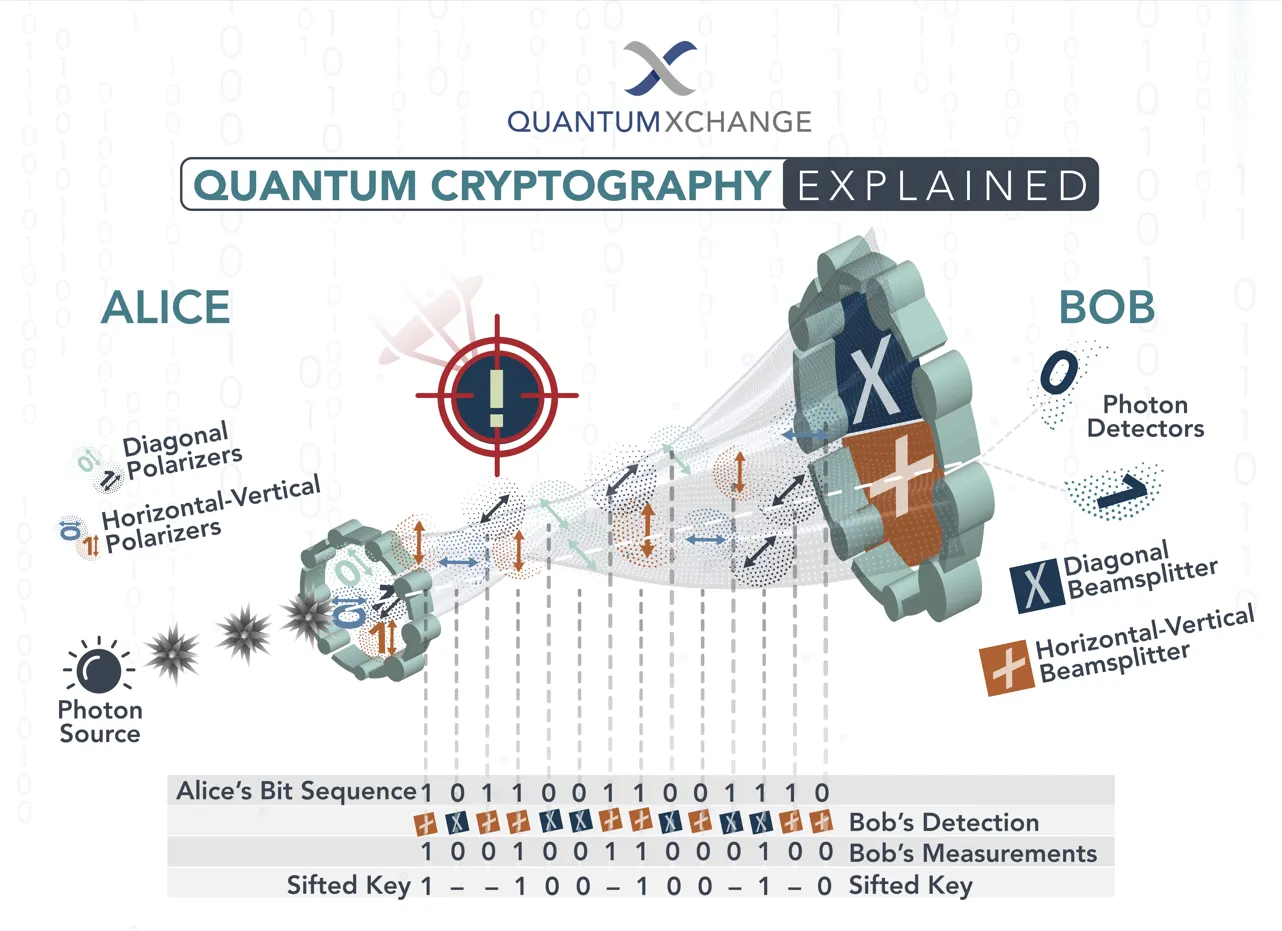
Bu kampın bize hatırlattığı şey, bir mızrağın olduğu yerde genellikle bir kalkanın da olduğudur; mızrak onlarca yıl boyunca kamuoyu tartışmalarının potasında dövülürken, kalkan da tam onun yanı başında dövülme fırsatı bulmuştur. Sadece klasik makinelerde çalışan kuantum sonrası matematiğin değil, güvenlik için ölçüm fiziğinden yararlanan kuantum anahtar dağıtım sistemleri gibi bizzat kuantum kriptografisinin kendisinin de bir gün bu yapıya dahil edilebileceği göz ardı edilemez. Teorik olarak, gönderilen her USDT işleminin kuantuma dayanıklı imzalarla desteklendiği ve varsayılan olarak "şimdi topla" saldırılarına karşı şifrelendiği bir dünya şimdiden ulaşılabilir durumdadır. Buradaki varoluşsal soru, kıyamet kopmadan önce bunu başarıp başaramayacağımızdır.
"Asla Gerçekleşmeyecek" Kampı
Birkaç ay öncesine göre daha az popüler olsa da hâlâ varlığını sürdüren üçüncü görüş, genel amaçlı ve ticari olarak yararlı kuantum hesaplamanın sürekli ertelenen bir hedef olduğudur. Bu görüşü savunanlar, sektörün 1990'lardan bu yana bir geri dönüşün eşiğinde olduğunu belirtiyor. Ancak kullanılabilir durumdaki kübitler son derece pahalı ve kırılgandır. Şöyle ki, hata düzeltme yükü (mimariye ve hata oranlarına bağlı olarak değişmekle birlikte bazen tek bir mantıksal kübit için yaklaşık 1.000 fiziksel kübite yaklaşır), pratik kriptografiyi fiilen kırmak için gereken donanımı sürekli ötelenen, ulaşılamayan bir hedef hâline getirmektedir. Son on yılın kamuoyunda geniş yankı uyandıran çok yıllı "çığır açıcı gelişmelerinin" çoğunun, ufukta görünen genel amaçlı kuantum hesaplamanın işaretleri olmaktan ziyade, sınırlı birinci dünya problemlerinde kuantum üstünlüğü sağlamak üzere seçilmiş kurgusal gösteriler olduğu iddia edilmektedir.
Bu görüşün en çok başvurduğu benzetme uçan arabalardır. 1950'lerde inandırıcı olan, o zamandan beri her on yılda bir gerçek prototipleri üretilen, bir o kadar süredir ticari olarak eli kulağında sayılan ancak kayda değer hiçbir anlamda henüz hayatımıza girmemiş bir teknoloji. Mesele uçan arabaların asla bir gerçeklik olmayacağı değildir; mesele, "fiziğin çalışması" ile "piyasada dikkate değer bir fiyata sunulması" arasındaki uçurumun aslında alabildiğine geniş olabilmesi ve devasa miktardaki kurumsal ataletin, aradaki bu farkın er ya da geç kapanacağı (kapanıp kapanmayacağı belirsiz olsa bile) inancıyla sessizce sübvanse edilmesidir.
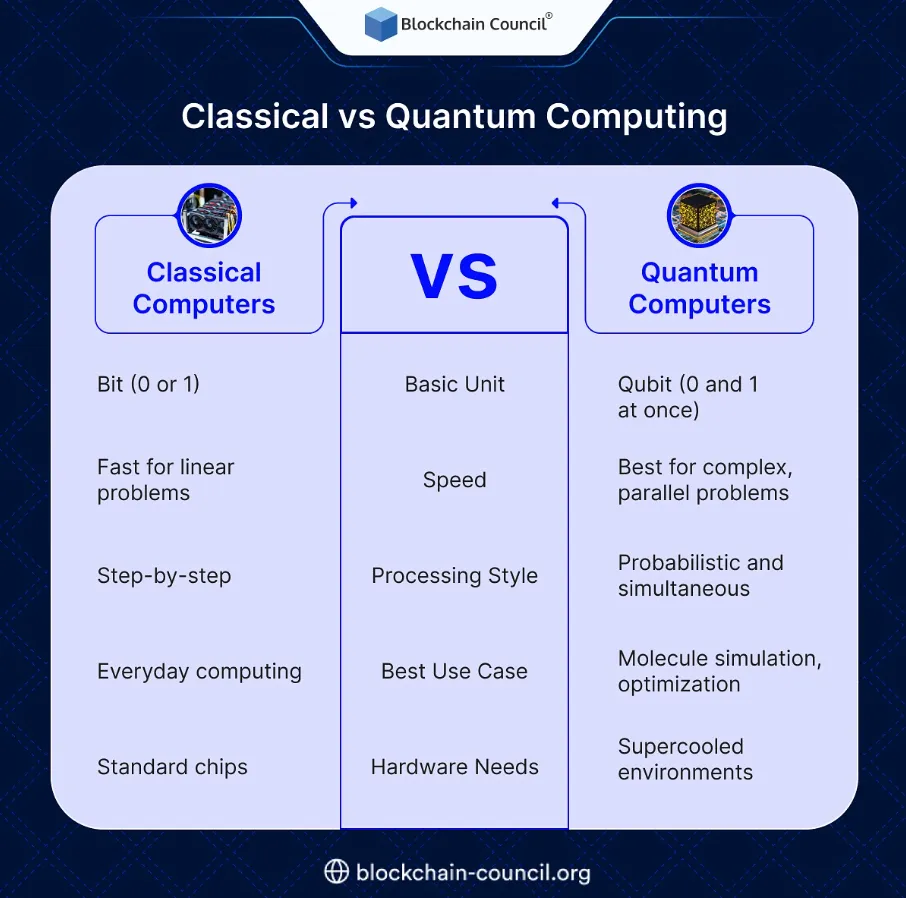
Böyle bir iddia, son kanıtların aksini gösterdiği bir dönemde mantığa aykırı görünebilir; ancak birçok yönden bu görüş daha ciddi bir değerlendirmeyi hak etmektedir. Devlet (tarafından finanse edilen) heyecan dalgası mevcuttur, çünkü devlet fonları buna bağlıdır. Kübit sayılarını öne çıkaran basın bültenleri, bu kübitlerin anlamlı bir derinlikte hesaplama yapıp yapamayacağı konusunda hiçbir şey söylemez. Bir laboratuvar gösterisi ile üretim sistemi arasındaki mesafe onlarca kat ve onlarca yıl olabilir; bazen de her ikisi birden. Bu yüzden her geçen yıl, kuantum tehdidi saatinin bir boyutu ileri alınırken, çoğunlukla (giderek artan şekilde) çok sessizce geriye çekilmekte ve medya yalnızca ileriye doğru olan hareketi haberleştirmektedir.
Fakat klasik "asla gerçekleşmeyecek" yaklaşımı (bu durumda, özellikle kripto söz konusu olduğunda) tek bir noktada hatalı kalibre edilmiştir: Yanılmanın asimetrik maliyeti. Şüpheciler haklı çıksa ve ölçeklenebilir bir kuantum bilgisayar inşa edilmese veya edilemese bile, kuantum sonrası imzalara geçmiş ağlar yalnızca bir miktar koordinasyon yükü, daha büyük bir imza boyutu ve biraz da topluluk içi çekişme kaybeder (sıfır değildir, ancak kripto ağlarının içinden neredeyse hiç zararsız çıkamadığı şeylerdir). Ancak inkârcılar yanılıyorsa, hiçbir şey yapmayan ağlar tamamen silinir. Bu tür bir belirsizlikte mantık, hazırlıklı olmayı emreder; ki büyük oyuncuların pek de hevesli olmayarak yaptığı şey tam olarak budur.
Bu durum bizi Warren Buffett'ın sisli ön camlar ve berrak dikiz aynaları ikilemine geri getiriyor: Geleceği göremezsiniz ve nihayetinde geçmişi kaçıramazsınız; kapıdaki makineler şeklinde olsun ya da olmasın, her iki kampta da son öfkeyi yalnızca zaman ortaya çıkaracaktır. Şu an itibarıyla araştırmacılar arasındaki en olası konsensüs tahmini, bir kuantum bilgisayarın gerçek dünyadaki bir Bitcoin özel anahtarını ele geçirme olasılığının (2032 yılına kadar) muhtemelen yüzde 10'dan daha az olduğu, ancak 2030'lar boyunca istikrarlı bir şekilde arttığı yönündedir. Bu da pek cesur bir tahmin sayılmaz; daha ziyade bir olasılık dağılımıdır; istatistiksel modelinizdeki birinci dereceden faktörler deneysel fiziği, tedarik zinciri mühendisliğini, ulusal güvenlik finansmanı önceliklerini ve algoritmik ilerlemenin rastgele yürüyüşünü içerdiğinde elde ettiğiniz türden bir dağılım. Bundan daha spesifik bir şey söyleyen herkes bir satıcıdır.
Kampların nihai sonucu ne olursa olsun kalıcı olan tavsiye, kullanıcı tarafındaki basit hijyendir. Mümkün olduğunda yeni adresler kullanın. Özellikle büyük bakiye transferleri için eski adresleri tekrar kullanmaktan kaçının. Tercih ettiğiniz zincirin hedeflediği kuantum sonrası geçiş rotasını takip edin. Günde binlerce işlem yaptığınız ölçüde (USDT işlemlerini geniş ölçekte yöneten herkes için olağan senaryo), iyi hijyen uygulamanın marjinal maliyeti minimumdur ve o an geldiğinde kuantum sonrası bir adreste bulunmanın getirisi muazzam olabilir. TRON üzerindeki USDT işlemleri, kuantum bilgisayarlar sahneye çıkmadan çok önce bile, ekonomik açıdan kendi optimizasyon mantığına zaten sahiptir.
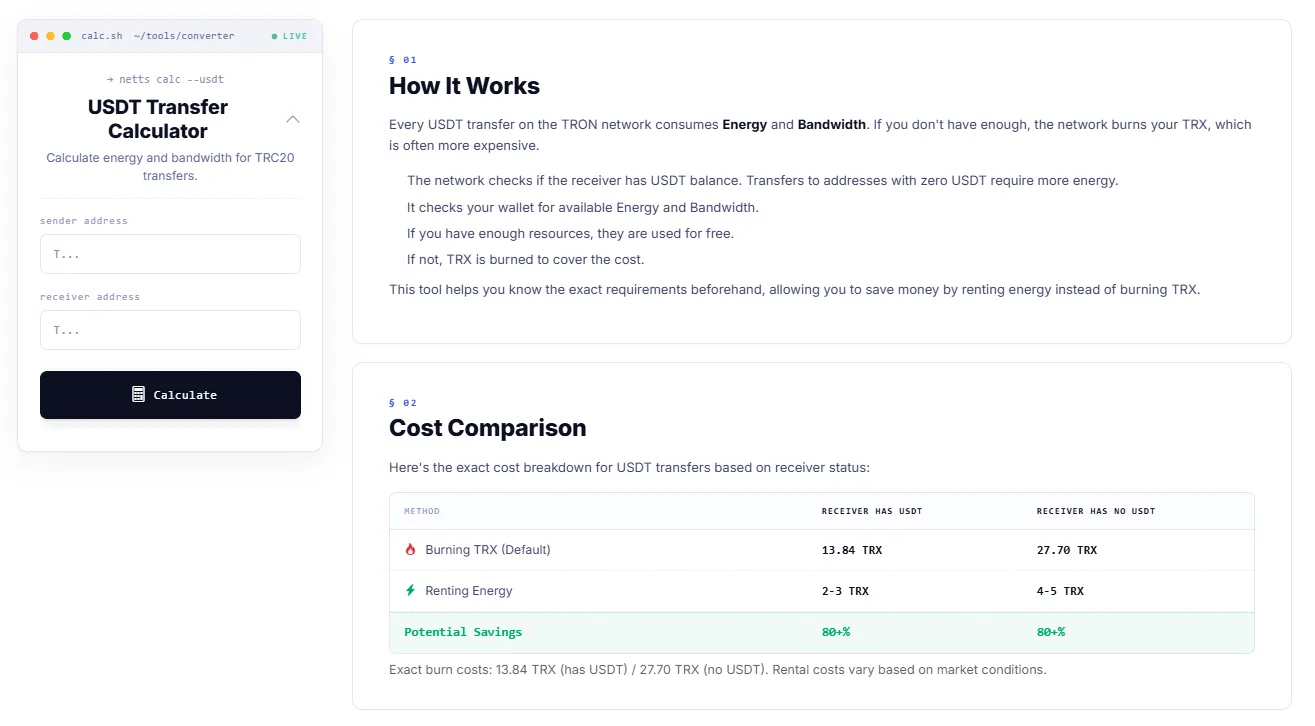
Netts USDT Transfer Hesaplayıcısı, işlemi yayınlamadan önce her bir transferin Energy ve Bandwidth cinsinden gerçekte ne kadara mal olacağını ve ağın sizden TRX yakarak mı ücret alacağını yoksa maliyeti kiralanan kaynaklarla karşılamanıza mı izin vereceğini gösterir. Rakamlar oldukça nettir: Halihazırda USDT tutan bir adrese transfer için varsayılan olarak TRX yakmak 13,84 TRX tutarken, USDT tutmayan bir adrese varsayılan gönderim 27,70 TRX tutar; Energy kiralamak ise her iki durumda da bu maliyeti 2–5 TRX seviyesine indirerek tipik olarak yüzde 80'in üzerinde tasarruf sağlar. Pratik optimizasyon, kuantum fiziğinden temelde bağımsız olan ve her bir USDT gönderiminde kelimenin tam anlamıyla USDT yakmamakla doğrudan ilgili olan optimizasyon türüdür; her seferinde tek bir transferle.