Хакерство в криптосвіті — Кібербезпека блокчейну
Злами масштабів Bybit проти криптографії блокчейну: холодне зберігання, сід-фрази, 2FA, апруви та правила безпеки в TRON — як не покладатися виключно на біржі.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

Зміст
Лютий 2025 року назавжди закарбується в пам'яті криптоспільноти, адже саме тоді сталося те, що здавалося немислимим. Усе починалося як типовий вівторок: ринки рухалися у звичних патернах, трейдери пильно стежили за екранами, аналізували графіки й неспішно пили каву. Bybit, гігант біржової індустрії з десятками мільйонів користувачів по всьому світу, мав статус надто великого гравця, щоб упасти. Про його протоколи безпеки ходили легенди, репутація здавалася бездоганною, а користувачі були впевнені, що їхні цифрові активи захищені краще, ніж у сховищах Форт-Ноксу.
Але потім почали надходити перші сповіщення: спочатку спантеличені твіти, а згодом — вибухові гілки на Reddit. Виведення коштів було призупинено. Баланси відображали помилки. Протягом першої години мовчання офіційних каналів було оглушливим: інформаційний вакуум убивав надію в серцях мільйонів людей. І нарешті це сталося — офіційне повідомлення, що пробило купол уявної невразливості: відбувся катастрофічний злам системи безпеки через уразливість у реалізації гаманця з мультипідписом. Близько 1.5 мільярда доларів в Ethereum витекли за лічені хвилини й безслідно розчинилися в цифровому просторі блокчейну.
За шокуючими цифрами в заголовках часто забувають про людську ціну таких катастроф. Легко уявляти «інвесторів» як знеособлену абстракцію, проте реальність набагато ближча й болючіша. Була Сара, графічна дизайнерка, яка роками відкладала кожен цент на перший внесок за власне житло; вона довірила платформі свої життєві заощадження, повіривши маркетинговим обіцянкам про «безпеку банківського рівня».
Був Майкл, пенсіонер, який виділив невелику частину своїх заощаджень на криптовалюту в надії залишити скромний капітал онукам, а тепер дивився на екран, який повідомляв, що цих грошей більше не існує. Це люди, які одного ранку прокинулися з думкою, що найгірше, про що їм варто хвилюватися, — це незначна корекція на ринку, але аж ніяк не раптова втрата всіх коштів через збій у системі, що занадто швидко масштабувалася і яку вони не могли контролювати.
Вони абсолютно щиро вважали, що компанія з такими колосальними ресурсами та публічністю ніколи не стане жертвою зламу подібного масштабу. Це було жорстким нагадуванням: на цифровому Дикому Заході «великий» зовсім не означає «невразливий». Психологічний удар виявився раптовим і нищівним: злам відібрав не просто гроші, він зруйнував душевний спокій.
Від титанів індустрії до розробки на коліні
Ця загроза не є унікальною виключно для криптовалют, але в криптопросторі виправити чи перезаписати помилки незрівнянно важче. Історія знає безліч прикладів, коли найвідоміші компанії світу з практично безмежними бюджетами на кібербезпеку капітулювали перед хакерами.
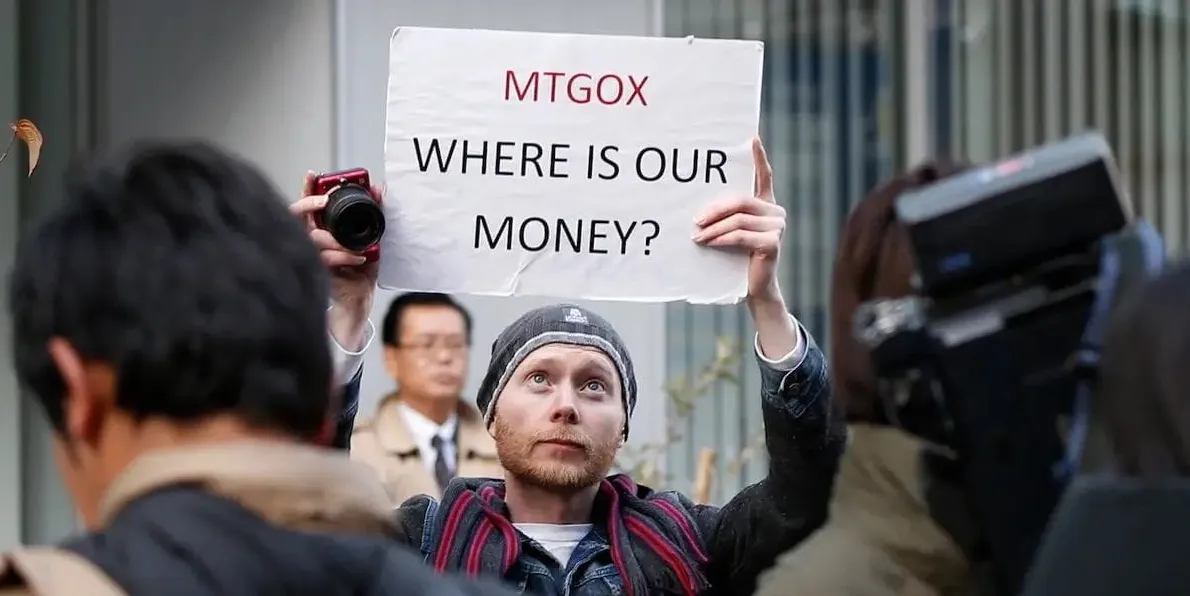
Згадайте масштабні витоки даних у Yahoo, коли було скомпрометовано мільярди акаунтів, або фіаско Equifax, унаслідок якого конфіденційні фінансові дані майже половини громадян США опинилися у відкритому доступі. Навіть такий технологічний велетень, як Sony, був поставлений на коліна через злам PlayStation Network, що розкрив мільйони даних кредитних карток. Це були не сумнівні одноденки, а стовпи сучасної економіки з цілими арміями інженерів безпеки. Якщо навіть їх змогли зламати, виникає питання: які шанси у криптовалютної платформи? Цей бекграунд украй важливий, адже саме він формує скепсис консервативних інвесторів до криптогалузі. Читаючи про Bybit чи згадуючи історичний крах Mt. Gox, вони складають пазл нестабільності, що лише підтверджує їхні найгірші побоювання.
У криптовалютному світі ця проблема часто посилюється через інноваційний характер сфери. На відміну від неповороткої старої банківської системи, яка суворо регулюється та рухається зі швидкістю равлика, криптоіндустрія мчить на шаленій швидкості. Безліч проєктів з оцінками в мільйони або навіть мільярди починалися як чернетка на серветці й були написані крихітною командою — часом навіть одним розробником, що сидів за ноутбуком у коворкінгу чи підвалі.
Культура «рухайся швидко й ламай стереотипи» є фундаментом інновацій, але водночас створює величезні сліпі зони в безпеці. Банк може роками експериментувати з новим рівнем транзакцій; криптостартап здатен розгорнути новий смартконтракт за вихідні, просто щоб осідлати хвилю чергового трендового мема.
В очах інституційного інвестора це виглядає не як вивірена фінансова революція, а скоріше як небезпечний ланцюг динаміту. Виникає стійке відчуття, що вся екосистема тримається на геніальних, але безрозсудних аматорах, які граються з вогнем і де один пропущений рядок коду може повністю виснажити ліквідність протоколу. Таке сприйняття галузі як «Дикого Заходу» є серйозною перешкодою для масового впровадження: пересічна людина не хоче боятися, що її заощадження зникнуть лише тому, що якийсь розробник забув перевірити конкретну функцію.
Фортеця у вашій кишені
Але в цій історії є несподіваний поворот, про який згадують надто рідко. І попри все божевілля криптоперегонів, це справжній прорив. Технологія, яка уможливлює ці хакерські атаки, водночас дає нам інструменти для безпрецедентного рівня особистої безпеки — якщо використовувати її правильно.
Гарна новина полягає в тому, що блокчейн — це, мабуть, одна з найзахищеніших систем, коли-небудь створених людством. Якщо відкинути централізовані біржі та написані нашвидкуруч смартконтракти, базову криптографію таких мереж, як Bitcoin, Ethereum та TRON, на сьогодні не здатна зламати жодна математична модель. Доки користувач діє обачно й розуміє принципи самостійного зберігання (non-custodial), його кошти в певному сенсі перебувають у більшій безпеці, ніж у традиційному банку. У банку ваші гроші — це зобов'язання на його балансі; у некастодіальному криптогаманці ваші активи кодифіковані як дані — інформація в незмінному реєстрі, доступ до якої маєте лише ви. Немає банківського менеджера, який міг би заблокувати ваш рахунок, немає вихідних днів банку, що обмежують доступ, і (за належного захисту) немає хакера, здатного підібрати вкрадений приватний ключ прямим перебором.
Цей підхід вимагає фундаментальної зміни мислення: від покладання на третіх осіб до прийняття повної відповідальності за власну цифрову гігієну. Це серйозний крок, але саме в ньому полягає головна обіцянка криптовалюти: справжнє право власності. Майже завжди страшні історії про злами зводяться до централізації або людського фактора: слабкий пароль, скомпрометована сід-фраза чи сліпа довіра до стороннього кастодіана. Якщо перекрити ці слабкі місця, ви стаєте власною фортецею, стіни якої надійніші за будь-які двері банківського сховища.
Виклик — і водночас рішення — полягає виключно в площині освіти та цифрових звичок. Поєднуючи принцип «нульової довіри» (zero trust) і знання векторів атак, у цьому непередбачуваному криптосвіті можна діяти з рівнем безпеки, який раніше був доступний лише урядам і мільярдерам. Це повністю нівелює вразливість стартап-розробки: вам не потрібен мільярдний бюджет на безпеку — вам потрібен лише набір суворих, залізобетонних правил.
Майстерність безпеки в криптосвіті
Безпечна навігація в цьому середовищі вимагає багаторівневого підходу до захисту: ставтеся до свого цифрового майна з такою ж здоровою підозрілістю та повагою, як якби у вашій вітальні стояла стопка золотих зливків. Перше й головне правило: розділяйте активи. Ніколи не зберігайте великі суми криптовалюти на біржах.
Як наочно продемонстрував інцидент із Bybit, фраза «not your keys, not your crypto» (не ваші ключі — не ваша криптовалюта) — це не просто яскраве гасло, це фундаментальне правило виживання. Біржі — головна мішень для хакерів; переводячи активи на автономний апаратний гаманець холодного зберігання, ви виводите їх з-під удару. В апаратному гаманці ваші приватні ключі ніколи не потрапляють в інтернет, тому навіть за наявності найдосконалішого шкідливого ПЗ на вашому комп'ютері чи смартфоні зловмисник не зможе підписати транзакцію без фізичного доступу до пристрою. Холодне зберігання з повітряним зазором (air-gapped) — це золотий стандарт у крипті та ваше перше придбання після входу в індустрію.
Окрім самого апаратного пристрою, критично важливо правильно зберегти фразу відновлення (seed-фразу). Ця комбінація з 12 або 24 слів є головним ключем до вашого фінансового капіталу. Поширена фатальна помилка: зберігання фрази в цифровому вигляді. Ніколи не робіть скриншотів, не зберігайте її в текстових файлах і в жодному разі не пересилайте електронною поштою чи месенджерами. Це все одно, що зачинити двері на замок, але приклеїти ключ скотчем зовні.
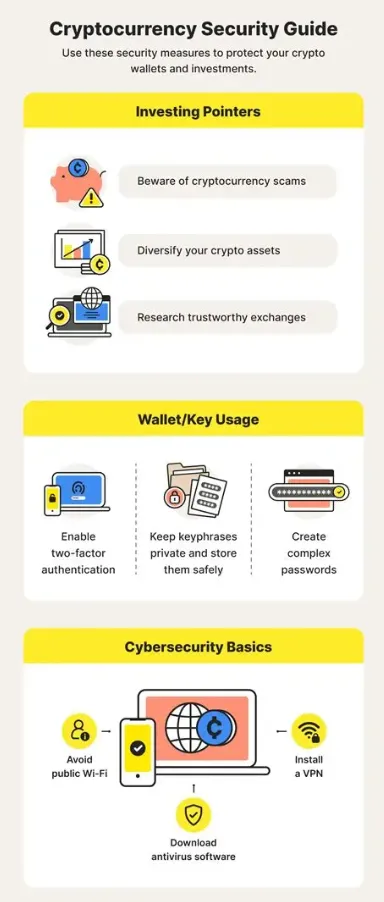
Якщо ваше хмарне сховище або пошту зламають — гаманця більше немає. Беззаперечна істина полягає в тому, що сід-фразу слід зберігати лише на фізичних носіях: записаною на папері або, що ще краще, вибитою на металевій пластині, яка витримує пожежі та затоплення. Ця резервна копія має лежати в сейфі (або бути розділеною на частини й схованою в різних локаціях). Це може звучати надмірно, але коли ви самі собі банк — мислити потрібно як керівник сховища.
1. Остерігайтеся фішингу та соціальної інженерії. Більшість людей втрачають криптовалюту не через уразливості програмного коду, а внаслідок звичайного обману. Хакери створюють точні копії популярних сайтів, надсилають листи, видаючи себе за співробітників підтримки, або пишуть у приватні повідомлення в соцмережах із пропозиціями «допомоги» чи «ейрдропів». Завжди додавайте офіційні сайти сервісів у закладки й ніколи не переходьте за посиланнями з реклами в пошуковиках чи підозрілих листів. Запам'ятайте раз і назавжди: жоден справжній співробітник підтримки ніколи не попросить вашу сід-фразу чи приватні ключі. Якщо їх вимагають — вас намагаються пограбувати.
2. Гігієна смартконтрактів. Працюючи з протоколами DeFi, вам постійно доводиться підтверджувати дозволи («approve»), щоб смартконтракт міг розпоряджатися вашими токенами. Типова помилка — надавати контрактам безлімітні дозволи (unlimited permissions). Якщо цей контракт колись буде скомпрометовано — чи то за два тижні, чи за пів року — зловмисник зможе вивести всі схвалені токени з вашого гаманця. Давайте дозволи лише на строго необхідну суму транзакції та періодично відкликайте доступи (revoke allowances) для старих децентралізованих додатків (dApps), якими більше не користуєтеся.
3. Двофакторна автентифікація (2FA). Для будь-яких сервісів, що вимагають авторизації, 2FA — це обов'язковий мінімум. Проте не всі методи однаково надійні. SMS-підтвердження вразливе до атак типу SIM-swapping, коли шахраї перевипускають вашу SIM-картку в мобільного оператора. Отримавши ваш номер, вони легко перехоплюють SMS-коди. Завжди використовуйте застосунки для автентифікації (наприклад, Google Authenticator або Authy), а ще краще — фізичні ключі безпеки на кшталт YubiKey. Це гарантує, що увійти в акаунт неможливо без володіння фізичним пристроєм.
4. Мережа TRON та керування ресурсами. Безпека в будь-якому блокчейні, як-от TRON, також вимагає розуміння механіки його роботи. Безпека в мережі TRON реалізована на високому рівні завдяки механізму Delegated Proof of Stake, але користувачі часто піддають себе зайвим ризикам під час взаємодії з транзакційними комісіями. В TRON транзакції потребують ресурсів «Energy» та «Bandwidth». Якщо в користувача немає достатньої кількості цих заморожених чи орендованих ресурсів, для оплати комісії в гаманці автоматично спалюється TRX. Це може призводити до неочікувано високих витрат.
Навігація в екосистемі TRON
Мережа TRON — це провідний стандарт швидкості та вигідності транзакцій USDT, проте вона має свої специфічні нюанси безпеки. Однією з ключових особливостей TRON є унікальна модель ресурсів. На відміну від Ethereum, де ви сплачуєте виключно комісію за газ, у мережі TRON можна заморожувати (стейкати) TRX для отримання Bandwidth та Energy.
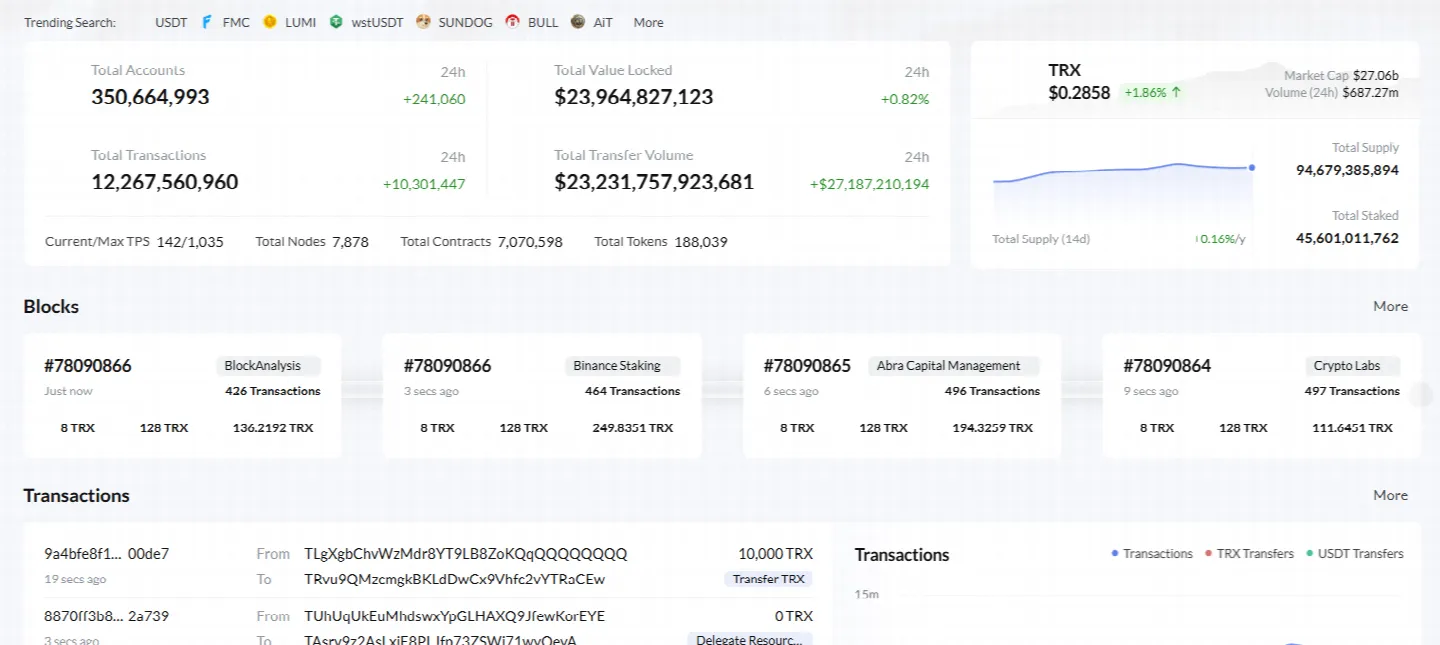
Bandwidth (пропускна здатність) витрачається на стандартні транзакції, а Energy (енергія) — на виконання операцій зі смартконтрактами (наприклад, переказ USDT). Проте небезпека криється не в самій мережі, а в сторонніх платформах, які пропонують дешеву Energy. Тим, хто хоче безпечно купувати TRON Energy, слід бути вкрай уважними. Існує багато шахрайських сайтів, які пропонують оренду Energy за неймовірно низькими цінами, але натомість просять підписати зловмисну транзакцію для отримання доступу до вашого гаманця.
Взаємодіючи з TRON, важливо дбати про захист: завжди ретельно перевіряйте надійність сервісу, де плануєте орендувати Energy. На ринку є авторитетні майданчики для безпечної оренди ресурсів, що гарантують збереження ваших монет. Безпечно купуючи TRON Energy у перевіреного постачальника, ви сплачуєте фіксовану комісію за ресурси для своєї транзакції, уникаючи спалювання великих сум TRX.
Поки підписувана вами транзакція є типом «delegate» або «transfer», а не «approve» чи «update permission», цей процес залишається цілком безпечним. Завжди уважно читайте, яку саме дію гаманець просить вас підтвердити. Для звичайної оренди Energy ніколи не потрібно передавати свій приватний ключ або відкривати доступ до використання ваших токенів.
Ще один важливий аспект безпеки в TRON — система дозволів і мультипідпис. TRON дозволяє гнучко налаштовувати структури облікових записів, коли для транзакції потрібні підписи кількох ключів. Це чудовий інструмент для бізнесу, але водночас пастка для звичайних користувачів, якщо вони через неуважність змінять структуру прав свого акаунта.
Іноді шахраї обманом змушують користувачів «оновити» дозволи облікового запису, що призводить до повної втрати доступу до власного гаманця. Завжди ставтеся з НАДЗВИЧАЙНОЮ підозрою до будь-якого ресурсу, який пропонує вам змінити права «Active» або «Owner». Працюючи зі стандартними переказами та перевіреними майданчиками для керування ресурсами, ви зможете сповна оцінити високу швидкість TRON, уникаючи подібних підступних пасток.
У динамічному світі блокчейну єдиним надійним захистом є знання. Незалежно від того, чи тримаєте ви Bitcoin у довгостроковий холдинг, чи щодня проводите операції з USDT в TRON, базові правила залишаються незмінними: не довіряйте нікому; перевіряйте все; тримайте ключі офлайн. Пройти крізь темні лабіринти хакерських загроз цілком реально — якщо ви завчасно вивчили карту. Надійно захистивши свій цифровий периметр і розібравшись у роботі мереж, ви перетворюєтеся з потенційної жертви на незалежного володаря власної фінансової свободи.
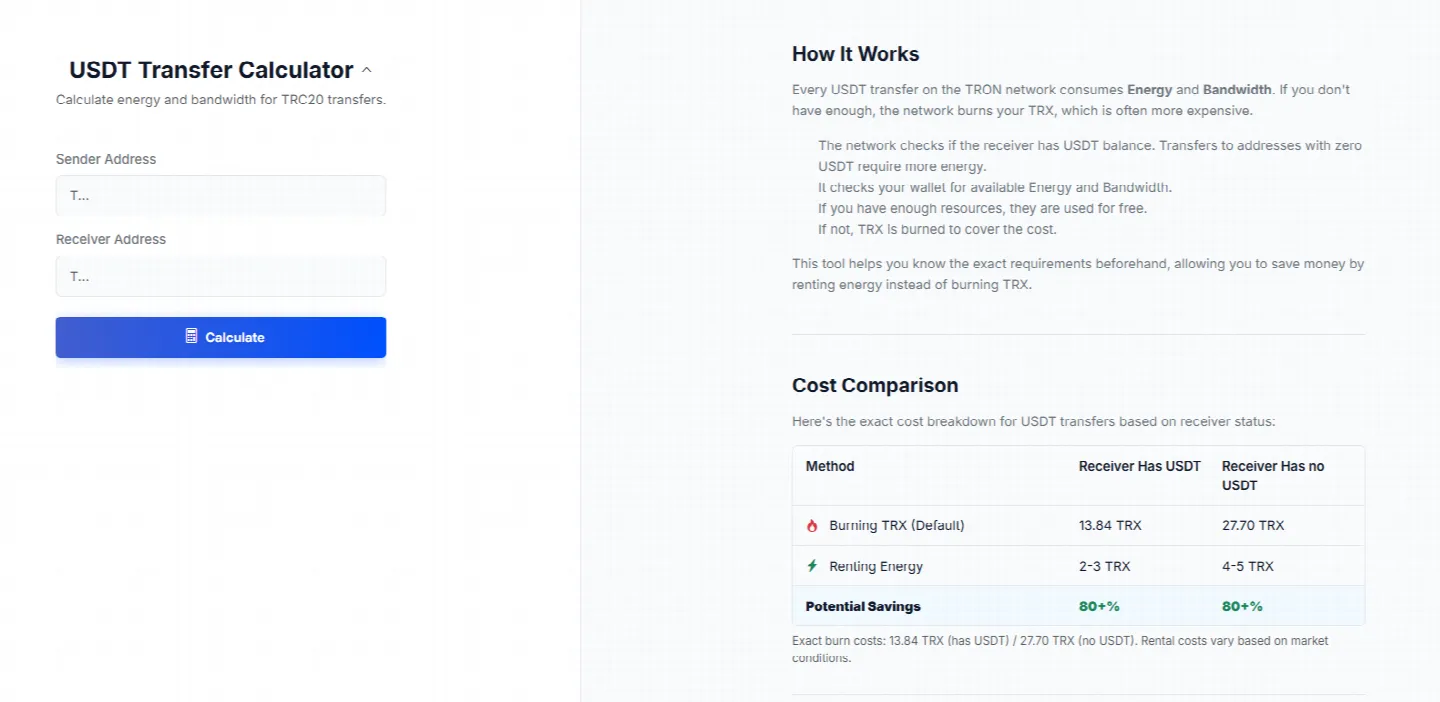
Для активних користувачів критично важливо проводити операції не лише безпечно, а й економічно вигідно, зокрема оптимізуючи транзакційні витрати в мережі TRON. Саме тому такі інструменти, як Netts, пропонують калькулятор переказу USDT, що дозволяє заздалегідь розрахувати точну кількість Energy та Bandwidth для конкретної операції. Перевіряючи статус балансу одержувача (переказ на новий гаманець без транзакцій коштує дорожче) і точно визначаючи потрібні ресурси, трейдери можуть запобігти непередбаченому спалюванню TRX, роблячи свої операції максимально захищеними та вигідними.