仮想通貨におけるハッキング - ブロックチェーンのサイバーセキュリティ
Bybit規模のハッキング対ブロックチェーンの暗号技術:コールドストレージ、シードフレーズ、2FA、承認権限、そして取引所だけに依存せずTRON上で安全を保つ方法。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog

2025年2月は、仮想通貨コミュニティにとって決して忘れられない月となるでしょう。思いもよらない事態が発生したからです。それは市場が通常通りの値動きを見せ、トレーダーたちが画面を見つめ、チャートを分析しながらコーヒーをすする、典型的な火曜日として始まりました。世界中に数百万人のユーザーを抱える取引所大手のBybitは、「大きすぎて潰せない(too big to fail)」存在だと考えられていました。そのセキュリティ手順は伝説的であり、評判は非の打ち所がなく、ユーザーは自分たちのデジタル資産がフォートノックスの金庫よりも安全に保管されていると確信していました。
しかしその後、次々と通知がポップアップし始めました。最初は困惑したツイート、そして次第に過熱するRedditのスレッド。出金が停止されました。残高の表示エラーが発生しました。最初の1時間、公式チャンネルからの沈黙は耳を塞ぎたくなるほど重く、何百万もの人々の胸から希望を奪い去る情報の空白が広がっていました。そしてついに、無敵のバブルを打ち破るアナウンスがなされたのです。マルチシグ(複数署名)ウォレットの実装における脆弱性を突いた、破滅的なセキュリティ侵害が発生したというものでした。わずか数分のうちに約15億ドル相当のEthereumが流出し、ブロックチェーンというデジタルの彼方へと消え去りました。
こうした衝撃的な見出しの数字の陰で、人間的な被害は往々にして見落とされがちです。「投資家」を匿名の存在として捉えるのは容易ですが、その実態ははるかに身近なものです。最初の住宅の頭金を貯めるために1ペニー単位で切り詰めて貯金し、「銀行並みのセキュリティ」という宣伝文句を信じて生涯の貯蓄をそのプラットフォームに託していたグラフィックデザイナーのサラがいました。
孫たちへのささやかな遺産になることを願って、年金のわずかな割合を仮想通貨に充てていた退職者のマイケルもいました。彼はいま、そのお金がもう存在しないと告げる画面の前に座り込んでいます。彼らはある朝目覚め、心配すべき最悪の事態は市場での株価下落程度だと思っていた人々であり、自分には何の制御もできないシステムが急成長しすぎた結果破綻して、全財産が忽然と消えてしまうなどとは思ってもいませんでした。
彼らはまた、莫大なリソースと知名度を持つような企業が、これほどの規模のハッキングの犠牲になるとは夢にも思っていませんでした。それは極めて合理的な判断だったはずです。しかし、デジタルの西部劇の世界では、規模が大きいからといって無敵とは限らないという厳しい現実に直面することになりました。精神的な打撃は突如として訪れ、壊滅的でした。この侵害は単に金を奪っただけでなく、心の平穏をも奪い去ったのです。
業界の巨人からベッドルームのコーディングまで
この脅威は仮想通貨の世界に特有のものではありませんが、仮想通貨の荒野では、過ちを消去したり上書きしたりすることが一般的にはるかに困難です。歴史を振り返れば、サイバーセキュリティにほぼ無制限の予算を投じている世界有数の著名企業が、ハッカーの軍門に降った例は枚挙にいとまがありません。
何十億ものアカウントが侵害されたYahooの大規模なデータ漏洩や、全米のほぼ半数の機微な金融情報が流出したEquifaxの大惨事を思い出してください。Sonyのようなテックの巨人ですら、PlayStation Networkの侵害によって数百万件のクレジットカード情報が暴露され、屈服させられました。これらは怪しげな一夜漬けの企業ではなく、セキュリティエンジニアの軍団を擁する現代経済の機関でした。それらが突破されるのであれば、デジタル通貨のプラットフォームに何の勝ち目があるのか、という議論が成り立ちます。この背景は重要です。というのも、主流の投資家が仮想通貨業界に対して抱く懐疑的な姿勢の根底にあるからです。彼らはBybitのニュースや、歴史的なMt. Goxの破綻について読み、最悪の懸念を裏付ける不安定の歴史をつなぎ合わせているのです。
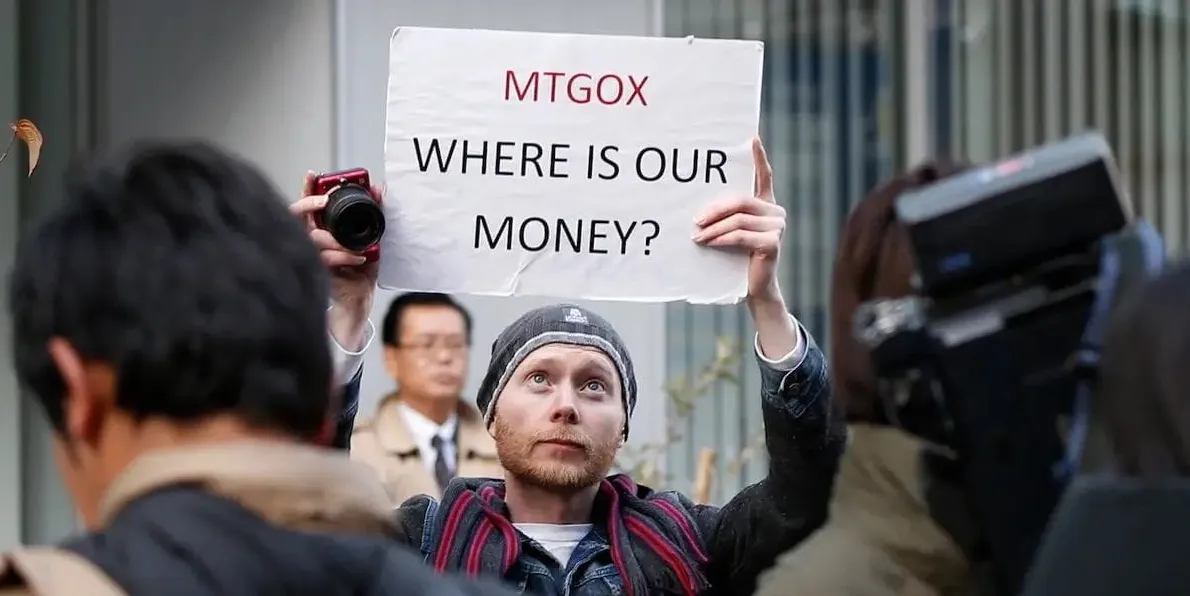
仮想通貨においては、その革新的な性質ゆえに問題がさらに増幅されることが珍しくありません。厳格に規制され、カタツムリのようなペースで動く鈍重な旧来の銀行システムとは異なり、仮想通貨業界は猛スピードで生きています。数百万ドル、あるいは数十億ドルもの評価額を誇るプロジェクトの多くが、ナプキンの落書きから始まり、コワーキングスペースや地下室でノートパソコンに向かって背を丸める、時にたった1人の開発者からなる小さなチームによって急ごしらえで作られました。
この「素早く動き、破壊せよ(Move fast and break things)」という文化はイノベーションの土台ですが、セキュリティ上の盲点を生む温床でもあります。銀行であればどうでしょうか?新しいトランザクション層の実験に何年も費やすかもしれません。一方、仮想通貨のスタートアップは、その時トレンドになっているミームに乗じるため、週末の間に新しいスマートコントラクトをデプロイしてしまうこともあるのです。
機関投資家の視点から見れば、これは綿密に計画された金融革命というよりも、導火線に火がついた巨大なダイナマイトの束のように見えます。また、エコシステムが火遊びをする優秀だが無鉄砲なアマチュアたちによって構築されており、コードがたった1行抜けているだけでプロトコルの流動性が完全に吸い上げられてしまう、という認識も生んでいます。この「無法地帯(ワイルド・ウェスト)」という認識こそが、マスアダプション(大規模な普及)を妨げる主要な障害となっています。一般の利用者は、どこかの開発者が特定の関数の監査を怠ったというだけの理由で、自分のお金が消えてしまうかもしれないという恐怖を味わいたくはないからです。
ポケットの中の要塞
しかし、この物語にはあまり語られることのない意外な展開があります。仮想通貨が私たちの生活へ雪崩れ込んできた狂騒と比べても、その力と可能性を考えれば、これは物語の好転と言えます。こうしたハッキングを可能にしているテクノロジーそのものが、正しく使いさえすれば、私たちにより高度な個人のセキュリティを確保する手段をも提供してくれるのです。
「良い」ニュースは、ブロックチェーンがおそらくこれまで作られた中で最も安全なシステムの1つであるということです。中央集権型の取引所や急ごしらえで作られたスマートコントラクトを取り除けば、Bitcoin、Ethereum、TRONといったネットワークの基盤となる暗号技術は、現代の最高の数学をもってしても破ることはできません。ユーザーが慎重に行動し、カストディ(保管・管理)の仕組みを理解している限り、ある意味では従来の銀行よりも資金を安全に保つことができます。銀行において、あなたのお金は銀行の台帳上の負債ですが、ノンカストディアル(非管理型)の仮想通貨ウォレットでは、あなたのお金はデータとしてコード化されています。つまり、あなただけがアクセスできる不変の台帳に保存された情報なのです。あなたのアカウントを凍結できる銀行の支店長は存在しませんし、締め出される銀行休業日もありません。そして(適切に保護されていれば)、盗まれた秘密鍵を総当たり攻撃(ブルートフォース)で突破できるハッカーも存在しないのです。
この移行には、マインドセットの転換が必要です。自分の保護を誰か他人に依存する状態から、自分自身のサイバー衛生(セキュリティ習慣)に対する完全な責任を自ら引き受ける状態へと変わらなければなりません。それは恐ろしい飛躍ですが、これこそが仮想通貨の根本的な約束である「真の所有権」なのです。ハッキングの恐ろしい事例は、ほぼ例外なく、何らかの形の中央集権性やユーザー側の過失——不適切なパスワード、流出したシードフレーズ、第三者のカストディアンへの盲目的な依存——を伴っています。もしこれらの弱点を塞ぐことができれば、その人自身が要塞となります。それを取り囲む壁は、いかなる銀行の金庫扉よりも強固です。
課題、そしてその解決策は、純粋に教育と行動にあります。「ゼロトラスト」の姿勢と攻撃ベクターに関する知識を組み合わせることで、以前は政府や億万長者しか利用できなかったレベルのセキュリティを持って、この熱狂的な仮想通貨の世界を渡り歩くことが可能になります。これはスタートアップのノートパソコンが抱える脆弱性を逆手に取るものです。数十億ドルのセキュリティ予算を持つ必要はありません。必要なのは、厳格で決して破られない一連の習慣だけです。
仮想通貨セキュリティのエキスパートになる
この領域を安全に操縦するには、セキュリティに対して多層的なアプローチを取り、リビングルームに金塊の山が置いてあるかのように、警戒心と敬意を持ってデジタル資産を扱う必要があります。最初にして最も重要なルールは、資金を分散させておくことです。決して取引所に多額の仮想通貨を放置してはいけません。
Bybitの事件が示したように、「Not your keys, not your crypto(鍵を持たぬなら、それはあなたの仮想通貨ではない)」は単なるキャッチーなスローガンではなく、生き残りのための鉄則です。取引所はハッカーにとって格好の標的です。資金をオフラインのコールドストレージ・ハードウェアウォレットに移すことで、その標的から外すことができます。ハードウェアウォレットを使用すれば、秘密鍵がインターネットにさらされることは決してないため、パソコンやスマートフォンに最先端のマルウェアが侵入していたとしても、攻撃者は物理的なハードウェアデバイスにアクセスできなければトランザクションに署名できません。エアギャップ(物理的隔離)セキュリティは仮想通貨における究極の基準であり、この業界に足を踏み入れた際に最初に購入すべきものです。
ハードウェア自体とは別に、リカバリーフレーズの保護も極めて重要です。この12語または24語の文字列は、あなたの金融王国へのマスターキーです。大きな間違いの1つとして、フレーズをデジタルで保存してはいけません。スクリーンショットを撮ったり、テキストファイルとして保存したり、誰かにメールで送ってもらうようなことは絶対に避けてください。それは玄関に鍵をかけながら、鍵そのものをドアの外側にテープで貼り付けておくようなものです。
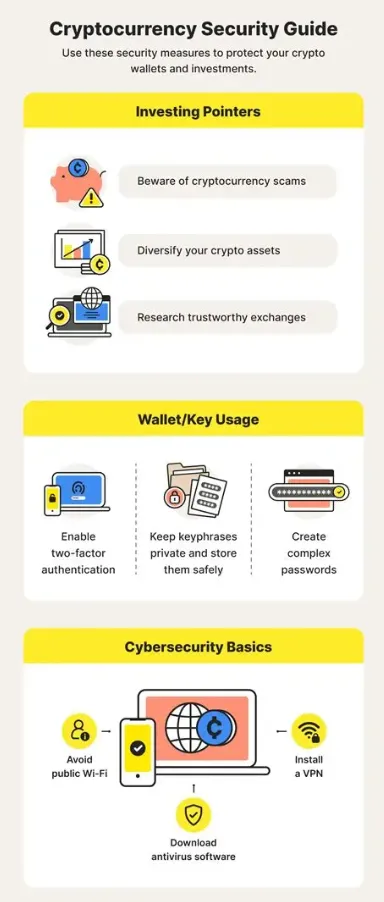
クラウドストレージやメールアカウントがハッキングされたら、あなたのウォレットは終わりです。動かしがたい真実は、シードフレーズは紙に手書きするか、あるいは火災や水害に耐えられる金属プレートに刻印するなど、物理的にしか安全に保管できないということです。この物理的なバックアップは、金庫に保管するのが適切でしょう(場合によっては複数に分割して国内の別々の場所に分散させることも考えられます)。極端に聞こえるかもしれませんが、自分自身が銀行である以上、金庫の管理者のように考えなければなりません。
1. フィッシングやソーシャルエンジニアリングに引っかからないこと。大半の人が仮想通貨を盗まれる原因は、コンピュータのエクスプロイトではなく、古典的な信用詐欺です。ハッカーは本物のウェブサイトの偽物を作成したり、スタッフになりすましてメールを送信したり、ソーシャルプラットフォーム上で「サポート」や「エアドロップ」を持ちかけてDMを送ってきたりします。利用するサービスの公式サイトは必ずブックマークし、検索エンジンの広告やメール内のリンクからは絶対にアクセスしないでください。常に覚えておいてください。あなたを支援する本物のサポート担当者が、シードフレーズや秘密鍵を尋ねることは絶対にありません。それを要求してきたら、それはあなたを騙し取ろうとしている証拠です。
2. スマートコントラクトの健全性。DeFiプロトコルを使用する際、トークンを使用(支出)するためにコントラクトを「承認(approve)」しなければならないステップがよくあります。よくある間違いは、そうしたコントラクトに対して「無制限」の権限を与えてしまうことです。そうすると、2週間後であれ半年後であれ、もし誰かがそのコントラクトを悪用したり脆弱性を発見したりした場合、攻撃者は承認されたすべてのトークンを吸い出すことができます。必要な分だけを承認し、使用していない古いdAppsへの承認許可(allowance)は定期的に取り消す(revoke)習慣をつけてください。
3. 2要素認証(2FA)。ログインが必要なあらゆるものにおいて、2FAは最低限行うべき対策です。しかし、すべての2FAが同等に作られているわけではありません。SMSベースの2FAは、ハッカーが携帯キャリアを騙してあなたの電話番号を彼らのSIMカードに移転させる「SIMスワップ」に対して脆弱です。番号を手に入れられれば、2FAコードを傍受されてしまいます。必ず認証アプリ(Google AuthenticatorやAuthyなど)を使用するか、さらに望ましいのはYubiKeyのようなハードウェアセキュリティキーを選択することです。これにより、アカウントにアクセスするためには実物のデバイスを手元に持っていることが必須となります。
4. TRONネットワークとリソース管理。TRONをはじめとするブロックチェーンにおけるセキュリティは、そのネットワークがどのように機能しているかを学ぶことも意味します。TRONのセキュリティは非常に優れており、それを実現するためにDPoS(Delegated Proof of Stake)システムを採用していますが、ユーザーは取引手数料の扱いで不要なリスクを冒してしまうことがよくあります。TRON上では、トランザクションの処理に「Energy」と「Bandwidth」が必要です。ユーザーがこれらのリソースを十分に凍結(ステーキング)またはレンタルしていない場合、トランザクションを処理するためにウォレットからTRXをバーン(消費)することになります。これはユーザーにとって予期せぬ高コストにつながる要因の1つです。
TRONエコシステムを安全に利用する
TRONネットワークは、処理速度とコストの面でUSDTトランザクションのセキュリティにおける原動力ですが、独自の一連のセキュリティ課題も抱えています。リソースモデルは、TRON特有のターゲットの1つです。ガス代をそのまま支払うEthereumとは異なり、TRONではTRXをステークしてBandwidthとEnergyを生成することができます。
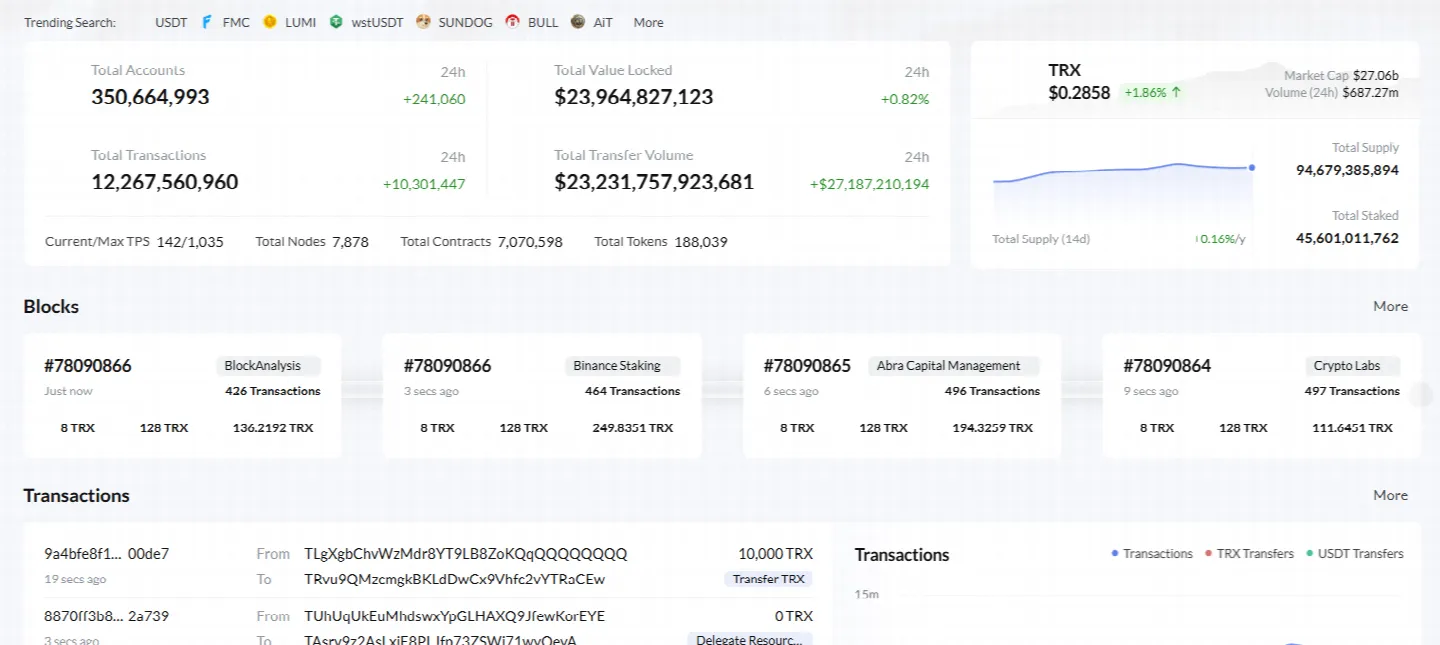
Bandwidthは一般的なトランザクションで消費され、Energyはスマートコントラクト関数の呼び出し(USDTの送金など)で消費されます。しかしこの場合、責められるべきはネットワーク自体ではなく、Energyを安価で提供すると謳うサードパーティのサイト群です。TRONのEnergyを安全に購入したい利用者は、細心の注意を払う必要があります。通常よりもはるかに安い価格でEnergyをレンタルすると主張しながら、実際にはウォレットへのアクセス権を与える悪意のある権限への署名を求めてくる詐欺サイトが数多く存在します。
TRONの世界に参加する際は、安全を維持することが重要であるため、Energyのレンタルに利用しているプラットフォームが正当なものであるかを二重に確認してください。資金を失うリスクなしに資産を安全に貸し出せる、正規の市場は存在します。信頼できるプロバイダーから安全にTRON Energyを購入する場合、実際にはトランザクションに必要なリソースをレンタルするための手数料を支払っていることになり、多額のTRXをバーンせざるを得ない事態を防ぐことができます。
署名しようとしているトランザクションが「承認(approve)」や「権限の更新(update permission)」ではなく、「委任(delegate)」または「送金(transfer)」である限り、この仕組みは完全に安全です。ウォレットから署名を求められた内容は必ず確認してください。単にEnergyをレンタルするだけであれば、秘密鍵を提供したり、トークンの支出を許可したりする必要は一切ありません。
もう1つ検討すべき点は、TRONのセキュリティとマルチシグ権限です。TRONは、トランザクションの署名に複数の鍵を必要とする任意のアカウント関係をサポートしています。これは企業にとっては素晴らしい機能ですが、個人ユーザーが知らず知らずのうちにアカウントの権限構造を変更してしまった場合、罠になり得ます。
ハッカーがユーザーを騙してアカウントの権限を「更新」させ、その結果ユーザーが自分のウォレットから締め出されてしまうケースがあります。「Active」や「Owner」の権限変更を要求してくるウェブサイトには、常に強い疑念を抱くべきです。通常通りのトランザクションを維持し、リソース管理に信頼できるプラットフォームを利用することで、巧妙な罠に引っかかることなく、TRONの高速な処理速度のメリットを最大限に享受することができます。
目まぐるしく変化するブロックチェーンの世界において、知識だけが唯一の鎧となります。Bitcoinを長期保有している場合でも、TRON上で日常的にUSDTの送受金を繰り返している場合でも、基本原則は変わりません。誰も信用しないこと、すべてを検証すること、秘密鍵はオフラインに保つことです。ハッカーやエクスプロイトが潜む暗い迷宮であっても、時間をかけて地図を頭に入れておけば、安全に通り抜けることができます。デジタル上の境界線を強固にし、ネットワークの動作原理を理解することで、あなたは潜在的な被害者から、自らの運命をコントロールする独立した金融主体へと変わることができるのです。
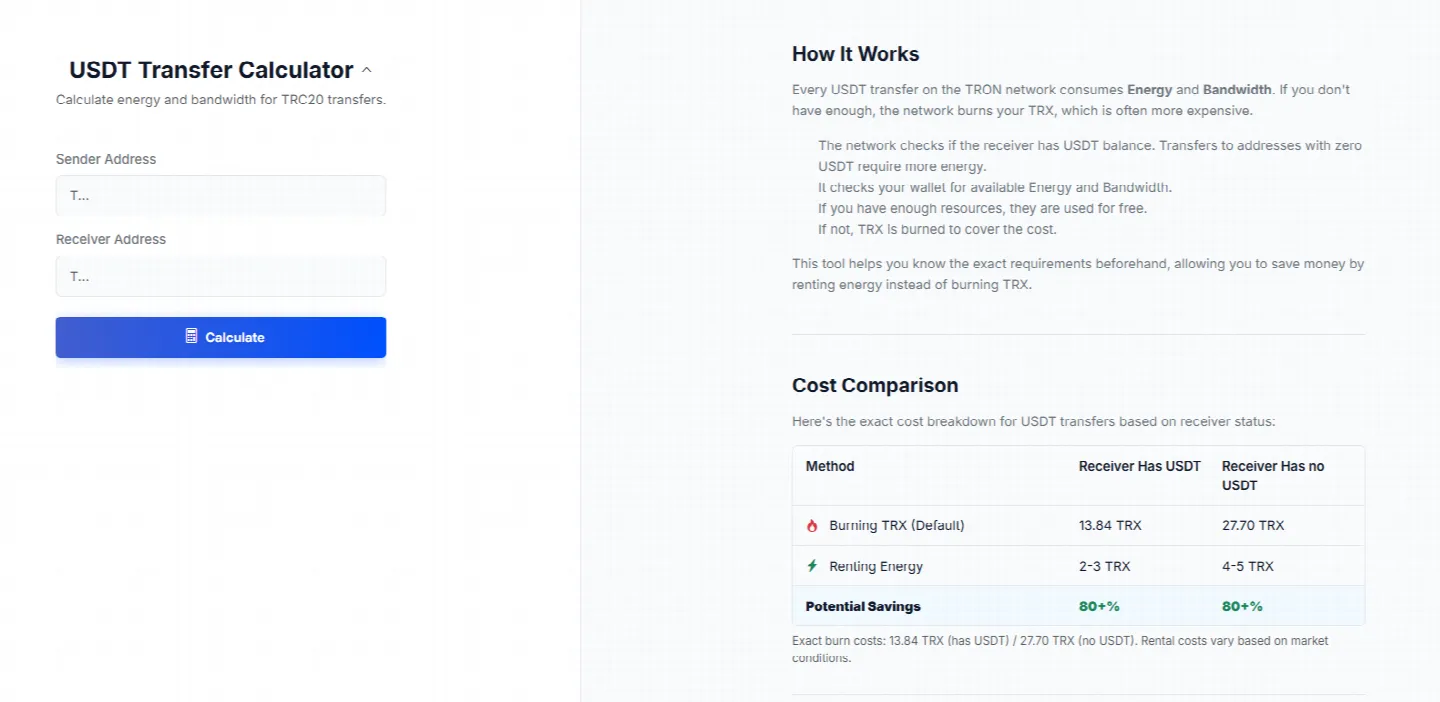
頻繁に利用するユーザーにとって、安全かつ効率的に運用することは不可欠であり、これにはTRONネットワーク利用時のトランザクションコストの管理も含まれます。そのため、NettsのようなツールにはUSDT Transfer Calculator(送金計算ツール)が搭載されており、ユーザーが特定の送金に必要な正確なEnergyとBandwidthを算出できるようになっています。受取人の残高ステータス(残高がゼロの空のウォレットに送金する場合はより多くのコストがかかります)を確認し、正確に必要とされるリソースを測定することで、トレーダーは予期せぬTRXのバーンを防ぎ、安全かつ低コストで送金を実行することができます。