Piratage dans les cryptos - Cybersécurité de la blockchain
Piratages majeurs de l'ampleur de Bybit vs cryptographie blockchain : stockage à froid, phrases de récupération, 2FA, approbations et sécurité sur TRON — sans s'en remettre uniquement aux plateformes d'échange.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

Sommaire
Le mois de février 2025 restera inoubliable pour la communauté crypto, car c'est à ce moment-là que l'impensable s'est produit. Tout a commencé comme un mardi ordinaire, avec des marchés oscillant selon leurs schémas habituels et des traders surveillant leurs écrans, analysant les graphiques tout en buvant leur café. Bybit, un géant du secteur des plateformes d'échange comptant des millions d'utilisateurs dans le monde, était censé être trop grand pour faire faillite. Ses protocoles de sécurité étaient légendaires, sa réputation irréprochable et sa base d'utilisateurs convaincue que leurs actifs numériques y étaient plus en sécurité que dans un coffre de Fort Knox.
Puis, les notifications ont commencé à apparaître — d'abord des tweets perplexes, puis des discussions Reddit fébriles. Les retraits ont été suspendus. Les soldes affichaient des erreurs. Pendant la première heure, le silence des canaux officiels a été assourdissant : un vide informationnel qui a ôté tout espoir à des millions de personnes. Et puis l'annonce est enfin tombée, perçant la bulle d'invincibilité : une faille de sécurité catastrophique s'était produite, exploitant une vulnérabilité dans la mise en œuvre de son portefeuille multi-signature. Quelque 1,5 milliard de dollars en Ethereum ont été siphonnés en quelques minutes, disparaissant dans l'éther numérique de la blockchain.
Le coût humain d'un tel événement est souvent négligé derrière les chiffres chocs des gros titres. Il est facile d'imaginer les « investisseurs » comme des entités anonymes, mais la réalité est bien plus intime. Il y avait Sarah, la graphiste qui économisait chaque centime possible pour l'apport de son premier logement, et qui avait confié toutes ses économies à leur plateforme parce qu'elle croyait aux promesses marketing d'une « sécurité de niveau bancaire ».
Il y avait Michael, un retraité qui avait alloué un faible pourcentage de sa pension aux cryptos, dans l'espoir de laisser un petit héritage à ses petits-enfants, et qui se retrouvait désormais devant un écran lui annonçant que cet argent n'existait plus. Ce sont des personnes qui se sont réveillées un matin en pensant que la pire chose dont elles devaient se soucier était une baisse de leurs actions sur le marché, et non la disparition totale de leurs fonds parce qu'un système sur lequel elles n'avaient aucun contrôle a grossi trop vite et a flanché.
Elles estimaient également, tout à fait raisonnablement, qu'une entreprise disposant de ressources et d'une visibilité aussi massives ne tomberait jamais sous le coup d'un piratage d'une telle envergure. Ce fut un réveil brutal face au fait que, dans le Far West numérique, grand ne veut pas nécessairement dire invincible. Le choc psychologique a été soudain et dévastateur ; la faille n'a pas seulement dérobé de l'argent, elle a volé la tranquillité d'esprit.
Des titans de l'industrie au codeur dans sa chambre
Cette menace n'est pas exclusive au monde des cryptomonnaies, mais dans la jungle des cryptos, il est généralement plus difficile d'effacer ou de corriger les erreurs. L'histoire regorge d'exemples d'entreprises parmi les plus connues de la planète, dotées de budgets de cybersécurité quasi illimités, succombant aux hackers.
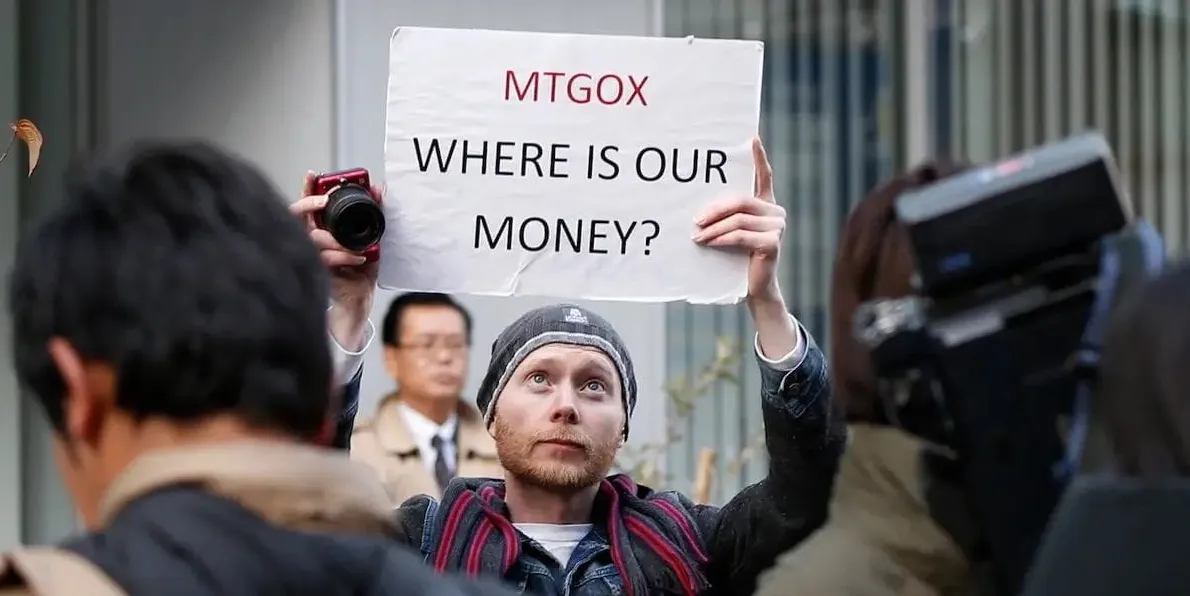
Pensez aux gigantesques fuites de données chez Yahoo, où des milliards de comptes ont été compromis, ou au fiasco d'Equifax où les informations financières sensibles de près de la moitié de tous les Américains ont été exposées. Même un géant de la tech comme Sony a été mis à genoux lorsque la violation du PlayStation Network a dévoilé des millions de cartes de crédit. Il ne s'agissait pas de petites structures éphémères ; c'étaient des institutions de l'économie moderne dotées d'armées d'ingénieurs en sécurité. Si elles ont pu être pénétrées, dit l'argument, quelle chance a une plateforme de monnaies numériques ? Cette mise en perspective est essentielle, car elle donne le ton au scepticisme des investisseurs traditionnels envers l'écosystème crypto. Ils lisent les informations concernant Bybit ou l'effondrement historique de Mt. Gox et reconstituent un historique d'instabilité qui confirme leurs pires craintes.
Dans les cryptomonnaies, le problème est fréquemment amplifié par sa nature innovante. Contrairement au système bancaire traditionnel, lourd, lourdement réglementé et qui avance à un rythme d'escargot, l'industrie crypto vit à toute allure. De nombreux projets valorisés à des millions, voire des milliards de dollars, ont débuté par un gribouillage sur une serviette de table et ont été bricolés par une équipe minuscule — parfois composée d'un seul développeur — courbée sur un ordinateur portable dans un espace de coworking ou un sous-sol.
Cette culture du « move fast and break things » est le fondement même de l'innovation, mais c'est aussi un terreau fertile pour les failles de sécurité. Une banque ? Elle pourrait passer des années à expérimenter une nouvelle couche de transaction ; une startup crypto pourrait déployer un nouveau contrat intelligent au cours du week-end pour capitaliser sur le dernier mème à la mode.
Du point de vue d'un investisseur institutionnel, cela ne ressemble pas à une révolution financière minutieusement orchestrée, mais plutôt à une mèche de dynamite allumée à l'aveugle. C'est aussi la perception que l'écosystème est bâti par des amateurs brillants mais imprudents jouant avec le feu, où une seule ligne de code manquante peut siphonner entièrement la liquidité d'un protocole. Cette image de « Far West » constitue un obstacle majeur à l'adoption massive, car l'utilisateur moyen ne veut pas avoir à craindre que son argent disparaisse simplement parce qu'un développeur n'a pas audité une fonction en particulier.
La forteresse dans votre poche
Mais il y a un rebondissement dans cette histoire, un aspect rarement mis en avant. Et malgré toute sa puissance et sa probabilité comparée à la folie de l'irruption de la crypto dans nos vies, c'est un revirement positif dans le récit. La technologie même qui permet ces piratages nous donne également les moyens d'assurer une sécurité personnelle renforcée, si nous l'utilisons correctement.
La « bonne » nouvelle, c'est que la blockchain est probablement l'un des systèmes les plus sécurisés jamais créés. Si l'on fait abstraction des plateformes d'échange centralisées et des contrats intelligents codés à la hâte, la cryptographie sous-jacente de réseaux comme Bitcoin, Ethereum et TRON ne peut être cassée, même avec les outils mathématiques les plus sophistiqués d'aujourd'hui. Tant qu'un utilisateur reste vigilant et comprend comment fonctionne la garde des actifs, ses fonds pourraient, d'une certaine manière, être plus en sécurité que dans une banque traditionnelle. Dans une banque, votre argent est un passif inscrit au bilan de celle-ci ; dans un portefeuille crypto non-custodial, votre argent est codifié sous forme de données — des informations stockées sur un registre immuable auquel vous seul avez accès. Aucun directeur de banque ne peut geler votre compte, aucun jour férié bancaire ne peut vous bloquer l'accès, et (si la sécurité est bien gérée) aucun hacker ne peut forcer par force brute une clé privée dérobée.
Cette transition impose un changement d'état d'esprit : nous devons cesser de dépendre d'un tiers pour notre protection et assumer personnellement l'entière responsabilité de notre hygiène informatique. C'est un saut intimidant, mais c'est la promesse fondamentale de la cryptomonnaie : la véritable propriété. Presque invariablement, les histoires cauchemardesques de piratages impliquent une forme de centralisation ou une erreur humaine — un mot de passe faible, une seed phrase compromise ou une confiance aveugle accordée à un intermédiaire dépositaire. Si l'on bloque ces points faibles, on devient sa propre forteresse. Les remparts qui l'entourent sont bien plus sûrs que n'importe quelle porte de coffre-fort de banque.
Le défi — et la solution — relève purement de l'éducation et du comportement. Grâce à une combinaison de modèle « zero trust » et d'une bonne compréhension des vecteurs d'attaque, on peut naviguer dans ce monde crypto trépidant avec un niveau de sécurité qui n'était auparavant accessible qu'aux gouvernements et aux milliardaires. Cela renverse complètement la vulnérabilité des ordinateurs portables de startups : vous n'avez pas besoin d'un budget de sécurité d'un milliard de dollars, il vous faut simplement une série d'habitudes strictes et inviolables.
Devenir un expert de la sécurité crypto
Évoluer en toute sécurité sur ce terrain exige d'adopter une approche multicouche de la sécurité, en traitant ses actifs numériques avec la même paranoïa et le même soin que si l'on disposait d'une pile de lingots d'or au milieu de son salon. La première et la plus importante règle consiste à séparer ses fonds. Ne laissez jamais de grandes quantités de cryptomonnaies sur une plateforme d'échange.
Comme l'a démontré l'événement Bybit, « not your keys, not your crypto » est bien plus qu'un slogan accrocheur : c'est une règle de survie. Les plateformes d'échange sont des cibles de choix pour les hackers ; en déplaçant votre argent vers un portefeuille matériel de stockage à froid (cold storage) hors ligne, vous le retirez de l'équation. Avec un portefeuille matériel, vos clés privées ne sont jamais exposées à Internet. Même si votre ordinateur ou votre téléphone est infecté par le malware le plus sophistiqué, un attaquant ne peut pas signer de transaction sans avoir un accès physique à votre appareil. La sécurité isolée (air-gap) est la référence absolue dans l'univers crypto et votre premier investissement dès votre entrée dans cet espace.
Au-delà du matériel lui-même, la protection de votre phrase de récupération est primordiale. Cette série de 12 ou 24 mots constitue la clé maîtresse de votre royaume financier. Une erreur majeure à éviter absolument : la sauvegarde de la phrase ne doit jamais être numérique — ne prenez pas de capture d'écran, ne l'enregistrez pas sous forme de fichier texte et ne demandez jamais à quelqu'un de vous l'envoyer par e-mail. Cela équivaudrait à verrouiller votre porte d'entrée tout en laissant la clé scotchée à l'extérieur.
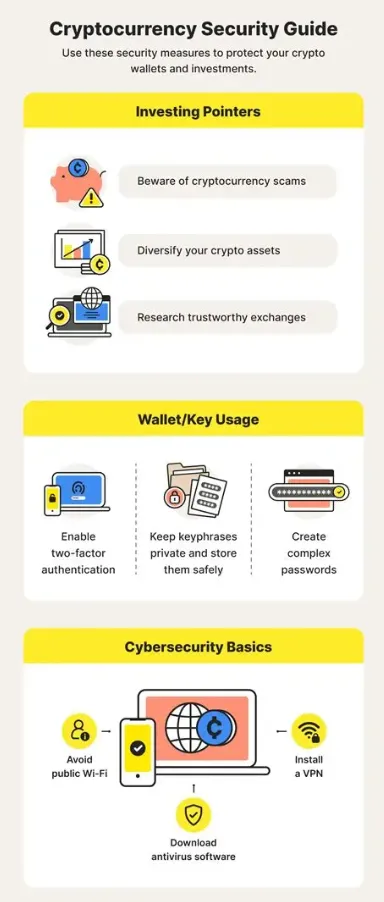
Si votre stockage dans le cloud ou votre messagerie électronique est piraté, votre portefeuille est alors perdu. La vérité irréfutable est qu'une seed phrase ne peut être stockée en toute sécurité que physiquement, rédigée sur papier ou, mieux encore, gravée sur une plaque de métal capable de résister aux incendies et aux inondations. Cette ultime sauvegarde physique a tout intérêt à être conservée dans un coffre (éventuellement en plusieurs morceaux disséminés dans une autre région). Cela peut paraître excessif, mais lorsque l'on est sa propre banque, il faut penser comme un gestionnaire de coffre-fort.
1. Évitez le phishing et l'ingénierie sociale. La majorité des utilisateurs se font voler leurs cryptos non pas via un exploit informatique, mais par le biais d'une escroquerie basée sur l'abus de confiance. Les hackers conçoivent des copies conformes de sites Web légitimes, envoient des e-mails en se faisant passer pour le personnel de support ou vous contactent par message privé sur les réseaux sociaux pour vous proposer « de l'aide » ou des « airdrops ». Enregistrez systématiquement les sites officiels des services que vous utilisez dans vos favoris, et ne cliquez jamais dessus depuis les annonces de moteurs de recherche ou les liens reçus par e-mail. Gardez toujours en tête : aucun membre d'une équipe de support ne vous demandera jamais votre seed phrase ou vos clés privées. S'ils le font, ils cherchent à vous dépouiller.
2. Hygiène des contrats intelligents. Lors de l'utilisation de protocoles DeFi, il y a souvent une étape où vous devez « approuver » un contrat pour qu'il puisse dépenser vos jetons. Une erreur fréquente consiste à accorder des autorisations « illimitées » à ces contrats. Par la suite, si quelqu'un exploite ou identifie une faille dans ce contrat — que ce soit deux semaines ou six mois plus tard —, l'attaquant peut siphonner chaque jeton approuvé que vous aviez autorisé. N'approuvez que ce dont vous avez strictement besoin et vérifiez régulièrement vos autorisations pour révoquer celles accordées à d'anciennes dapps que vous n'utilisez plus.
3. Authentification à deux facteurs (2FA). Pour tout service nécessitant une connexion, la 2FA représente le minimum absolu. Mais toutes les méthodes de 2FA ne se valent pas. La 2FA par SMS est sensible au « SIM swapping », une technique par laquelle un pirate trompe votre opérateur de téléphonie mobile pour transférer votre numéro sur sa propre carte SIM. Dès lors qu'il détient votre numéro, il peut intercepter vos codes 2FA. Privilégiez systématiquement une application d'authentification (comme Google Authenticator ou Authy) ou, mieux encore, une clé de sécurité matérielle de type YubiKey. Cela implique la possession physique de l'appareil pour pouvoir accéder à votre compte.
4. Réseau TRON et gestion des ressources. La sécurité sur n'importe quelle blockchain, telle que TRON, implique également de comprendre son fonctionnement technique. La sécurité de TRON est excellente ; elle repose sur un mécanisme de Delegated Proof of Stake, mais les utilisateurs prennent souvent des risques inutiles lors de la gestion des frais de transaction. Sur TRON, les transactions nécessitent de l'« Energy » et de la « Bandwidth ». Si l'utilisateur n'a pas gelé ou loué suffisamment de ces ressources, il brûle des TRX de son portefeuille pour couvrir le coût de la transaction. Cela peut rapidement devenir particulièrement coûteux pour les utilisateurs.
Naviguer dans l'écosystème TRON
Le réseau TRON est une référence en matière de sécurité, de rapidité et de coût pour les transactions en USDT, mais il s'accompagne de ses propres défis en matière de sécurité. Le modèle de ressources constitue l'une des particularités de TRON. Contrairement à Ethereum, où l'on se contente de payer des frais de gas, on a la possibilité sur TRON de staker des TRX afin de générer de la Bandwidth et de l'Energy.
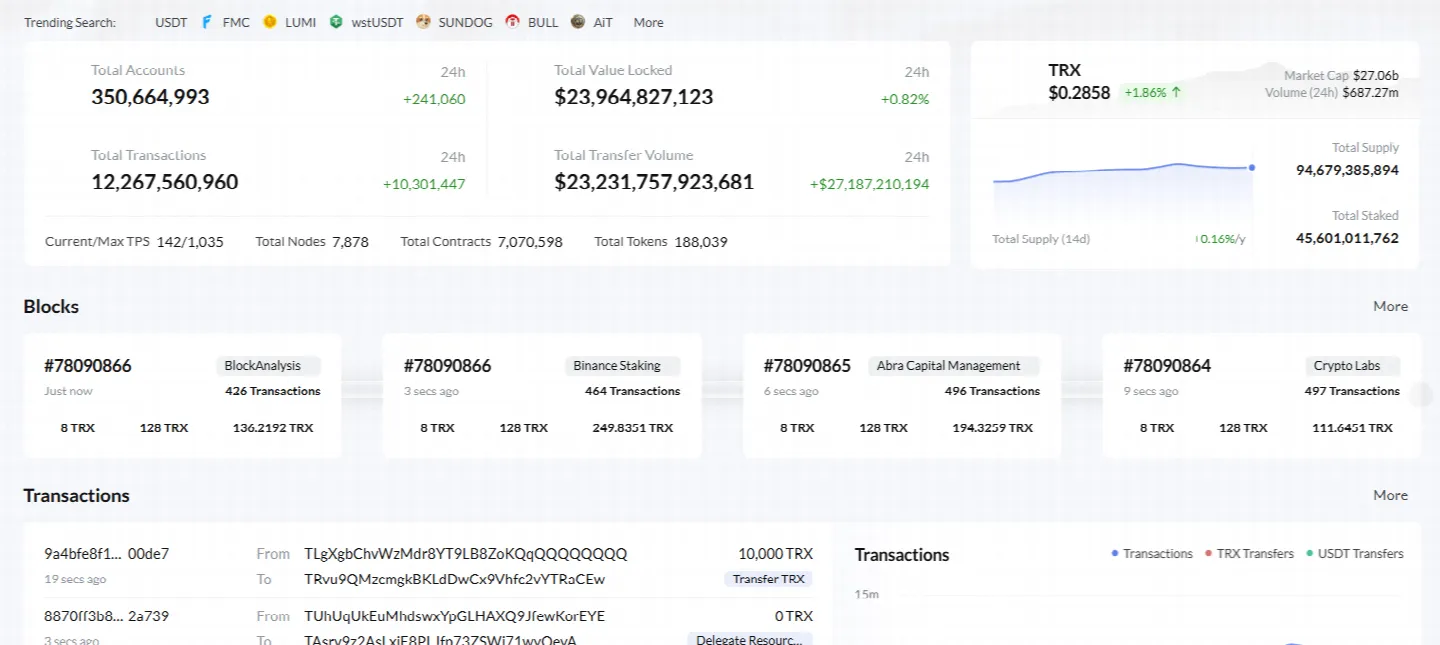
La Bandwidth est consommée pour les transactions classiques, tandis que l'Energy est utilisée pour appeler les fonctions des contrats intelligents (par exemple pour envoyer des USDT). Dans ce contexte, le réseau n'est pas directement en cause ; le problème vient de l'écosystème de sites tiers prétendant vous fournir de l'Energy à bas coût. Les personnes souhaitant acquérir de l'Energy TRON en toute sécurité doivent rester très vigilantes. De nombreux sites frauduleux prétendent vous louer de l'énergie (Energy) à des tarifs bien inférieurs à ceux du marché, mais exigent en réalité la signature d'une autorisation malveillante leur accordant un accès à votre portefeuille.
Lorsque l'on entre dans l'univers de TRON, il est impératif d'assurer sa sécurité : vérifiez minutieusement la légitimité de la plateforme utilisée pour louer de l'Energy. Il EXISTE des marchés fiables permettant de prêter des actifs en toute sécurité sans risquer de perdre ses fonds. Lorsque vous achetez de l'Energy TRON en toute sécurité auprès d'un fournisseur reconnu, vous payez simplement des frais pour louer les ressources indispensables à votre transaction, ce qui vous évite de devoir brûler d'importantes quantités de TRX.
Tant que la transaction que vous signez est une transaction de type « delegate » ou « transfer », et non pas « approve » ou « update permission », ce mécanisme est parfaitement sécurisé. Lisez attentivement ce que votre portefeuille vous demande de signer. Si vous vous contentez de louer de l'Energy, vous ne devriez jamais avoir à divulguer votre clé privée ou à autoriser la dépense de vos jetons.
Un autre élément essentiel à prendre en considération concerne la sécurité sur TRON et les autorisations multi-signatures. TRON prend en charge des configurations de compte personnalisées nécessitant plusieurs clés pour signer une transaction. C'est une fonctionnalité très avantageuse pour les entreprises, mais elle peut se transformer en piège pour les particuliers s'ils modifient par mégarde la structure d'autorisations de leurs comptes.
Il arrive que des pirates incitent des utilisateurs à « mettre à jour » les autorisations de leur compte, ce qui a pour conséquence d'exclure totalement l'utilisateur légitime de son propre portefeuille. Méfiez-vous TOUJOURS au plus haut point de tout site Web qui vous demanderait de modifier les autorisations « Active » ou « Owner ». En vous en tenant aux transactions classiques et à des plateformes fiables pour la gestion de vos ressources, vous profiterez pleinement de la rapidité de TRON sans tomber dans ces pièges élaborés.
Dans le monde rapide de la blockchain, la connaissance constitue votre seule armure. Que vous conserviez du Bitcoin à long terme ou que vous réalisiez quotidiennement des transactions en USDT sur TRON, les règles fondamentales restent inchangées : ne faites confiance à personne ; vérifiez tout ; gardez vos clés hors ligne. Vous pouvez franchir sans encombre le sombre labyrinthe des hackers et des failles informatiques — mais seulement si vous avez pris le temps d'étudier la carte. En sécurisant votre périmètre numérique et en comprenant le fonctionnement des réseaux, vous cessez d'être une victime potentielle pour devenir une entité financière autonome et maîtresse de son avenir.
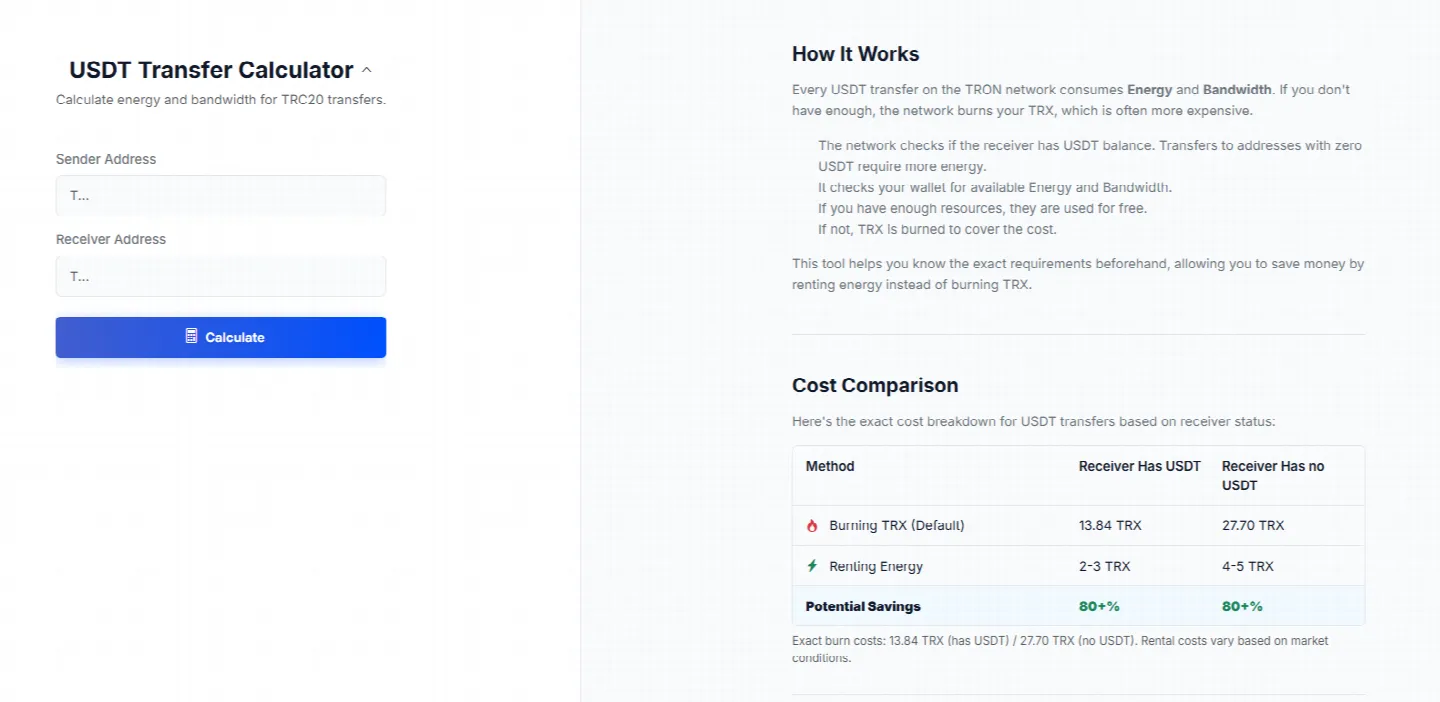
Pour les utilisateurs réguliers, il est crucial d'opérer de manière sécurisée et efficace, ce qui implique la gestion des coûts de transaction sur le réseau TRON. C'est pourquoi des outils comme Netts proposent un calculateur de transfert USDT afin de permettre aux utilisateurs d'évaluer avec précision l'Energy et la Bandwidth nécessaires à leurs transactions spécifiques. En vérifiant l'état du solde du destinataire (qui engendre un coût plus élevé s'il s'agit d'un portefeuille vide) et en quantifiant exactement les ressources requises, les traders peuvent éviter les destructions de TRX imprévues tout en réalisant des transferts sécurisés et économiques.