Crypto et rançongiciels : les tendances les plus courantes
WannaCry, Colonial Pipeline, LockBit, Change Healthcare — qui est réellement responsable, et pourquoi blâmer le système de paiement pour le crime constitue le mauvais combat.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
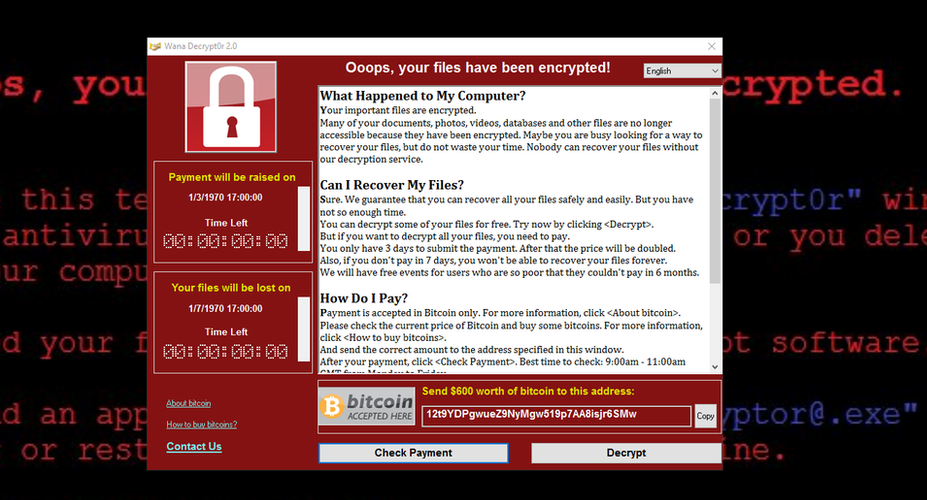
La demande de rançon s'affiche sur votre écran et vous vivez cela comme une catastrophe, ce qui est tout à fait légitime puisque c'en est une. Mais au même moment, ailleurs, quelqu'un traite cela comme un simple appel au service client. Ils ont rédigé une lettre type. Une équipe est même en attente pour recevoir votre demande. Cela comprend la tarification, un processus de négociation et ce qui vous attend si vous manquez l'échéance de paiement. Certains d'entre eux ont même obtenu une note de cinq étoiles, où des affiliés évaluent les plateformes de rançongiciels de la même manière que des freelances évaluent des logiciels de gestion de projet.
Ce gouffre — entre la façon dont l'événement est perçu de votre point de vue et la façon dont il est envisagé du leur — est précisément l'endroit où réside une grande partie de ce qui rend les rançongiciels intéressants. Les détails techniques, les noms des exploits, les montants en dollars : tout cela ne forme que le squelette. Le mouvement d'ensemble est impulsé par la psychologie de ce qui se joue de chaque côté de cette transaction.
Le rançongiciel n'est pas un artisanat de fortune. Ceux qui mènent des opérations de grande envergure se considèrent comme des entrepreneurs ayant résolu un problème de distribution. Le produit est au point — un logiciel qui chiffre les fichiers et crée un moyen de pression — et ils ont simplement besoin d'une méthode pour transformer cela en revenus bénéficiant d'un déni plausible sans se faire coincer.
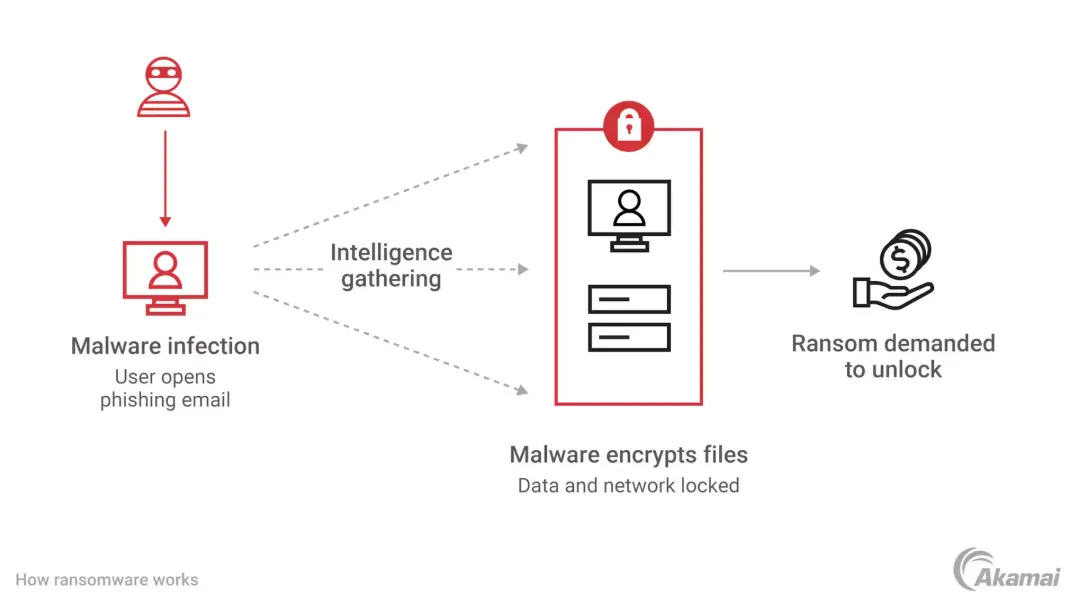
Cela a été résolu de manière élégante par l'émergence de ce qu'on appelle le modèle du « ransomware-as-a-service », devenu au début des années 2020 l'architecture la plus répandue du secteur ; l'équipe centrale conçoit et maintient à la fois le malware et l'infrastructure (y compris le traitement des paiements en cryptomonnaie), tout en prélevant une part sur chaque rançon payée avec succès (généralement 20 %). Les affiliés se chargent des intrusions. L'équipe centrale ne touche jamais au réseau de la victime. La gestion des clés de déchiffrement n'est jamais un problème pour les affiliés. C'est cela, la division du travail — dans l'extorsion.
Les communications internes du groupe cybercriminel Conti, divulguées en février 2022 peu après le début de l'invasion russe et avant que le groupe ne déclare publiquement son soutien à la Russie, ont offert un aperçu remarquablement clair du fonctionnement de ces organisations. Les discussions révélaient des litiges RH. Des négociations salariales. Des commandes de matériel pour les nouvelles recrues. Des échanges sur les conditions de travail et la rétention du personnel. Une équipe de direction surchargée, focalisée sur des indicateurs de productivité, le recrutement et la gestion des affiliés, ainsi que la planification de la continuité d'activité. Les opérateurs de Conti géraient une entreprise de logiciels — dont la production pulvérisait des hôpitaux et des municipalités, mais dont l'expérience vécue en interne était suffisamment proche de celle de n'importe quel éditeur de logiciels pour que les e-mails des administrateurs puissent tout aussi bien provenir du Slack d'une quelconque startup. C'est un détail qui n'a pas été suffisamment pris en compte. Cela devrait inquiéter bien plus qu'actuellement.
Ce que décide la victime
En mai 2021, Joseph Blount a versé 4,4 millions de dollars en Bitcoins au gang de rançongiciel DarkSide. Il témoignera plus tard devant le Sénat au sujet de cette décision. Il a déclaré avoir approuvé le paiement parce qu'il n'avait pas une idée précise de la profondeur de la pénétration ni du temps nécessaire pour restaurer les systèmes de manière autonome, ajoutant qu'il s'agissait de l'une des décisions les plus difficiles de sa carrière.
Une chose qu'il n'a ni dite ni écrite, mais qui se lit entre les lignes de son témoignage, est ce qu'on ressent véritablement au cœur de cette prise de décision. Colonial Pipeline n'a pas payé pour obtenir une clé de déchiffrement. L'entreprise a payé pour mettre fin à une certaine sensation — celle d'être tenu responsable, en direct, des pénuries de carburant qui se propageaient déjà le long de la côte Est, des achats de panique, des files d'attente devant les stations-service, et de la couverture médiatique qui avait transformé une épreuve opérationnelle locale en une catastrophe politique nationale. Ce calcul de 4,4 millions de dollars n'était pas purement rationnel. C'était le prix à payer — pour pouvoir au moins se dire que l'on avait essayé.
C'est pourtant cela que les opérateurs de rançongiciels doivent vendre. Les fonctionnalités de déchiffrement ne sont que le produit de façade. Le véritable produit, c'est le soulagement face à une pression devenue ingérable : le fait que l'issue d'une catastrophe en cours repose désormais sur une décision que vous prenez à cet instant précis, dans une incertitude maximale, avec des informations parcellaires, sous le regard des actionnaires, des régulateurs et des journalistes. Même pour les organisations qui pourraient en théorie restaurer leurs données à partir de sauvegardes, le prix de ce soulagement s'avère étonnamment non négligeable. Parce que la reconstruction prend des semaines. Alors que la pression, elle, s'exerce dès maintenant.
Le FBI est parvenu à récupérer environ 2,3 millions de dollars du paiement de Colonial en saisissant la clé privée associée au portefeuille où DarkSide avait parqué les fonds — une saisie qui est venue illustrer de manière concrète que le pseudonymat de Bitcoin ne signifie pas l'anonymat de Bitcoin. Elle a également mis en lumière un élément plus troublant : après avoir effectué le paiement, Blount s'est brièvement senti soulagé, ce qui ne constitue pas une réponse rationnelle à la situation, mais une réaction profondément humaine. Même s'il n'était pas fondé, le soulagement était bien réel.
Pour les victimes qui refusent de payer, elles subissent une déclinaison différente de cette même dynamique psychologique. Elles prennent une décision mûrement réfléchie, pour constater au fil des semaines suivantes que (1) cela s'avère bien plus coûteux que prévu ; (2) leurs plans de sauvegarde et de redondance n'étaient pas du tout aussi solides qu'elles le croyaient ; (3) l'estimation fournie par la société de réponse à incident engagée dans diverses démarches d'atténuation était excessivement optimiste ; et enfin, à un moment donné, émerge une vérité dérangeante qui modifie à jamais la façon dont les clients, les employés et les régulateurs les évaluent. Le principe demeure. La facture dépasse le montant prévu. Avec le recul, la plupart affirment qu'elles referaient exactement la même chose — ce qui est précisément ce que l'on déclare lorsqu'on a besoin de s'en persuader soi-même.
Le modèle de la double extorsion, devenu la norme au début des années 2020 — exfiltrer avant de chiffrer et transformer la simple perte d'accès en une menace d'exposition publique — n'était pas une avancée technique. C'était une avancée psychologique. Une attaque par chiffrement classique peut être contrée par des sauvegardes. Le risque de divulgation de dossiers médicaux, de données salariales d'employés, de contrats signés avec des fournisseurs ou d'e-mails de la direction ne peut être atténué par aucun contrôle technique. Cela touche à autre chose : non plus la continuité d'activité, mais la réputation, la confidentialité et la confiance qui repose sur les deux. Les attaquants connaissaient leur produit mieux que quiconque.
La géographie de l'impunité
LockBit était géré par des opérateurs qui étaient loin d'être des inconnus pour les forces de l'ordre. Au cours du dernier mois d'un effort international massif et coordonné — mené par la National Crime Agency britannique — visant à neutraliser l'infrastructure de LockBit en février 2024, son administrateur a été nommé : Dmitry Khoroshev, un citoyen russe de 31 ans. Ils ont publié sa photo. Dressé la liste de ses actifs. Le département de la Justice des États-Unis a rendu public un acte d'accusation. L'OFAC a imposé des sanctions. C'était, en substance, un avis de recherche international complet.
Khoroshev demeure en liberté. Il réside en Russie, pays qui n'extrade pas ses citoyens pour cybercriminalité dès lors que des systèmes non russes sont touchés. C'est ainsi que fonctionne l'ensemble de l'économie des rançongiciels, de par sa conception même.
Traditionnellement, la règle fondamentale des forces de l'ordre russes à l'égard des rançongiciels a toujours été simple : les cibles situées en Russie ou dans sa sphère d'influence politique sont intouchables ; n'importe où ailleurs sur la planète n'est pas vraiment une priorité. La détection des claviers cyrilliques avait ainsi été intégrée dans les premières versions du code utilisé par le groupe Conti : si la disposition du clavier de la victime était russe, le malware s'interrompait et ne s'exécutait pas. Il ne s'agissait pas de patriotisme. C'était un mécanisme de conformité. Le groupe gérait sa relation avec un gouvernement qui tolérait la poursuite de ses opérations à condition qu'elles demeurent cantonnées aux limites géographiques jugées acceptables.
La conséquence en est évidente : les architectes qui élaborent les réponses politiques aux rançongiciels à Washington, Bruxelles et Londres le font face à une industrie dont les principaux dirigeants sont presque toujours hors d'atteinte. Tout cela finit par paraître évident : les quelques arrestations qui ont lieu — quelques affiliés isolés en Pologne, certains membres de REvil arrêtés en Russie au cours d'une brève période de relations inhabituellement cordiales début 2022, ou encore le cas occasionnel d'un opérateur américain ou européen ayant mal évalué son exposition locale — sont des cas marginaux à la périphérie d'un écosystème bien plus vaste. Là où se trouve le cœur (et où il a toujours été).
Cette géographie de la responsabilité oriente l'ensemble du débat politique. Si la réponse dont vous disposez ne vous permet pas d'atteindre les vrais coupables, vous redéfinissez ce qui constitue une réponse. Washington réagit en utilisant le levier de la régulation des cryptomonnaies. Il existe également des normes de sécurité obligatoires applicables aux infrastructures critiques, mais elles progressent plus lentement, suscitent davantage d'oppositions politiques et obligent à affronter la réalité selon laquelle la faute incombe en partie à l'État — au fait que des agences fédérales ont exploité pendant des années des réseaux présentant des failles connues, que les cadres réglementaires encadrant la sécurité des infrastructures critiques étaient déficients, et que ce qui se produit aujourd'hui résulte en partie de choix opérés par ces mêmes institutions qui prétendent y apporter une solution.
Il est bien plus commode de s'en prendre au rail de paiement.
L'heure des législateurs
Ce genre d'audition parlementaire survient immanquablement au lendemain d'une attaque majeure par rançongiciel contre une infrastructure critique. Le PDG concerné vient témoigner. On lui demande alors avec insistance pourquoi il a versé la rançon. Il répond qu'on le lui avait recommandé. On lui reproche ensuite de ne pas avoir disposé de meilleures sauvegardes. Il peut alors expliquer que ses systèmes de sauvegarde étaient partiellement corrompus, ou que leur restauration n'était pas réaliste compte tenu des délais impartis. Vient enfin l'interrogatoire sur la cryptomonnaie. Il formule alors une réponse délibérément ambiguë, ce qui lui permet d'éviter les ennuis avec les juristes.
Il serait impensable de supposer que les législateurs posant ces questions manquent d'information. Ils bénéficient de briefings approfondis. Ce qu'ils font relève d'autre chose que de la recherche de faits : ils façonnent un récit selon lequel le problème a une source identifiable et compréhensible par leurs électeurs — et selon lequel ce qu'ils proposent d'accomplir sur le plan législatif en réponse à cette cause vaut action concrète contre les rançongiciels.
Dans le contexte législatif, la cryptomonnaie représente un enjeu à portée de main. C'est une industrie relevant de leur juridiction, disposant de lobbyistes avec lesquels ils peuvent débattre, dotée d'obligations réglementaires qu'ils peuvent durcir, et offrant des indicateurs tangibles d'activité réglementaire parfaits pour alimenter un bulletin d'information. Les résultats visibles que l'on obtiendrait en s'attaquant directement aux pirates par le biais de la guerre ou de la cyberguerre ne peuvent se concrétiser dès lors qu'il s'agit de traquer les véritables opérateurs au moyen de la diplomatie, de la coopération des services de renseignement et de pressions judiciaires extraterritoriales.
Pendant des années, le secteur de la cryptomonnaie a soutenu qu'une répression accrue sur les cryptos n'enrayerait pas les rançongiciels — parce que les rançongiciels existaient bien avant Bitcoin, parce que les opérateurs se tourneraient simplement vers d'autres canaux de paiement, et parce que les véritables criminels vivent dans des pays qui n'ont que faire de la réglementation financière américaine. Cet argument est fondé. Et pourtant, parce qu'avoir raison n'équivaut pas à être efficace dans une arène politique — là où l'efficacité importe pourtant le plus —, cet argument est resté lettre morte. C'est le résultat direct d'une démarche qui doit fournir aux personnes présentes dans la pièce un outil immédiatement exploitable.
Le comportement de BlackCat lors de l'attaque contre Change Healthcare en février 2024 a illustré une problématique tout à fait différente, que les cadres réglementaires ne sont absolument pas conçus pour traiter. BlackCat a perçu environ 22 millions de dollars de la maison mère de Change Healthcare. Finalement, BlackCat a orchestré un « exit scam » : l'opérateur a pris la fuite avec l'argent et a fermé ses infrastructures, laissant son propre affilié sans aucune rémunération. Dépité par cette situation, cet affilié a alors menacé de divulguer tout de même les données volées. Les opérateurs de rançongiciels ont escroqué leurs propres complices criminels. Pour ce niveau de complexité précis, le débat politique actuel est totalement dépourvu de cadre adapté.
Le fardeau de l'utilisateur ordinaire
Les simples utilisateurs qui détiennent des cryptomonnaies pour des cas d'usage légitimes — transferts de stablecoins, positions DeFi, envois de fonds à l'étranger et transactions commerciales quotidiennes — vivent le sujet des rançongiciels sous un angle bien particulier et rarement évoqué. Ce sont eux qui paient, au final, le coût des réponses réglementaires apportées à des crimes qu'ils n'ont pas commis et dont ils ne tirent aucun profit.
Cela engendre une forme de réflexe défensif latent au sein des communautés crypto, qui refait surface dès que les rançongiciels font la une de l'actualité. Une personne envoyant des USDT pour une transaction commerciale tout à fait licite se retrouve subitement assimilée à une organisation criminelle avec laquelle elle n'a aucun lien. L'équipe à l'origine d'un protocole doit réexpliquer inlassablement au monde entier pourquoi les smart contracts ne sont pas responsables de la manière dont ils sont détournés pour payer des rançons. En raison d'actes commis ailleurs, dans un autre pays, par d'autres personnes et au travers de flux de transactions totalement distincts, l'expérience globale d'utilisation de la cryptomonnaie à des fins légitimes devient davantage surveillée et d'un coût prohibitif.
Cette posture défensive s'avère souvent contre-productive — elle est perçue non comme sincère mais comme hésitante, et ceux qui se défendent ont parfois tendance à exagérer leurs arguments au point de susciter le rejet. Pourtant, l'exaspération sous-jacente est bien réelle. On vous impose d'assumer des coûts générés par la riposte aux agissements criminels d'autrui, et bien entendu, ceux qui créent ces coûts n'ont nul besoin de les justifier dans leurs calculs puisque les personnes qui les subissent ne font pas partie des électeurs dont ils cherchent à satisfaire les besoins.
Il existe une vision plus intime de cette situation, liée à la manière dont les individus possédant des cryptomonnaies justifient leur engagement auprès de leur entourage. Ils s'efforcent de faire la part des choses entre des réalités qui leur paraissent évidentes et ce qui semble opaque à leurs interlocuteurs. Ils tentent d'expliquer pourquoi effectuer un virement d'entreprise sur une blockchain publique n'a rien à voir avec le fait de l'utiliser pour verser une rançon réclamée à un hôpital. Leurs explications sont parfaitement justes. Il est particulièrement usant de devoir les répéter constamment, mais c'est une distinction que seuls ceux qui s'en désintéressent — ou qui ne comprennent pas — refusent de voir.
L'affaire WannaCry est d'ailleurs riche d'enseignements sur ce point. L'attaque a causé des centaines de millions de dollars de dégâts réels au sein du NHS, de Telefónica, de FedEx, de la Deutsche Bahn et de nombreuses autres entités. Elle n'a pourtant rapporté que quelques dizaines de milliers de dollars de rançons effectives, car les opérateurs ont été débordés et ont perdu le contrôle du volume de demandes de déchiffrement qu'ils pouvaient raisonnablement traiter. Un jeune homme de 22 ans nommé Marcus Hutchins a réussi à neutraliser le logiciel malveillant en enregistrant un nom de domaine non attribué que le code interrogeait, activant ainsi ce qui s'apparentait à un mécanisme d'arrêt d'urgence conçu par ses créateurs, le tout depuis sa chambre dans le Devon. Le récit géopolitique a mis en évidence qu'un exploit d'origine militaire dérobé à la NSA avait ciblé des infrastructures mondiales dans le cadre d'un affrontement qui n'avait absolument rien à voir avec Bitcoin. Pourtant, ce qui est resté gravé dans l'esprit du public, c'est : les pirates exigeaient des Bitcoins.
Pourquoi le phénomène persiste
En 2023, le montant total des rançons payées recensé par Chainalysis a franchi la barre du milliard de dollars — une première absolue depuis le début du suivi de ces données. Ces paiements ont diminué d'environ 35 % en 2024, en partie grâce aux interventions des forces de l'ordre contre les groupes majeurs, et en partie parce que les victimes ont appris à refuser de payer. Aucun de ces deux facteurs n'indique pour autant que les causes profondes sont en passe d'être résolues.
LockBit a été démantelé, ses infrastructures saisies, son administrateur identifié et sanctionné — et pourtant, le groupe a repris une partie de ses activités quelques jours plus tard. Pendant plus de six mois, à partir de la mi-2022, le FBI a infiltré Hive, fournissant discrètement aux victimes des clés de déchiffrement gratuites pendant que les attaques continuaient, jusqu'à ce que les autorités saisissent une partie de ses infrastructures en janvier de cette année. Au moment de l'exploitation massive de MOVEit Transfer en 2023, Cl0p s'était totalement réorienté vers l'exfiltration de données sans chiffrement — du rançongiciel sans chiffrement, sans aucun fichier à restaurer, se contentant d'infiltrer les réseaux de ses cibles pour en dérober les données et justifier les extorsions engagées à leur encontre. Le secteur criminel s'adapte bien plus rapidement que la réponse institutionnelle n'évolue — les entreprises de sécurité privée disposent d'incitations directes à s'adapter, tandis que l'action publique répond à de tout autres objectifs.
Des sauvegardes hors ligne régulièrement testées, l'authentification multifacteur, des systèmes mis à jour, la segmentation réseau et la détection sur les postes de travail constituent autant de mesures fastidieuses et dépourvues d'éclat qui renforceraient concrètement l'infrastructure de sécurité et permettraient de réduire la fréquence des attaques. Cela ne ferait pas disparaître les opérateurs de rançongiciels pour autant. Mais cela augmenterait le coût de chaque tentative à un point tel que de nombreuses victimes s'en sortiraient sans payer. Ces démarches exigent une rigueur organisationnelle continue et un engagement budgétaire durable, ce qui s'avère bien plus difficile à défendre qu'une annonce réglementaire mise en scène devant les caméras sans que personne n'ait à financer un dispositif invisible en temps normal.
Interdire la cryptomonnaie ne sécurisera en rien des hôpitaux exploitant des logiciels non mis à jour sur des réseaux non segmentés. Le système de paiement n'est qu'un maillon d'un ensemble où de multiples défaillances structurelles se sont conjuguées pour produire cette issue. Moins il est difficile de s'attaquer à ces autres lacunes, plus l'attention devrait s'y porter.
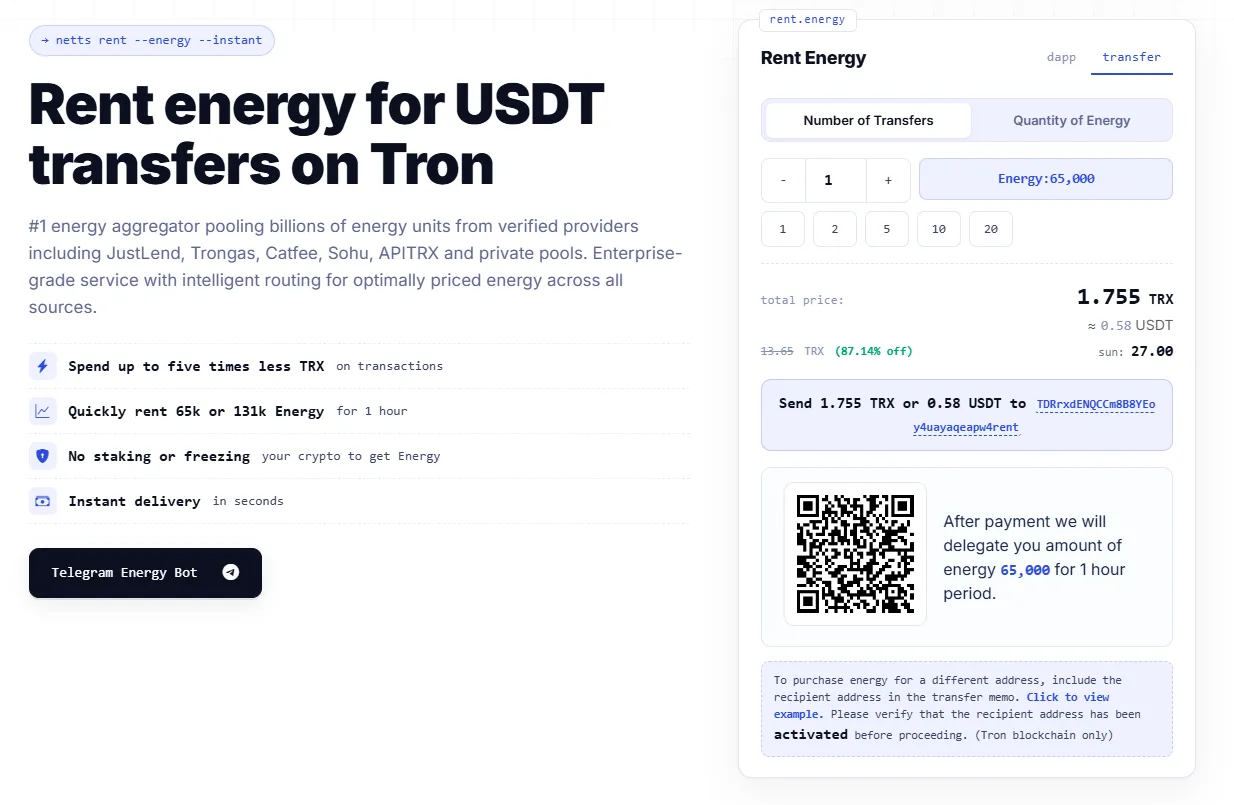
Pour tous ceux qui utilisent des stablecoins sur TRON — pour des motifs sans le moindre lien avec tout cela —, Netts.io regroupe en temps réel les tarifs de l'Energy des fournisseurs intermédiaires tels que JustLend, Trongas, Catfee, Sohu, APITRX, ainsi que d'un pool mutualisé de fournisseurs privés, afin d'identifier et d'acheminer n'importe quel montant de transaction vers le prix d'Energy TRON le plus avantageux disponible : actuellement à partir de 25 sun seulement par unité d'Energy — soit environ 75 % d'économie par rapport au taux de burn standard en TRX, avec une délégation immédiate des transactions et sans nécessiter de staker/freeze de TRX. La plateforme est accessible via un simple bot Telegram sans interface web. Déterminer si le contexte d'utilisation d'une transaction donnée présente un lien avec un rançongiciel n'est pas une question à laquelle le marché de l'énergie peut répondre. À tout le moins, elle s'attaque directement au coût de la transaction.