Krypto und Ransomware: Die gängigsten Tendenzen
WannaCry, Colonial Pipeline, LockBit, Change Healthcare – wer wirklich verantwortlich ist und warum es der falsche Ansatz ist, die Zahlungsinfrastruktur für das Verbrechen verantwortlich zu machen.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
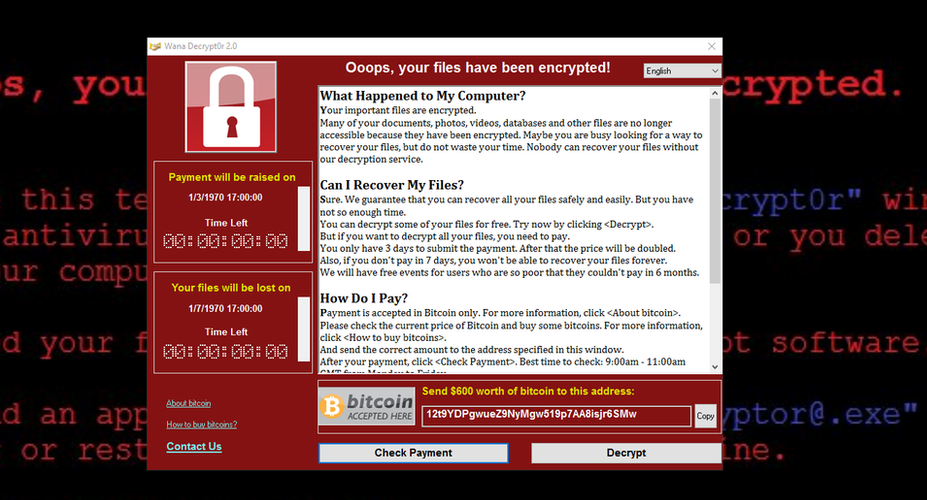
Die Lösegeldforderung prangt auf Ihrem Bildschirm, und Sie erleben das als Katastrophe – was völlig verständlich ist, denn genau das ist es auch. Gleichzeitig wird derselbe Moment an einem anderen Ort wie ein Kundenservice-Vorgang behandelt. Man hat ein Formschreiben verfasst. Es steht sogar ein Support-Team bereit, um Ihre Anfrage entgegenzunehmen. Das umfasst Preise, einen Verhandlungsprozess und klare Vorgaben dazu, welche Konsequenzen drohen, wenn Sie die Zahlungsfrist verpassen. Einige dieser Plattformen verfügen sogar über Fünf-Sterne-Bewertungen, bei denen Affiliates Ransomware-Plattformen genauso rezensieren wie Freelancer eine Projektmanagement-Software.
Diese Kluft – zwischen der Wahrnehmung des Vorfalls aus Ihrem Blickwinkel und der Perspektive der Gegenseite – macht einen Großteil dessen aus, was das Phänomen Ransomware eigentlich so bemerkenswert macht. Die technischen Details, die Namen der Exploits, die Summen in Dollar: All das ist nur das bloße Gerüst. Die eigentliche Dynamik wird von der Psychologie angetrieben, die sich auf beiden Seiten dieser Transaktion abspielt.
Ransomware ist längst kein Nebenerwerb mehr. Wer professionelle Operationen leitet, versteht sich als Unternehmer, der ein Vertriebsproblem gelöst hat. Das Produkt existiert – Software, die Dateien verschlüsselt und ein Druckmittel schafft –, und die Akteure benötigen lediglich einen Weg, dieses in Einnahmen mit plausibler Abstreitbarkeit zu verwandeln, ohne dabei erwischt zu werden.
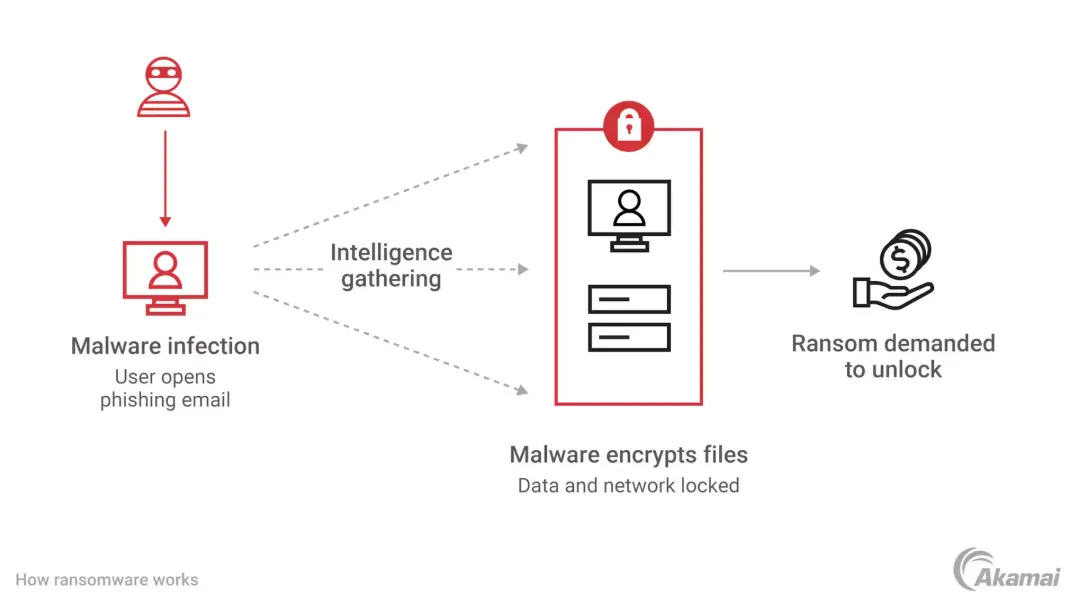
Gelöst wurde dies auf elegante Weise durch das Aufkommen des sogenannten Ransomware-as-a-Service-Modells (RaaS), das sich Anfang der 2020er-Jahre zur dominierenden Architektur der Branche entwickelte: Das Kernteam entwickelt und wartet sowohl die Malware als auch die Infrastruktur (einschließlich der Krypto-Zahlungsabwicklung) und behält einen Anteil an jedem erfolgreich gezahlten Lösegeld ein (üblicherweise zwanzig Prozent). Affiliates übernehmen die eigentlichen Angriffe. Das Kernteam berührt das Netzwerk eines Opfers zu keinem Zeitpunkt selbst. Die Verwaltung der Entschlüsselungsschlüssel stellt für Affiliates kein Problem dar. So sieht gelebte Arbeitsteilung aus – bei Erpressungen.
Die internen Kommunikationsprotokolle der Conti-Cybercrime-Gruppe, die im Februar 2022 kurz nach Beginn der russischen Invasion und vor der öffentlichen Parteinahme der Gruppe für Russland geleakt wurden, boten einen ungewöhnlich klaren Einblick in die Funktionsweise solcher Organisationen. Die Chats offenbarten Personalstreitigkeiten. Gehaltsverhandlungen. Technische Anforderungsprofile für Neueinstellungen. Debatten über Arbeitsbedingungen und Mitarbeiterbindung. Ein überlastetes Managementteam, das sich auf Produktivitätskennzahlen, Affiliate-Recruiting/-Management und Notfallpläne zur Aufrechterhaltung des Geschäftsbetriebs konzentrierte. Die Conti-Akteure führten ein Softwareunternehmen – eines, dessen Erzeugnisse Krankenhäuser und Kommunen lahmlegten, dessen interner Alltag sich jedoch so wenig von dem jedes anderen Softwareunternehmens unterschied, dass die E-Mails der Administratoren genauso gut aus dem Slack-Kanal eines beliebigen Start-ups hätten stammen können. Ein Detail, das bislang viel zu wenig Beachtung gefunden hat. Und das den Menschen deutlich mehr Kopfzerbrechen bereiten sollte, als es der Fall ist.
Was das Opfer entscheidet
Im Mai 2021 zahlte Joseph Blount 4,4 Millionen Dollar in Bitcoins an die Ransomware-Gruppe DarkSide. Später sollte er vor dem Senat über diese Entscheidung aussagen. Er gab an, der Zahlung zugestimmt zu haben, weil er kein klares Bild davon hatte, wie tief der Einbruch ins System reichte und wie lange eine eigenständige Wiederherstellung dauern würde – und fügte hinzu, dies sei eine der schwersten Entscheidungen seiner Karriere gewesen.
Eines hat er weder ausgesprochen noch aufgeschrieben, lässt sich aber zwischen den Zeilen seiner Aussage unmissverständlich herauslesen: wie sich diese Entscheidung im Inneren tatsächlich anfühlte. Colonial Pipeline zahlte nämlich nicht primär für einen Entschlüsselungsschlüssel. Das Unternehmen zahlte, um einen bestimmten Zustand zu beenden – das Gefühl, in Echtzeit für die Benzinknappheit verantwortlich gemacht zu werden, die sich bereits entlang der Ostküste ausbreitete, für die Panikkäufe, für die Schlangen vor den Zapfsäulen, für eine Berichterstattung, die aus einer lokalen betrieblichen Notlage eine nationale politische Krise gemacht hatte. Die Kalkulation hinter den 4,4 Millionen Dollar war keineswegs rein rational. Es war der Preis dafür, sich zumindest selbst sagen zu können, man habe alles versucht.
Ransomware-Betreiber müssen genau dieses Gefühl verkaufen. Die Entschlüsselungsfunktion ist nur das vordergründige Produkt. Die eigentliche Ware ist die Erlösung von einem unerträglichen Druck: dass die Folgen einer fortschreitenden Katastrophe nun vollkommen an einer Entscheidung hängen, die man in diesem Augenblick treffen muss – unter maximaler Ungewissheit, auf Basis unvollständiger Informationen und beobachtet von Aktionären, Regulierungsbehörden und Journalisten. Selbst für Organisationen, die ihre Daten theoretisch aus Backups wiederherstellen könnten, erweist sich der Preis für diese Entlastung als bemerkenswert attraktiv. Denn der Wiederaufbau dauert Wochen. Der Druck lastet im Hier und Jetzt.
Dem FBI gelang es, etwa 2,3 Millionen Dollar der Colonial-Zahlung sicherzustellen, indem es den privaten Schlüssel zu der Wallet beschlagnahmte, auf der DarkSide die Gelder zwischengeparkt hatte – ein Fahndungserfolg, der anhand handfester Beweise deutlich machte, dass Bitcoin-Pseudonymität keineswegs mit Bitcoin-Anonymität gleichzusetzen ist. Er zeigte jedoch auch etwas Weitaus Beunruhigenderes: dass Blount sich nach getätigter Zahlung kurzzeitig erleichtert fühlte – keine rationale Reaktion auf die Situation, aber eine zutiefst menschliche. Selbst wenn sie trügerisch war: Die Erleichterung war real.
Opfer, die sich weigern zu zahlen, erleben eine ganz eigene Facette derselben psychologischen Dynamik. Sie treffen eine wohlüberlegte Entscheidung, nur um in den folgenden Wochen festzustellen: (1) Das Ganze wird wesentlich teurer als gedacht; (2) ihre Backup- und Redundanzkonzepte waren längst nicht so belastbar, wie sie geglaubt hatten; (3) die Prognose der Incident-Response-Firma, die verschiedene Schadensbegrenzungsmaßnahmen durchführt, war maßlos optimistisch; und schließlich (4) offenbart sich irgendwann eine unbequeme Wahrheit, die das Ansehen bei Kunden, Mitarbeitern und Aufsichtsbehörden nachhaltig beschädigt. Das Grundprinzip bleibt bestehen: Die tatsächlichen Kosten übersteigen den geplanten Betrag um ein Vielfaches. Rückblickend behaupten die meisten, sie würden wieder genauso handeln – die typische Aussage von Menschen, die sich selbst davon überzeugen müssen, dass sie im Recht waren.
Das Modell der doppelten Erpressung (Double Extortion), das sich bis Anfang der 2020er-Jahre zum Standard entwickelte – Daten vor der Verschlüsselung abgreifen und den Verlust des Zugriffs mit der Drohung einer Veröffentlichung kombinieren –, stellte keinen technischen Durchbruch dar. Es war ein psychologischer Schachzug. Einer reinen Datenverschlüsselung lässt sich mit Backups begegnen. Das Risiko einer Veröffentlichung von Patientenakten, Gehaltsdaten, Verträgen mit Dienstleistern oder internen E-Mails der Geschäftsführung lässt sich hingegen durch keinerlei technische Maßnahmen ungeschehen machen. Dieser Hebel zielt auf eine andere Dimension: nicht auf die operative Kontinuität, sondern auf Reputation, Privatsphäre und das Vertrauen, das auf beidem fußt. Die Angreifer verstanden den Wert ihres Druckmittels schlichtweg besser als ihre Opfer.
Geografie der Straflosigkeit
LockBit wurde von Hintermännern betrieben, die den Strafverfolgungsbehörden alles andere als unbekannt waren. Im letzten Monat einer groß angelegten, international koordinierten Aktion unter Federführung der britischen National Crime Agency, mit der die Infrastruktur von LockBit im Februar 2024 zerschlagen werden sollte, wurde der Administrator namentlich benannt: Dmitri Choroschew, ein 31-jähriger russischer Staatsbürger. Sie veröffentlichten sein Foto. Listeten seine Vermögenswerte auf. Das US-Justizministerium erhob Anklage. Das OFAC verhängte Sanktionen. Es war im Grunde der vollständige internationale Steckbrief.
Choroschew befindet sich weiterhin auf freiem Fuß. Er lebt in Russland, wo der Staat eigene Staatsbürger wegen Cyberkriminalität nicht ausliefert, solange keine russischen Systeme betroffen sind. Dies ist die Art und Weise, wie die gesamte Ransomware-Ökonomie strukturell aufgebaut ist.
Traditionell galt bei russischen Strafverfolgungsbehörden in Bezug auf Ransomware eine einzige, simple Regel: Ziele in Russland oder dessen politischem Einflussbereich sind tabu; alles andere auf diesem Planeten genießt schlichtweg keine Priorität. In frühen Versionen des von der Conti-Gruppe verwendeten Codes war eine Erkennung kyrillischer Tastaturlayouts integriert: War auf dem System des Opfers ein russisches Layout aktiv, verweigerte die Schadsoftware die Ausführung. Das hatte nichts mit Patriotismus zu tun. Es war ein reiner Selbstschutzmechanismus. Die Gruppe steuerte so ihre Beziehungen zu einem Staat, der die Aktivitäten duldete – unter der Bedingung, dass sie sich innerhalb der geopolitischen Grenzen bewegten, die er als akzeptabel einstufte.
Die Konsequenz daraus liegt auf der Hand: Die Verantwortlichen, die in Washington, Brüssel und London politische Strategien gegen Ransomware formulieren, reagieren auf eine Industrie, deren eigentliche Drahtzieher für sie nahezu unerreichbar sind. Das Gesamtbild fügt sich nahtlos zusammen: Die wenigen Verhaftungen, die tatsächlich gelingen – einige abtrünnige Affiliates in Polen, vereinzelt REvil-Mitglieder, die Anfang 2022 während einer Phase untypisch guter Beziehungen in Russland festgenommen wurden, oder der eine oder andere US-amerikanische oder europäische Akteur, der sein lokales Entdeckungsrisiko falsch einschätzte –, bleiben Einzelfälle am Rande eines weitaus größeren Ökosystems. Dort, wo der harte Kern sitzt (und schon immer saß), greift niemand ein.
Diese Geografie der Verantwortlichkeit dominiert die gesamte Debatte. Wenn die Handlungsoptionen, die einem zur Verfügung stehen, den Zugriff auf die tatsächlich Verantwortlichen ausschließen, muss man definieren, was stattdessen als Handeln gilt. Washington greift hierbei auf das Werkzeug der Krypto-Regulierung zurück. Verbindliche Sicherheitsstandards für kritische Infrastrukturen stünden zwar ebenfalls bereit, greifen jedoch langsamer, stoßen auf erheblichen politischen Widerstand und erzwingen die Konfrontation mit einer unangenehmen Realität: dass der Staat eine Mitschuld trägt. Bundesbehörden betrieben über Jahre hinweg Systeme mit bekannten Schwachstellen, die regulatorischen Rahmenbedingungen für die Sicherheit kritischer Infrastrukturen waren unzureichend, und die gegenwärtige Lage ist zu Teilen das Resultat von Versäumnissen genau jener Institutionen, die nun vorgeben, das Problem zu lösen.
Da ist es weitaus bequemer, der Zahlungsinfrastruktur die Schuld zuzuschieben.
Die Stunde der Gesetzgeber
Es sind jene parlamentarischen Anhörungen, die sich verlässlich nach jedem größeren Ransomware-Angriff auf kritische Infrastrukturen wiederholen: Der betroffene CEO sagt aus. Ihm wird wiederholt die Frage gestellt, warum das Lösegeld gezahlt wurde. Er antwortet, man habe ihm dazu geraten. Dann wird nachgebohrt, warum keine besseren Backups vorhanden waren. Er erklärt, dass die Backupsysteme teilweise kompromittiert waren oder eine Wiederherstellung innerhalb des Zeitfensters schlicht undurchführbar gewesen wäre. Schließlich wird er zu den Kryptowährungen befragt. Daraufhin gibt er eine bewusst vage Antwort – genau so hält man sich rechtliche Konsequenzen vom Leib.
Es wäre verfehlt anzunehmen, die Abgeordneten, die diese Fragen stellen, seien uninformiert. Sie werden umfassend gebrieft. Was sie tun, dient jedoch nicht der reinen Aufklärung: Sie konstruieren ein Narrativ, das ihren Wählern einen klar identifizierbaren, leicht verständlichen Verursacher präsentiert – und suggeriert, dass die gesetzgeberischen Maßnahmen gegen genau diesen Verursacher echtes Durchgreifen gegen Ransomware darstellen.
Im Gesetzgebungsprozess ist Krypto ein dankbares, scheinbar lösbares Thema. Es handelt sich um eine Branche innerhalb der eigenen Jurisdiktion, mit Lobbyisten, mit denen man streiten kann, mit regulatorischen Auflagen, die sich beliebig ausweiten lassen, und mit messbaren Fortschritten behördlicher Aktivität, die sich hervorragend in Newslettern vermarkten lassen. Jener sichtbare Erfolg, den man durch einen direkten Schlag gegen die Angreifer im Rahmen von verdeckten oder offenen Cyber-Operationen erzielen könnte, lässt sich auf dem Papier schlicht nicht vorweisen, wenn man die tatsächlichen Betreiber über Außenpolitik, Geheimdienstkooperationen und exterritoriale Rechtsdurchsetzung verfolgen muss.
Seit Jahren argumentiert die Krypto-Branche, dass ein hartes Durchgreifen gegen Kryptowährungen Ransomware nicht stoppen wird – weil es Erpressersoftware schon vor Bitcoin gab, weil die Betreiber schlicht auf andere Zahlungswege ausweichen würden und weil die wahren Kriminellen in Ländern leben, die sich um die US-Finanzmarktregulierung nicht scheren. Dieses Argument trifft zu. Doch im politischen Umfeld ist Recht haben nicht gleichbedeutend mit politischer Wirksamkeit – und genau dort, wo es am meisten zählte, verpuffte die Argumentation wirkungslos. Die Politik greift nun einmal zu jenen Mitteln, die ihr unmittelbar zur Verfügung stehen.
Das Vorgehen von BlackCat rund um Change Healthcare im Februar 2024 zeigte ein gänzlich anderes Problem auf, für das regulatorische Vorgaben ohnehin keine Antwort bereithalten: BlackCat erhielt rund 22 Millionen Dollar vom Mutterkonzern von Change Healthcare. Anschließend vollzog BlackCat einen Exit-Scam: Der Betreiber setzte sich mit der gesamten Beute ab, schaltete die Infrastruktur ab und ließ den eigenen Affiliate leer ausgehen. Der frustrierte Affiliate drohte daraufhin, die gestohlenen Daten trotzdem zu veröffentlichen. Die Ransomware-Betreiber hatten ihre eigenen kriminellen Rädchen im Getriebe betrogen. Für diese Facette des Problems bietet die bisherige politische Debatte schlichtweg kein funktionierendes Instrumentarium.
Was der reguläre Nutzer ausbadet
Gewöhnliche Nutzer, die Kryptowährungen für legitime Zwecke halten – Stablecoin-Transfers, DeFi-Positionen, Überweisungen ins Ausland oder das tägliche Geschäft –, erleben die Ransomware-Debatte aus einer ganz eigenen Perspektive, über die selten gesprochen wird. Sie sind es, die am Ende für regulatorische Reaktionen auf Verbrechen geradestehen müssen, die sie nie begangen haben und aus denen sie keinerlei Nutzen ziehen.
Dies führt in Krypto-Communities zu einer permanenten Abwehrhaltung, die jedes Mal zutage tritt, wenn Ransomware für Schlagzeilen sorgt. Wer USDT für eine völlig legale geschäftliche Transaktion transferiert, sieht sich plötzlich in die Nähe krimineller Organisationen gerückt, mit denen keinerlei Verbindung besteht. Entwicklerteams müssen der Welt aufs Neue erklären, warum Smart Contracts nicht dafür verantwortlich gemacht werden können, wenn sie für Erpressungstransaktionen missbraucht werden. Weil andernorts, in einem anderen Land, von völlig anderen Personen und über gänzlich andere Transaktionsketten Kriminalität begangen wird, wird die Nutzung von Kryptowährungen für legitime Zwecke zunehmend überwacht, reglementiert und unnötig verteuert.
Diese Verteidigungshaltung erweist sich oft als kontraproduktiv: Sie wirkt auf Außenstehende nicht selten unsicher oder defensiv, und mancher schießt in der Argumentation so weit über das Ziel hinaus, dass die berechtigten Punkte vorschnell abgetan werden. Doch der Zorn dahinter ist absolut verständlich. Man wird mit Kosten und Einschränkungen belastet, die die Reaktion auf das Fehlverhalten Dritter darstellen – und diejenigen, die diese Lasten beschließen, müssen sie vor den Betroffenen nicht einmal rechtfertigen, da Krypto-Nutzer schlicht nicht zu der Wählerschaft gehören, deren Interessen sie vertreten.
Es gibt auch eine zwischenmenschliche Ebene dieses Phänomens: wie Menschen, die Krypto besitzen, dies vor ihrem persönlichen Umfeld rechtfertigen. Sie müssen ständig zwischen Dingen differenzieren, die ihnen völlig einleuchtend, ihren Gesprächspartnern jedoch vollkommen fremd sind. Sie erklären, warum ein geschäftlicher Transfer über eine öffentliche Blockchain etwas fundamental anderes ist, als Lösegeld an ein erpresstes Krankenhaus zu senden. Die Argumente sind sachlich richtig. Es ist jedoch ungemein ermüdend, sie gebetsmühlenartig zu wiederholen – und den Unterschied begreifen ohnehin nur diejenigen, die sich die Mühe machen wollen, die Technologie zu verstehen.
WannaCry hat uns in dieser Hinsicht einiges gelehrt. Der Angriff verursachte bei Zielen wie dem britischen NHS, Telefónica, FedEx, der Deutschen Bahn und vielen anderen Schäden in dreistelliger Millionenhöhe. Tatsächlich erbeuteten die Drahtzieher jedoch lediglich wenige zehntausend Dollar an Lösegeld, da sie schlicht die Kontrolle darüber verloren hatten, für wie viele Opfer sie überhaupt Entschlüsselungsanfragen abarbeiten konnten. Ein 22-Jähriger namens Marcus Hutchins stoppte die Schadsoftware schließlich aus seinem Schlafzimmer in Devon heraus, indem er eine bis dahin unregistrierte Domain registrierte, die der Code vor Ausführung abfragte – und damit einen Kill-Switch auslöste, den die Entwickler selbst eingebaut hatten. Die geopolitische Realität war: Ein militärischer NSA-Exploit hatte weltweite Infrastrukturen im Rahmen eines Konflikts attackiert, der rein gar nichts mit Bitcoin zu tun hatte. Was jedoch im kollektiven Gedächtnis hängenblieb, war die Schlagzeile: Hacker fordern Lösegeld in Bitcoin.
Warum es kein Ende nimmt
Im Jahr 2023 überstiegen die von Chainalysis erfassten Ransomware-Zahlungen erstmals die Marke von einer Milliarde Dollar – das erste Jahr, in dem dieser Schwellenwert durchbrochen wurde. 2024 sanken die Zahlungen um rund 35 Prozent, teils infolge gezielter Schläge der Strafverfolgungsbehörden gegen die größten Akteure, teils weil betroffene Organisationen vorsichtiger geworden waren und Zahlungen schlicht verweigerten. Keines dieser Signale deutet jedoch darauf hin, dass die strukturellen Ursachen behoben wären.
LockBit wurde zerschlagen, die Infrastruktur beschlagnahmt, der Administrator identifiziert und sanktioniert – nur um wenige Tage später den Betrieb teilweise wieder aufzunehmen. Über mehr als sechs Monate hinweg unterwanderte das FBI ab Mitte 2022 die Hive-Gruppe und versorgte Opfer heimlich mit kostenlosen Entschlüsselungsschlüsseln, während der Betrieb weiterlief, bis die Behörden im Januar die Infrastruktur beschlagnahmten. Zur Zeit der Massenausnutzung von MOVEit Transfer im Jahr 2023 war Cl0p bereits vollständig auf reine Datenexfiltration ohne Verschlüsselung umgestiegen: Ransomware ganz ohne Dateiverschlüsselung, keine Entschlüsselungsprozesse nötig, sondern lediglich kompromittierte Unternehmensnetzwerke, gestohlene Daten und das perfekte Druckmittel für Erpressungen. Die Branche reagiert und passt sich weitaus schneller an, als Regulierungsbehörden neue Vorgaben erlassen können – IT-Sicherheitsunternehmen haben direkte wirtschaftliche Anreize zur Weiterentwicklung, während die Politik gänzlich anderen Mechanismen folgt.
Regelmäßig getestete Offline-Backups, Multi-Faktor-Authentifizierung, gepatchte Systeme, Netzwerksegmentierung und Endpoint-Detection: All das sind unglamouröse, aber elementare Säulen einer soliden IT-Sicherheitsarchitektur, die Angriffe nachweislich drastisch reduzieren würden. Sie verhindern zwar nicht die Existenz krimineller Akteure, erhöhen jedoch den Aufwand für jeden einzelnen Angriff so drastisch, dass zahlreiche Angriffsversuche scheitern und Lösegelder gar nicht erst zur Debatte stehen. Das erfordert jedoch anhaltende organisatorische Disziplin und dauerhafte Budgetzusagen – was sich intern weit schwerer durchsetzen lässt als eine öffentlichkeitswirksame Gesetzesinitiative vor laufenden Kameras, die auf dem Papier Tatkraft demonstriert, ohne dass jemand für unsichtbare Hintergrundprozesse zahlen muss.
Ein Verbot von Kryptowährungen schützt kein einziges Krankenhaus, das ungepatchte Software in unsegmentierten Netzwerken betreibt. Die Zahlungsmethode ist lediglich ein Baustein in einem Geflecht aus zahlreichen strukturellen Schwachstellen, die im Zusammenspiel die Katastrophe erst ermöglichen. Und je bequemer es ist, die eigentlichen Ursachen zu umschiffen, desto mehr Scheinaufmerksamkeit wird auf die Nebenschauplätze gelenkt.
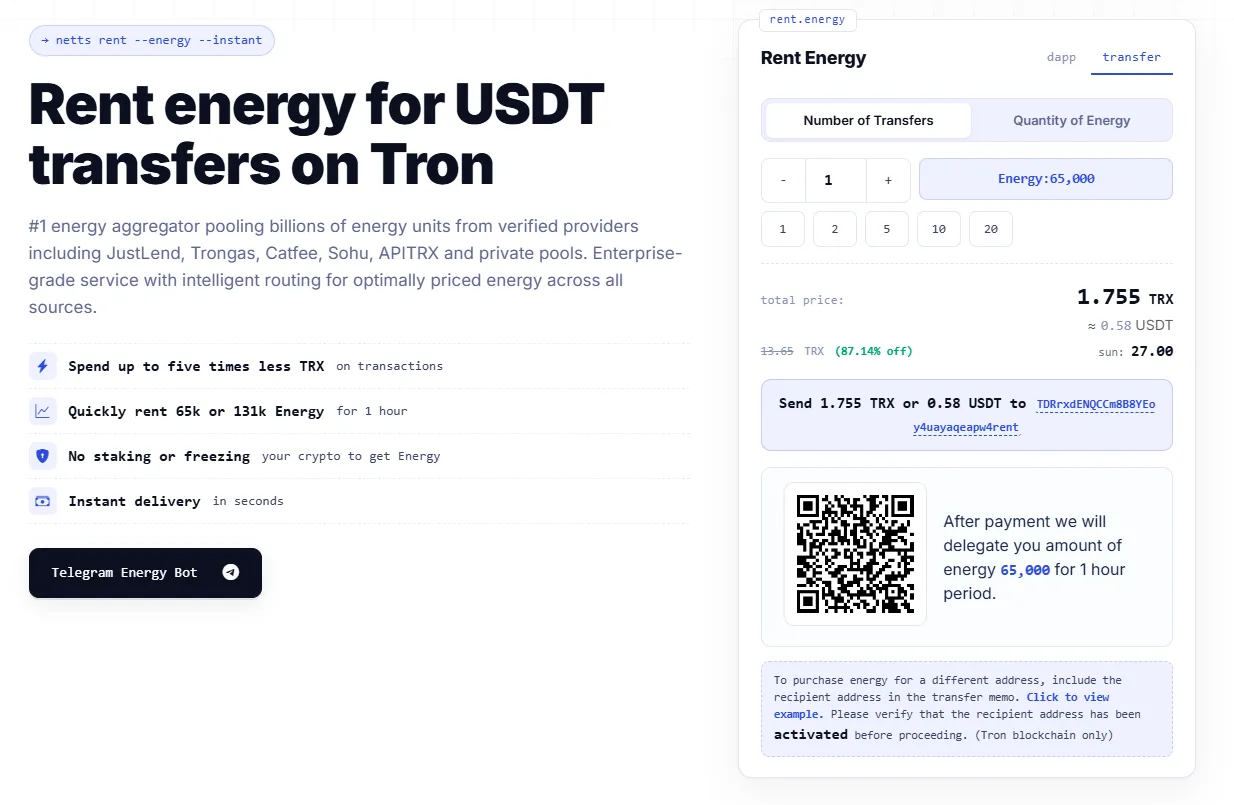
Für all jene, die Stablecoins auf TRON nutzen – aus Gründen, die mit alldem rein gar nichts zu tun haben – konsolidiert Netts.io Live-Preise für Energy von Anbietern wie JustLend, Trongas, Catfee, Sohu, APITRX und durchschnittlich gebündelten privaten Anbietern. Die Plattform ermittelt und liefert die für beliebige Transaktionsbeträge erforderliche Energy zum jeweils günstigsten verfügbaren TRON-Energy-Preis in Echtzeit: aktuell ab 25 Sun pro Energy-Einheit – etwa 75 % günstiger als der reguläre TRX-Burn, mit sofortiger Delegation für Transaktionen und gänzlich ohne eigenes Staking oder Einfrieren von TRX. Der Zugriff ist unkompliziert über einen einfachen Telegram-Bot ohne Webinterface möglich. Ob der Nutzungskontext einer Transaktion im Entferntesten mit Ransomware zu tun hat, ist keine Frage, die der Energiemarkt beantworten kann. Er sorgt schlicht dafür, die tatsächlichen Kosten der Transaktion direkt und spürbar zu senken.