کریپتو و هک — کابوسهای کلاه سیاهها
رویدادهای کلاه سیاه در کریپتو — پلها، کلیدها، مهندسی اجتماعی و اکسپلویتهای حاکمیتی — و دفاعیات کند و پرهزینهای که تیمهای جدی اتخاذ میکنند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog

فهرست مطالب
کریپتو اغلب بهعنوان دژی از رمزنگاری، اجماع غیرمتمرکز و دفاتر کل تغییرناپذیر به تصویر کشیده میشود. اما حقیقت این سرزمین موعود دیجیتال بسیار پیچیدهتر و خطرناکتر است. رسانههای جریان اصلی معمولاً درباره هک در فضای کریپتو از طریق مهندسی اجتماعی یا کمپینهای فیشینگ صحبت میکنند، یا صرفاً کلاهبرداریهایی که در آنها فردی یک کاربر ناآگاه را وادار میکند آدرس یک صرافی یا کلید خصوصی خود را در سایتی مخرب وارد کند.
اما این مقاله این قبیل ناکامیهای انسانی را کاملاً نادیده خواهد گرفت. در این مقاله، ما درباره هک خالص صحبت خواهیم کرد. این سرزمینِ امنیت سایبریِ شکستخورده و کدهای عمیقاً معیوبی است که منجر به رخنه و نقضهای فاجعهبار میشوند. اینها رویاهای کلاه سیاهها هستند که در آنها کد علیه خالقانش به سلاح تبدیل میشود و صدها میلیون دلار را در عرض چند دقیقه و حتی بدون شلیک یک گلوله به تاراج میبرد؛ و ما را به مرزهای نهایی خطاپذیری منطقی، باگهای کامپایلر و خطاهای معماری میکشاند.
منشأ اکسپلویتهای قراردادهای هوشمند از کجاست
هک خالص قراردادهای هوشمند نیازمند توضیحی برای شروع است — یکی از بدنامترین پروندههای آن زمان در تاریخ DeFi، که مسیر Ethereum را برای همیشه تغییر داد. در روزهای اولیه بلاکچینهای قابل برنامهریزی، پروژهای به نام The DAO وجود داشت. این صندوق قرار بود نوعی صندوق سرمایهگذاری خطرپذیر غیرمتمرکز باشد که بهطور کامل توسط قراردادهای هوشمند مدیریت میشد — بدون حضور انسانها.
این قرارداد میلیونها دلار ارزش معادل Ether را از سرمایهگذارانی جذب کرده بود که امیدوار بودند به پیشنهادات رأی دهند و پاداش کسب کنند. با این حال، توسعهدهندگان فرایند برداشت را به شیوهای امن پیادهسازی نکرده بودند، که یک باگ به نام ورود مجدد (reentrancy) بود.
ورود مجدد (Reentrancy) — یک قرارداد هوشمند یک قرارداد خارجی را فراخوانی میکند اما وضعیت داخلی خود را بهروزرسانی نمیکند. برای مثال — در The DAO، تابع برداشت ابتدا وجوه درخواستی را به کاربر انتقال میداد و تنها پس از آن وضعیت کاربر را با مقدار برداشتشده بهروزرسانی میکرد. هکر کلاه سیاه متوجه میشود که میتواند یک قرارداد هوشمند مخرب با یک تابع بازگشتی (fallback) نیز مستقر کند.
تابع fallback هر بار که The DAO پولی را به این قرارداد مخرب ارسال میکرد فراخوانی میشد. تابع fallback صرفاً وجوه را قبول نمیکرد، بلکه بلافاصله مجدداً تابع برداشت The DAO را فراخوانی میکرد. این کار دوباره تابع fallback را فعال میکرد، و The DAO آن را اجرا مینمود، چرا که موجودی هکر در زمان برداشت اول هنوز بهروزرسانی نشده بود.
این فرایند بارها و بارها تکرار شد و میلیونها دلار را از The DAO قبل از آنکه شبکه بتواند واکنشی نشان دهد، بیرون کشید.
پیامدها و هارد فورک
پیامدهای این هک بر خلاف هر چیزی بود که تا آن زمان دیده بودیم. شبکه در معرض خطر فروپاشی قرار گرفت؛ و درصد بزرگی از تمام Etherهای موجود به سرقت رفت. این امر یک بحران وجودی و فنی برای جامعه ایجاد کرد که در نهایت منجر به این شد که جامعه یک هارد فورک را برای بازگرداندن تاریخچه بلاکچین و پسدادن وجوه اجرا کند.
این تصمیم بحثبرانگیز باعث یک انشعاب دائمی شد که به Ethereum و Ethereum Classic انجامید. این آسیبپذیری خاص امروزه بهخوبی شناخته شده و اغلب با استفاده از الگوی Checks-Effects-Interactions مهار میشود. این الگو بیان میکند که یک قرارداد ابتدا باید تمام شروط را اعتبارسنجی کند، تنها پس از آن مجاز است وضعیت داخلی خود را بهروزرسانی نماید، و صرفاً در آخرین مرحله باید قراردادهای خارجی را فراخوانی کند.
با این حال، اگرچه ورود مجدد پایه اکنون بهراحتی توسط ابزارهای خودکار حسابرسی شناسایی میشود، حملات ورود مجدد پیچیده و بینقراردادی هنوز هم میتوانند در شرایطی بسیار خاص رخ دهند، که نشان میدهد حتی مفاهیم سرسخت و مهارشده نیز میتوانند به حملاتی تازه تغییر چهره دهند.
منطق مقداردهینشده و دوران فراخوانیهای Delegate Call
درسهای آموختهشده از The DAO بهسرعت توسط جامعه توسعهدهندگان جذب شد، که از آن زمان سیستمهایی با پیچیدگی روزافزون توسعه داده و به مفاهیمی چون قراردادهای کتابخانهای و الگوهای پروکسی متکی شدند تا در مصرف گس صرفهجویی کرده و مسیر سادهتری برای ارتقاپذیری فراهم آورند. در دل این پیچیدگی، بردار دیگری از هک خالص پدیدار شد که بدنامترین نمونه آن آسیبپذیریهای کیفپول چندامضایی Parity بود.
نرمافزار Parity یک کلاینت پرکاربرد Ethereum بود و یک قرارداد هوشمند برای کیفپول چندامضایی ارائه میداد که منطق اصلی آن در یک قرارداد کتابخانهای مرکزی قرار داشت. هدف از این کار صرفهجویی در منابع بود، چرا که کیفپولهای متعددی میتوانستند بهجای استقرار مکرر همان کد، به همان کتابخانه اشاره کنند.
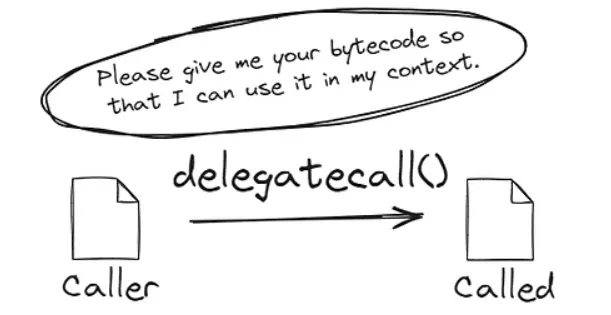
کلاس این آسیبپذیری ناشی از درک نادرست از تابع delegatecall و متغیرهای وضعیت مقداردهینشده (uninitialized) بود. تابع delegatecall به یک قرارداد اجازه میدهد تابعی از قرارداد دیگر را اجرا کند اما به آن تابع اجازه دسترسی به فضای ذخیرهسازی قراردادِ فراخواننده را میدهد. درون قرارداد کتابخانه Parity تابعی برای مقداردهی اولیه مالکان کیفپول وجود داشت.
اما خود قرارداد کتابخانه در واقع هرگز مقداردهی اولیه نشده بود. یک هکر متوجه شد که میتواند تابع مقداردهی اولیه را مستقیماً روی قرارداد کتابخانه فراخوانی کند و ادعای مالکیت آن کتابخانه را داشته باشد. پس از بهدست آوردن مالکیت کتابخانه، آنها تابعی را برای خودتخریبی (self-destruct) آن فراخوانی کردند.
مسدود شدن کیفپولهای چندامضایی
کیفپولهای چندامضایی که به آن کتابخانه وابسته بودند، بلافاصله پس از نابودی کتابخانه از کار افتادند. تمام منطقی که برای پردازش یک تراکنش یا امکان برداشت وجه برای افراد یا حتی فقط برای استعلام موجودی لازم بود، بهکلی از بین رفت. در طول این فرایند، به دلیل یک اشتباه صرفاً معماری، صدها میلیون دلار ارزش معادل Ether به سرقت نرفت، بلکه بهصورت فیزیکی قفل و منجمد شد.
این واقعه خطر شدید قراردادهای منطقی مقداردهینشده و ریسکهای ظریف مرتبط با توابع delegatecall را آشکار ساخت — مجموعهای از خطرات که امروزه بدیهی به نظر میرسند، اما در آن زمان بهخوبی درک نشده بودند. برای اصلاح این موضوع، توسعهدهندگان اکنون به مادیفایرهای ویژه مقداردهی اولیه متکی هستند که تضمین میکنند یک قرارداد تنها یک بار میتواند مقداردهی اولیه شود و آنها مرتباً مقادیر ساختگی در وضعیت قرارداد منطقی استقراردهنده قرار میدهند تا هیچکس نتواند ادعای مالکیت کند.
اگرچه احتمال وقوع وضعیت کاملاً مشابه امروزه کم است، ریسک عمومی سوءمدیریت یک الگوی پروکسی همچنان موضوعی است که باید در هر معماری استاندارد در امور مالی غیرمتمرکز بهدقت در نظر گرفته شود.
سراب رمزشناختی پلهای میانزنجیرهای
با گسترش اکوسیستم کریپتو به بیش از یک بلاکچین، تقاضا برای قابلیت تعاملپذیری پدید آمد که در انواع مختلف پلهای میانزنجیرهای نمایان شد. این پروتکلها امکان قفلکردن داراییها در یک زنجیره و ضرب معادل آن در زنجیره دیگر را فراهم میکنند. به دلیل حجم عظیم داراییهایی که توسط آنها نگهداری میشد، آنها کوزههای عسلی رؤیایی برای هکرهای کلاه سیاه بودند.
اکسپلویت پل Wormhole یادآوری واقعاً وحشتناکی از این است که چگونه نادیدهگرفتن یک جزئیات کوچک در پیادهسازی میتواند اعتبارسنجی پیچیده رمزنگاری را بهسادگی با شکست مواجه کند. پروتکل Wormhole انتقال داراییها بین Solana و Ethereum را ممکن میساخت. این کار شامل گروهی از نگهبانان (guardians) بود که رویدادی را روی یک زنجیره مشاهده کرده و پیامی را برای تأیید آن امضا میکردند. این امضاها سپس قبل از ضرب توکنهای مذکور بهعنوان دارایی جدید، توسط زنجیره مقصد تأیید میشدند.
نقطه ضعف در اعتبارسنجی امضا در قرارداد هوشمند Solana قرار داشت. اعتبارسنجی رمزشناختی توسط یک برنامه توکار Solana که توسط قرارداد فراخوانی میشد انجام میگرفت. اما توسعهدهندگان Wormhole بررسی نکردند که آیا برنامه فراخوانیشده همان برنامه واقعی سیستم است یا خیر. هکر نیز برنامهای ساخت که بدون توجه به ورودی دادهشده، همواره پیامی مبنی بر موفقیتآمیز بودن عملیات بازمیگرداند.
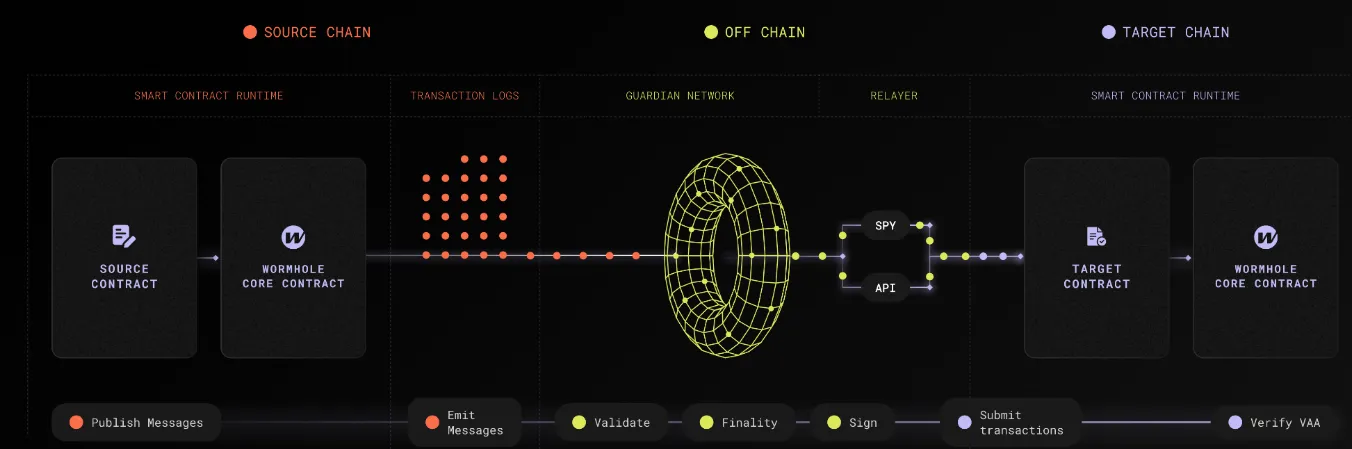
سپس، به قرارداد Wormhole دستور داده شد تا از این برنامه جعلی برای اعتبارسنجی استفاده کند. قرارداد با فرض نادرستِ معتبر بودن امضاها، صدها میلیون دلار ارزش معادل Ethereum رپدشده را روی Solana ضرب کرد، بدون اینکه حتی یک واحد Ethereum واقعی در آن طرف قفل شده باشد. هکر سپس این توکنهای تازهضربشده و بدون پشتوانه را به Ethereum تبدیل کرد و پروتکل را از داراییهای واقعیاش خالی نمود.
این یک اجرای بینقص و بسیار فنی در برابر مدل اعتبارسنجی حسابهای Solana بود. این موضوع با اعمال اعتبارسنجیهای سختگیرانهتر اصلاح شد تا بررسی شود پوسته اعتبارسنجی قطعاً همان آدرس رسمی و هاردکدشده سیستم باشد. پیامدها بسیار سهمگین بود و به طرح نجات مالی از سوی حامیان پروژه نیاز داشت تا از فروپاشی سیستماتیک اکوسیستم DeFi سولانا جلوگیری شود.
چنین آسیبی میتواند در آینده به دلیل ویژگیهای منحصربهفرد پارادایم توسعه قراردادهای هوشمند، بهویژه در محیطهای مبتنی بر مدل حسابها مانند Solana، دوباره رخ دهد؛ البته در صورتی که توسعهدهندگان اعتبارسنجی دقیق حساب و برنامه را برای هر موجودیت خارجی که در قراردادهای هوشمند فراخوانی میشود اعمال نکنند.
اکسپلویت پل Nomad
همانطور که Wormhole یک حمله هماهنگشده در جهتی مشخص بود، اکسپلویت پل Nomad ثابت کرد که چگونه یک نقص منطقی ساده میتواند پروتکل را به آشوبی تبدیل کند که همگان بتوانند در آن سهم ببرند. برای پیادهسازی پیامرسانی میانزنجیرهای، Nomad از مدلی بر پایه رولآپ آپتیمیستیک استفاده میکرد که متکی بر یک درخت مرکل بود تا ثابت کند پیام معتبر است. توسعهدهندگان در زمان استقرار یک بهروزرسانی برای پروتکل، مرتکب اشتباهی کلیدی در مقداردهی اولیه ریشه مورد اعتماد (trusted root) شدند.
این امر به این دلیل رخ داد که آنها ریشه مورد اعتماد را روی هش صفر (zero hash) تنظیم کردند — مقداری پیشفرض برای یک متغیر مقداردهینشده در زبان سالیدیتی. این امر باعث شد هر پیامی که صریحاً اعتبارسنجی نشده بود به هش صفر برگردد، که حالا توسط قرارداد بهعنوان یک ریشه معتبر و مورد اعتماد شناخته میشد. اساساً، یک هکر دریافت که میتواند تراکنشی ایجاد کند که از قرارداد درخواست برداشت وجه داشته باشد، و چون گواه به هش صفر تبدیل میشد، قرارداد همواره آن را میپذیرفت.
این هک به دلیل سادگی و هرجومرج دیوانهواری که در پی داشت منحصربهفرد بود. پس از آنکه هکر اولیه اکسپلویت را انجام داد، سایر کاربران نیز دست به کار شدند. هیچ مهارت فنی هک نیازی نبود، صرفاً کپی و پیست کردن اطلاعات تراکنش هکر، تغییر آدرس مقصد به آدرس خودشان و ارسال آن به شبکه کافی بود. صدها بازیگر مختلف پل Nomad را در عرض چند ساعت از حدود دویست میلیون دلار خالی کردند.
این یک شکست کلاسیک در امنیت سایبری بود: یک خط کد پیکربندینشده برای مقداردهی اولیه که کل سیستم امنیت رمزنگاری را دور زد. این مشکل با اصلاح منطق مقداردهی ریشه صفر و رد صریح آن بهعنوان یک ریشه معتبر برطرف شد. کاربران پل بهای آن را پرداختند، و این یادآوری تلخی بود که در توسعه قراردادهای هوشمند، حتی یک کاراکتر فراموششده یا یک مقدار پیشفرض اشتباه میتواند کل یک پروتکل را به خطر بیندازد.
جلوگیری از این باگ خاص با آزمایش و تست دقیق اصلاً کار دشواری نیست، با این حال دسته وسیعتری از خطاهای مقداردهی اولیه همچنان بهطور فعال گریبانگیر سیستمها میشوند.
باگهای کامپایلر و دستکاری بازار
یکی از وحشتناکترین انواع هک خالص زمانی رخ میدهد که نقص نه در کد توسعهدهنده، بلکه در ابزارهایی است که برای کامپایل آن استفاده شدهاند. این موضوع در جریان اکسپلویت Curve Finance که لرزه بر اندام پایههای DeFi انداخت به ما یادآوری شد. این صرافی غیرمتمرکز پیشرو برای استیبلکوینها، بخش زیادی از قراردادهای اصلی خود را با زبان Vyper نوشته بود، زبانی پایتونیک برای قراردادهای هوشمند که بر امنیت و سادگی تأکید دارد.
خوشبختانه، توسعهدهندگان Curve محافظهای ورود مجدد (reentrancy guards) را در قراردادهای هوشمند خود پیادهسازی کرده بودند و از آنها در برابر همان نوع حملهای که The DAO را ویران کرده بود محافظت میکردند. اما در یک نسخه خاص و قدیمیتر از کامپایلر Vyper، آن باگ پنهان شده بود. کامپایلر کد خوانای Vyper را با موفقیت به بایتکد ماشینخوانایی که باید روی Ethereum Virtual Machine اجرا میشد ترجمه میکرد، اما در گسترش قفل ورود مجدد روی چند تابع عملکرد درستی نداشت.
کد امن بود، توسعهدهندگان آن را درست همانطور که باید نوشته بودند و کامپایلر از پشت به آنها خنجر زد و بایتکدی آسیبپذیر تولید کرد. این بدان معنا بود که یک هکر کلاه سیاه متوجه شد و فهمید که برخی از استخرهای نقدینگی Curve در معرض ورود مجدد بینتابعی هستند. آنها از این موضوع سوءاستفاده کردند تا دهها میلیون دلار از استخرها بردارند.
این هک بسیار موذیانه بود چرا که هیچ راهی برای شناسایی آن با ممیزی سنتی کد منبع وجود نداشت؛ کد منبع بینقص بود. آسیبپذیری فقط در بایتکد کامپایلشده حضور داشت. این رویداد کل صنعت را وادار کرد تا در اعتماد خود به کامپایلرها و زیرساختها تجدیدنظر کنند. این مشکل با بهروزرسانی کامپایلر Vyper و مهاجرت استخرهای آسیبپذیر به قراردادهای جدید و با کامپایل امن برطرف شد.
نتیجه، یک بحران اعتماد بزرگ و به رسمیت شناختن این موضوع بود که امنیت باید در تمامی لایههای زیرساخت فناوری برقرار شود. باگهای کامپایلر نادر هستند، اما پیشبینی آنها نیز تقریباً غیرممکن است، بنابراین چنین کابوسی در سطح زیرساخت میتواند بهراحتی دوباره رخ دهد.
وامهای آنی (فلاش لونها) — نوع جدیدی از ابزارهای مالی که با رشد امور مالی غیرمتمرکز پدید آمدند، ماهیت هک خالص را بنیادین دگرگون کردند. فلاش لونها به کاربر امکان میدهند مقداری تقریباً نامحدود از کریپتو را بدون وثیقه دریافت کنند، تا زمانی که وام قبل از تکمیل همان تراکنش بازپرداخت شود. در صورتی که پول تسویه نشود، کل تراکنش لغو میشود — گویی اصلاً اتفاق نیفتاده است.
فلاش لونها که معمولاً برای آربیتراژ یا نقد کردن در نظر گرفته شدهاند، نقدینگی لازم را برای هکرهای کلاه سیاه فراهم آوردند تا از نقصهای منطقی عمیق در سازوکارهای بازار بهرهبرداری کنند. با استفاده از هک Euler Finance بهعنوان نمونه موردی، پروتکل Euler یک پروتکل وامدهی برای سپردهگذاری و سودآوری بود. کاربران همچنین میتوانستند داراییهای سپردهگذاریشده خود را به ذخایر پروتکل اهدا کنند، تابعی که در پروتکل donateToReserves نام داشت.
اما توسعهدهندگان یک بررسی سلامت بسیار مهم را در همان تابع جا انداخته بودند. آنها حتی بررسی نکردند که آیا حسابی که اهداکننده از آن پول برداشت کرده پس از اهدا در تعادل باقی میماند یا خیر. مهاجم حجم زیادی از دارایی را از طریق یک فلاش لون قرض گرفت و آن را به Euler واریز کرد. سپس، آنها تابع donateToReserves را برای اهدای بخشی از سپرده خود فراخوانی کردند.
بدون بررسی وضعیت سلامت حساب، پروتکل اهدا را تأیید کرد و حساب هکر را به مرحلهای کاملاً مصنوعی از ورشکستگی سوق داد. هکر متعاقباً اقدام به لیکویید کردن حساب خود کرد. با این حال، محاسبات ریاضی مربوط به پاداشهای لیکوییداسیون Euler پیچیده بود و فلاش لون بهشدت بزرگ بود، بنابراین لیکوییدکننده در نهایت ارزشی بیشتر از آنچه واریز کرده بود از پروتکل به چنگ آورد.
آنها فلاش لون را پس دادند و با حدود دویست میلیون دلار گریختند. این یک نقص رمزنگاری یا یک باگ کامپایلر نبود، بلکه یک شکست ساده در منطق مالیِ درون کد بود. در این مورد، توسعهدهندگان فقط فراموش کردند یک خط کد برای بررسی وضعیت سلامت حساب پس از انجام برخی اقدامات درج کنند. پچ امنیتی شامل اعمال بررسی سلامت مناسب و بازطراحی کامل منطق مدیریت ریسک پروتکل بود.
این امر پیامدهای شدیدی به دنبال داشت، فعالیت پروتکل را مختل کرد و ماهها مذاکره به طول انجامید تا بخشی از سرمایه بازگردانده شود. چنین اکسپلویتهای منطقی که در آنها سازوکارهای پیچیده مالی واکنشهای ناخواستهای به یکدیگر نشان میدهند، رایجترین و خطرناکترین شکل هک خالص امروزی به شمار میروند. پیچیدگی پروتکلها افزایش خواهد یافت، و این نوع خطاهای منطقی با قطعیت تقریباً کامل دوباره تکرار خواهند شد.
نبردی بیپایان میان کد و پیامدها
اگر به رویدادهای تاریخی این رخنههای غولآسا نگاهی بیندازید، بهراحتی الگویی را مشاهده خواهید کرد. این آسیبپذیریها بهندرت حاصل شکست مکانیسمهای اجماع زیربنایی بلاکچین هستند. خیر، آنها حاصل خطاهای منطق انسانی هستند که در کدهای تغییرناپذیر ثبت شدهاند. فرقی نمیکند که بهروزرسانی نامناسب وضعیت باشد، مسیر کدی نوشتهنشده برای یک پروکسی، بررسی رمزشناختیِ نادیدهگرفتهشده، خطای کامپایلر، یا بررسیِ ناموجود در تعادل مالی، مشکل اساسی همواره خطایی در طراحی اولیه قرارداد هوشمند است.
برای حذف این خطرات، این صنعت از یک سیستم دفاعی همهجانبه بهره میبرد. این موارد عبارتاند از:
۱. ممیزیهای کد انسانی شخص ثالث توسط شرکتهای امنیتی مستقل. ۲. ابزارهای راستیآزمایی رسمی (Formal verification) که از نظر ریاضی ثابت میکنند کد دقیقاً طبق برنامه اجرا میشود. ۳. برنامههای بسیار بزرگ باگ باونتی که به هکرهای کلاه سفید پاداش میدهند تا پیش از افراد مخرب، نقصها را بیابند. ۴. استفاده از قفلهای زمانی و کنترلهای کلید مدیریتی چندامضایی برای کند کردن روند استقرار یک بهروزرسانی مخرب. ۵. استفاده از پروتکلهای بیمه غیرمتمرکز برای ارائه پوشش در صورت وقوع رخنه.
با این وجود، هک کلاه سیاه همچنان وجود دارد، حتی اگر این اقدامات دفاعی بسیار پیشرفتهتر شده باشند. نقطه آغاز توسعه نرمافزار این است که پیچیدگی، فرصتهایی برای شکست ایجاد میکند. پیچیدگی فزاینده امور مالی غیرمتمرکز، همراه با توسعهدهندگانی که پروتکلهای پیچیدهای متشکل از دهها قرارداد هوشمند دیگر میسازند که در چندین بلاکچین مختلف عمل میکنند، مسیرهای جدید و بیسابقهای برای حمله پدید میآورد.
از آنجا که مهاجمان فقط با تخیل خود محدود میشوند، و برای موفقیت تنها به یافتن یک بردار کارآمد نیاز دارند، بخش دفاعی همواره واکنشی عمل میکند و همیشه یک گام عقب است. این یک مبارزه همیشگی و بیپایان خواهد بود که در آن سازندگان آینده غیرمتمرکز با سوءاستفادهکنندگان از آن دستوپنجه نرم میکنند. کابوسهای هک تمامعیار همچنان تغییر چهره میدهند تا هشداری مداوم باشند: در دنیایی که کد قانون است، یک اشتباه تایپی میتواند همهچیز را بر باد دهد.
در شرایطی که هر خط کد به معنای واقعی کلمه صدها هزار دلار ارزش دارد، درست به اندازه امنیت، کارایی و دقت در عملیاتهای روزمره برای اطمینان از بالاترین سطح عملکرد اهمیت پیدا میکند. کاربران همواره زیر بار اصطکاک هزینههای شبکه هنگام مدیریت داراییهای دیجیتال، بهویژه استیبلکوینها قرار دارند. اکنون، هر بار که اقدام به ارسال USDT میکنید، اگر این کاری باشد که برای انتقال سرمایه مکرراً انجام میدهید، میدانید که این هزینه تراکنش USDT میتواند تا حد زیادی به سرمایه شما آسیب برساند.
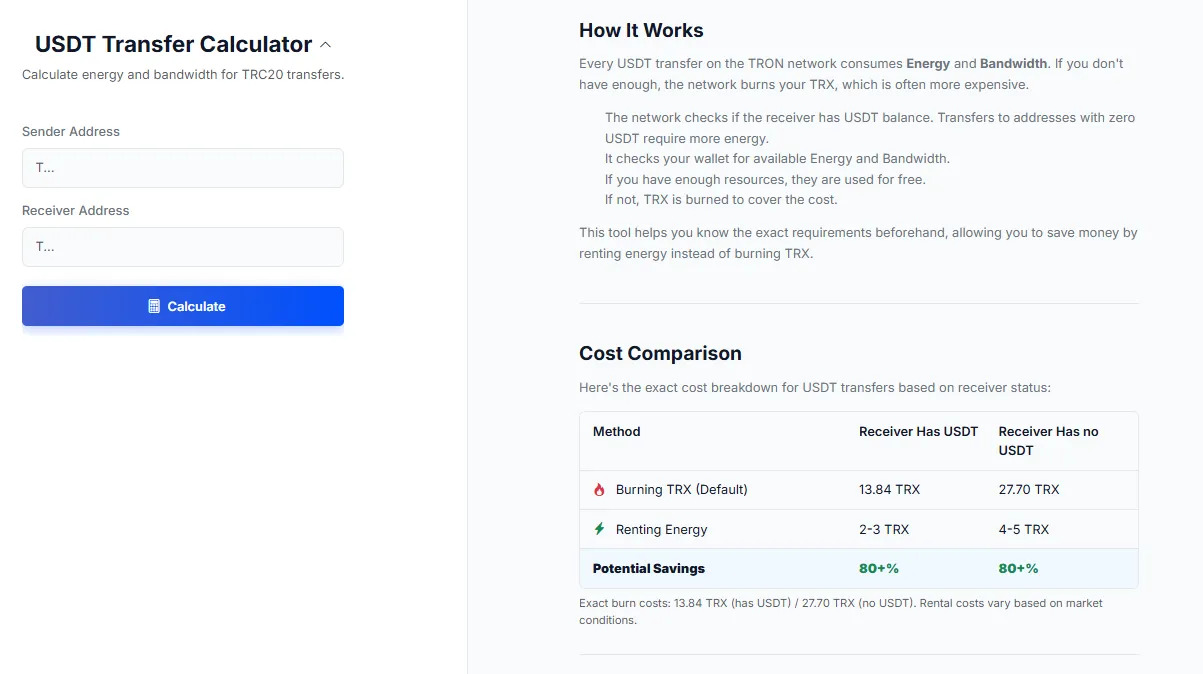
بهعنوان یک شرکتکننده فعال در این اکوسیستم، یافتن یک روش ارزان برای انتقال USDT حیاتی است. اینجاست که ابزارهای خاص به شما مزیت میدهند. سرویس netts: ماشین حساب انتقال USDT دقیقاً برای تقویت همین کاربردها ساخته شده است. هنگامی که تتر را در شبکه TRON انتقال میدهید، مقداری Energy و Bandwidth از شما مصرف میشود؛ اگر هیچیک از آنها را نداشته باشید، شبکه بسته به کارمزد USDT شما، اقدام به سوزاندن TRX خواهد کرد.
تخمینگر Netts که مقادیر دقیق Energy و Bandwidth مورد نیاز را از قبل محاسبه میکند، بدین معناست که کاربران میتوانند با اجاره انرژی به جای سوزاندن TRX صرفهجویی چشمگیری داشته باشند، و داراییهای شما را در سرزمینی که هر کسری از یک توکن ارزش دارد، به کارآمدترین شکل ممکن مدیریت نمایند.